 Aleksey


open vpn на сервере
Aleksey
Thu Jul 26 10:18:53 2018 212.0.76.66 WARNING: 'tun-mtu' is used inconsistently, local='tun-mtu 1532', remote='tun-mtu 1500'
Aleksey
шо такое?
Aleksey
поправил на tun-mtu-extra 0
 Михаил
подскажите пожалуйста, как в PPP interface скинуть статистику падений линка?
 Алексей
ребутнуть?
Михаил
нельзя
Михаил
продакшн
 Moneron 🇷🇺
Тогда пересоздать соединение
Михаил
хм, тогда это тоже своего рода "разрыв"?
Moneron 🇷🇺
Нет
Moneron 🇷🇺
Это новое соединение
Moneron 🇷🇺
Правда, смотря что у вас на это соединение завязано. Если инет – то по удалёнке так делать я не рекомендую
Moneron 🇷🇺
Хотя можно включить сейфмод и грохнуть подключение
Михаил
128 клиентов опен впн (((
Михаил
вобщем тогда буду перазагружать ранним утром, когда нужно будет обновить статистику, просто думал есть где нить фича чтобы делать "ресет каунт" )))
 Danila
 Alexandr
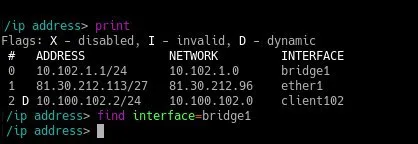
Сделай :put [find xxx]
Alexandr
Find возвращает грубо говоря номера строк, а не текст
 Nikolai
Find возвращает грубо говоря номера строк, а не текст
Не номера строк, а идентификаторы объектов в массиве. Хотя да, если "грубо говоря" то 😜
 Damir
Всем привет. Не могу понять в чем причина на одном можеме вот так отображается состояние LTE
Damir
[damir@MikroTik] > interface lte info lte1
pin-status: no password required
functionality: full
manufacturer: "MikroTik"
model: "R11e-LTE"
revision: "MikroTik_CP_2.160.000_v007"
current-operator: 25005
lac: 5917
current-cellid: 61612812
phy-cellid: 190
access-technology: Evolved 3G (LTE)
session-uptime: 10h13m15s
imei: 356159060595059
imsi: 250206000975702
earfcn: 1678 (band 3, bandwidth 20Mhz)
rsrp: -107dBm
rsrq: -11dB
sinr: 6dB
[damir@MikroTik] >
Damir
А на втором вот так: interface lte info lte1
pin-status: no password required
functionality: full
manufacturer: "MikroTik"
model: "R11e-LTE"
revision: "MikroTik_CP_2.160.000_v008"
current-operator: 25005
current-cellid: 3638521
access-technology: 3G HSDPA
session-uptime: 4m9s
imei: 355654090243788
imsi: 250206001257803
earfcn: 10564 (DL freq 2112.8Mhz)
rssi: -97dBm
Damir
От базовой станции зависит?
 Evgeny
Да, ее номер указал в current-cellid. Вернее, это номер ячейки, насколько я понимаю, их может быть несколько на одной БС.
А они у Вас в одном месте? Или в разных? Может просто во втором случае нет покрытия LTE?
Damir
В разных, видмо да только 3G и то какой-то совсем ни какой.
Алексей
С днём сисадмина всех причастных!
 Тибетский лис ⋆ ⚝️
Ура товарищи, всех с праздником 🍺
 Master
С праздником !!!!!!
 Sergey
J3QQ4-H7H2V-2HCH4-M3HK8-6M8VW -_-
C праздником! ^^
 Alexandr
Всем привет, посоветуйте хорошую точку доступа, метров на 30, для частного дома
Vladimir
Любая точка доступа?
 Sergey
30 метров помещение в доме это уже дворец с актовым залом какой то
Alexandr
клиент хочет во дворе, чтобы у него был wi-fi
Sergey
у нас клиент просил на его частном плаже вай фай, так для его пляжа требовалось аж 2 точки доступа из за площади
Andrei
Wap ac
Alexandr
Спасибо, посмотрю)
 Myname_vladimir
Добрый день настраиваю capsman не мойгу найти на контроллере настройку где необходимо отключить default authenticate для конфигурации. и куда потом вписывать access list клиетов. помогите пожалуйста
V
Да отдохни!!! С праздником!
Myname_vladimir
мне надо раскинуть до обеда на 371 кв.\м
Myname_vladimir
все норм, только не устравивает идентификация
Роман
int wir set 0 default-authentication=no
Роман
int wir access-list add mac-address=00:00:00:00:00:00 interface=wlan1
Роман
Ну или во вкладке варелеса!
Myname_vladimir
это на точкак, а как на конроллере задать чтобы все получили default-authentication=no
Роман
дадада
Роман
caps-man access-list add mac-address=00:00:00:00:00:00 interface=cap1
Myname_vladimir
caps-man access-list add mac-address=00:00:00:00:00:00 interface=cap1
не годится, у меня cap много. да и на всех стоит уже по умолчанию default authenticate = yes
Роман
Момент! Если у тебя точек много, то клиентов еще больше! Ты хочешь маки всех клиентов заводить в аксесс лист?
Myname_vladimir
Момент! Если у тебя точек много, то клиентов еще больше! Ты хочешь маки всех клиентов заводить в аксесс лист?
смотри у меня 2 конфига. один по макам там штук 30 всего, другой конфиг по дефаулной идентификации, у них и свой бридж и все норм
Myname_vladimir
Момент! Если у тебя точек много, то клиентов еще больше! Ты хочешь маки всех клиентов заводить в аксесс лист?
вопрос в том как мне на все cap ( конфиг 1 на wlan1 ) залить default-authentication=no и аксесс лист
Myname_vladimir
cap естественно уже заблокированы конроллером
Роман
Не припомню такого в настройках капса. Залить настроки акцес листа?! Врядли. Ну у тебя три варианта. 1) В капсмане прописываешь акцесс листы. 2) Бьешь в шаманский бубен. 3) Ждешь еще советы! ))
Myname_vladimir
залил аксес лист
Роман
И? Самому интересно! ))
Myname_vladimir
теперь надо поставить default-authentication=no
Myname_vladimir
вот где это в капсмане не знаю. на точках заблокировано капсменом
Роман
Да нигде! Клиент авторизуется по капсу. В капсе у тебя акцес лист. Попробуй сейчас с устройства которого у тебя в акцесе нет подключится.
Myname_vladimir
подключены уже 9 клиентов
Moneron 🇷🇺
Добрый день настраиваю capsman не мойгу найти на контроллере настройку где необходимо отключить default authenticate для конфигурации. и куда потом вписывать access list клиетов. помогите пожалуйста
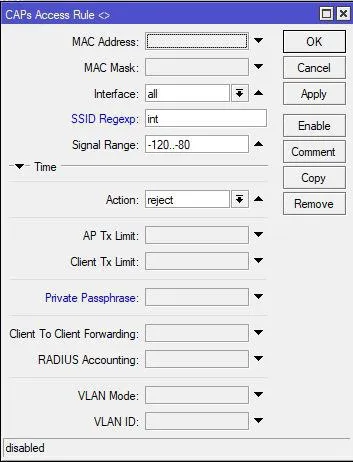
В капсман аксесс-листе добавить последнюю запись с reject
Myname_vladimir
В капсман аксесс-листе добавить последнюю запись с reject
это же приведет к отключению и гостевых клиетов?
Moneron 🇷🇺
Если не ошибаюсь, там есть ссид регексп, используйте его для уточнения
 Vladyslav
Там очередность же вроде, как в фаерволе, последним правилом блочить всех кто не подходит по листам
Vladyslav
Не помню, если в столбике нумерации есть шарпик то это так, если нет то я ашипся
Moneron 🇷🇺
Всё верно, # имеется в аксесс-листах
Myname_vladimir
 Myname_vladimir
нужно ли правило уровень сигнала ставить или отдельно выше его поставить без привязки к ssid?
Myname_vladimir
спасибо, создал два правила сначала режет что с плохим сигналом потом всех
 Махонькой Чертёнок
Ребята! Есть ВПН на микротик. сеть 10.0.0.0/21
клиенты подкрубаются по ВПМ для трансляции видеорегистраторов и подобрых штуковин. Но на некоторых клиентах - не проходит видеонаблюдение - что за нафиг? Может ли сеть ВПН на микротик 10.0.0.0/21 - как то конфликтовать с сетью оператора?
Bomberman
Не очень хорошая идея такую широкую сеть брать… тем более ту, что пересекается с сетью провайдера
Yevhen
то что внутри впн, теореттчески, отделено от сети оператора
Yevhen
поосканируйте сетку, проверте, все ли гайденые хосты Ваши
Roman
Ребята! Есть ВПН на микротик. сеть 10.0.0.0/21
клиенты подкрубаются по ВПМ для трансляции видеорегистраторов и подобрых штуковин. Но на некоторых клиентах - не проходит видеонаблюдение - что за нафиг? Может ли сеть ВПН на микротик 10.0.0.0/21 - как то конфликтовать с сетью оператора?
Добрый день, сталкивались с провайдером , что сетка 10.0.0.0 маршрутизщировалась чреезх шлюз провайдера... у нас стоял маршрут на нашу сеть но ... , например рдп ходит а вот видео нет , поставили модем 3ж все норм, опять провайдера - все плохо, в итоге уменьшили мту в впн и все пошло
Roman
и самое смешное напримре у вас сетка 192.168.55.1 а например взял и пинганул с микрота 192.168.15.1 или другую сеть 192 и ответ от шлюза провайдера типа сеть доступна 5-10 мс
 Anton
Добрый день. Подскажите по конфигу. Настроил bonding указал два порта, mode 802.3ad. На стороне сервера на team указал тип 803.ad. все собралось и пинги пошли, но при тестировании полосы cpu
Anton
Железка crs326