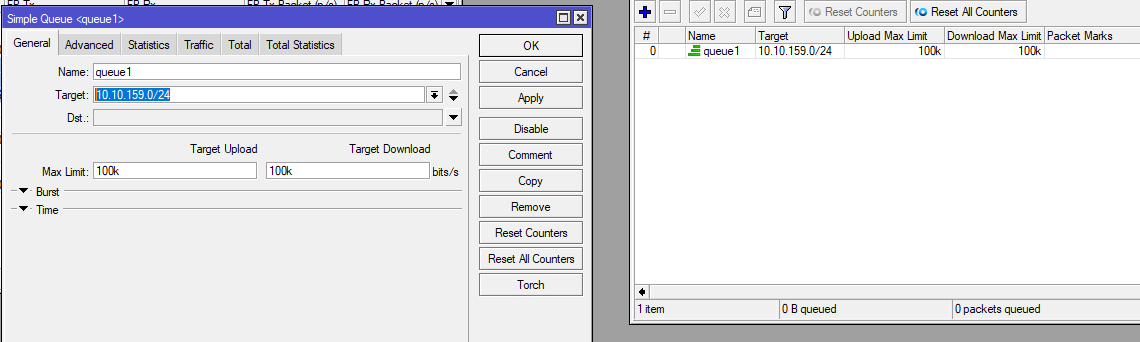
 Dmitriy


 Руслан
так может там и нет никого.
 Dmitriy
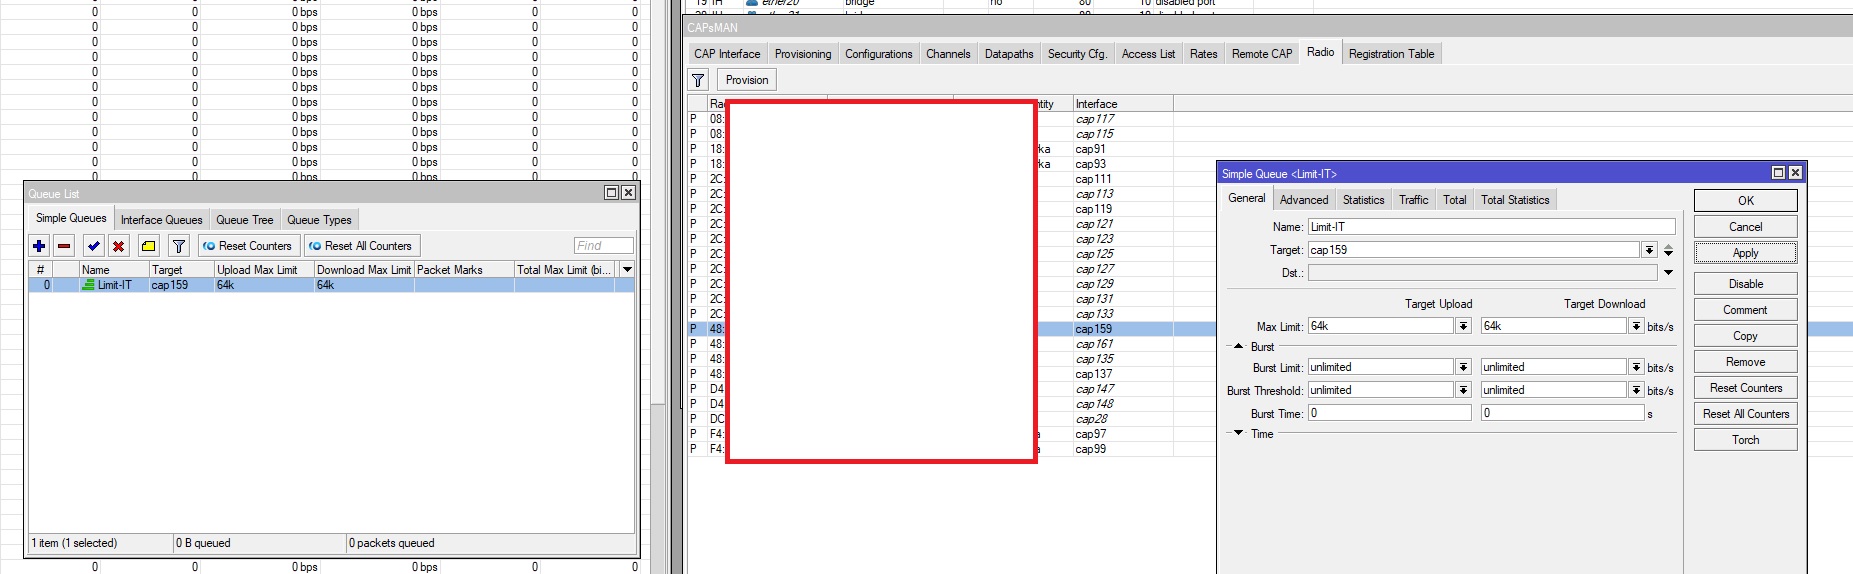
правило очереди на чем делаете? на шлюзе?
в качестве шлюза вообще выступает Kerio. На нем подняты VLAN и другие интерфейсы
Андрей
Привет всем. Ни у кого нет проблем с пробросом портов на 7.19? Может это просто меня глючит😜
 줄리아 우지야노바
Господа, а по какому принципу удаляются автоматически записи из адрес листов по FWD правилу в DNS Static?
 Maxim
줄리아 우지야노바
по TTL наверное
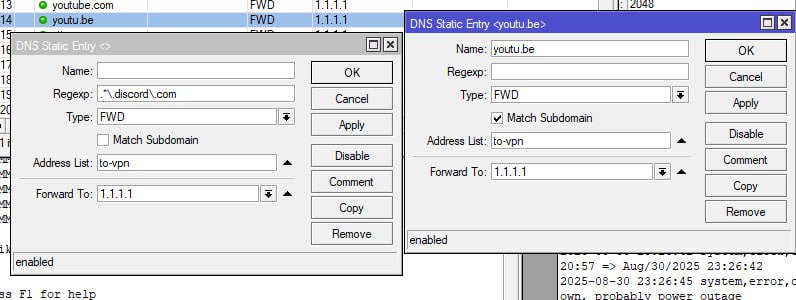
Есть просто проблема, стоит проксирование для chatgpt, через регекс и адресс лист. Периодически оно не отрабатывает, и в итоге проксирование не идет. Не могу понять в чем причина.
В последний раз как повторилось - у DNS записи в кеше была запись с небольшим остатком TTL, в адрес листе записи не было. Потом при перезагрузке страницы обновился TTL в DNS кеше, но в адрес листе запись не появилась
Maxim
Есть просто проблема, стоит проксирование для chatgpt, через регекс и адресс лист. Периодически оно не отрабатывает, и в итоге проксирование не идет. Не могу понять в чем причина.
В последний раз как повторилось - у DNS записи в кеше была запись с небольшим остатком TTL, в адрес листе записи не было. Потом при перезагрузке страницы обновился TTL в DNS кеше, но в адрес листе запись не появилась
именно в адрес листе не появилась? или не появилась динамическая запись от имени chatgpt.com
проверьте наличие адреса в листе, возможно он под другим доменом залетел...
줄리아 우지야노바
именно в адрес листе не появилась? или не появилась динамическая запись от имени chatgpt.com
проверьте наличие адреса в листе, возможно он под другим доменом залетел...
Именно в адрес листе не появилась.
Что значит динамическая запись?
줄리아 우지야노바
Под другим адресом он точно не залетел, там в момент прогрузки страницы идет обращение на chatgpt.com, там стоит проверка на IP, и потом при успешной прогрузке идет обращение на ab.chatgpt и ws.chatgpt. В адрес листе на момент баги была запись только на ws.chatgpt
Maxim
Именно в адрес листе не появилась.
Что значит динамическая запись?
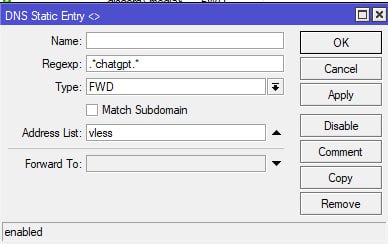
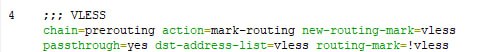
Давайте чтобы не гадать вы покажете как у вас сделано
줄리아 우지야노바
 줄리아 우지야노바
 줄리아 우지야노바
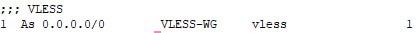 Maxim
줄리아 우지야노바
а куда запросы то форвардятся?
на 8.8.8.8, как я понимаю, на сконфигурированный в самом микротике
Maxim
Есть мнение, что в Forward To: стоит вписать адрес DNS сервера
Stanislav
Доброго дня . А у кого то есть такая железка HAP AC ? не замечали на прошивке 6.48.18 wi-fi глючит(очень высокие задержки, хотя точка находится в 2 метрах от ноута) на каналах 149 и выше?
줄리아 우지야노바
IIyа
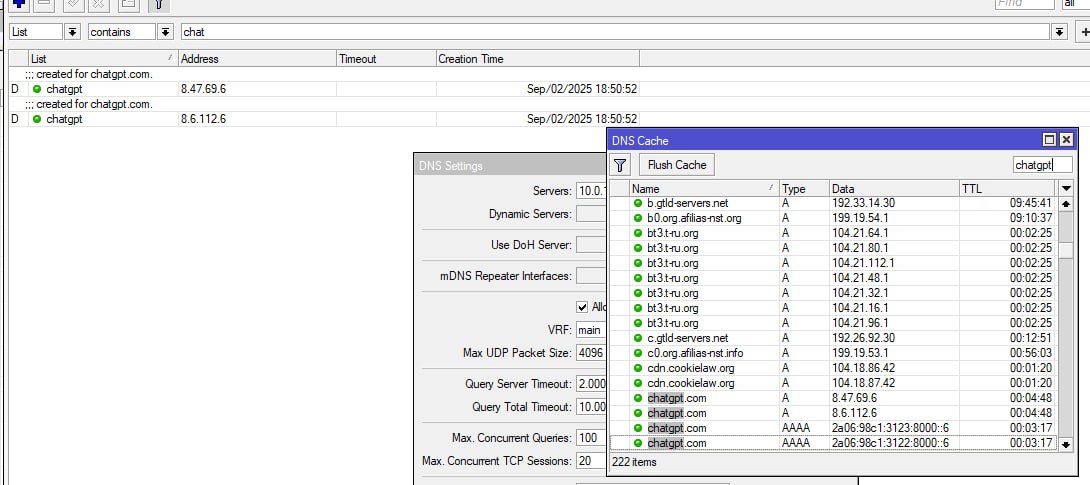
Опять кстати повторилось, TTL в DNS static = 2.5 минуты, в адрес листе пусто
А нужный IP присутствует в адрес-листе?
Maxim
Опять кстати повторилось, TTL в DNS static = 2.5 минуты, в адрес листе пусто
 줄리아 우지야노바
Руслан
 Роман
Коллеги, ай нид хелп!
Помогите поднять pppoe соединение!
От провайдера приходит оптический кабель в sfp+ порт mikrotik ccr1009. По нему два vlan - интернет 3000 и sip 1443. Создал vlan интерфейс с vlan 3000 на sfp+, настраиваю pppoe, выбираю интерфейс vlan3000 и соединение не поднимается. Есть какие то нюансы с настройкой соединения или я что-то делаю не так? Извините за примитивный вопрос, настраиваю интернет по vlan от провайдера впервые
Руслан
Коллеги, ай нид хелп!
Помогите поднять pppoe соединение!
От провайдера приходит оптический кабель в sfp+ порт mikrotik ccr1009. По нему два vlan - интернет 3000 и sip 1443. Создал vlan интерфейс с vlan 3000 на sfp+, настраиваю pppoe, выбираю интерфейс vlan3000 и соединение не поднимается. Есть какие то нюансы с настройкой соединения или я что-то делаю не так? Извините за примитивный вопрос, настраиваю интернет по vlan от провайдера впервые
Можно торчем глянуть что летит на интерфейсе. Убедиться что данный vlanid действительно там прилетает.
Ну ещё можно провайдеру позвонить и спросить видят ли они попытки авторизации вообще.
 КЭПпучино
Ещё есть PPPoE scan- должны быть видны bras
IIyа
Пусто, говорю же
Возможно, на момент отработки DNS в адрес-листе ещё присутствовал целевой IP, но вскоре был удалён, до того как вы успели посмотреть.
А вообще нужно маркировать соединения, и их уже роутить. Тогда пока соединение "живо", весь его трафик будет роутиться в нужном направлении.
Также в некоторых случаях имеет смысл настраивать параметр /ip dns set address-list-extra-time=1h на требуемый временной интервал - записи в адрес-листе продолжат существование даже после исчезновения "родительских" записей из DNS-кэша.
Некоторые случаи - это, например, когда разные домены имеют один IP. При запросе первого домена IP вносится в адрес-лист. При последующем запросе второго домена запись в DNS-кэше появляется, но адрес-лист НЕ модифицируется. И возможна ситуация, когда первый домен и запись в адрес-листе удалились, а второй домен (который без записи в адрес-листе) ещё продолжает сидеть в DNS-кэше и отдаётся клиенту по запросу. И перенаправление в этой ситуации уже не работает (пустой адрес-лист).
IIyа
Это сколько лучше? Или в целом что-то сильно большее чем TTL DNS ставить и норм?
По потребностям. Хоть час, хоть 6 часов, хоть сутки.. Смотря как клиенты работают.
Роман
IIyа
Я к тому, что ведь все работает и без изменения этого значения.
Работает. Но иногда бывают накладки (см. выше).
IIyа
Так эта ситуация и через час повторится.
Поэтому нужно выбрать подходящее время. Не панацея, конечно.. Я обычно ставлю сутки, у меня роутеры не сильно загруженные. Чем больше время - тем сильнее это будет походить на статический адрес-лист :)
Stan&slav
привет парни! немного запутался с VLAN, есть микр1 (интернет), от него кабель в микр2 (свитч) они в одном бридже, от свитча кабель в ПК, этот ПК нужно изолировать от всех, чтобы просто в интернет лез,
Что я сделал: в микр1 создал VLAN 200 на интерфейс идущий в микр2..., только что-то не пойму как лучше сделать, чтобы порт от свитча был в VLAN 200
 Sergey 🌵
привет парни! немного запутался с VLAN, есть микр1 (интернет), от него кабель в микр2 (свитч) они в одном бридже, от свитча кабель в ПК, этот ПК нужно изолировать от всех, чтобы просто в интернет лез,
Что я сделал: в микр1 создал VLAN 200 на интерфейс идущий в микр2..., только что-то не пойму как лучше сделать, чтобы порт от свитча был в VLAN 200
в Bridge port Надо pvid выставить d 200
Stan&slav
в Bridge port Надо pvid выставить d 200
правильно понимаю, что нужно на свитче достаточно добавить PORT (где интерфейс для ПК) будет в мосту с основным (интернетом), просто в VLAN порта прописать vlan 200 ?
Stan&slav
надеюсь не запутал) просто я муторно делал до этого, создавал отдельный бридж, потом в него порт делал с влан
Stan&slav
но думаю неправильно это
Sergey 🌵
правильно понимаю, что нужно на свитче достаточно добавить PORT (где интерфейс для ПК) будет в мосту с основным (интернетом), просто в VLAN порта прописать vlan 200 ?
чтобы vlan вообще по красоте работал и что-то релаьно делили надо сначала на bridge поставить vlan filtering. Иначе он все с тагами и без тегов раскидывает по всем портам.
Stan&slav
чтобы vlan вообще по красоте работал и что-то релаьно делили надо сначала на bridge поставить vlan filtering. Иначе он все с тагами и без тегов раскидывает по всем портам.
вы имеете ввиду, что если vlan фильтр не включить, то он рассылает пакеты всё в бридж просто с тегом, а те в свою очередь обрабатывают ?
Sergey 🌵
вы имеете ввиду, что если vlan фильтр не включить, то он рассылает пакеты всё в бридж просто с тегом, а те в свою очередь обрабатывают ?
Да, те реального разделения не произодет с одной стороны, с другой если это просто внутри конторы, к примеру, то и так связанность пропадет. обычные компа пакеты с тегами не увидат
Stan&slav
Да, те реального разделения не произодет с одной стороны, с другой если это просто внутри конторы, к примеру, то и так связанность пропадет. обычные компа пакеты с тегами не увидат
понял, спасибо за пояснение ) я смотрел уроки с этим vlan filtering пробовал включать) только у меня потом трафик перестал ходить, но видимо что-то не так сделал )
Sergey 🌵
понял, спасибо за пояснение ) я смотрел уроки с этим vlan filtering пробовал включать) только у меня потом трафик перестал ходить, но видимо что-то не так сделал )
Да, чтобы он ходит сразу после включения , надо СНАЧАЛА прописать правильно все виланы. соглавно портов и т.д. оно не отобразится в нетегированных до тех пор, пока фильтеринг не бцудет включен
Sergey 🌵
Ну т.е. если менежмент вешаете на 30й вилан, на нем IP и тд, и этот 30й вилан вешается на бридж, то надо прописать в bridge-vlan что, допуститим 30й вилан у нас тегированный на eth1 и не тегированный на Eth2 (тут надо проверить PVID Eth2 в bridge -> Ports).
Stan&slav
Да, чтобы он ходит сразу после включения , надо СНАЧАЛА прописать правильно все виланы. соглавно портов и т.д. оно не отобразится в нетегированных до тех пор, пока фильтеринг не бцудет включен
спасибо) блин столько вланов, у меня крыша едет от них, в каждом интерфейсе прописаны vlan...
Sergey 🌵
спасибо) блин столько вланов, у меня крыша едет от них, в каждом интерфейсе прописаны vlan...
Мне кажется у микрота кривое , ну по крайней мере сильно отличающиеся от остальных вендоров представления о прекрасном и как настраивать виланы :)))
Sergey 🌵
Надо привыкнуть.
Stan&slav
Мне кажется у микрота кривое , ну по крайней мере сильно отличающиеся от остальных вендоров представления о прекрасном и как настраивать виланы :)))
я обнуляюсь спустя полмесяца, вроде начинаю активно искать информацию и пазл собирается, проходит пол месяца-месяц, как всё по новой )))
через 3 свитча прокинуты Vlan, в один заходишь там одна кучка на каждом порту ведущие в другие, в другом микре ещё кучка ведущая на коммутаторы ))))
Sergey 🌵
Да порой их сотни, на одном коммутаторе, это нормально :)
Dmitriy
 Dmitriy
 Andrew
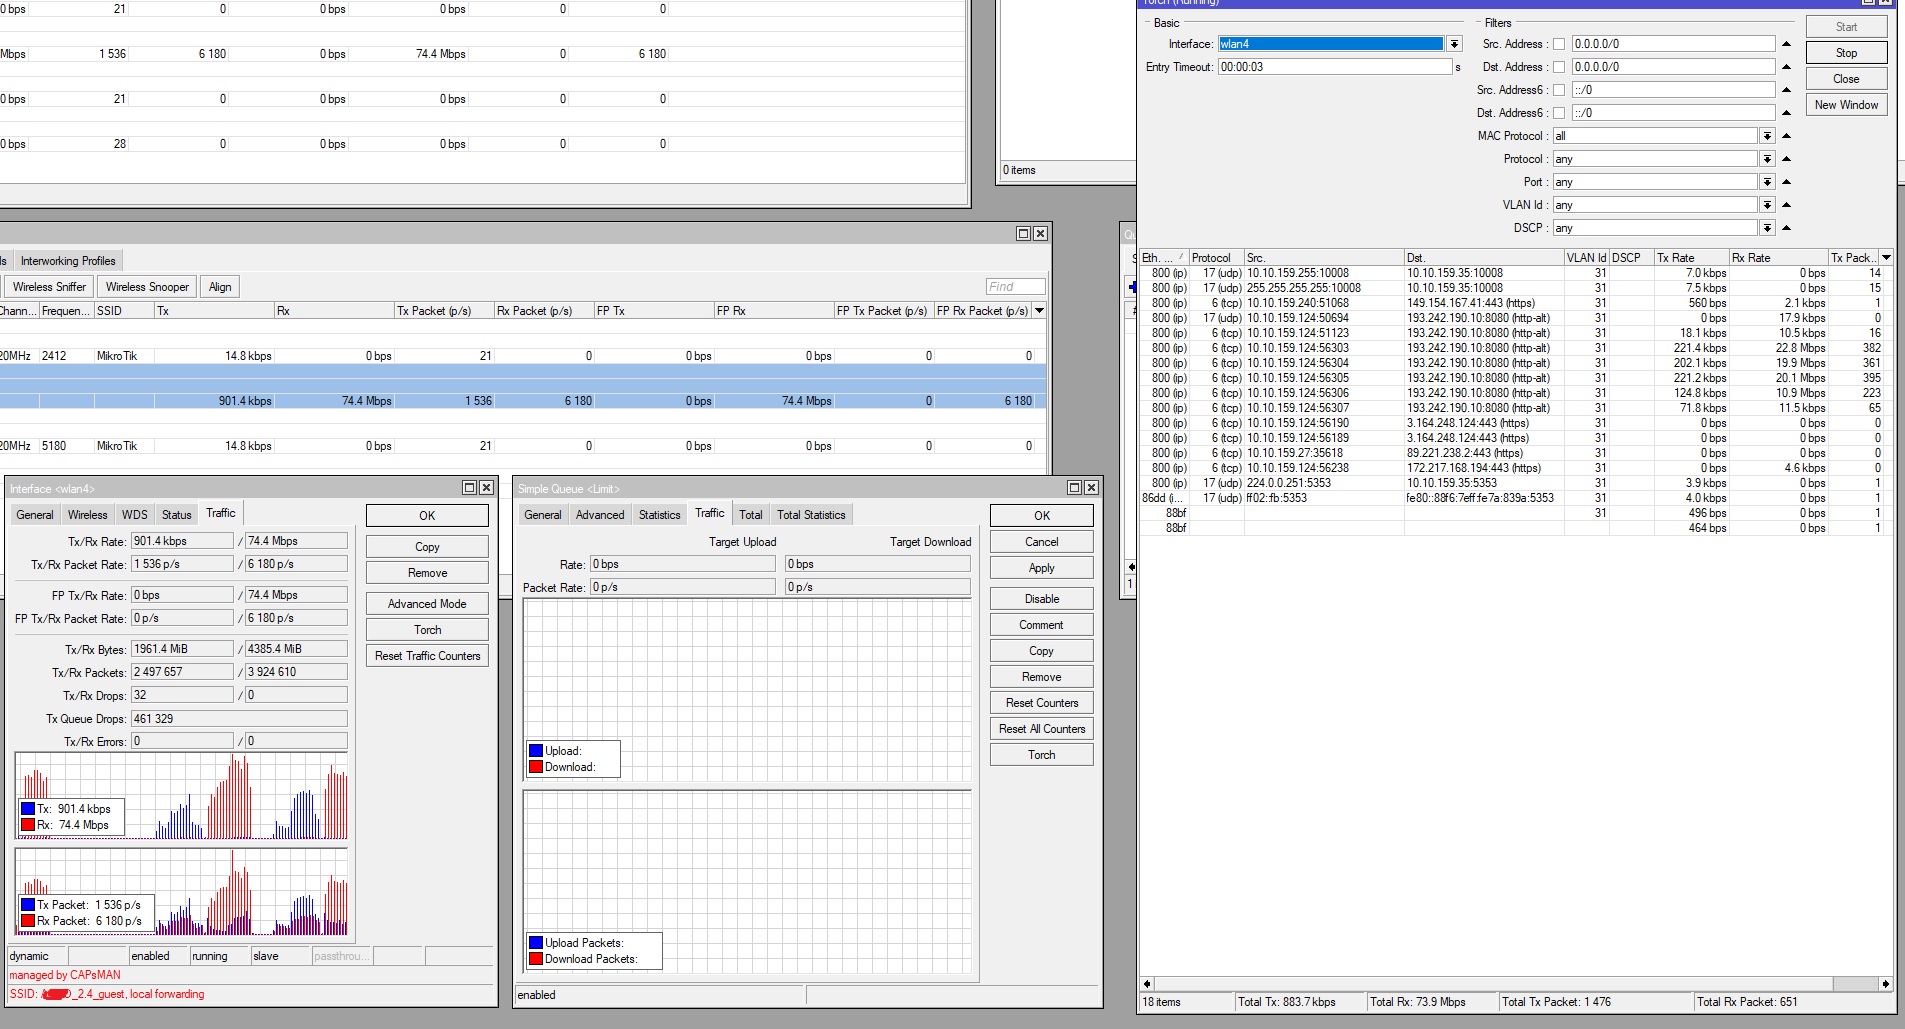
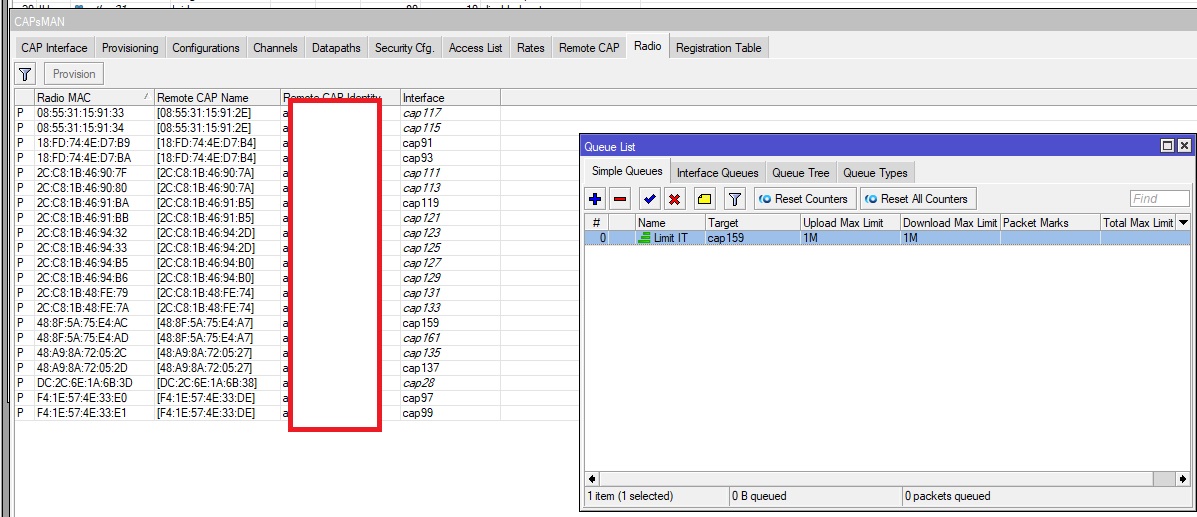
Привет! Вернусь к своей проблеме, нужно ограничить скорость на гостевых точках,
Это ведь ограничение на саму точку доступа, а не клиентов, которое к ней подключены, правильно мысль понял?
Dmitriy
 Andrew
Dmitriy
Ещё раз.
Есть желание ограничить точку доступа в скорости или клиентов, которые к ней подключаются?
всю точку можно, так же и клиентов, любой способ подойдет
Dmitriy
 Евгений
Andrew
всю точку можно, так же и клиентов, любой способ подойдет
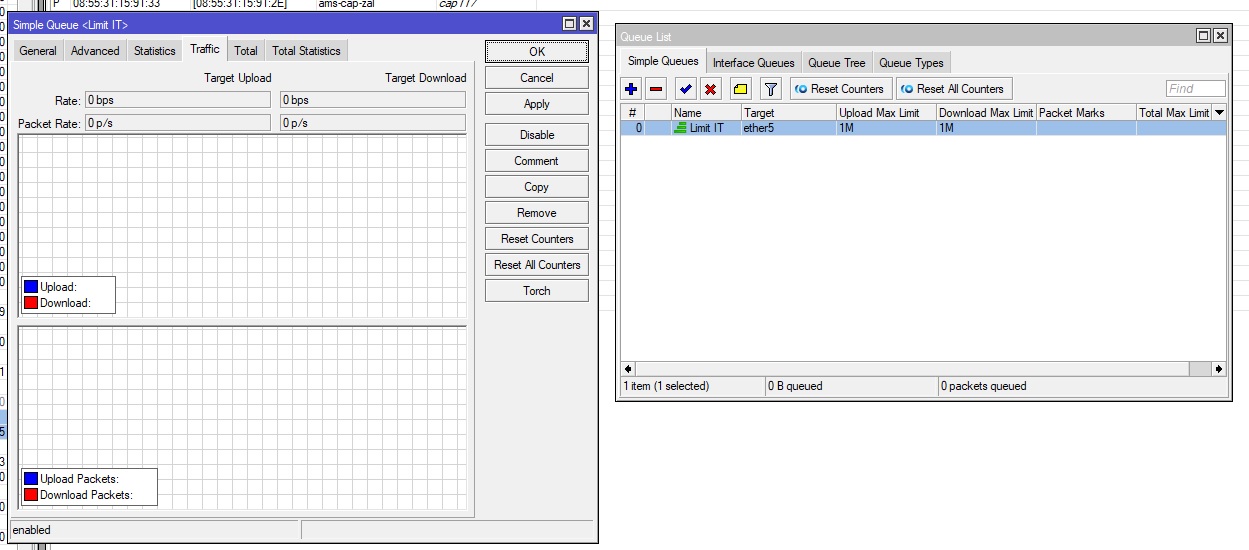
Клиенты и точка это разные сущности.
Если хочется ограничить клиентов, то и делать это надо для клиентов, а не "коммутатора" в виде беспроводного моста.
У клиентов какие адреса? Их и надо подвергать ограничению.
Dmitriy