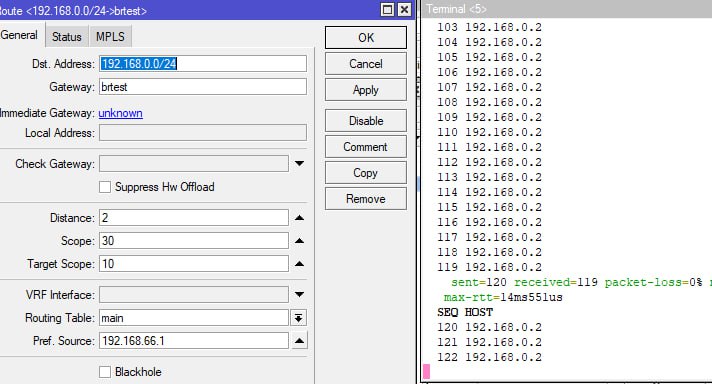
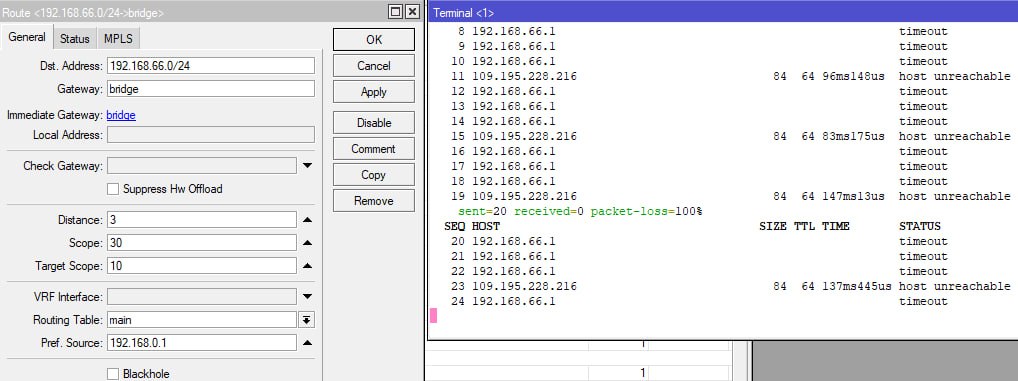
На bridge вешал, не получается
правило очереди надо делать на шлюзе сети
 Руслан

 Руслан
Для этой сети шлюз керио или капсман?
Можно сделать шлюзом капсман например и на нем очереди и фильтры.
 IIyа
правило очереди надо делать на шлюзе сети
Необязательно. Ограничивать поток можно в любом месте между клиентом и шлюзом..
Руслан
Необязательно. Ограничивать поток можно в любом месте между клиентом и шлюзом..
Для этого надо погрузиться ещё больше в сетевуху.
Хотите объяснять это новичку - ваше право
 Евгений
На прямую идет на фаервол Kerio
https://help.mikrotik.com/docs/spaces/ROS/pages/328227/Packet+Flow+in+RouterOS#PacketFlowinRouterOS-ForwardWithFirewallEnabled
Вот второй вариант. Надо на бридже включить фаервол.
Но это делать не правильно. Точке доступа очень быстро поплохеет.
IIyа
Для этого надо погрузиться ещё больше в сетевуху.
Хотите объяснять это новичку - ваше право
Не хочу. С течением времени энтузиазма поубавилось ))
Руслан
вот поэтому правило очереди надо делать на шлюзе сети
)))))))))
IIyа
вот поэтому правило очереди надо делать на шлюзе сети
)))))))))
Думаю, лучше просто озвучивать реальный расклад вещей.
Stan&slav
 Руслан
да, это нормально
Dmitriy
Необязательно. Ограничивать поток можно в любом месте между клиентом и шлюзом..
подскажите статью в интернете например, спасибо
 Andrew
подскажите статью в интернете например, спасибо
https://linkmeup.ru/blog/1244/
https://habr.com/ru/articles/507494/
вот часть теории
IIyа
подскажите статью в интернете например, спасибо
Любые статьи по QoS и шейперу. Как только начнёте понимать, поймёте и как ограничивать в любом месте.
Напор воды в водопроводе тоже можно регулировать задвижкой/краном в любом месте. Хоть на насосной станции, хоть в умывальнике, хоть в подвале или где-то ещё.
Stan&slav
простите за назойливость, есть два провайдера основной и резерв, все сидят на основном, а как можно один бридж направить на другого провайдера, только манглами?
Stan&slav
маркировать соединения и в отдельную таблицу, и маршрут 0.0.0.0 для этой таблицы на нужный шлюз?
 Александр
Всем привет. Провайдер - Ростелеком. Подскажите, пожалуйста, у всех стабильно раз в определённое время на Ростелекоме приходится менять doh, потому что блочат? Заблочены в данный момент open dns и гугловские дохи,а также клаудфлайр
Руслан
простите за назойливость, есть два провайдера основной и резерв, все сидят на основном, а как можно один бридж направить на другого провайдера, только манглами?
ip route rule.
Проще сетями разграничивать, чем бриджами
Stan&slav
ip route rule.
Проще сетями разграничивать, чем бриджами
это уже что-то новое для меня, спасибо, буду изучать
Stan&slav
ip route rule.
Проще сетями разграничивать, чем бриджами
огонь, и правда обошёлся одной строчкой, а какие минусы у этой схемы?
 Олег
огонь, и правда обошёлся одной строчкой, а какие минусы у этой схемы?
работает только с префиксами, поэтому нужно ответственно подходить к выделению адресов
Stan&slav
работает только с префиксами, поэтому нужно ответственно подходить к выделению адресов
немножко не понял про префиксы
Stan&slav
обычно /24 я для одной сети сделал
Stan&slav
префикс - это в формате вида <адрес-сети/длина-маски>
в принципе нормально с префиксами, назрел последний вопрос, как оградить доступ.....
Stan&slav
есть:
бридж 1,
бриджи 4 - 10
интерфейс 1 (он же интернет)
———
нужно оградить бридж 1 от всех остальных, но разрешить ИНтерфейс 1
.....
Прописывал в адрес лист всю сетку и блокировал в forward, работает.
И тут мысль закралась, а если забуду добавить в адрес лист новую сеть, и доступ появится с этого бриджа,
подскажете как более правильно?
пробовал создать два правила,
1) Accept in.interface (бридж1) и out.interface Интерфейс 1,
2) Drop in.interface (бридж1) и out.interface !!! Интерфейс 1,
но что-то проходит трафик
Stan&slav
эххх ... interface-list
ээх)) ну вот так бывает) но всё равно чё-то я не въеду, я беру два интерфейса, цепочка forward и между ними ставлю дроп, а пакет летит
 Dmitry
ээх)) ну вот так бывает) но всё равно чё-то я не въеду, я беру два интерфейса, цепочка forward и между ними ставлю дроп, а пакет летит
/ip firewall forward action=drop chain=forward in-interface-list=<vlans> out-interface-list=<vlans>
Dmitry
все
Stan&slav
/ip firewall forward action=drop chain=forward in-interface-list=<vlans> out-interface-list=<vlans>
так и сделал, видимо что-то упускаю... forward в нашем случае IN. откуда пакет летит и куда летит OUT ?
Dmitry
Dmitry
не надо представлять - надо почитать, как работает firewall в linux
Stan&slav
вместо листов
Dmitry
и собственно - соединения нужно сбросить после применения правил
Stan&slav
и собственно - соединения нужно сбросить после применения правил
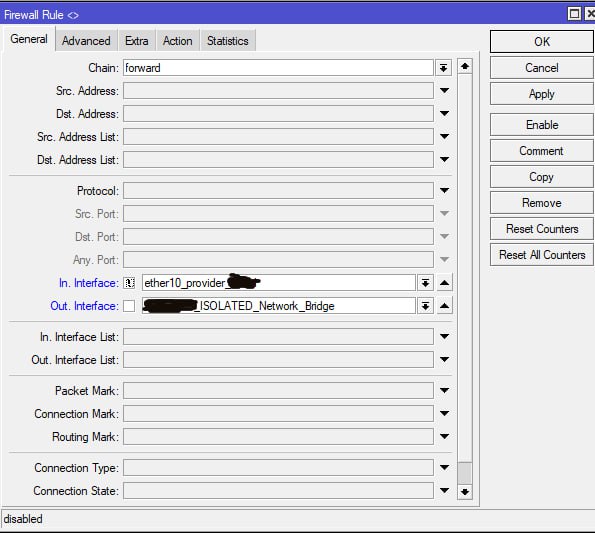 Stan&slav
хочу чтобы этот бридж только с провайдером общался и ни с кем больше
Dmitry
Dmitry
и делаю все заново
Stan&slav
вы профи, я нуб)
Dmitry
где где вы находите такие печальные конфиги ???
Stan&slav
сам пытаюсь сделать) а подсказать то не кому кроме вас )
Dmitry
у этого Р. Козлова что ли
Stan&slav
в том числе и его ролики смотрел)
Dmitry
еще раз - интерфейс в бридже ?
Dmitry
если да - то как оно будет работать ?
Dmitry
если будет то в конструкции interface-bridge-port - но для этого надо включить фаер на bridge
Dmitry
что тут непонятного ?
Stan&slav
еще раз - интерфейс в бридже ?
провайдер не в бридже, в изолированном бридже порт от порта провод в пк
Dmitry
провайдер не в бридже, в изолированном бридже порт от порта провод в пк
короче - конфиги, но там я так понимаю - печаль и тоска будет
 i♫A
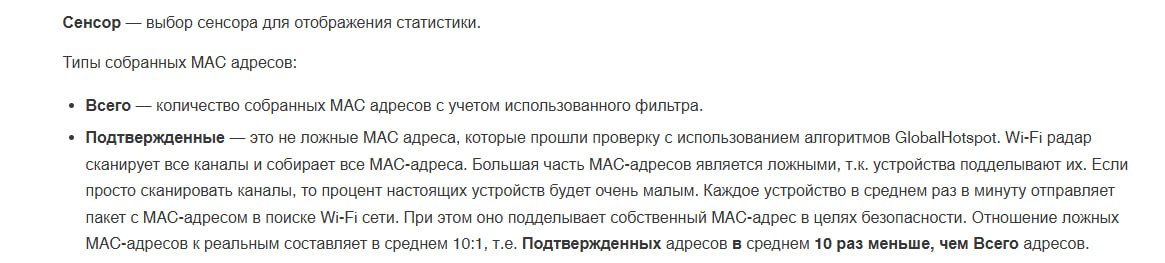
Ребят, никто не настраивал WiFi ловушку? - мак адреса собирать пасивно
 Wasp
Ребят, никто не настраивал WiFi ловушку? - мак адреса собирать пасивно
а какой сейчас профит от этого?
 КЭПпучино
а какой сейчас профит от этого?
Статистика посетителей.
Много айфонов - поднимаем цены, даем соответствующую рекламу 😃
КЭПпучино
Не как у сотовых операторов - модель устройства не узнаешь, но хоть что-то
Wasp
Статистика посетителей.
Много айфонов - поднимаем цены, даем соответствующую рекламу 😃
Я просто раньше собирал, как сам, так и через разные сервисы. Крутили потом рекламу. Сейчас у всех рандомные адреса, и такое уже не работает. Разве что, для тепловых карт в каком-нибудь ТЦ.
КЭПпучино
А блютус тоже рандомный, кстати?
Wasp
i♫A
а какой сейчас профит от этого?
Ну у Яндекса можно рекламу по мак адресам пускать. Ставишь ловушку на выставке у своего стенда, потом всем у кого андроид прилетает таргетированная
Wasp
Ну у Яндекса можно рекламу по мак адресам пускать. Ставишь ловушку на выставке у своего стенда, потом всем у кого андроид прилетает таргетированная
Каким образом это работает, если маки динамические, и клиент не подключается к твоей сети?
Wasp
Обычно, по гео прилетает, а не по маку.
i♫A
У айфонов динамические, андроид отдает чистый мак модуля
 Wasp
Я с ними в том числе работал, но сейчас это просто мусор.
i♫A
а какой сейчас профит от этого?
Блин, короче я понял, проще свисток с monitor mod и Kali, а потом надо чистить еще
 Ráðbarðr
Тут бот принимает локальные IP адреса за ссылки? 🫠
Ráðbarðr
Между двумя роутерами Mikrotik поднят IPSec IKEv2 туннель. Один из роутеров за NAT
В итоге, из сети роутера B есть доступ к сети роутера A, но из сети роутера A к сети роутера B нет.
ping (с указанием src-address, в т.ч.) выдает timeout
При разрешении всего в firewall роутера B проблема все равно присутствует. Можете подсказать, в чем может быть причина?
Олег
Ráðbarðr
С роутера A (RB5009UPr+S+) до другого роутера и устройств за ним, не проходит. С роутера B до сети роутера A работает.
За NAT роутер B
Ráðbarðr
fasttrack отключен, разрешающее правило scrnat из сети в сеть в таблицу NAT добавлено
 Innokentiy
i♫A
Между двумя роутерами Mikrotik поднят IPSec IKEv2 туннель. Один из роутеров за NAT
В итоге, из сети роутера B есть доступ к сети роутера A, но из сети роутера A к сети роутера B нет.
ping (с указанием src-address, в т.ч.) выдает timeout
При разрешении всего в firewall роутера B проблема все равно присутствует. Можете подсказать, в чем может быть причина?
Я подсети загнул у меня потом заработало (в route list dst addres=(подсеть удаленного офиса/маска) gateway=(интерфейс интернета твоего)
i♫A
Ráðbarðr
Я подсети загнул у меня потом заработало (в route list dst addres=(подсеть удаленного офиса/маска) gateway=(интерфейс интернета твоего)