нет вы не поняли просто антенна просо пропала
потому что вы установили MAIN PACKAGE
 Stan&slav

 Stan&slav
в нём голый RoutOS
Stan&slav
вам ещё пакет нужен, который будет работать с вашим оборудованием WLAN
 asd
Stan&slav
или я не об этом?
Stan&slav
мак ETHER порта
Stan&slav
у меня тоже они тупили в винбоксе не отображались, либо спустя длительное время
Stan&slav
так как у них айпишника нет
Stan&slav
я по маку подключался
Stan&slav
руками вбивал
asd
у меня видите после того как я даунгрейд сделал такое случилось
 Евгений
у меня тоже они тупили в винбоксе не отображались, либо спустя длительное время
Если комп линуксовый и закрыт iptables он не отобразится
Евгений
Тогда бледмауэр надо отключить. Ну конечно при условии что там включено мак вин бокс сервер, и Дискавери
ZlyddeN
Всем доброго вечера!
сломал голову :(
вопрос про RouterOS 6 6.49.18 на RB951Ui-2nD и Zabbix server 6.4.11
хотел организовать "пингач через SSH"
на стороне Zabbix Сервера
сгенерены ключи, рассованы куда надо, в файл
/var/lib/zabbix/.ssh/config
добавлено
host _IP_
PubkeyAcceptedAlgorithms +ssh-rsa
на стороне МТ
создан пользователь, ограничены права, импортирован SSH ключ.
подключаюсь из консоли Забикс-сервера - все ок
прописываю тоже самое в Элементе данных веб морды, тип "SSH Агент" , делаю тетст - выдает
Cannot establish SSH session: kex error : no match for method mac algo client->server: server [hmac-sha1,hmac-md5], client [hmac-sha2-256-etm@openssh.com,hmac-sha2-512-etm@openssh.com,hmac-sha2-256,hmac-sha2-512]
ок, добавляю в
ssh.run[cam01_ping,,_ПОРТ_,,PubkeyAcceptedAlgorithms=+ssh-rsa]
PubkeyAcceptedAlgorithms=+ssh-rsa
стал выдавать
SSH option "PubkeyAcceptedAlgorithms" is not supported.
куда копать? непонятно
ZlyddeN
ну.. или "SNMP пингач" можно както сделать?
Stan&slav
Оно вам явно говорит: no match for method mac algo
ZlyddeN
у вас с подключением проблемы, из консоли ssh подключаетесь? или со своего пк через putty ?
Из консоли все прекрасно
Stan&slav
так что пробуйте подключиться со своим ключом через putty для начала
Stan&slav
https://wiki.mikrotik.com/Manual:IP/SSH попробуйте поиграться с strong-crypto
Stan&slav
Из консоли все прекрасно
а вот ответ из форумов :
Я скорее делаю предположение. Но ваш CLI SSH через Debian, вероятно, использует OpenSSH (относительно разрешённый по умолчанию). Zabbix поставляется с libssh/libssh2. Это не одно и то же. Как видно из ошибки, клиент и сервер не могут согласовать взаимный HMAC (MAC-хеш). Какие MAC-алгоритмы поддерживает Mikrotik? Включено ли у вас сильное шифрование? Manual:IP/SSH - MikroTik Wiki .
Я бы проверил, какие протоколы поддерживает ваш Mikrotik для KEX, шифров, HMAC и т. д., а затем передал бы их в качестве параметров SSH в действии ssh.run[...]. Установите максимальный уровень взаимной поддержки по умолчанию.
IIyа
Кто строил радиомост используя новый драйвер wifi-qcom-ac? Как антенны юстировать? Можно сказать, что вообще никаких данных нет по уровню сигнала.
Отьюстируйте с драйвером Wireless, потом драйвер поменяйте
 Sergio
Vlad
Здравствуйте.
Помогите с балансировкой каналов от двух провайдеров по DHCP на МикроТик 7.
С внутри в мир все ок, а вот с прокидкой портов с мира во внутрь отваливается.
Такое впечатление что трафик входит по одному каналу, а виходит по другому.
Я так понимаю нужно маркировать трафик, но не получается.
Может есть у кого готовий Мангл скрипт.
Евгений
Здравствуйте.
Помогите с балансировкой каналов от двух провайдеров по DHCP на МикроТик 7.
С внутри в мир все ок, а вот с прокидкой портов с мира во внутрь отваливается.
Такое впечатление что трафик входит по одному каналу, а виходит по другому.
Я так понимаю нужно маркировать трафик, но не получается.
Может есть у кого готовий Мангл скрипт.
С балансировкой тоже сталкивался с этим, поэтому сделал просто переход на резерв
Vlad
С резервом проще.
Там работает только один канал.
У нас пользователей много, поетому нужно два канала.
Sergey
а что сейчас в манглах?
Vlad
Вообще все очистил.
Пробовал разние комбинации и плюнул.
 Руслан
Здравствуйте.
Помогите с балансировкой каналов от двух провайдеров по DHCP на МикроТик 7.
С внутри в мир все ок, а вот с прокидкой портов с мира во внутрь отваливается.
Такое впечатление что трафик входит по одному каналу, а виходит по другому.
Я так понимаю нужно маркировать трафик, но не получается.
Может есть у кого готовий Мангл скрипт.
Где-то в закрепе статься была по настройке работы микротик с тремя провайдерами. Там как раз есть то , что вам нужно.
Sergey
Вообще все очистил.
Пробовал разние комбинации и плюнул.
так нужно добавить правил чтоб назад уходило через тот откуда пришло :)
Руслан
Что-то не нашел ее в закрепе. Странно что нет, раньше была.
Зато каждое обновление седьмой версии закреплено ))
Vlad
Нашел онлайн генератор скриптов для МикроТик.
Сайт инндонезийский, работают только через PayPal. Не охота время тратить и не факт что взлетит.
В Гугул:
Mikrotik Load Balancing PCC script generator.
Руслан
Если у Вас работает, то зачем Вам копать? ) А для понимания можете почитать:
https://habr.com/ru/post/463813/
 Евгений
Что-то не нашел ее в закрепе. Странно что нет, раньше была.
Зато каждое обновление седьмой версии закреплено ))
https://t.me/mikrotikclub/326062
 Михаил
На такси же дешевле будет.
 Sergey 🌵
Мужики, кто крутил vxlan. Два микрота, между микротами два транзита, в обоих OSPF. В local address забиваете lo интерфейс?
Удалось прокачать данные вилана через vxlan, с аппаратной поддержкой на 7.19.4 коммутаторы CRS-504. Да локальный интерфейс как принимающий. VTEP статика.
 Dweller
Доброго времени суток господа, кто то испытывал сложности с новым капсманом на 7.19.4?
Роутер ccr2004, 2 точки cap AC на wifi-qcom пакете
Все на 7.19.3
Как только роутер обновляю на 7.19.4 он начинает люто тупить, в вифи разделе вообще становится пусто, profiler показывает 25% загрузку wireless и соответственно вайфая нет, делаю downgrade роутера до 7.19.3 - опять все есть и все работает
Mike
Добрый день, коллеги! Подскажите пожалуйста, может кто сталкивался. Модель CCR10097G1C1S внезапно умер, не по ssh, не по winbox не доступен, не сбрасывается, в netinstall не загружается. Думал может что с кнопкой, разобрал, хотел замкнуть. К контактам не подлезть, нужно кнопку отпаять. Отключил дисплей и куллеры, запустил, и он сбросился, без проблем, подключил куллеры, тоже работает, подключил дисплей и опять не доступен. В общем, с отключенным дисплеем работает.
ZlyddeN
Всем доброго вечера!
сломал голову :(
вопрос про RouterOS 6 6.49.18 на RB951Ui-2nD и Zabbix server 6.4.11
хотел организовать "пингач через SSH"
на стороне Zabbix Сервера
сгенерены ключи, рассованы куда надо, в файл
/var/lib/zabbix/.ssh/config
добавлено
host _IP_
PubkeyAcceptedAlgorithms +ssh-rsa
на стороне МТ
создан пользователь, ограничены права, импортирован SSH ключ.
подключаюсь из консоли Забикс-сервера - все ок
прописываю тоже самое в Элементе данных веб морды, тип "SSH Агент" , делаю тетст - выдает
Cannot establish SSH session: kex error : no match for method mac algo client->server: server [hmac-sha1,hmac-md5], client [hmac-sha2-256-etm@openssh.com,hmac-sha2-512-etm@openssh.com,hmac-sha2-256,hmac-sha2-512]
ок, добавляю в
ssh.run[cam01_ping,,_ПОРТ_,,PubkeyAcceptedAlgorithms=+ssh-rsa]
PubkeyAcceptedAlgorithms=+ssh-rsa
стал выдавать
SSH option "PubkeyAcceptedAlgorithms" is not supported.
куда копать? непонятно
 ZlyddeN
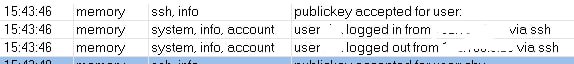
но и не хотелось бы потерять другие входы по SSH в журнале, например от админа
 Олег
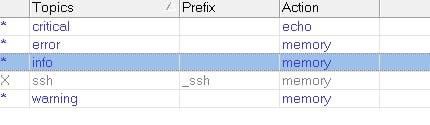
я отдельный буфер завёл для топика account. примерно так выглядит:
/system logging action add name=login target=memory
/system logging
set 0 topics=info,!account
add action=login topics=system,info,account
ZlyddeN
я отдельный буфер завёл для топика account. примерно так выглядит:
/system logging action add name=login target=memory
/system logging
set 0 topics=info,!account
add action=login topics=system,info,account
спс,
пошел разбираться как это колдунство работает :)
Олег
спс,
пошел разбираться как это колдунство работает :)
вам потом нужно будет выбирать какой буфер отображать в окне лога
ZlyddeN
я отдельный буфер завёл для топика account. примерно так выглядит:
/system logging action add name=login target=memory
/system logging
set 0 topics=info,!account
add action=login topics=system,info,account
а сколько LINES ? по умолчанию (1000) или вообще "пусто" ?
Олег
а сколько LINES ? по умолчанию (1000) или вообще "пусто" ?
по дефолту остаётся если не указать прямо
ZlyddeN
я отдельный буфер завёл для топика account. примерно так выглядит:
/system logging action add name=login target=memory
/system logging
set 0 topics=info,!account
add action=login topics=system,info,account
 Олег
ZlyddeN
т.е. то что по умолчанию, оно не затронет?
Олег
если не исключать, то оно будет в оба буфера сыпаться
 i♫A
Привет, подскажите пожалуйста у меня задачка- надо мою cap ax настроить под сбор mac адресов с включенных модулей wifi (sniffer вроде делает) но скрипт мне никак не дается
Руслан
 Maxim
Добрый день, коллеги! Подскажите пожалуйста, может кто сталкивался. Модель CCR10097G1C1S внезапно умер, не по ssh, не по winbox не доступен, не сбрасывается, в netinstall не загружается. Думал может что с кнопкой, разобрал, хотел замкнуть. К контактам не подлезть, нужно кнопку отпаять. Отключил дисплей и куллеры, запустил, и он сбросился, без проблем, подключил куллеры, тоже работает, подключил дисплей и опять не доступен. В общем, с отключенным дисплеем работает.
Дисплей наверняка подгорел, может замкнулся по питанию и при запуске БП роутера уходит в защиту.Отключили и работает - считайте это победой. Можно поискать дисплей на просторах или просто забить.
Дисплей это красиво, но я, к примеру, 99.9% обслуживаемого оборудования в глаза не вижу годами)
Евгений
Никогда не понимал зачем он нужен вообще.
Mike
Дисплей наверняка подгорел, может замкнулся по питанию и при запуске БП роутера уходит в защиту.Отключили и работает - считайте это победой. Можно поискать дисплей на просторах или просто забить.
Дисплей это красиво, но я, к примеру, 99.9% обслуживаемого оборудования в глаза не вижу годами)
Так и сделали. Дисплеем не пользуемся. Единственное, не совсем понятно к чему такой жирный узел отказа))
Maxim
Так и сделали. Дисплеем не пользуемся. Единственное, не совсем понятно к чему такой жирный узел отказа))
Ну опыте работы и чтения профильных чатов это первый случай (может второй). Так что не самый жирный, просто повезло именно вам)
Mike
Ну опыте работы и чтения профильных чатов это первый случай (может второй). Так что не самый жирный, просто повезло именно вам)
Согласен. Не смог найти аналогичный случай. Жирыный в плане, того что какой-то дисплей может парализовать работу)) Маленькая птичка, а так на какала))
Евгений
Дисплей наверняка подгорел, может замкнулся по питанию и при запуске БП роутера уходит в защиту.Отключили и работает - считайте это победой. Можно поискать дисплей на просторах или просто забить.
Дисплей это красиво, но я, к примеру, 99.9% обслуживаемого оборудования в глаза не вижу годами)
Когда человек на месте и что-то делает с патчкордами, можно увидеть, что траффик пошел без звонков админу и не заходя в мониторинг.
(Я сужу со своей колокольни)
i♫A
а подсказать то что?
ну я написал вот такой скриптик, он создает файлик, но ничего не кладет в него
:local newmacs [:toarray ""]
:local oldmacs ""
:local content ""
# читаем текущий список из файла (если есть)
:if ([:len [/file find name="maclist.txt"]] > 0) do={
:set oldmacs [/file get [find name="maclist.txt"] contents]
}
# обходим пакеты сниффера
:foreach p in=[/tool/sniffer/packet print as-value without-paging] do={
:local src ($p->"src-mac-address")
:local dst ($p->"dst-mac-address")
:if ([:typeof $src]!="nil" && [:find $oldmacs $src] = nil && [:find $newmacs $src] = nil) do={
:set newmacs ($newmacs, $src)
}
:if ([:typeof $dst]!="nil" && [:find $oldmacs $dst] = nil && [:find $newmacs $dst] = nil) do={
:set newmacs ($newmacs, $dst)
}
}
# если файла нет - создаём
:if ([:len [/file find name="maclist.txt"]] = 0) do={
/file add name="maclist.txt" contents=""
}
# собираем новый контент: старое + новые MAC
:set content ($oldmacs)
:foreach m in=$newmacs do={
:set content ($content . $m . "\r\n")
}
# пишем обратно
/file set [find name="maclist.txt"] contents=$content
Dmitriy
 Dmitriy
 Евгений
Dmitriy
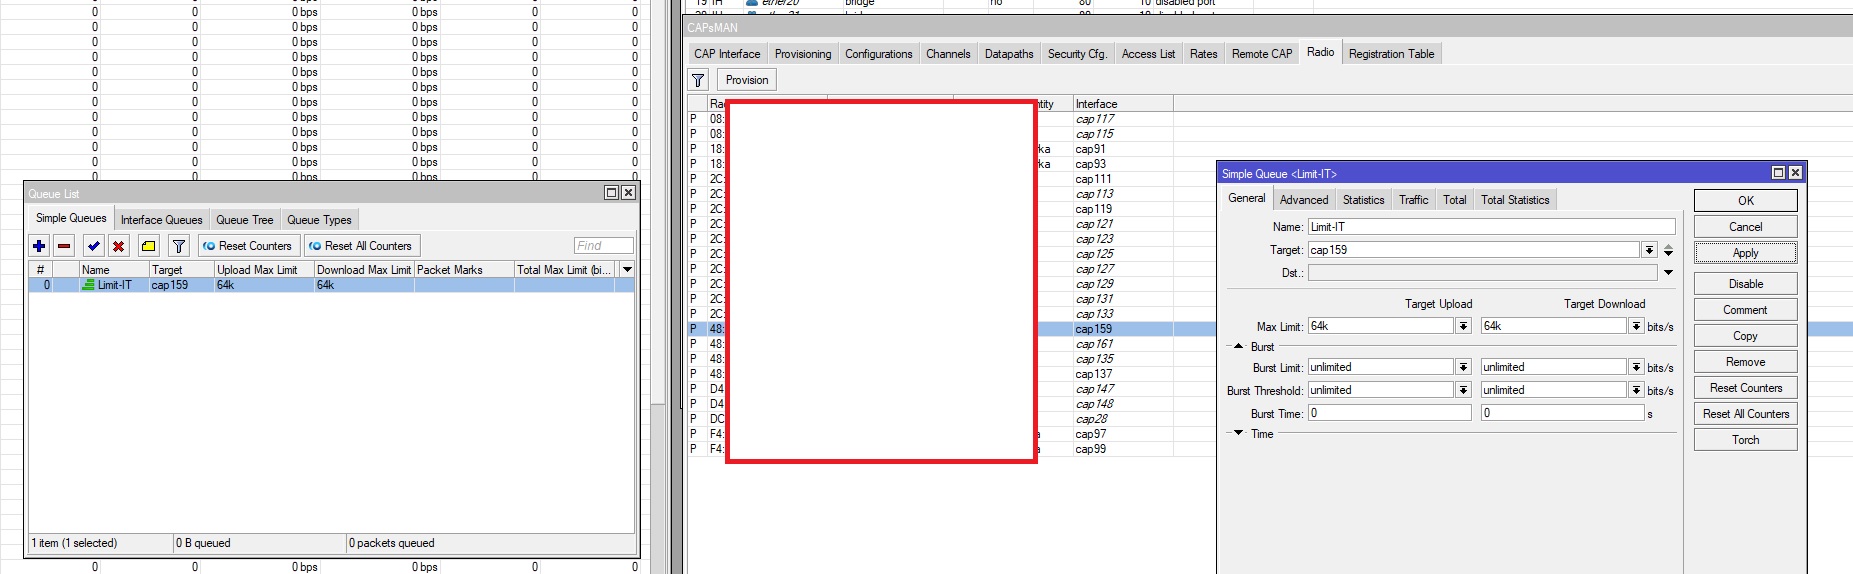
А если вписать в таргет айпи адрес?
мне нужно всех клиентов ограничить, общественная точка, ip постоянно меняются
Евгений
Dmitriy
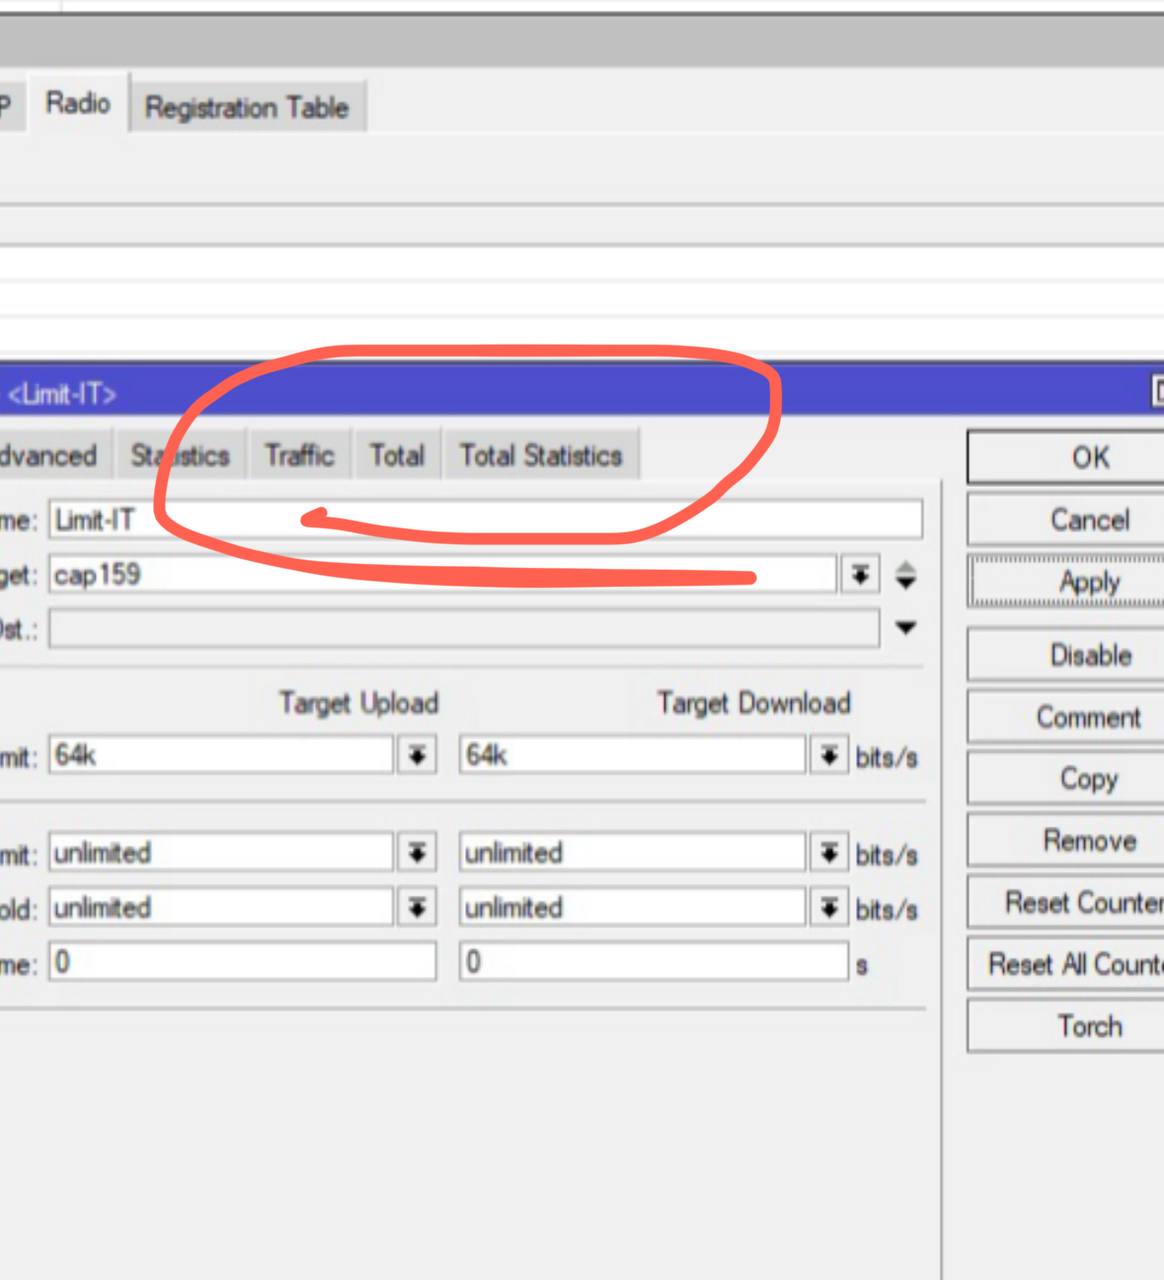
не работает, указал ip клиента, трафик не ограничивается
Евгений
не работает, указал ip клиента, трафик не ограничивается
Ну тогда вариантов сильно больше.
1. Отключить фасттрек
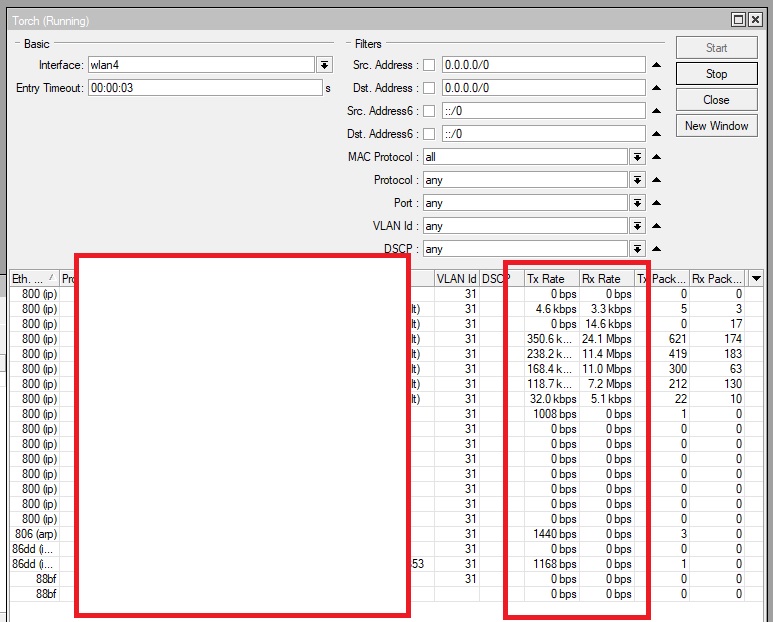
2. С клиента сделать трэйс и убедиться, что трафф проходит через ваш микрот, где установлено правило
Dmitriy
Dmitriy
Dmitriy
 Dmitriy
да
Евгений
 Dmitriy
 Руслан
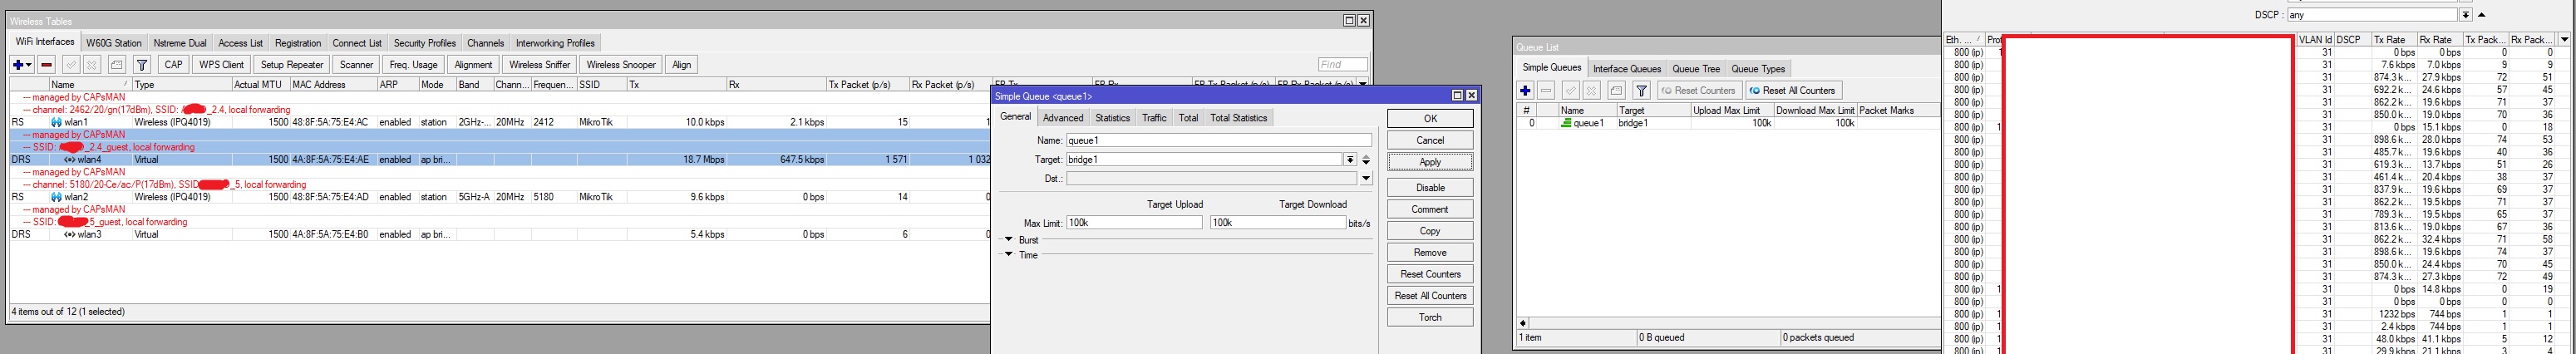
мне нужно всех клиентов ограничить, общественная точка, ip постоянно меняются
так повесьте правило на сеть и делов то )
Руслан
таргет = сеть, на которую ограничение нужно
Руслан
ip сеть