 Stan&slav


где то читал что таймаут 9 минут, а тут как то сразу
Fedor
у меня просто проблема с сетью, они мне данные новые дали для подключения, включаю Safemod, вбиваю новый IP, меня выбирает и запускается со старыми данными... причём через секунд 20.... Микротик далеко от меня :)
создай 2 таблицу маршрутизации и назнач дефолт через нее, distance укажи менее приоритетным чем основное подключение
Stan&slav
создай 2 таблицу маршрутизации и назнач дефолт через нее, distance укажи менее приоритетным чем основное подключение
спасибо попробую, просто ещё хочется понять по какому принципу он работает этот safemod
Stan&slav
понял) значит неправильно я трактовал это) он отказывает 10 минут последних изменений )) а я думал, в случае недоступности меня в течении 10 минут откатит)
Fedor
понял) значит неправильно я трактовал это) он отказывает 10 минут последних изменений )) а я думал, в случае недоступности меня в течении 10 минут откатит)
ну от должен откатить за 3 минуты, на те настройки которые ты использовал до нажатия safe mode если прям точно
Константин
Вы где эти минуты нашли? Нажатие клавиши safe mode это и есть точка сохранения.
Stan&slav
Вы где эти минуты нашли? Нажатие клавиши safe mode это и есть точка сохранения.
В интернете )) В общем скрипты помогли )) спасибо всем ! )) Иначе при обрыве сразу откат был
Fedor
Вы где эти минуты нашли? Нажатие клавиши safe mode это и есть точка сохранения.
да намудрил, перепутал тот момент что он ребутит роутер(откатывает) если соединение не восстанавливается через 3мин, а safe mode точка
Stan&slav
попробуй через скрпт который мониторит через ping состояние, если ping отсутствует переключит на маршрут через другого провайдера до дефолтного маршрута
нашёл в интернете простой скрипт, делает бекап данных, задержка в 5 минут и откат, далее после изменения снова подключаюсь и тушу JOB в скриптах... Помогло, спасибо ! )
Stan&slav
да намудрил, перепутал тот момент что он ребутит роутер(откатывает) если соединение не восстанавливается через 3мин, а safe mode точка
при смене IP он моментом откатывает
 Руслан
у меня просто проблема с сетью, они мне данные новые дали для подключения, включаю Safemod, вбиваю новый IP, меня выбирает и запускается со старыми данными... причём через секунд 20.... Микротик далеко от меня :)
можно в cmd поставить пинговать новый айпишник. пока будешь в безопасном режиме переключать туда-сюда, увидишь пинг проходит или нет.
Если проходит, значит все норм
Руслан
и можно смело в небезопасном менять так же )
Stan&slav
единственная надежда что он сам покдлючиться по l2tp )
Руслан
ну от должен откатить за 3 минуты, на те настройки которые ты использовал до нажатия safe mode если прям точно
это откуда такие показания? 3 минуты.
В safemode не считаются минуты
Stan&slav
это откуда такие показания? 3 минуты.
В safemode не считаются минуты
вообще в инструкциях в интернете (не микротик сайт), читал, что после нажатия сейфмод, если связь потеряется через винбокс, то через 10 минут откатит настройки
Stan&slav
а тут почему-то сразу после смены айпи откатывает
Stan&slav
Из сайта микротика Теперь, если Telnet-соединение (или терминал WinBox) будет разорвано, то через некоторое время (время ожидания TCP составляет 9 минут) все изменения, внесённые в безопасном режиме, будут отменены. Выход из сеанса по клавише [Ctrl]+[D] также отменяет все изменения в безопасном режиме, а /quit — нет.
Руслан
Стоит почитать достоверные источники информации прежде чем принимать за правду непонятные источники ))
Stan&slav
На этой странице не нашёл ничего по поводу смены провайдера, и что сразу откат происходит
 Andrew
https://help.mikrotik.com/docs/spaces/ROS/pages/328155/Configuration+Management#ConfigurationManagement-SafeMode
вот эту ссылка про safe mode уже была в треде?
Stan&slav
Руслан
Из сайта микротика Теперь, если Telnet-соединение (или терминал WinBox) будет разорвано, то через некоторое время (время ожидания TCP составляет 9 минут) все изменения, внесённые в безопасном режиме, будут отменены. Выход из сеанса по клавише [Ctrl]+[D] также отменяет все изменения в безопасном режиме, а /quit — нет.
SM записывает 100 изменений в конфигурации.
При потере связи отменяет все изменения , что смог записать.
В случае, где указано 9 минут, это время жизни tcp соединения, когда работаешь через телнет. там так и сказано даже ) оно может быть и не 9 минут.
винбокс удерживает соединение около 10 секунд (это не точно), затем соединение считается потерянным.
Artur
 Artur
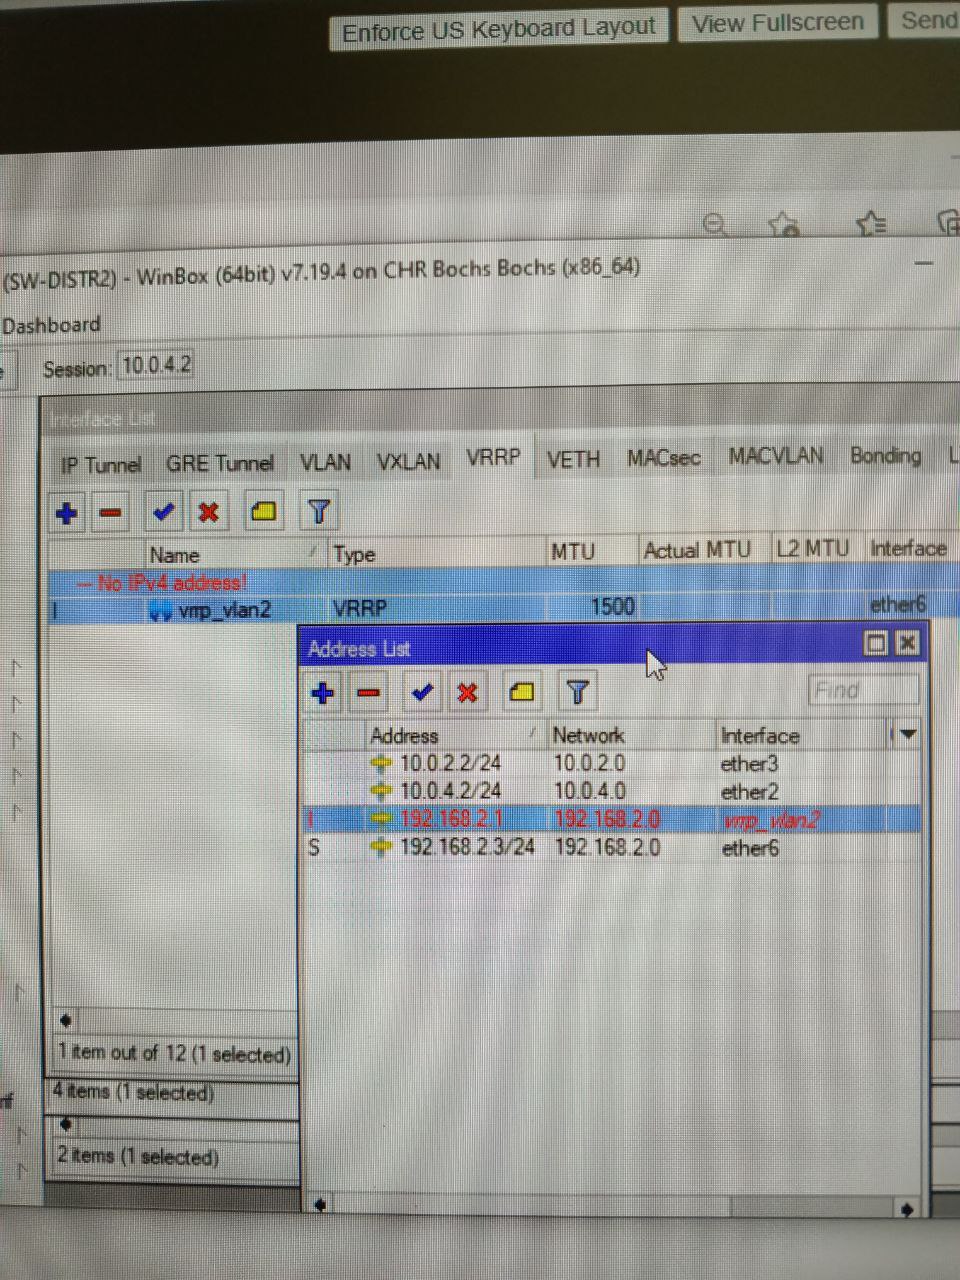
Маску 24 и 32 добавлял?
 Innokentiy
адрес, висящий на вррп, должен быть с маской /32
Innokentiy
нетворк указывать не надо
Innokentiy
вррп интерфейс у вас поверх какого бегает? покажите его конфиг
 Moneron 🇷🇺
Чат, привет.
Когда вёл курсы, многие спрашивали, как блокировать те или иные приложения. Часто ответ был, что средтствами микротика – никак, ибо тлс, а всё остальное – внутри, да и задача это других продуктов: NGFW.
И появился вопрос: возможно, кто-нибудь из вас задумывался над переездом на PT NGFW и думал, как же правильно перевозить сотни правил с микрота на позитивный НГФВ. Мои коллеги сейчас думают, не написать ли мигратор политик, поэтому просят заинтересованных отозваться. Если вам интересна подобная миграция – отвечайте на этот пост мне в ЛС. Если знаете заинтересованных людей не из этого чата – перешлите это сообщение им, мы соберём все заявки и рассмотрим возможность реализации.
С любовью, ваш @moneron
Maks
Пс, тут стабильность обновилась:
RouterOS 7.19.3 [stable]
https://telegra.ph/RouterOS-7193-stable-07-07
Подскажите для MikroTik ax3. Без лагов прошивка. Спасибо
 Daemon
 Игорь
У pt есть готовые скрипты под разных вендоров, может у них уже готовый есть?
Тоже об этом подумал. Они же должны быть заинтересованы в переходе на их продукты :)
Daemon
Ну фортики и чекпоинты есть, может и мт сделали, у него конфиг намного проще
Moneron 🇷🇺
У pt есть готовые скрипты под разных вендоров, может у них уже готовый есть?
Я как раз как сотрудник PT и спрашиваю ) МТ пока нет, и интересно, сколько желающих перенестись с МТ на ПТ )
Daemon
Vladimir
Добрый вечер
Один тут пока есть
Взяли недавно один такой ngfw на тест
И планируем в будущем переезжать с мкт как раз
Игорь
сколько ж правил должно быть на мт, что бы не смочь планировано перенести в ручную
Moneron 🇷🇺
сколько ж правил должно быть на мт, что бы не смочь планировано перенести в ручную
Ну… может, кто-то из мт уже пытался сделать NGFW несколькими тысячами правил )
Я лично видел фаервол с 800+ правилами, но он был грамотно составлен и легко читался. Кстати, не сильно грузил микрот, так как там всё ветвилось джампами.
 1Bot
Moneron 🇷🇺
сколько за ним клиентов?
Всё, что я помню про этот микрот – то что это был CCR. Очень это было давно, всех вводных не вспомню.
1Bot
такими фаерволами и "замедляется" интернет)
Игорь
такими фаерволами и "замедляется" интернет)
У нас днс-ами "замедляют", потому если есть управляемый тобой роутер, все "замедления" куда-то исчезают 😱
Dmitriy
Есть капсман контроллер, подключено множество точек, нужно ограничить подключения для клиентов, что бы посторонние телефоны не подключались, только сотрудники, подскажите статью в интернете или как это сделать. На каждой отдельной точки нужно настраивать или можно на капсман контроллере ?
Михаил
Есть капсман контроллер, подключено множество точек, нужно ограничить подключения для клиентов, что бы посторонние телефоны не подключались, только сотрудники, подскажите статью в интернете или как это сделать. На каждой отдельной точки нужно настраивать или можно на капсман контроллере ?
Ребята, вы пробовали нейросети?!) в ацесс лист добавь нужных и остальным запрети, тока не забудь у всех опцию со случайными маками на клиентах вырубить
Руслан
Есть капсман контроллер, подключено множество точек, нужно ограничить подключения для клиентов, что бы посторонние телефоны не подключались, только сотрудники, подскажите статью в интернете или как это сделать. На каждой отдельной точки нужно настраивать или можно на капсман контроллере ?
Установить пароль на вайфай сеть и не сообщать никому. :)
Ещё можно списки мак адресов выписывать, но это ужасно нудно. Особенно если там есть телефоны, особенно если их много.
Ещё можете про радиус почитать
 asd
Подскажите, не заходит по маку на устройство через винбокс, устройство sxt 5nd , прошивка 6.32.2
asd
ip случайно уронил:)
asd
а само устройство не получает ip по динамике тоже вот проблема не пойму в чем
asd
Самое интересное антенна которая сидит за ней получает ip но не пингуется :( танцы с бубном
Константин
Кто строил радиомост используя новый драйвер wifi-qcom-ac? Как антенны юстировать? Можно сказать, что вообще никаких данных нет по уровню сигнала.
Stan&slav
Подскажите, не заходит по маку на устройство через винбокс, устройство sxt 5nd , прошивка 6.32.2
точка за мостом получается ? куда хотите подключиться? рамон включен на точках ?
Руслан
asd
Подскажите пришли 17 sxt, после сброса слетел lvl4 лицензия где ее вообще брать?
asd
до этого не сталкивался с ними
asd
на юбиках сидел в основном
Stan&slav
Подскажите пришли 17 sxt, после сброса слетел lvl4 лицензия где ее вообще брать?
если куплены были их активировать надо ВАШИ лицензии) но возможно были активированы с помощью китайца )))
asd
если куплены были их активировать надо ВАШИ лицензии) но возможно были активированы с помощью китайца )))
Понял, я разобрался для простого моста точка точка не нужна лицензия слава богу:)
Stan&slav
Понял, я разобрался для простого моста точка точка не нужна лицензия слава богу:)
да, для AP уже лицензия нужна
Stan&slav
а так bridge и station bridge
asd
👍
asd
Блин микротик 😵💫 привыкать надо, обновил прошивку видать wireless пакет не входил в комплект, ставил mipsbe main, решил доунгрейд сделать и все слетела прошивка
asd
походу терь ток нетинсталь
asd
нужно
Stan&slav
качайте с сайта под свою архитектуру all_packages (EXTRA) потом ручками закиньте в микротик и устанавливайте
Stan&slav
всяко лучше чем нетинстал)
asd
а как ручками если она не видна в винбоксе