 Paul


ладно. чудесное проистекание воды из под крана
 Innokentiy
Это конечные клиентские устройства уже работают.
Разве это не цель развертывания вайфая?
я писал только про подключение капов к капсману. не про подключение клиентов к капу, не про мир во всем мире, и не про 42
 КЭПпучино
Точнее, про стандарт связи
КЭПпучино
я писал только про подключение капов к капсману. не про подключение клиентов к капу, не про мир во всем мире, и не про 42
Так а что с ним может быть не так?
Всё, что без пакета wireless к нему подключится
Paul
КЭПпучино
Там уже что-то отредактировано :)
КЭПпучино
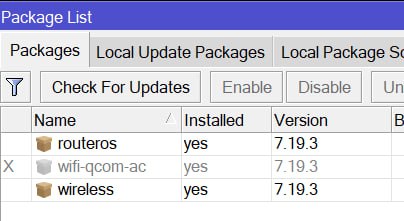
И оборудованию только с ac, без ax, нужен всё-такие qcom-ac а не просто qcom пакет
Innokentiy
Перечитал.
Клиентские устройства - тоже устройства 😃
только они к новому капсману не цепляются и с ним никак не работают
Innokentiy
Innokentiy
https://help.mikrotik.com/docs/spaces/ROS/pages/1409138/Wireless
КЭПпучино
только они к новому капсману не цепляются и с ним никак не работают
Клиентские устройства - это телефоны, телевизоры и т.д. 😃
Отсюда и непонимание
Хотя с точки зрения капсмана, клиентские устройства это точки доступа, им управляемые.
Innokentiy
Клиентские устройства - это телефоны, телевизоры и т.д. 😃
Отсюда и непонимание
Хотя с точки зрения капсмана, клиентские устройства это точки доступа, им управляемые.
кажется, мы друг друга поняли
- ах капы: только новый капсман
- ас капы: с wireless - только старый, с wifi-qcom-ac - только новый
- все остальные капы: только старый
КЭПпучино
кажется, мы друг друга поняли
- ах капы: только новый капсман
- ас капы: с wireless - только старый, с wifi-qcom-ac - только новый
- все остальные капы: только старый
При этом , капсман занимается авторизацией и тех и других клиентских устройств.
КЭПпучино
кажется, мы друг друга поняли
- ах капы: только новый капсман
- ас капы: с wireless - только старый, с wifi-qcom-ac - только новый
- все остальные капы: только старый
На какой-то версии разве нельзя было оба капсмана поднять?
Innokentiy
я про капы
Innokentiy
сами капсманы как сервис можно запустить на одном хосте и старый и новый, они друг другу не мешают
КЭПпучино
Нашел
в версии 7.18 вот что сделали
"*) system - do not allow to install multiple wireless driver packages at the same time;"
КЭПпучино
Получается, на роутере без вайфая вообще, все еще можно поднять старый и новый капсман одновременно, ибо новый встроен в базовый пакет, а старый в wireless.
 bnkrfx
а в контейнер можно ros c wireless поставить?
Innokentiy
официальных образов нет, неофициальные есть
 Stan&slav
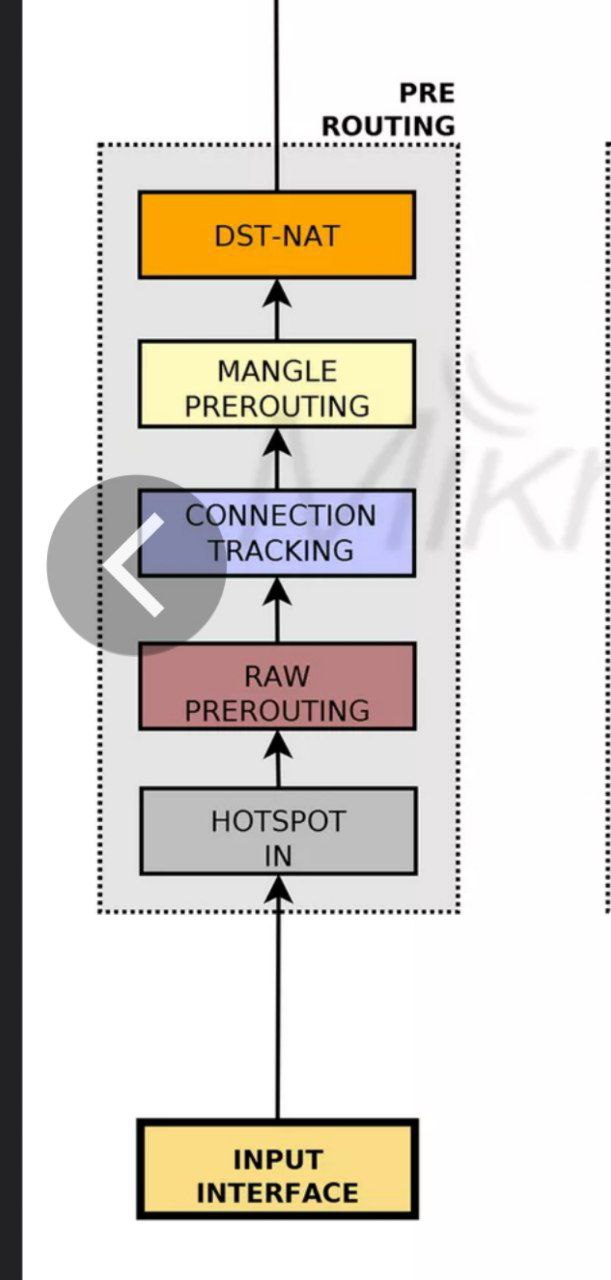
парни очень нуждаюсь в помощи, после обновы перестал работать WG, пакеты приходящие вижу в RAW, но не доходят ни до NAT ни до фаервола, в чем беда? 😭
Stan&slav
 Stan&slav
но почему то проблема только с UDP
Stan&slav
получается где то проблема в предпоследних двух, но не могу выявить, sniff запускал тоже не видит ничего на порту
Murat
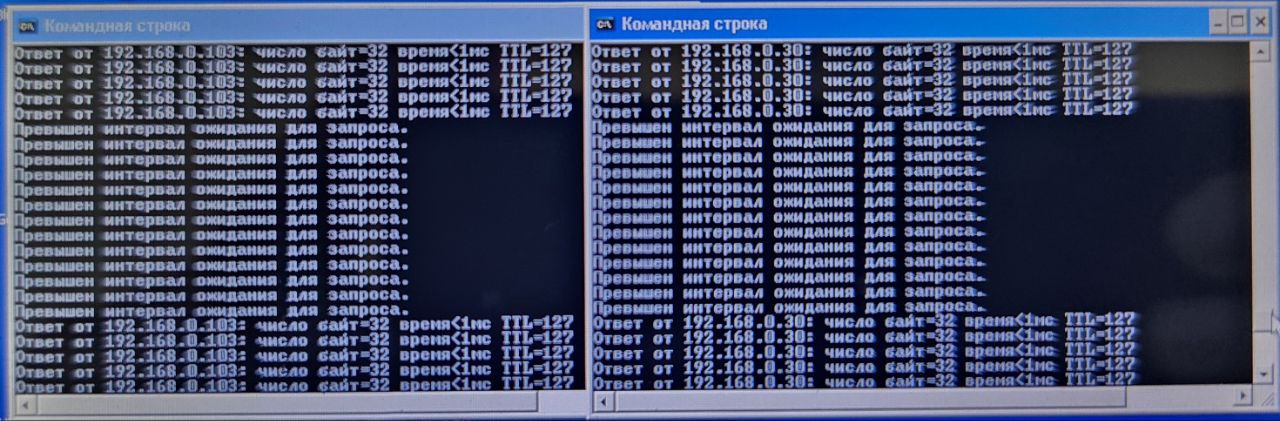
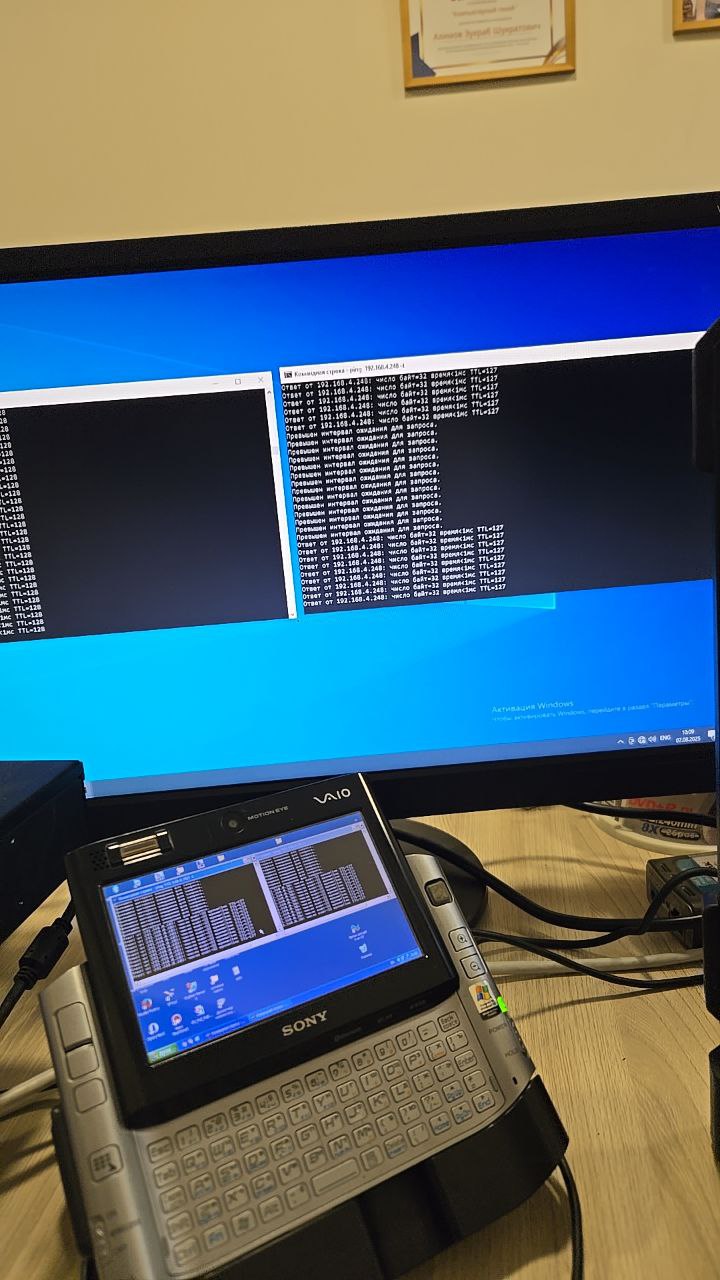
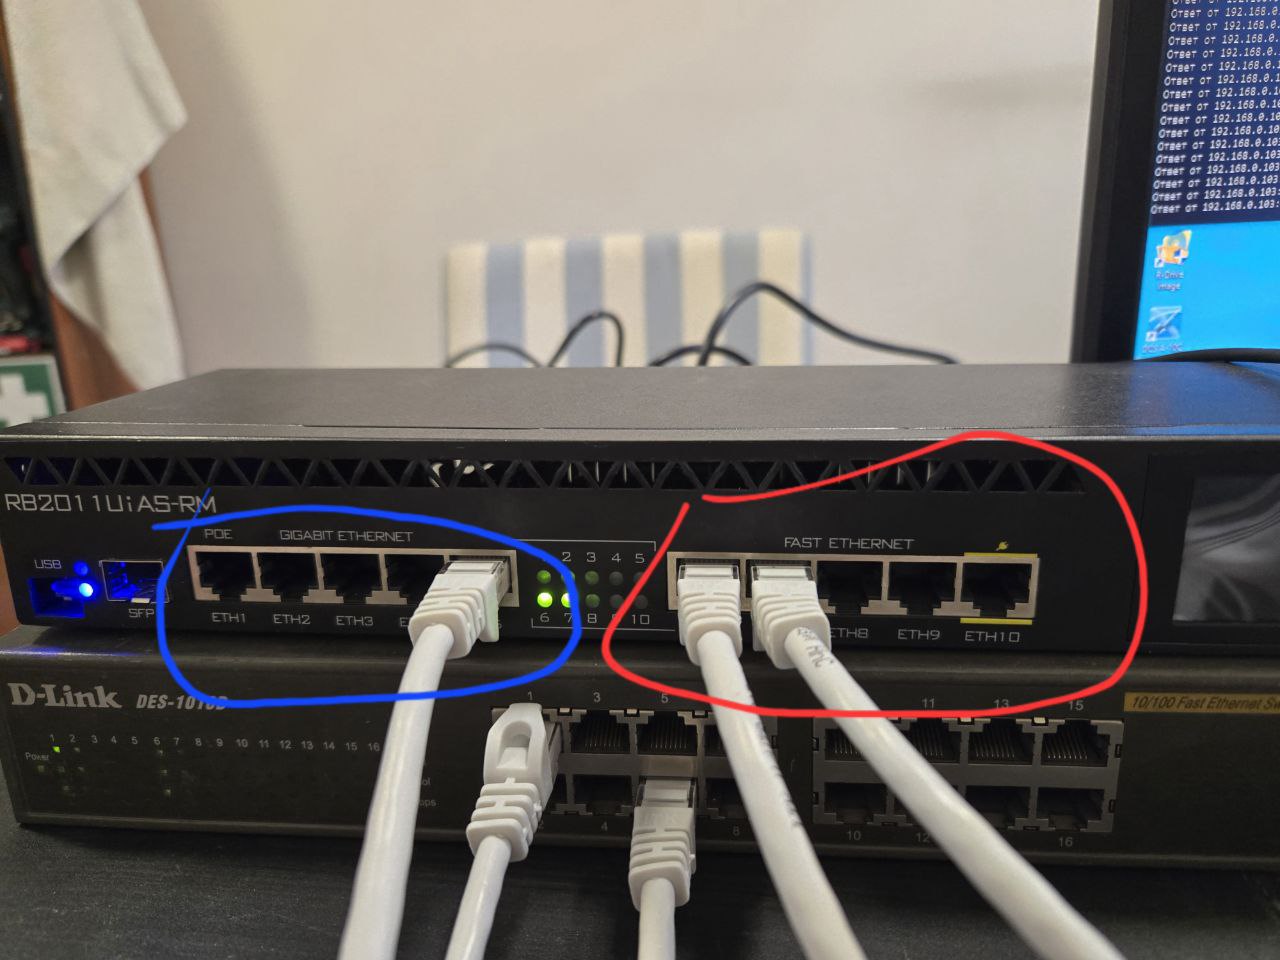
Здравствуйте! Я купил стареньки бу микротик RB2011 Ui AS-RM настроил pool, адрес и dhcp с разными подсетями порты ETHER2, ETHER5, IP 192.168.4.0/23 и ETHER6 и ETHER7 IP 192.168.0.0/23 создал BRIDGE0 и завел эти все 4 порты их в BRIDGE0 и вроде они друг друга с разными подсетями видят друг друга как я и хотел но через каждый 5 или 10 минут не видят друг друга и потом снова видят друг друга и теперь вопрос? Это может быть проблема с настройками то что описал выше или это проблема в железе с микротиком?
Murat
 Murat
Решил даже на ether6 и ether7 проверить друг сдругом 2 компа на пинг и такие потери через каждый 5 или 10 минут
Murat
Мне просто нужно убедится что микротик рабочи и нужен совет как еще можно проверить что микротик не глючит?
Алексей
Здравствуйте! Я купил стареньки бу микротик RB2011 Ui AS-RM настроил pool, адрес и dhcp с разными подсетями порты ETHER2, ETHER5, IP 192.168.4.0/23 и ETHER6 и ETHER7 IP 192.168.0.0/23 создал BRIDGE0 и завел эти все 4 порты их в BRIDGE0 и вроде они друг друга с разными подсетями видят друг друга как я и хотел но через каждый 5 или 10 минут не видят друг друга и потом снова видят друг друга и теперь вопрос? Это может быть проблема с настройками то что описал выше или это проблема в железе с микротиком?
Может быть всякое, советую сбросить в дефолт и настроить заново
Murat
Иногда 30 минут норм и снова не видит друг друга
Murat
 Алексей
я бы не покупал такое, если не кабели то проблема с железом, аппарат старый, может где то пайка испортилась
Murat
 Murat
Murat
Почитал про этот микротик пишут что он устроен по 2 чипа
VanYOUshka
Здравствуйте! Я купил стареньки бу микротик RB2011 Ui AS-RM настроил pool, адрес и dhcp с разными подсетями порты ETHER2, ETHER5, IP 192.168.4.0/23 и ETHER6 и ETHER7 IP 192.168.0.0/23 создал BRIDGE0 и завел эти все 4 порты их в BRIDGE0 и вроде они друг друга с разными подсетями видят друг друга как я и хотел но через каждый 5 или 10 минут не видят друг друга и потом снова видят друг друга и теперь вопрос? Это может быть проблема с настройками то что описал выше или это проблема в железе с микротиком?
А зачем вы разные сети и два дхцп сервера в один бридж сделали? Сбросьте в дефолт с нормальным конфигом
VanYOUshka
Если две сети делаете, делайте два бриджа и на них тогда вешайте на каждый свой дхцп сервер и порты добавляйте в каждый бридж нужные
VanYOUshka
5 и 10 мин показывает, что дхцп запросы от каждого сервера летят на все порты и каждая сетевая ломает голову кому из них отвечать и какой ip выбрать
Murat
Сейчас вообще удалил все dhcp
 Аникей
Здравствуйте! Я купил стареньки бу микротик RB2011 Ui AS-RM настроил pool, адрес и dhcp с разными подсетями порты ETHER2, ETHER5, IP 192.168.4.0/23 и ETHER6 и ETHER7 IP 192.168.0.0/23 создал BRIDGE0 и завел эти все 4 порты их в BRIDGE0 и вроде они друг друга с разными подсетями видят друг друга как я и хотел но через каждый 5 или 10 минут не видят друг друга и потом снова видят друг друга и теперь вопрос? Это может быть проблема с настройками то что описал выше или это проблема в железе с микротиком?
вам надо не адресы на интерфейсы вешать и в бридж потом добавлять, а создать бридж, добавить туда интерфейсы, а разделить с помощью vlan. Если я правильно понял, что вы настроили
Murat
вам надо не адресы на интерфейсы вешать и в бридж потом добавлять, а создать бридж, добавить туда интерфейсы, а разделить с помощью vlan. Если я правильно понял, что вы настроили
Vlan тоже пробовал также потери наблюдается между двумя компом
Аникей
Vlan тоже пробовал также потери наблюдается между двумя компом
вводных данных недостаточно, чтобы сказать точно, что всё правильно настроено
 Евгений
Сделай два бриджа, накинь на них адреса своих сетей и на бриджах повесь dhcp сервера. Добавь нужные порты в нужные бриджы и будет тебе счастье.
Аникей
начну с начала:
1. сбросить микротик
2. создать бридж
3. добавить туда интерфейсы локальной сети
4. включить в бридже vlan filtering
5. настроить в bridge ports айди вланов своих сетей
6. создать интерфейсы vlan с разными ID для разных подсетей в соответствии с пунктом 5
7. накинуть на интерфейсы vlan нужные вам адресы
8. проверить
Murat
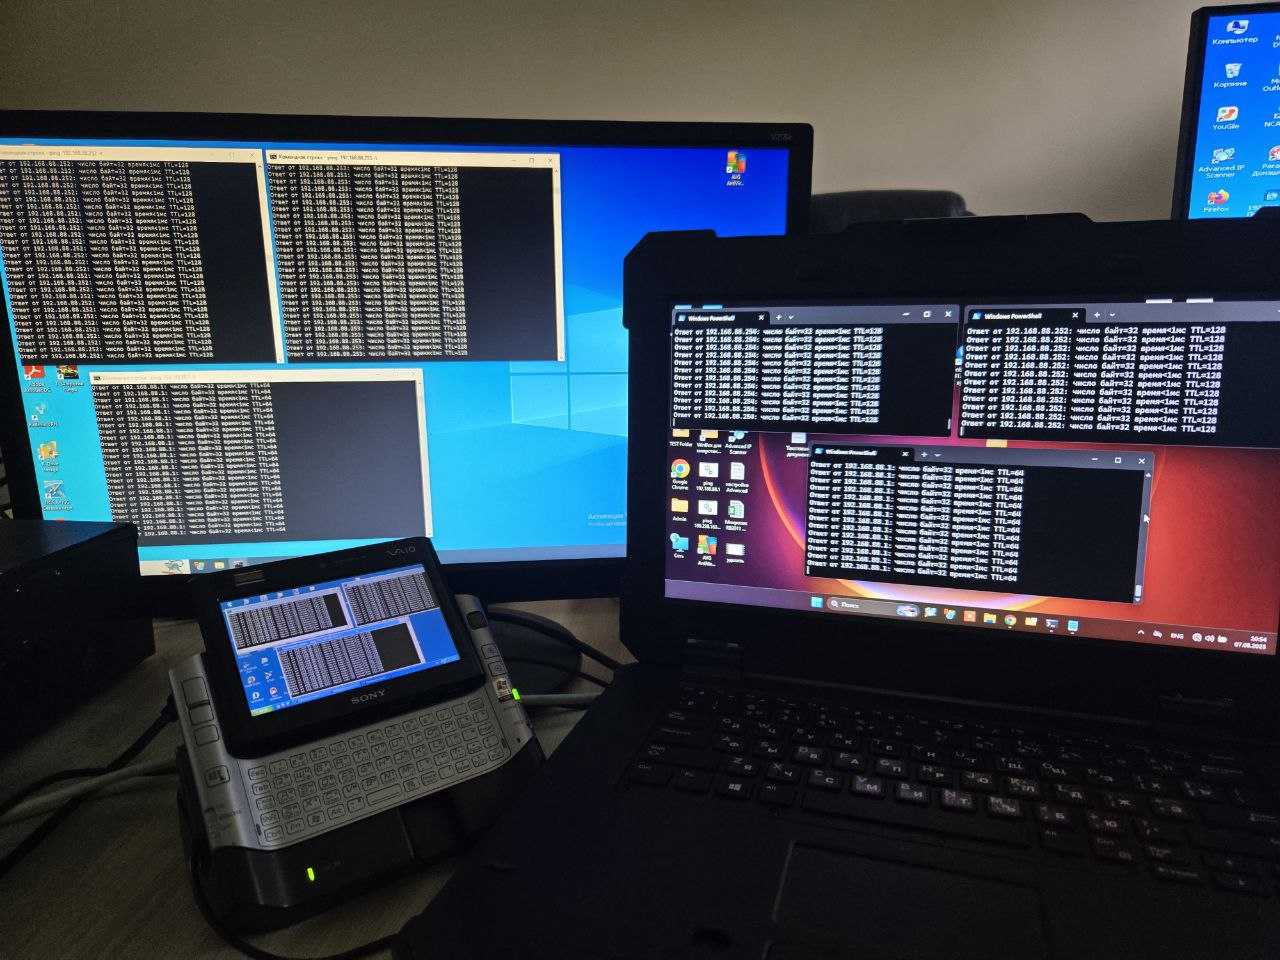
Хорошо сейчас сбросил и стандартными настройкам проверяю там ip получает сейчас получает как 192.168.88.0/24 пока что без настройки на всех портах видят друг друга и проверяю пинг и теперь если сейчас будут потери то это уже проблема с микротиком?
Murat
Сейчас подключил 3 компа и пингую каждого ip и пингую сразу на всех шлюз 88.1 пока что наблюдаю
Murat
 Murat
Qurrrrrrr
Добрый день
Подскажите пожалуйста, Микротик 3011 на 6.49.14, на eth 1 указаны 2 внешних ip адреса.
С одного из них устанавливается ipsec туннель. переодически он перестает подключаться, помогает только отключение второго адреса.
Как можно настроить, чтобы туннель ходил только через конкретный адрес?
Аникей
Добрый день
Подскажите пожалуйста, Микротик 3011 на 6.49.14, на eth 1 указаны 2 внешних ip адреса.
С одного из них устанавливается ipsec туннель. переодически он перестает подключаться, помогает только отключение второго адреса.
Как можно настроить, чтобы туннель ходил только через конкретный адрес?
маршрутизация для DualWAN настроена?
Stanislav
достаточно в мангл весь ipsec трафик отправлять через один адресс
Аникей
А что в это входит?
Вот, но там для двух интерфейсов. Возможно, есмли два адреса на одном интерфейсе, придётся делать иначе. Но всё решаемо. Зависит еще, что за адресы, не одинаковый ли у них шлюз и т.п.
https://habr.com/ru/articles/463813/
Qurrrrrrr
Qurrrrrrr
провайдер один, из одной подсети адреса
Аникей
шлюз одинаковый
тогда, вероятно, надо еще src-nat подключать. Возможно коллеги в чате подскажут
Аникей
хотя мне кажется с текущей конфигурацией достаточно одно правило в NAT добавить
Аникей
зависит от конфигурации
 Dmitry
Добрый день
Подскажите пожалуйста, Микротик 3011 на 6.49.14, на eth 1 указаны 2 внешних ip адреса.
С одного из них устанавливается ipsec туннель. переодически он перестает подключаться, помогает только отключение второго адреса.
Как можно настроить, чтобы туннель ходил только через конкретный адрес?
настройки IPSec peer - там указать local-address
Stanislav
Соединения отмаркируйте на пиров , поставьте роутинг марк , а потом в роутах укажите эту марку и преференс сорс второй адрес на интерфейсе.
Dmitry
Dmitry
не надо это все и не поможет, скорее всего
Stanislav
работает
Stanislav
настройки IPSec peer - там указать local-address
вот это караз и не работает , уже проверено, всеравно через роут по умолчанию ответы отправляет
Dmitry
Stanislav
 Dmitry
вот это караз и не работает , уже проверено, всеравно через роут по умолчанию ответы отправляет
ок, тогда причем тут route по умолчанию - если он один ?
Stanislav
ответы с другим соурсом уходят ,в этом проблема
 Maxim
эммм ... вы кажется не поняли:
10.0.17.0/26 - исходная сеть на одной из площадок
вы меняете ее на:
172.16.17.0/26 - на данной же площадке, затем настраиваете loopback-и - и анонсируете статику либо как то еще маршруты 10.0.17.1/32 , 10.0.17.2/32 через 172.16.17.x
На второй площадке - аналогичный фокус
в итоге по сети ходят только /32 маршруты - что несколько больно, но у вас не так много серверов
Вчера ввечеру на тестовом стенде всё заработало.
Ubuntu переехала, старый адрес/32 лёг на лупбек и статический маршрут в /32 сеть разлетелся по OSPF. Просто в несколько кликов.
Тесты с виндой будут сегодня без меня. Думаю всё также получится сделать.
Спасибо за подсказку и доступное описание самой идеи)
Stanislav
запрос к вам приходит на один адрес , а отвечаете вы на такой запрос с соурсом с другим адресом
Аникей
Stanislav
ладно , не хочу по второму кругу нервы тратить