это не про маршруты
это как раз про маршруты
 Stanislav


 Аникей
нет
Аникей
у вас два маршрута на один шлюз? зачем? Маршрут не определяет адрес источника
Stanislav
у вас два маршрута на один шлюз? зачем? Маршрут не определяет адрес источника
ПАКЕТ уходит с Другим соурадресом!!!!
Stanislav
на том конце охреневают , спрашивали у одного , а ответил другой!
 Dmitry
ПАКЕТ уходит с Другим соурадресом!!!!
даже если так, достаточно просто одного статического машрута с pref-source ;)
Dmitry
а этот ваш mangle
Stanislav
и человеку тоже походу
Dmitry
так мне только ipsec надо, а не все подряд
правильно, так и сделайте до ipsec пира /32 статику через default-gateway c pref-source
Dmitry
а вообще от этой кривосхемы избавился и никогда не испытывал подобных проблем далее
Stanislav
так и проблем нет
 Maxim
ну и прекрасно
Коллеги, вчера на тестовом стенде собрал небольшую OSPF сеть и по легенде перевозил железки из одного офисаю в другой. Так сложилось, что одна из сетей, навешенная на физический интерфейс eth1, не анонсировалась в OSPF. Долго думали почему. Потом включили в порт ноут, настроили адрес и всё заработало.
Долго думал почему так. Предположение такое: сеть не анонсируется в OSPF если её интерфейс не в состоянии Running.
Так ли это? или может что-то ещё упустил?
Dmitry
нет линка - нет OSPF
Stanislav
из описания протокола ясно
Maxim
нет линка - нет OSPF
Да, так и подумал.... обычно все сети на vlan поднимаются, и они всегда R. А тут что-то вылетело из головы....
Спасибо ещё раз)
Dmitry
Да, так и подумал.... обычно все сети на vlan поднимаются, и они всегда R. А тут что-то вылетело из головы....
Спасибо ещё раз)
не будет MAC-адресов в VLAN-ах - они тоже не будут Running ...
 Александр
Всем привет. Извините за такой вопрос ))). Поддомены на новый тик ток никто не находил?
 Wasp
Всем привет. Извините за такой вопрос ))). Поддомены на новый тик ток никто не находил?
В чём проблема посмотреть их в DNS записях?
Wasp
Делов, на 5 минут.
Qurrrrrrr
а вообще от этой кривосхемы избавился и никогда не испытывал подобных проблем далее
А как можно уйти? если разделим на интерфейсы суть та же будет?
Maxim
маршрутизация это не только куда , это еще и откуда. это прям азыазы.
стандартная классическая маршрутизация это как раз таки ответ на вопрос куда..... в какой интерфейс положить пакет исходя из адреса назначения, и тут вообще говоря всё равно откуда он пришёл
Qurrrrrrr
хотя мне кажется с текущей конфигурацией достаточно одно правило в NAT добавить
src-nat добавили, столо стабильно подключаться
 Sasha
5009 и wap ax не появляются в капсе есть какие то тонкости? Все на 7.18
Andrew
5009 и wap ax не появляются в капсе есть какие то тонкости? Все на 7.18
Вся тонкость в первой букве. М
Wasp
5009 и wap ax не появляются в капсе есть какие то тонкости? Все на 7.18
А что там 5009 должен делать?
 Alex
5009 и wap ax не появляются в капсе есть какие то тонкости? Все на 7.18
Там вроде под ax точки свой пакет должен быть
Wasp
Пакет wifi-qcom или он на точку ставится?
На ax wi-fi QCOM, на 5009 уже будет капсман для wi-fi QCOM и QCOM-ac. А вот для wireless надо ставить пакет.
Qurrrrrrr
5009 и wap ax не появляются в капсе есть какие то тонкости? Все на 7.18
Должна быть одна версия прошивки, подключена к порту роутера без посредников, правильно указаны интерфейс где искать. Скинь настройки, я сращивал ax с 1016 не так давно.
Konstantin
Должна быть одна версия прошивки, подключена к порту роутера без посредников, правильно указаны интерфейс где искать. Скинь настройки, я сращивал ax с 1016 не так давно.
Просто поделюсь своими наблюдениями.
1. Одинаковая версия желательна, но не обязательна. Во всяком случае при последовательных обновлениях версий firmware на CAPsMAN и точках доступа у меня были ситуации когда точки доступа продолжали успешно работать с CAPsMAN на более новом firmware. Возможно, что значительные различия версий будут несовместимы, но я таких не обнаружил.
2. Точки доступа совсем не обязательно должны быть подключены к порту маршрутизатора с CAPsMAN, достаточно будет layer-2.
3. Судя по опциям настроек CAP и CAPsMAN связь должна поддерживаться даже по layer-3, и у меня даже получалось настроить точки доступа через маршрутизацию когда они получали дополнительный CAPsMAN параметр от DHCP сервера, через промежуточный DHCP-relay. Это работало, но если мне не изменяет память, только с одной версией, то ли WiFi, то ли Wireless, а вот другая отказывалась устанавливать связь. Этот неудачный эксперимент для связности по layer-3 я проводил около года назад, и не смотря на то что согласно сниферу запросы долетали до CAPsMAN appliance, он их игнорировал и ничего не отвечал. В результате я решил точки доступа подключить к CAPsMAN отдельным mgmt VLAN, то есть layer-2 и тикет не открывал. Возможно, что сейчас это уже починили, но в changelog такого не видел.
Konstantin
По 2 пункту речь про работу точки или именно регистрацию на контроллере?
Я хотел сказать, что точка регистрируется и управляется контроллером по layer-2, прямое подключение к CAPsMAN appliance не является обязательным условием.
Qurrrrrrr
не соглашусь насчёт прошивок, в какой-то версии они меняли логику работы капсмана и у меня переставали подключаться точки.
Подключение точки напрямую прощает некоторые неточности конфигурации.
Прям точно не скажу в чем было дело, пол года прошло, но это мои наблюдения.
Dmitry
Мне вот интересно, если контроллер в ядре - а точки по 100500 локациям раскиданы, вы будете тянуть до каждой l2 ?
VanYOUshka
Мне вот интересно, если контроллер в ядре - а точки по 100500 локациям раскиданы, вы будете тянуть до каждой l2 ?
Если сам провайдер - то да, проще один vlan mgmt кинуть в любую точку подключения.
Dmitry
Если сам провайдер - то да, проще один vlan mgmt кинуть в любую точку подключения.
А если не провайдер? И даже если провайдер - вы видимо очень любите кидать l2 между локациями - а я нет, потому что занимался подобным идиотизмом, когда switch port trunk allowed не помещается на три экрана монитора, а поиск петли может занимать до суток
VanYOUshka
А если не провайдер? И даже если провайдер - вы видимо очень любите кидать l2 между локациями - а я нет, потому что занимался подобным идиотизмом, когда switch port trunk allowed не помещается на три экрана монитора, а поиск петли может занимать до суток
Зависит от архитектуры сети и оборудования, один влан по кольцам раскидан, проблем не замечал, петлю пограничные коммутаторы режут
Konstantin
В очередной раз говорю, что у меня все работает по l3 и я все скопировал с Cisco контроллера, но кому это надо...
Упоминал, что одна из версий CAPsMAN заработала на L3, а другая будучи запущенной одновременно с первой по какой-то причине не работала. Конечно, на больших сетях L3 будет предпочтительнее, но конкретно в моём случае получилось проще с L2.
Konstantin
В очередной раз говорю, что у меня все работает по l3 и я все скопировал с Cisco контроллера, но кому это надо...
Возможно, что это не имеет никакого отношения к проблеме, но всё-таки спрошу. В вашем случае тоже использовалось две версии CAPsMAN?
Эмиль
Вопрос знатокам. Кто-нибудь знает, какими способами можно привязать бота в тг для выполнения определенных операций на микротике+мониторинг некоторых процессов?
 Евгений
Почитайте про api
 Михаил
 Konstantin
Вопрос знатокам. Кто-нибудь знает, какими способами можно привязать бота в тг для выполнения определенных операций на микротике+мониторинг некоторых процессов?
Попробуйте в нейронку задачу закинуть. Выдаст вам шаблон, а там уже допилите и причешете. Ну или просто идею подсмотрите
Dmitry
Dmitry
Ну и gitlab конечно же от пользователя eWorm
Dmitry
GitHub - eworm-de/routeros-scripts: a collection of scripts for MikroTik RouterOS
https://github.com/eworm-de/routeros-scripts
 Roma
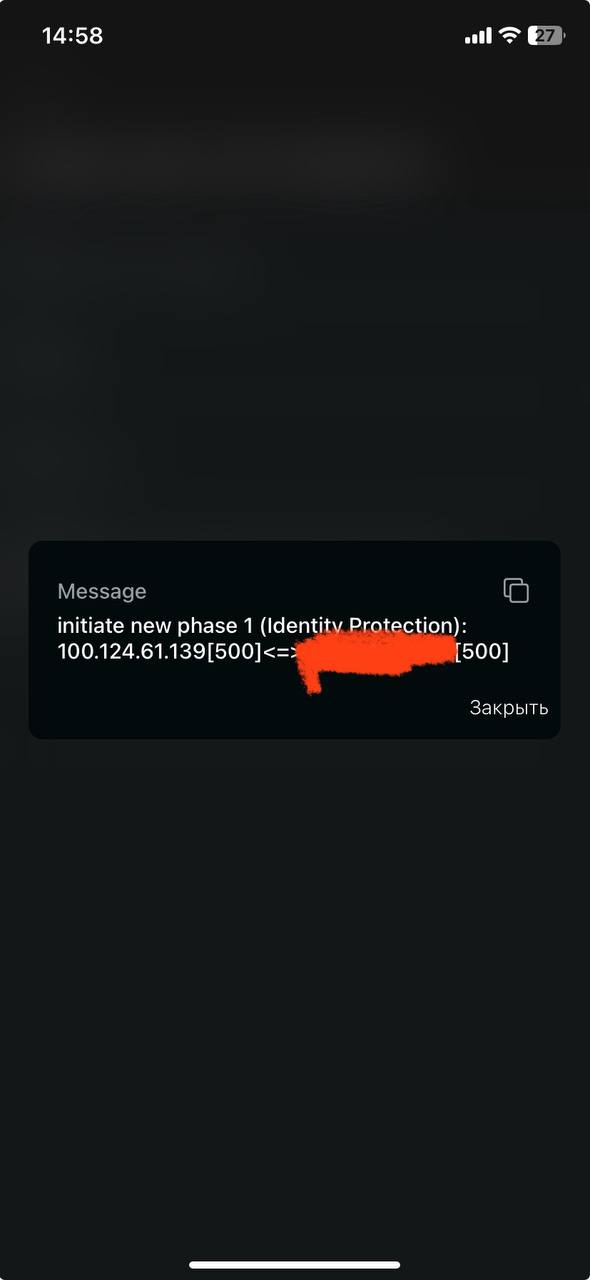
Ребят всех приветствую, подскажите пожалуйста что то дельное , впн не поднимается уже 2 день пишет ошибку по айписеку , что делать ??
Roma
 Руслан
Vsadnik
Ребят всех приветствую, подскажите пожалуйста что то дельное , впн не поднимается уже 2 день пишет ошибку по айписеку , что делать ??
кстати было так, установи другой впн. я попробовал official_vpnbot, их через телегу нашел и скачал, никаких ошибок больше не выдает
 Валерий
Roma
как можно дать вам совет без вводных данных?
Есть сервер л2тп развернутый на микроте за бугром , другой микрот подключается как клиент , все работало прекрасно , теперь бьет по логам на клиентском микроте эту ошибку по айписеку ( 2 день как начали блокировать мобильную связь , может как то связано )
Руслан
попробуй другую связь не l2tp например
Roma
Думал об этом , но там 15 человек клиентов , хочется с этим разобраться ..
 Alexandr
Alexey
кстати было так, установи другой впн. я попробовал official_vpnbot, их через телегу нашел и скачал, никаких ошибок больше не выдает
Отличные советы, пойти в интернеты, найти там непонятных ботов с непонятными серверами, и пустить трафик туда.
 Ilya
Отличные советы, пойти в интернеты, найти там непонятных ботов с непонятными серверами, и пустить трафик туда.
Если трафик ходит — норм совет, в принцыпе.
Ilya
Думал об этом , но там 15 человек клиентов , хочется с этим разобраться ..
Неправильно ты, дядя Федор, бутерброд ешь.
Ты его колбасой вверх ешь, а надо валить из этой страны!
 Игорь
Неправильно ты, дядя Федор, бутерброд ешь.
Ты его колбасой вверх ешь, а надо валить из этой страны!
Главное это применять для каждой следующей локации
Ilya
Главное это применять для каждой следующей локации
Применяйте. Непременно применяйте (особенно если это для вас — главное).
Прожывёте очень насыщенную жызнь!
Игорь
Применяйте. Непременно применяйте (особенно если это для вас — главное).
Прожывёте очень насыщенную жызнь!
Главное чушь не пороть в технических канальчиках, для того есть различные другие места
Андрей
Ребят всех приветствую, подскажите пожалуйста что то дельное , впн не поднимается уже 2 день пишет ошибку по айписеку , что делать ??
Конечно надо смотреть логи и разбираться. Но это не наш путь)))
У меня была такая ситуация, я отключил ipsec и тоннель поднялся. Провайдеры частенько его режут. Тут либо переходить на другой ВПН ( wg вполне хорош) либо без шифрования.