А что под этой фразой имеется ввиду? Поднять dnsmasq в докере микротика?
Что внутри микротик скорее всего обычный dnsmasq
 Dmitry


 Dmitry
можно прикрутить netwatch - но мне лень, еще и потому что я не кидаю запрос напрямую на DC, а использую кэши
Как именно кэши организовываете?
Dmitry
Как именно кэши организовываете?
да - как обычно
либо dnsmasq, либо - что лучше просто windows серверы с ролью DNS без зон и подкрученными таймерами
Dmitry
да - как обычно
либо dnsmasq, либо - что лучше просто windows серверы с ролью DNS без зон и подкрученными таймерами
А, ну то есть что-то внешнее используете
Dmitry
Вообще, у Windows неплохой DNS-сервер, стабильно работает
 Ильнур
 Andrew
экспорт конфига сделай
Ильнур
Dmitry
Может клиент DHCP шалит
Dmitry
Клиент не настроен. подключение по pppoe
Там тоже прилетают DNS, уберите галочку use-peer-dns
Dmitry
И вообще, вас попросили экспорт конфига
Dmitry
Мы тут телепаты что ли гадать
 Maxim
Ильнур
Да
Maxim
 Maxim
 Guts
Здравствуйте, коллеги! Подскажите пожалуйста какой надо включить TOPIC, чтоб через remote направлять события создания пользователя через winbox в брокер?
 Andrew
Guts
 Andrew
тут вопрос что значит "вовремя"?
вопрос слишком "открытый"
допускаю, что сообщения в сислог могут теряться из-за перегруза в линии (если канал полностью занят, и метод UDP выбран для доставки)
про процессор... сомнительно, но пуркуа бы и не па.
Guts
тут вопрос что значит "вовремя"?
вопрос слишком "открытый"
допускаю, что сообщения в сислог могут теряться из-за перегруза в линии (если канал полностью занят, и метод UDP выбран для доставки)
про процессор... сомнительно, но пуркуа бы и не па.
Я имею ввиду то, что в брокер прилетает не в рил-тайме, а с огромной задержкой. Иногда вообще не долетает. Да, выбрал UDP из самых лучших побуждений. Как считаете перегруз может стать реальной причиной?
Andrew
Я имею ввиду то, что в брокер прилетает не в рил-тайме, а с огромной задержкой. Иногда вообще не долетает. Да, выбрал UDP из самых лучших побуждений. Как считаете перегруз может стать реальной причиной?
у меня нет микротиков, загруженных больше чем на 50% по процу,
UDP, как известно, не обещает доставку.
у меня, скорее, общие мысли.
порт в сторону сислога сильно загружен?
при включении логов по TCP изменяется поведение?
Guts
у меня нет микротиков, загруженных больше чем на 50% по процу,
UDP, как известно, не обещает доставку.
у меня, скорее, общие мысли.
порт в сторону сислога сильно загружен?
при включении логов по TCP изменяется поведение?
Да, сильно загружен. Хочу завтра зафиксировать на TCP и проверить события.
Andrew
Andrew
Да, сильно загружен. Хочу завтра зафиксировать на TCP и проверить события.
ещё можно попробовать QoS до точки сбора логов
в том смысле, что на всех промежуточных коммутаторах настроить приоритезацию данного вида трафика, если это возможно
Guts
ещё можно попробовать QoS до точки сбора логов
в том смысле, что на всех промежуточных коммутаторах настроить приоритезацию данного вида трафика, если это возможно
Подскажите, в winbox-е такая настройка есть?
Andrew
Подскажите, в winbox-е такая настройка есть?
да, есть. изменение приоритета это, как правило, это правила в ip->firewall-> mangle. что, в свою очередь, вызывает увеличение нагрузки на проц микрота.
а микрот прям в хост сбора воткнут?
просто я говорил о промежуточных коммутаторах, не подразумевая того, что микрот подключен в порт сборщика логов.
Guts
Речь о микротных маршрутизаторах, я собираю фаервол, info, system, error, critical, account топики для написания корреляционных правил. Передаю события через ipsec туннель в систему аналитики событий. Честно скажу, с микротом, как и со многим сет оборудованием я на ВЫ
Andrew
Речь о микротных маршрутизаторах, я собираю фаервол, info, system, error, critical, account топики для написания корреляционных правил. Передаю события через ipsec туннель в систему аналитики событий. Честно скажу, с микротом, как и со многим сет оборудованием я на ВЫ
увы. если каналы WAN, у меня вариантов, кроме выделения достаточной полосы под логи, нет
может быть кто поправит
Andrew
Речь о микротных маршрутизаторах, я собираю фаервол, info, system, error, critical, account топики для написания корреляционных правил. Передаю события через ipsec туннель в систему аналитики событий. Честно скажу, с микротом, как и со многим сет оборудованием я на ВЫ
ну и да, если бы я был в команде мониторинга, я бы просил у команды сетевиков выделить полосу под логи. эскалировал бы, так сказать.
т.к. если логи это не бузинесс-данные, то всем должно быть на них пофиг. есть-есть, нет, ну нет и нет, судьба.
 Руслан
да, есть. изменение приоритета это, как правило, это правила в ip->firewall-> mangle. что, в свою очередь, вызывает увеличение нагрузки на проц микрота.
а микрот прям в хост сбора воткнут?
просто я говорил о промежуточных коммутаторах, не подразумевая того, что микрот подключен в порт сборщика логов.
Mangle это не приоритезация трафика. Там такого нет нисколечки. Это всего лишь маркеровка трафика.
Приоритезация может быть в queues.
Andrew
Mangle это не приоритезация трафика. Там такого нет нисколечки. Это всего лишь маркеровка трафика.
Приоритезация может быть в queues.
Конечно. Сначала пометить, потом уже в очереди идти.
Руслан
это не обязательное условие. очереди можно построить и без этих меток
bmw
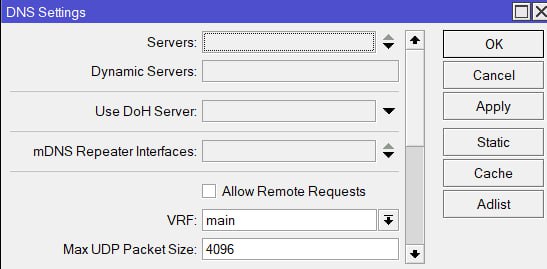
Все. Открываешь ip - DNS, а там пусто.
что бы быть точно уверенным, что дело в прошивке, то желательно смотреть через /ip dns print
 Albert
Доброго дня Может кто сталкивался с аналогичной проблемой как у меня Был настроен hotspot и все работало После обновления на ros7 страничка с авторизацией перестала выходить. Может есть какие то подводные камни?
Albert
Доброго дня Может кто сталкивался с аналогичной проблемой как у меня Был настроен hotspot и все работало После обновления на ros7 страничка с авторизацией перестала выходить. Может есть какие то подводные камни?
В общем разобрался , проблема была в правиле маркировки трафика Добавил то что выделено жирным Может кому пригодится
add chain=prerouting action=mark-routing new-routing-mark=Route \
passthrough=yes src-address=*.*.*.* hotspot=auth \
Dmitriy
 Евгений
 _SvC_
Dmitriy
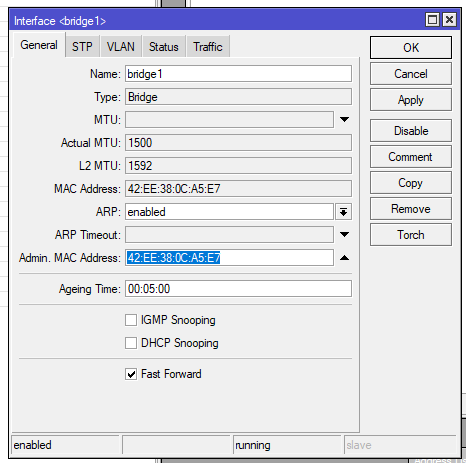
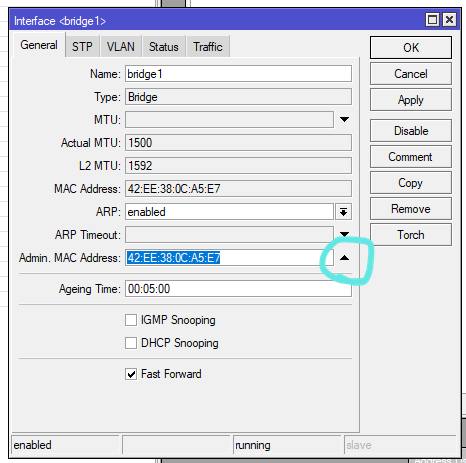
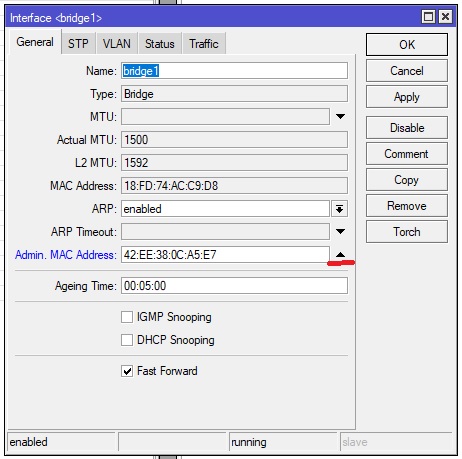
Дефолтом мак берется с одного из проводных интерфейсов
С меньшим порядковым номером
Этого не достаточно? Нужно именно сгенерировать?
два микрота получают одинаковый ip, нужно что бы разные были
Евгений
 Аникей
из бэкапа восстановили?
Dmitriy
 Dmitriy
 _SvC_
Dmitriy
что бы постоянный mac был, если я не прав, подскажите
_SvC_
так он и так постоянный (если не двигать порты из бриджа/в бридж)
_SvC_
_SvC_
два микрота получают одинаковый ip, нужно что бы разные были
может попробовать изменить логику, оставить маки в покое, а на бридж просто прописать адрес?
Аникей
Я возможно сейчас задам тупой вопрос, но пока что я сам не додумался до ответа на него:
Как мне найти, какие устройства в локальке на бридже используют в качестве шлюза адрес 192.168.15.1? Я расширял маску с полгодика назад, и сейчас от хвостов избавляюсь, хочу освободить 15.1
Да пофигу, если ничего не перестанет работать, то и славно ))
Руслан
Я возможно сейчас задам тупой вопрос, но пока что я сам не додумался до ответа на него:
Как мне найти, какие устройства в локальке на бридже используют в качестве шлюза адрес 192.168.15.1? Я расширял маску с полгодика назад, и сейчас от хвостов избавляюсь, хочу освободить 15.1
Да пофигу, если ничего не перестанет работать, то и славно ))
снифер и скан сети.
если сканируем сеть с адреса 192.168.14.254, то у таких устройств ответный пакет полетит к 192.168.15.1
Аникей
снифер и скан сети.
если сканируем сеть с адреса 192.168.14.254, то у таких устройств ответный пакет полетит к 192.168.15.1
Ничего не поймал. Видимо всё в порядке, спасибо)
 Nemexis
Добрый день! Подскажите, не цепляться точки к контроллеру WiFi, настроил в пакете wireless. Точки WAP ax и старые WAP ac на 6. Контроллер hAP ac³ LTE6 kit. В старом CAPSMAN - точки AC подключаются, пакет wifi-qcom не влезает. В пакете Wireless настроены Datapath-Security-Channel-Configuration-Provisioning-Steering, включил Remote CAP. на точках AX через discovery Interface определяет Current CAPsMAN Identity : Название моего hAP ac³. И более ничего не цепляет
 Paul
AX не wireless
Nemexis
Сам AX мне не нужен, Получается чтобы массово настроить, нужно менять головной, чтобы на него влез пакет
 Innokentiy
ax капы могут зацепиться только за новый капсман
на хост для нового капсмана не надо ставить никакие дополнительные пакеты, это штатный модуль wifi
на капы с ac, чтобы они могли зацепиться на новый капсман, нужно ставить доппакет wifi-qcom (есть не на все девайсы)
девайсы ac без wifi-qcom, равно и старые девайсы b/g/n, на новый капсман зацепиться не смогут
Nemexis
Спасибо
Nemexis
То есть не на контроллер, а на девайсы пакеты ставить надо?
Innokentiy
да. wifi-qcom - это новые дрова для радио, контроллеру они ни к чему
 КЭПпучино
ax капы могут зацепиться только за новый капсман
на хост для нового капсмана не надо ставить никакие дополнительные пакеты, это штатный модуль wifi
на капы с ac, чтобы они могли зацепиться на новый капсман, нужно ставить доппакет wifi-qcom (есть не на все девайсы)
девайсы ac без wifi-qcom, равно и старые девайсы b/g/n, на новый капсман зацепиться не смогут
Жесть какая
Я случайно проэкспериментировал, на hap ac3 накатил пакет wifi-qcom и вайфай исчез, накатил wifi-qcom-ac и вайфай появился обратно. Плюс, на нем и wireless работает тоже.
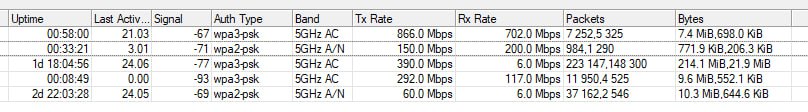
Ну и устройства с поддержкой A/N нормально авторизуются и работают через новый капсман.
Он тут вообще ни при чем - как будет настроена авторизация, так и будет работать.
Innokentiy
> Ну и устройства с поддержкой A/N нормально авторизуются и работают через новый капсман.
можете скриншот показать, пожалуйста?
 КЭПпучино
Это зоопарк, тут и hap ac2 и cap ac и wap ax, причем, нижняя строка - как раз от wap ax
Innokentiy
погодите, вы клиентские регистрации показываете
Paul
а вот да
Innokentiy
я говорю только про капы. покажите вкладку remote ap
Paul
при чом тут клиенты. там хоть Б будут работать
КЭПпучино
Это конечные клиентские устройства уже работают.
Разве это не цель развертывания вайфая?
Paul
чо?
КЭПпучино
A/N разве не про авторизацию клиентских устройств?