Dmitriy
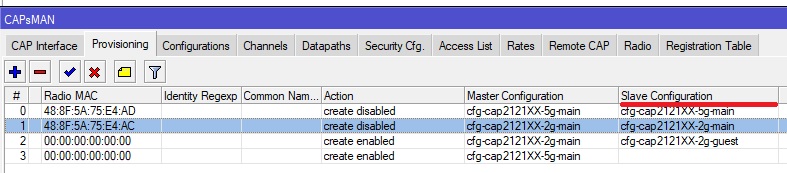
В провиженинге по маку точки
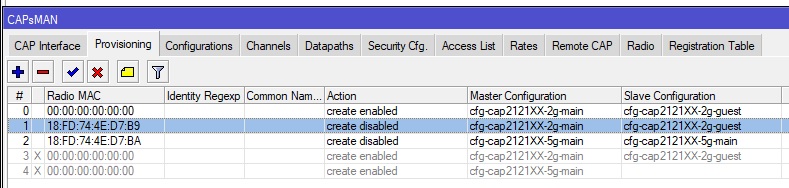
почему то не получилось
Daniil Yurevich
почему то не получилось
Правило выше подвинь
Dmitriy
Правило выше подвинь
старый скрин, подвинул
Daniil Yurevich
Ну и жди когда правила прилетят. Обычно быстро происходит.
Daniil Yurevich
Но вообще у тебя там копии конфигурации
Daniil Yurevich
Т.е. ты тот же самый конфиг залил на ту же самую точку.
Dmitriy
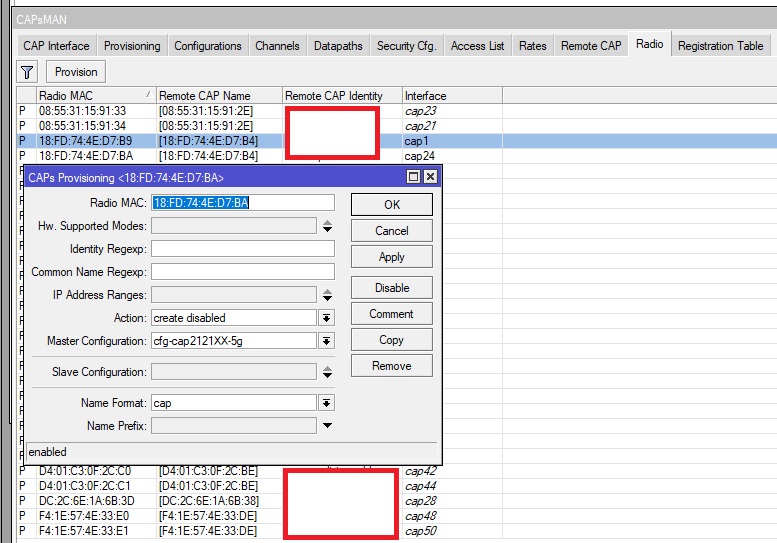
Тут не чего не нужно указывать, или создать пустую конфигу?
Daniil Yurevich
Тут не чего не нужно указывать, или создать пустую конфигу?
Да, тебе просто указать какую-то одну конфигурацию надо.
Daniil Yurevich
slave здавать не требуется.
Dmitriy
Не получается, сети доступны. Точки перезагружал, Provizion нажимал. Не пробовал перезагружать сам микрот, где капсман поднят
Daemon
Удали их из ремоут кэп и перезагрузи, они получат новый конфиг
Daemon
И сделай create enable, гость же включённый нужен
Dmitriy
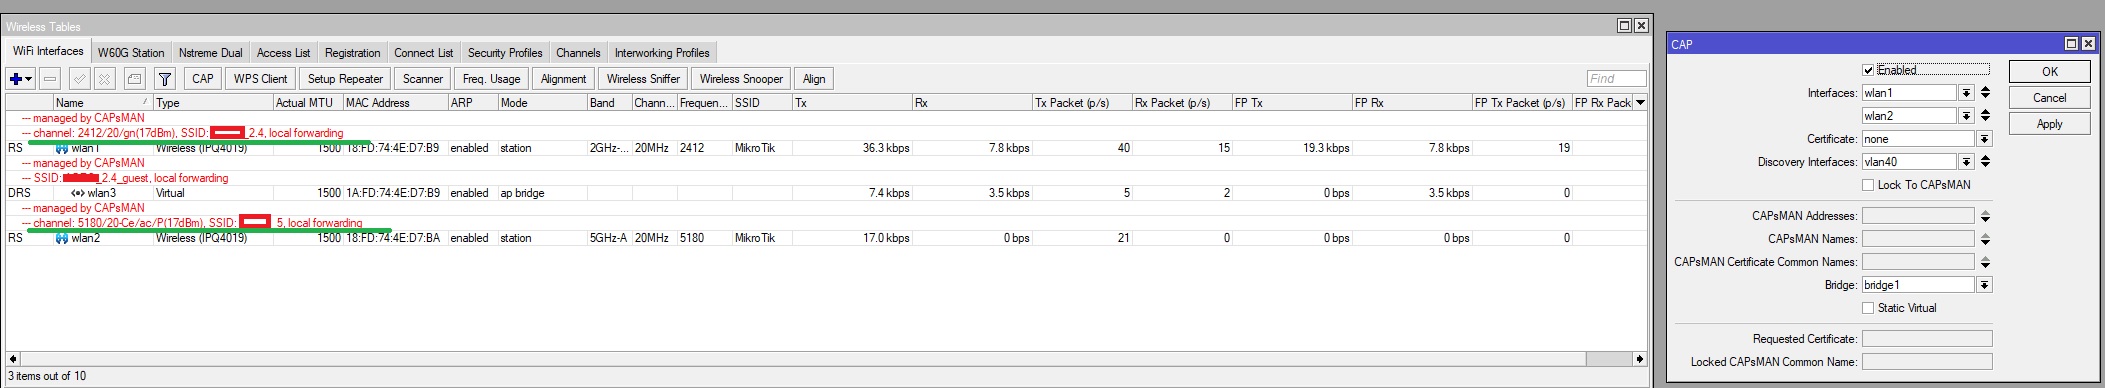
На нужной точке, сети не отключаются, зеленым выделены которые нужно отключить
Parvin
сломал свой MikroTik CHR до этого успел сгенерировать ключ. Если я переустановлю CHR ключ сохранится или потеряется?
Руслан
Тут не чего не нужно указывать, или создать пустую конфигу?
Да, слейв оставляете пустым. На оба интерфейса точки укажите конфигурации гостя и все. У вас ещё зачем-то create enable для всех стоит. Значит после изменений надо интерфейсы чистить. Я бы поставил всем "create dyn enable" и почистил таблицу CAP interface. А зачем для выделенной точки стоит create disable?
Dmitriy
Dmitriy
Руслан
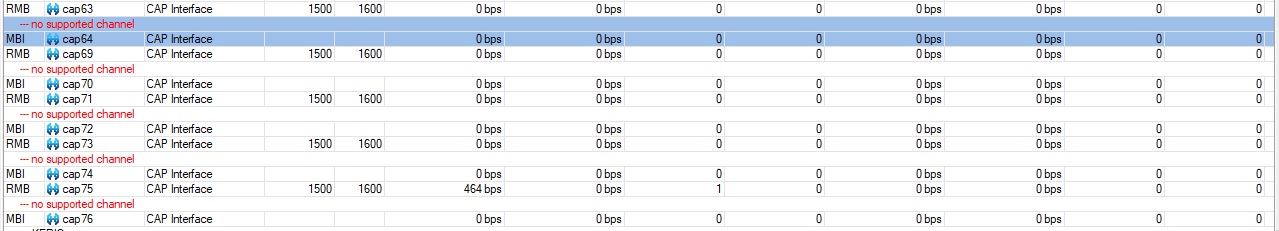
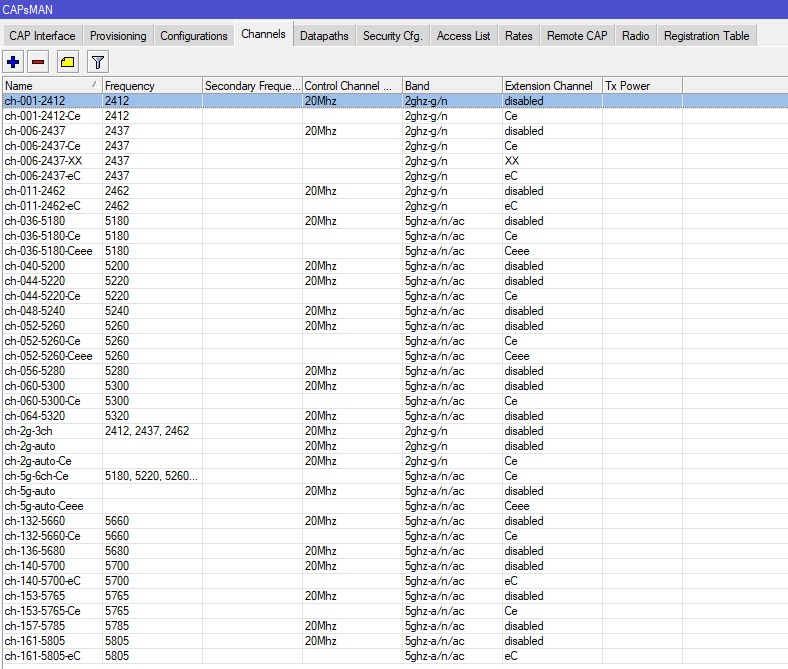
А эти каналы вручную создавал? Зачем их столько много то. В интерфейсах красным указана ошибка. И она значит ровно то что в ней написано. Видимо на 2.4 подаёшь канал из 5ггц. Либо наоборот
Evgeniy
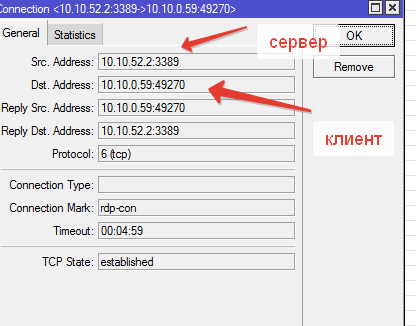
Коллеги добрый день, а почему в коннекшен трекере не клиент устанавливает рдп сессию , а сервер с клиентом, причем 6 клиентов нормально устанавливают сессию, а 9 наоборот как будто сервер инициатор. Из-за чего приходится городить доп. правила для qos. Это скрин с клиентского роутера (ROS 6.49.18 FT отключен), на серверном роутере все нормально показывает.
Anton
Дратуте! Есть знакомые по WG хорошо шарюшие? Нужно не мне, я в отпуске, человечку помочь бы. WG на микроте разумеется)
Сергей Аноним
Ребята, подскажите пожалуйста, накатил anmezia через docker. Вроде все четко работает, но буквально пять минут и контейнер уходит в статус стоп и больше не включается. Пробую запустит но контейнер буквально секунду в статусе running и снова уходит на стоп. В чем проблема? Или может есть какая инструкция как проще авг накатить можно! Модель роутера ас2! Заранее спасибо!
Сергей Аноним
Может контейнер другой попробовать. У меня все шикарно и стабильно работает, правда роутер ax2
А подскажи свой контейнер и есть ли инструкция полностью на твой метод?
Sasha
wiktor/amnezia-mikrotik
А нет ли где описания как через амнезию соединить 2 сетки и закатать это все в реверс контроль доступности
Andrew
товарищи, а есть ли какое-то особенности у микротов на использование PKI ? есть доменный (виндовый, WinServer 2025, sha512, rsa 4096) двухуровневый PKI, микрот (7.19.3) по какой-то причине не принимает CRL Ни CA ни SubCA. В списке system->certificates->CRL красным цветом отмечен. при нажатии на download ситуация не меняется, на веб-сервере при запросе код ответа 200, т.е. микрот читает файл CRL, но использовать не желает.
Stan&slav
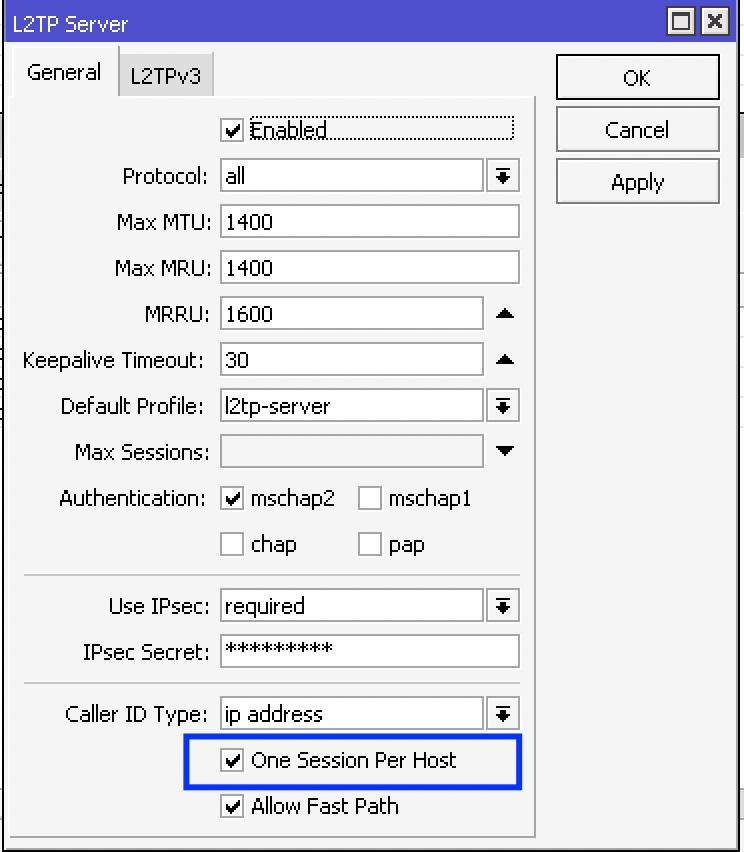
☺️Доброе утро, подскажите что будет если: Два офиса между собой подключены по L2TP: Один из офисов L2TP сервер к нему же подключаются удалённые сотрудники, Если сотрудник подключившийся к WIFI находящимся офисе и включит VPN ?
Stan&slav
Вопрос собственно возник,что падает LT2P между офисами, когда такое происходит, как понимаю из за того что IP один и тот же ?
Евгений
сотрудник находится на стороне сервера и поднимает впн до сервера?
Stan&slav
сотрудник находится на стороне сервера и поднимает впн до сервера?
на стороне клиента обычно, но как заметил разницы нет где запустят на стороне офиса сервера л2тп или в другом офисе, падает основной канал между офисами, не знаю как побороть это
Stan&slav
понимаю что то настроено не так
Евгений
l2tp работает только с одного айпи адреса.
Евгений
1 тоннель = 1 адрес 2 тоннеля = 2 адреса
Stan&slav
l2tp работает только с одного айпи адреса.
значит так и должно быть, правильно понимаю?
Stan&slav
запретить из офиса udp 500 в сторону сервера?
тоже подумывал об этом, но иногда они по работе к другим подключаются из офисов
Руслан
или 1701
Евгений
значит так и должно быть, правильно понимаю?
попробуйте сначала вот это. а потом, уже как выше сказали лезть в фаер
Руслан
тоже подумывал об этом, но иногда они по работе к другим подключаются из офисов
к каким другим? запретите в сторону своего l2tp сервера и этого достаточно
Stan&slav
попробуйте сначала вот это. а потом, уже как выше сказали лезть в фаер
это не подходит, так как часто юзеры в одной локации на удалёнке имеют один айпи
Stan&slav
к каким другим? запретите в сторону своего l2tp сервера и этого достаточно
правильно понимаю, в фаерволе запрет на порты l2tp, где источник внутренняя сеть и назначение белый айпи микротика?
Евгений
Вопрос собственно возник,что падает LT2P между офисами, когда такое происходит, как понимаю из за того что IP один и тот же ?
задача это побороть? если л2тп поднял, то почему он рвется при установке новой сессии?
Stan&slav
задача это побороть? если л2тп поднял, то почему он рвется при установке новой сессии?
мне кажется что-то с маршрутами, но опыта мало, просто начинает отрубать подключаться и отрубаться и так по кругу
Stan&slav
пока не заблокируешь пользователя
Руслан
причем тут маршрутизация может быть? нет уж, думаю тут в ipsec дело
Dmitry
с л2тп так и должно быть. между двумя адресами один туннель. при поднятии второго (сотрудник), первый (роутеры) падает. вы пытаетесь следствие вылечить. зачем сотрудник поднимает туннель, если в его сети он уже поднят на роутере?
Stan&slav
спасибо парни, я просто думал может с настройками косяк какой (
Dmitry
потому что забывают или тупят) всё как обычно
форвард 500 порта из локалки наружу запретите
Stan&slav
форвард 500 порта из локалки наружу запретите
спасибо, суть понятно, надо лечить фаерволом, всем хорошего дня ребят!
Dmitry
и 1701
Dmitry
а если адресация у офисов белая и статическая, я бы gre или ipip натянул вместо l2tp
Евгений
и 1701
Дст порт на этот 1701. Дст адрес ‘Адрес сервера’ Цепочка форвард @naramouse
Stan&slav
Конечно
но для защиты всё равно в нём IPSEC поднимать?
Stan&slav
и тот же эффект будет как и с L2TP ?
Stan&slav
ну может у меня каша в голове как всегда )
Dmitry
но если два вайфайных сотрудника поднимут л2тп, то у первого отвалится )
Null
Третья минорная версия семёрки, которая дожила до четвёртого билда. Первые две были 7.1.4 и 7.13.4. Не ждём пятницы, обновляемся ) RouterOS 7.19.4 [stable] What's new in 7.19.4 (2025-Jul-28 13:00): *) arm - improved system stability when processing encrypted traffic; *) arm64 - increased maximum number of CPU cores to 128; *) ethernet - improved ethernet stability when handling invalid packets on Alpine CPUs; *) iot - fixed incorrectly set LoRa channel plan behavior; *) ipv6 - fixed policy routing; *) leds - fixed issues after changing "dark-mode" configuration (introduced in v7.19); *) license - updated URL for "libcroco" package in the license notice; *) log - output PoE-Out LLDP negotiation to poe,info topic; *) net - ensure packet sockets from containers do not disable RouterOS fastpath/fasttrack; *) netinstall-cli - recognize RouterOS v6 system package; *) port - give "gps" prefix for R11e-LR8G and R11e-LR9G GPS ports; *) ptp - allow priority1 value of 0 (improves stability when receiving announce messages with priority1 set to 0); *) routing-filter - fixed route origin matcher; *) system - improved system stability for CCR2216 device; *) system - improved system stability when using fasttrack;
Alexey
Народ привет, потребовалось из сети где закрыто все разрешить на https сайт и проблема он жудко тупит видимо проверяет сертификаты и не может но в итоге открывается , может есть готовый список ip по сертификатам?
Maxim
смотрел ни чего нового не увидел)
ну значит ничего и нет...
Alexey
ну значит ничего и нет...
но когда весь инет открыт работает без проблем
Maxim
может где-то долгий резолв DNS, может таймаут соединений... не обязательно это проверки сертификатов