 Dmitriy


 Maxim
 Руслан
Иван
Maxim
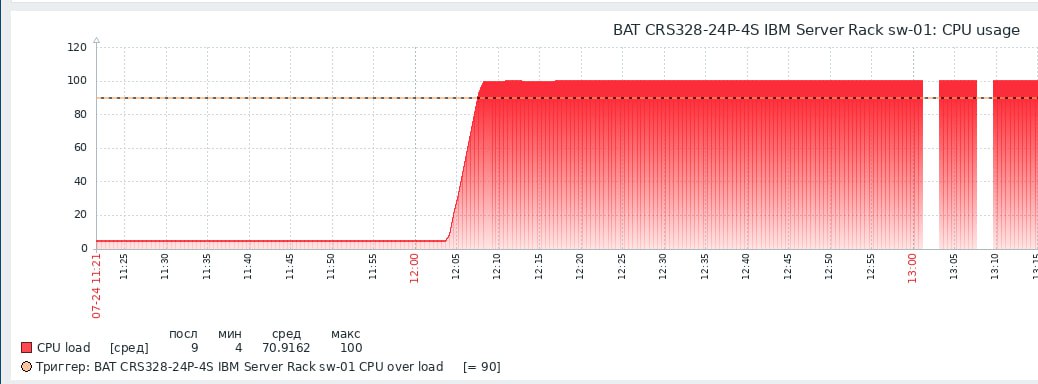
а Tools\Profile\all что показывает?
там порядка 30 процентов было на ether, briging, networking ну и по мелочи
Dmitriy
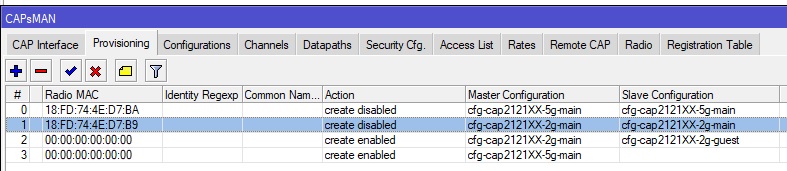
тогда надо включить только гостевой и все.
 ░▒▓ТрезвыйЕжик▓▒░
Stan&slav
добрый вечер, подскажите пожалуйста для чего нужна фишка в интерфейсах internet detect, последнее время много сообщений от точек доступа Detect LAN идёт, какие могут быть зависимости , если я это выключу? насколько знаю интернет переключается с помощью нетвотча , или это плохие сообщения, мол с точками что то не так? настроен капс (если что)
 Михаил
Stan&slav
Для определения наличия интернета
просто раньше не было столько сообщений, а теперь весь лог завален почти этими детектами
Михаил
просто раньше не было столько сообщений, а теперь весь лог завален почти этими детектами
У них какая-то своя логика, не помню что там. Проверка резолва, какие-то пинги, возможно. Если что-то не проходит проверку (а в современных реалиях это более чем реалистичный сценарий), то будет аларм
 Евгений
добрый вечер, подскажите пожалуйста для чего нужна фишка в интерфейсах internet detect, последнее время много сообщений от точек доступа Detect LAN идёт, какие могут быть зависимости , если я это выключу? насколько знаю интернет переключается с помощью нетвотча , или это плохие сообщения, мол с точками что то не так? настроен капс (если что)
Она очень мешает работе сети, я бы её не использовал. Она включает dhcp-client на интерфейсах и может добавить дефольный маршрут. А это не всегда нужно.
IIyа
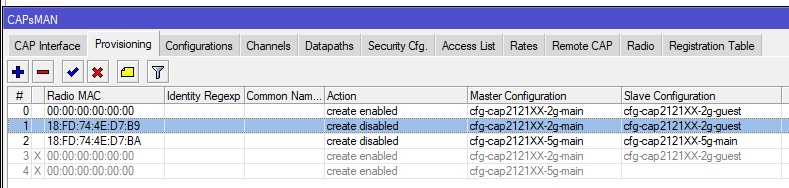
Надо на контроллере провижены удалить и сделать заново.
 Евгений Сергеевич
Здравствуйте, коллеги, подскажите в чём затык. Раньше всё работало на 6 версии, сейчас 326CRS с 7 версией. Я понимаю, что правилпа маршруизации изменились и нужно созавать таблицу руками.
Нужно вывести один адрес через резервного провайдера.
Но странность в том, что при включении правил траффик начинает ходить, гугл пингуется(Изменяется TTL), но перестает пинговаться шлюз и отваливаются ДНС(пишет браузер).
Правила такие, почему при маркировке routing-mark перестает пинговаться шлюз.
Версия ROS 7 7.19.3
/ip/firewall/mangle>
add action=mark-routing chain=prerouting new-routing-mark=Seconstable src-address=192.168.88.220
/ip/route>
src-dst-address=192.168.88.0/24 routing-mark=Seconstable action=lookup table=main
/ip/route>
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=BWC routing-table=Seconstable scope=30 suppress-hw-offload=no target-scope=10
/routing/rule>
add action=lookup disabled=no dst-address=192.168.88.0/24 routing-mark=Seconstable src-address=192.168.88.220/32 table=main
add action=lookup disabled=no dst-address=0.0.0.0/0 routing-mark=Seconstable src-address=192.168.88.220/32 table=Seconstable
/ip firewall nat
add action=masquerade chain=srcnat out-interface=BWC routing-mark=Seconstable
IIyа
Здравствуйте, коллеги, подскажите в чём затык. Раньше всё работало на 6 версии, сейчас 326CRS с 7 версией. Я понимаю, что правилпа маршруизации изменились и нужно созавать таблицу руками.
Нужно вывести один адрес через резервного провайдера.
Но странность в том, что при включении правил траффик начинает ходить, гугл пингуется(Изменяется TTL), но перестает пинговаться шлюз и отваливаются ДНС(пишет браузер).
Правила такие, почему при маркировке routing-mark перестает пинговаться шлюз.
Версия ROS 7 7.19.3
/ip/firewall/mangle>
add action=mark-routing chain=prerouting new-routing-mark=Seconstable src-address=192.168.88.220
/ip/route>
src-dst-address=192.168.88.0/24 routing-mark=Seconstable action=lookup table=main
/ip/route>
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=BWC routing-table=Seconstable scope=30 suppress-hw-offload=no target-scope=10
/routing/rule>
add action=lookup disabled=no dst-address=192.168.88.0/24 routing-mark=Seconstable src-address=192.168.88.220/32 table=main
add action=lookup disabled=no dst-address=0.0.0.0/0 routing-mark=Seconstable src-address=192.168.88.220/32 table=Seconstable
/ip firewall nat
add action=masquerade chain=srcnat out-interface=BWC routing-mark=Seconstable
Вы сейчас заворачиваете любой трафик от клиента в интернет. Добавьте в это правило мангла на вкладке Advanced параметр !local чтобы трафик, предназначенный самому роутеру, не улетал вдаль.
Евгений Сергеевич
Вы сейчас заворачиваете любой трафик от клиента в интернет. Добавьте в это правило мангла на вкладке Advanced параметр !local чтобы трафик, предназначенный самому роутеру, не улетал вдаль.
Благодарю, разобрался. Вот этих правил хватает.
/routing table
add disabled=no fib name=Secondtable
/ip/firewall/nat>
add action=masquerade chain=srcnat out-interface=BWC routing-mark=Secondtable
/ip firewall mangle
add action=mark-routing chain=prerouting comment="\"Route traffic from second address via BWC\"" dst-address=!192.168.88.1 new-routing-mark=Secondtable src-address-list=Second
/ip route
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=BWC routing-table=Secondtable scope=30 suppress-hw-offload=no target-scope=10
Andrew
Господины, подскажите - для правильной работы ospf, loopback надо тоже в список темплейт интерфейсов добавить?
 Олег
не то чтобы нужно, но это best practice если у вас есть ibgp на этих маршрутизаторах. и вы используете адреса на лупбэке для того чтобы их пирить
Andrew
бгп нет ни в каком виде
Олег
но вы собираетесь пинговать эти адреса на лупбэке, или использовать их для менеджмента в каком-либо виде? тогда добавляйте
Andrew
я как бы думаю, что положено вообще, но смотрю конфиги - там нету лупбэка в интерфейсах и работает ...
Олег
если на них нет адресов - то и добавлять незачем
Andrew
адреса есть и пингуются...
Олег
адреса есть и пингуются...
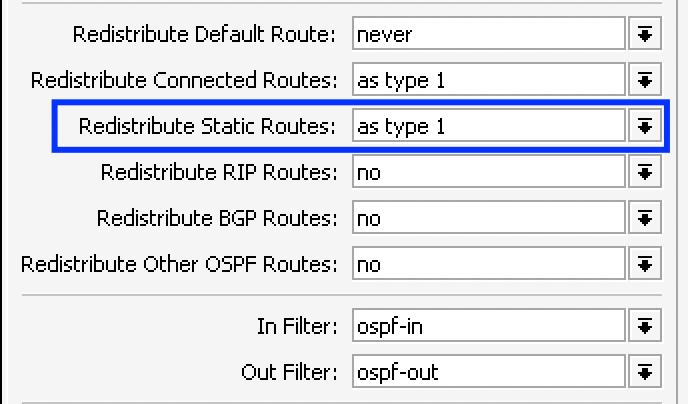
если они есть в /routing/ospf/interface, тогда они подхватываются каким-то другим темплейтом
 Олег
только connected в данном случае. но это дело такое, надо аккуратно
Andrew
в настройка х инстанса только connected, в маршрутах адресов лупбэков не вижу. Но пингуются . В vrf лупбэки есть
Andrew
ощущение что кривовато
 Евгений
Andrew
 Евгений
оба
Евгений
посмотреть в айпи адресах?
Andrew
лупбэк с типом лупбэк встроеный же? а с типом бридж ручками сделаный
Diman
 Andrew
Diman
Diman
 Dmitry
в настройка х инстанса только connected, в маршрутах адресов лупбэков не вижу. Но пингуются . В vrf лупбэки есть
Абсолютно нормально, надо добавлять только те интерфейсы через которые есть линки / строится ospf.
Andrew
Абсолютно нормально, надо добавлять только те интерфейсы через которые есть линки / строится ospf.
Приветствую! Ну а лупбэк если добавлен/не добавлен он с кем пиринговые отношения устанавливает?
Dmitry
Приветствую! Ну а лупбэк если добавлен/не добавлен он с кем пиринговые отношения устанавливает?
Ни с кем и поэтому добавлять его не надо.
Andrew
Тогда какая у него роль в оспф?
Andrew
с днем админа, господины! )
Andrew
Ни с кем и поэтому добавлять его не надо.
здесь делаю вывод, что все, кто мне помогал, мягко говоря, немного не догоняют (№;%:?*)
IIyа
Благодарю, разобрался. Вот этих правил хватает.
/routing table
add disabled=no fib name=Secondtable
/ip/firewall/nat>
add action=masquerade chain=srcnat out-interface=BWC routing-mark=Secondtable
/ip firewall mangle
add action=mark-routing chain=prerouting comment="\"Route traffic from second address via BWC\"" dst-address=!192.168.88.1 new-routing-mark=Secondtable src-address-list=Second
/ip route
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=BWC routing-table=Secondtable scope=30 suppress-hw-offload=no target-scope=10
Можно и так. Но если вы попробуете обратиться к любому другому IP-адресу роутера, то ваш запрос улетит в интернет ))
И ещё, правильнее сначала маркировать новые соединения из локалки (обязательно с указанием conn-mark=no-mark). а потом их роутить. Так меньше нагрузка на проц и более стабильный роутинг (до закрытия соединения, а не до удаления IP из адрес-листа)
 Александр
Ребят, всем привет. Вопрос новичка
На головном микроте есть две подсети - 192.168.88.х и 192.168.20.х
После перезагрузки головной микрот поменял айпишник с 192.168.88.1 на 192.168.20.1. Прописывал вторую подсетку только в адрес листе. Как сделать так, чтобы всегда микротик брал айпишник 192.168.88.1?
Руслан
Ребят, всем привет. Вопрос новичка
На головном микроте есть две подсети - 192.168.88.х и 192.168.20.х
После перезагрузки головной микрот поменял айпишник с 192.168.88.1 на 192.168.20.1. Прописывал вторую подсетку только в адрес листе. Как сделать так, чтобы всегда микротик брал айпишник 192.168.88.1?
как понять "брал". а откуда он берет 192.168.20.1 ?
Руслан
советую смотреть видео Романа Козлова, он хорошо и бесплатно разжевал . даже новичок поймет
Bomberman
Всем привет.
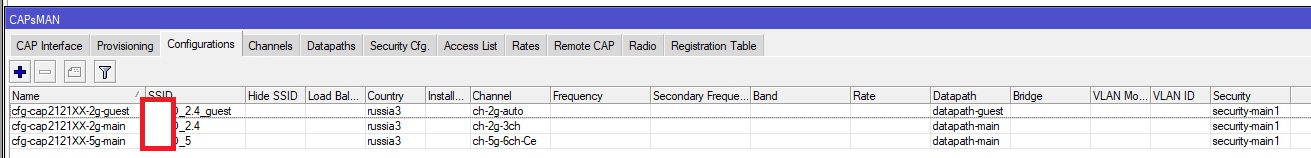
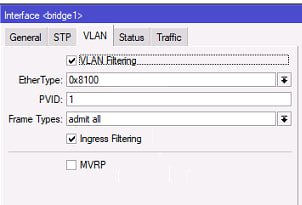
Кто-то поднимал CAPsMAN на 7.19 с основной и гостевой сетью? И чтобы по кабелю устройства адреса из основной сети получали.
Если настроить по примеру из вики на help.mikrotik, то устройства не получают адреса.
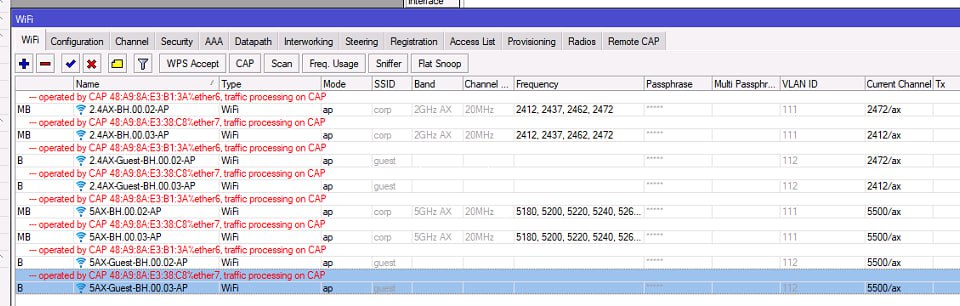
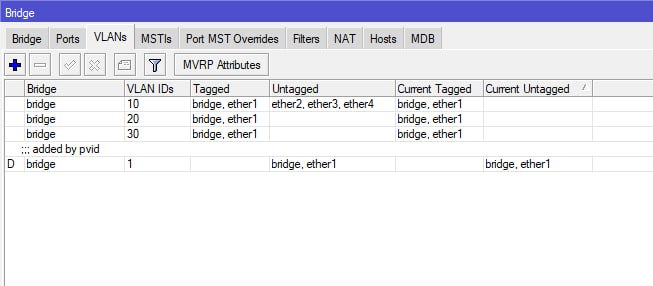
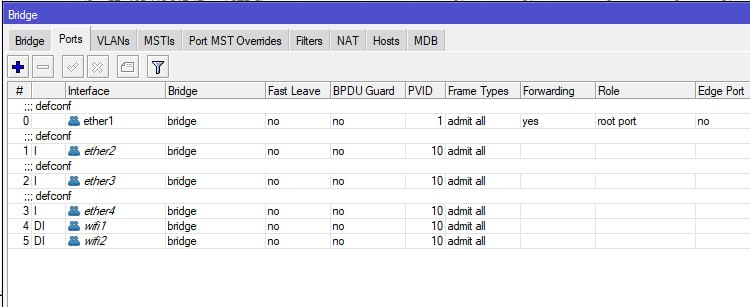
Если настроить по примеру оттуда же, но на VLANах, то там странные косяки возникают. Устройства адрес получают, но интернета на них нет.
Stan&slav
Всем привет.
Кто-то поднимал CAPsMAN на 7.19 с основной и гостевой сетью? И чтобы по кабелю устройства адреса из основной сети получали.
Если настроить по примеру из вики на help.mikrotik, то устройства не получают адреса.
Если настроить по примеру оттуда же, но на VLANах, то там странные косяки возникают. Устройства адрес получают, но интернета на них нет.
vlan вроде в бриджи загонять надо и маршруты прописывать
Stan&slav
у вас же как отдельная сеть получается
Bomberman
vlan вроде в бриджи загонять надо и маршруты прописывать
А кто-то с нуля CAPsMAN настраивал? Чтобы там на контроллере IP-адреса прописать, DHCP-сервер настроить и чтобы через порты на контроллере тоже работали?
А то в манах на оффсайте и в инете, а также в видео только настройка самого капсмана, а настройки остального нет...
А, я забыл уточнить, АХ-устройства.
Stan&slav
А кто-то с нуля CAPsMAN настраивал? Чтобы там на контроллере IP-адреса прописать, DHCP-сервер настроить и чтобы через порты на контроллере тоже работали?
А то в манах на оффсайте и в инете, а также в видео только настройка самого капсмана, а настройки остального нет...
А, я забыл уточнить, АХ-устройства.
вам бы изучить как настроить dhcp сервер вопросы сами отпадут
Bomberman
вам бы изучить как настроить dhcp сервер вопросы сами отпадут
Да я знаю как это настраивается.
Bomberman
тогда в чём проблема непонятно
Настроить также, как и в 6-ом RouterOS ?
Я также настраивал - не работает, адреса не получает.
А все маны на RouterOS 7 с VLAN-ами.
Вроде как, АХ-устройства коряво без VLAN-ов работают.
 Иван
Настроить также, как и в 6-ом RouterOS ?
Я также настраивал - не работает, адреса не получает.
А все маны на RouterOS 7 с VLAN-ами.
Вроде как, АХ-устройства коряво без VLAN-ов работают.
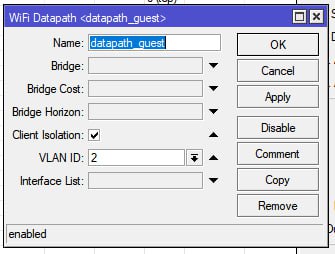
У нового capsman немного другая настройка, и нет возможности туннелировать трафик до контроллера как в старом камсмане. Поэтому если цель разделять SSID например на гостевой и общий то только через вланы
Иван
Если разделять по вланам SSID задачи нет - то и вланы не нужны
Bomberman
Bomberman
Добро пожаловать во вланы
Я не могу понять как это настроить. Мне бы пример, чтобы сверить верно ли я настроил...
Иван
Я не могу понять как это настроить. Мне бы пример, чтобы сверить верно ли я настроил...
 Иван
Влан на wifi интерфейс должен тегом приходить, ну и вланы еще раскидать нужно на коммутаторе и точке
Bomberman
 Bomberman
 Петр
 Руслан
/report
Dmitriy
 Daemon