Всем привет. Столкнулся с такой проблемой на одном из объектов. Ax3, настроен на нем капсман, и он выступает головой. Провайдер цифра 1. Также на микроте поднят впн.
Все работает стабильно, без отвалов. Ipv6 отключено, все лишние сервисы на микроте отключены ( кроме winbox). Проблема с Яндекс станцией и с одним из телевизоров Samsung , купленным до 2022 года.
И то и то подключается к вайфаю, но на самсе пишет - доступ к локальной сети есть, но в глобалку выйти не может ( то есть, к вай фаю подключился, айпишник получил, но зайти никуда не может). Проблема плавающая, позавчера на нём инет был, вчера - отвалился, подключен по вай фаю. Пробовал менять dns, прописывать статический айпишник, ничего не помогает. Убирал в микроте дох сертификат гугла, также лучше не становится, днс пробовал и Яндекса и гугла. С Яндекс станцией ситуация интересная. Эта падла ноет, что нет связи с инетом, но если сразу после этого спросить, например, какая погода, или что с инетом - она на все отвечает
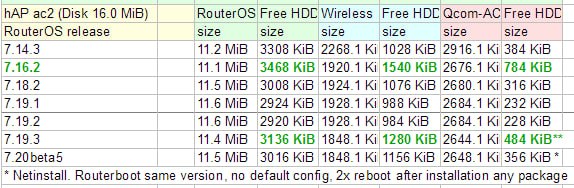
Версия AX 3 -7.19.2, подумал сейчас, может откатиться до 7.16.2 и это как-то поможет ?
Другие телевизоры самсунг на этом объекте работают и ничего не выдают, также и с другой техникой. Даже Алиса получает айпишник , как и самсунг
Будто Роскомнадзор заложил какой-то сервис/сертификат и что яндекстанция, что самса не могут к нему доступ получить. Я даже пробовал весь трафик пробросить через впн и это ничего также не дает
У меня дома яндекс станция и шлюз микротик. Все работает.
Рос 7.19.2
Показывает и фильмы и разговаривает с удовольствием.
Ищите траблы в сети, не в провайдере.
Провайдер легко проверить, пустив нужные устройства полностью через впн, например.
 Руслан

 Руслан
А, вижу пробовали уже.
Ну дело не в провайдере значит.
Ребут/ ресет устройств.
И посмотрите все правила фаервола включая бридж и маки
 Евгений
Что за настройка такая?
Руслан
Может ищет в соседях?
Попробуй ip neib убрать
 IIyа
Нетинсталлом новый прошейте.
Mikhail
Кто-нибудь пытался разобраться от чего зависит какой default Actual MTU устанавливается RouterOS на EoIP интерфейсах впоследствии инкапсулируемых разными IPsec Proposals? Меня смущает, что используя один и тот же IPsec proposal на одной и той же версии RouterOS получаю разные значения на разных платформах при одном и том же стандартном MTU 1500 на интерфейсах где настраивается IPsec.
CCR1009-8G-1S-1S+ по умолчанию устанавливает Actual MTU 1424, а CCR2004-1G-12S+2XS предлагает 1416. Но у меня получилось поднять MTU на CCR2004 вручную до 1424 без какой-либо фрагментации наблюдая за интерфейсом по клику шли IPsec пакеты из чего я сделал вывод, что это какие-то артефакты вычислений не имеющие за собой большого значения. Но быть может я ошибаюсь и это ещё как-то может быть связано с IPsec hardware acceleration?
Могу врать, но CCR1009 и CCR2004 имеют разную архитектуру и разную реализацию IPsec. Соответственно аппаратный 2004 стек закладывает худший сценарий в padding , уменьшая размер фрейма до 1416
🅢🅔🅒🅡🅔🅣 🅐🅔🅢🅣🅗🅔🅣🅘🅒🅢 🅞🅕 🅜🅐🅡🅣🅘🅐🅝 🅢🅟🅘🅔🅢
 줄리아 우지야노바
Господа, добрый день!
никто еще не придумывал велосипед с проксированием сайтов по днс?
줄리아 우지야노바
Я тут придумал свой велосипед, но может кто предложит варианты лучше или проще:
короче контейнер, в котором:
dnsmasq
написанный на go-vne днс сервер, который будет просто проксить днс запросы выше, и после резолва запускать скрипт, до того как отдать запрос
скрипт, который через апи будет выгружать в микрот в address-list этот айпишник
в итоге схема какая
dns микрота -> [container boundary] [ dnsmasq -> go-vno -> скрипт -> address-list на микроте ]
address-list дальше проксируем как надо
 Maxim
Господа, добрый день!
никто еще не придумывал велосипед с проксированием сайтов по днс?
Я возможно задачу не до конца понимаю.
После резолва - вы получаете один адрес. Добавляете его в адрес-лист. И дальше что? Что есть фраза "проксируем как надо"?
줄리아 우지야노바
Я возможно задачу не до конца понимаю.
После резолва - вы получаете один адрес. Добавляете его в адрес-лист. И дальше что? Что есть фраза "проксируем как надо"?
Условно говоря это будет ютуб точка ком
Руслан
К чему такие сложности не могу понять
Руслан
Но по факту вы же создаёте те же адрес листы, но через дополнительное звено
줄리아 우지야노바
Там везде рано или поздно вылезают косяки с этими адрес листами, что крупные провайдеры их крутят как хотят(айпишники свои)
А тут нативное решение того, что девайс запросил, то и проксируем
줄리아 우지야노바
строго говоря: мне хватает того, что у меня дискорд, ютуб, инста, медиум и чатгпт проксируется. Остальное при надобности проксируется вручную через полное заворачивание в прокси, но такое нужно очень редко, последние разы все что помню - там были ограничения со стороны сервера, что нельзя скачать какой-то там файл из-за Ру ИП
줄리아 우지야노바
Ну и мое последнее имхо - все эти огромные статические адреслисты собранные кем-то - из неумения нормально подойти к задаче, и решать ее каким-то кривым путем
Руслан
динамические
줄리아 우지야노바
Эта огромная схема с днсами растет из того, что микрот не умеет в такое из коробки. На чистом линуксовом роутере эта задача решается dnsmasq + ipset, то есть примерно 5 команд однажды ввел в консоль и забыл
Руслан
если речь про способ добавления адресов , который есть в закрепе, то там динамическое добавление по указанным доменам, включая поддомены разного уровня
Руслан
но в целом, как удобнее да. на линуксовой машине это полегче настроить
줄리아 우지야노바
но в целом, как удобнее да. на линуксовой машине это полегче настроить
Ну вот, делаю как мне понятнее и более контролируемо с моей стороны :)
Konstantin
Могу врать, но CCR1009 и CCR2004 имеют разную архитектуру и разную реализацию IPsec. Соответственно аппаратный 2004 стек закладывает худший сценарий в padding , уменьшая размер фрейма до 1416
Конечно, архитектура и реализация вероятнее всего разная, но кажется странным, что более новая железка настолько консервативно оценивает MSS. Ну да, ладно, я позже ещё перепроверю, что с увеличенным MTU hardware encryption acceleration работает, так же как и с меньшим.
Отдельное спасибо за ответ.
 Арам
Подскажите пожалуйста, на нескольких микротиках запущены OpenVPN-серверы, и сегодня при подключении к ним извне при проверке TLS получаю ошибку 10060. До этого работало месяцами без проблем. Может ли это быть из-за общего сбоя?
TLS: Initial packet from ******
read TCP_CLIENT: Unknown error (code=10060)
Connection reset, restarting [-1]
Maxim
Арам
мож РКН и прочие радости жизни?
тоже склоняюсь к этому, просто хотел узнать, может у кого-то сегодня аналогичные проблемы с этим
Сергей
тоже склоняюсь к этому, просто хотел узнать, может у кого-то сегодня аналогичные проблемы с этим
У меня такие в пятницу прошлую начались. Ркн и провайдер клянутся что все работает.
И в принципе я верю. Так как у части работает а у части нет.
У меня клиент ovpn старый был 2.4.6
Сменил на 2.6.x и в конфиге дописал пару строк. Все заработало. Видимо все же это виндовые обновления что то ломают на клиентах
Арам
У меня такие в пятницу прошлую начались. Ркн и провайдер клянутся что все работает.
И в принципе я верю. Так как у части работает а у части нет.
У меня клиент ovpn старый был 2.4.6
Сменил на 2.6.x и в конфиге дописал пару строк. Все заработало. Видимо все же это виндовые обновления что то ломают на клиентах
Тоже стоял 2.4.6, сменил на 2.6.14, не помогло. Только ошибка в логе более развернуто пишется
read TCPv4_CLIENT: Connection timed out (WSAETIMEDOUT) (fd=148,code=10060)
А какие строки? (можно в личку)
Null
Пс, тут стабильность обновилась:
RouterOS 7.19.3 [stable]
https://telegra.ph/RouterOS-7193-stable-07-07
 Wasp
Пс, тут стабильность обновилась:
RouterOS 7.19.3 [stable]
https://telegra.ph/RouterOS-7193-stable-07-07
Держите меня семеро!!!)))
Сергей
Пс, тут стабильность обновилась:
RouterOS 7.19.3 [stable]
https://telegra.ph/RouterOS-7193-stable-07-07
ну ладно хоть не в пятницу вечером
Null

 Ilya
Oleg
Пс, тут стабильность обновилась:
RouterOS 7.19.3 [stable]
https://telegra.ph/RouterOS-7193-stable-07-07
Скорее всего вечером накачу
 КЭПпучино
 Полина
Дароу
Сергей
Тоже стоял 2.4.6, сменил на 2.6.14, не помогло. Только ошибка в логе более развернуто пишется
read TCPv4_CLIENT: Connection timed out (WSAETIMEDOUT) (fd=148,code=10060)
А какие строки? (можно в личку)
Да зачем в личку)
cipher AES-256-CBC
compat-mode 2.4.0
IIyа
Эта огромная схема с днсами растет из того, что микрот не умеет в такое из коробки. На чистом линуксовом роутере эта задача решается dnsmasq + ipset, то есть примерно 5 команд однажды ввел в консоль и забыл
Умеет, начиная вроде бы, с 7,14 или даже более ранней. А с 7,16 или 7,17 даже списки форвардерс.
IIyа
Я тут придумал свой велосипед, но может кто предложит варианты лучше или проще:
короче контейнер, в котором:
dnsmasq
написанный на go-vne днс сервер, который будет просто проксить днс запросы выше, и после резолва запускать скрипт, до того как отдать запрос
скрипт, который через апи будет выгружать в микрот в address-list этот айпишник
в итоге схема какая
dns микрота -> [container boundary] [ dnsmasq -> go-vno -> скрипт -> address-list на микроте ]
address-list дальше проксируем как надо
Эта задача решается штатными средствами RouterOS в последних версиях.
줄리아 우지야노바
не вижу функционала чтобы айписет из днс собирать
IIyа
Как?
IP DNS Static Forwarders создаёт списки адресов
Разумеется, нужно блокировать все обращения клиентов к DNS (в т.ч. DOT/DOH) вовне и перенаправлять на DNS Микротика.
По спискам в мангле метим исходящие на эти адреса соединения, далее соединения роутим.
Mikhail
Конечно, архитектура и реализация вероятнее всего разная, но кажется странным, что более новая железка настолько консервативно оценивает MSS. Ну да, ладно, я позже ещё перепроверю, что с увеличенным MTU hardware encryption acceleration работает, так же как и с меньшим.
Отдельное спасибо за ответ.
Это гипотеза, мое предположение. Первая железка имеет вроде софтерный IPsec, 2004 аппаратный. Наверняка там разные настройки и алгоритмы подбора MSS. В пакете есть место для выравнивания 8 байт, вот этот padding отрезается. Надо конечно проверить, но я так глубоко не залезал в IPsec
 Eugene
Приветствую! Может кто сталкивался. В датацентре есть группа ВМ и виртуальная сеть между ними. Там же накатил CHR, два интерфейса eth1 - в инет, eth2 - в ту же локалку. Если внутренний IP повесить на eth2, оно работает. А если создать бридж, засунуть в него eth2 и на бридж навесить IP, то не работает, пинги в локалку не ходят. Дело в разных мак-адресах eth и bidge или в чем-то еще?
IIyа
Приветствую! Может кто сталкивался. В датацентре есть группа ВМ и виртуальная сеть между ними. Там же накатил CHR, два интерфейса eth1 - в инет, eth2 - в ту же локалку. Если внутренний IP повесить на eth2, оно работает. А если создать бридж, засунуть в него eth2 и на бридж навесить IP, то не работает, пинги в локалку не ходят. Дело в разных мак-адресах eth и bidge или в чем-то еще?
Бридж по идее должен получить мак-адрес от ether2.
Отключите xSTP протоколы на бридже.
У меня на всех CHR стоят бриджи с Ether1 в них и всё работает.
 Dmitriy
Приветствую! Чисто теоретический вопрос: хватит ли синтаксиса RoS для скрипта? Попробовал несколько вариантов, не заводится.
1. В случае пропадания ping до хоста 77.88.8.8 (не пришло более половины пакетов) на протяжении, например, 10 секунд, выполнить Cell monitor.
2. Выбрать подходящую соту, значение RSRP которой не будет превышать -110.
3. Взять данные PCI и EARFCN из Cell monitor и переключиться с помощью AT-команды на подходящую соту и ее частоту.
4. Подождать 30 секунд. Запустить ping до хоста 77.88.8.8. Если ping до хоста не проходит (не пришло более половины пакетов), выполнить Cell monitor.
5. Снова выбрать подходящую соту, значение RSRP которой не будет превышать -110. ВАЖНО: сота не должна быть одной из тех, на которой модем пробовал работать, но ping не проходил (возможно стоит присваивать какую-то переменную?).
6. Взять данные PCI и EARFCN из Cell monitor и переключиться с помощью AT-команды на подходящую соту и ее частоту.
7. Подождать 30 секунд. Запустить ping до хоста 77.88.8.8....
8. Выполнять действие до тех пор, пока мы не получим хороший ping (вернулось более половины пакетов).
9. В случае, если через полчаса с момента начала запуска скрипта мы не получили хороший ping (вернулось более половины пакетов), выполнить команду /interface lte at-chat lte1 input="AT*Cell=0".
10. Подождать 10 минут.
11. Снова запустить скрипт.
 Galeups
Всем привет. Подскажите пожалуйста, не могу подключится к роутеру, пишет could not connect. Не пароль неверный, а вот это.
 IIyа
Всем привет. Подскажите пожалуйста, не могу подключится к роутеру, пишет could not connect. Не пароль неверный, а вот это.
Связи нет. Если в локаллке - попробуйте по мак-адресу. И обновите Winbox до 3,42.
Galeups
Связи нет. Если в локаллке - попробуйте по мак-адресу. И обновите Winbox до 3,42.
Да, винбокс свежий, по мак адресу то же самое ((
В локалке, к компу подключен проводом
Dmitriy
Да, эту задачу можно выполнить скриптом на RouterOS.
А можно любые свободные мысли, как реализовать пункт 5?
IIyа
Да, винбокс свежий, по мак адресу то же самое ((
В локалке, к компу подключен проводом
А в обнаружении винбокса он виден? Порт юзаете не ether1 ?
IIyа
А можно любые свободные мысли, как реализовать пункт 5?
Массив переменных организовать,в который заносить соты и параметры.
IIyа
Но я подробности написания скрипта не подскажу, ещё не такой матерый профи 😁🙄
Galeups
А в обнаружении винбокса он виден? Порт юзаете не ether1 ?
Да, на вкладке neighbors виден. Давно я в него не заглядывал, прям несколько лет))
IIyа
Да, на вкладке neighbors виден. Давно я в него не заглядывал, прям несколько лет))
Возможно отключали сами. Или допустили проникновение кулхацкеров, отключивших доступ.
Galeups
Понял, спасибо большое
IIyа
Понял, спасибо большое
Пробуйте все физические порты и виртуальные интерфейсы для винбокса и мак-винбокса, телнета и мак-телнета. Может быть Romon включен и позволит войти.
Galeups
Ага, я все ж подозреваю проникновение, так как скорость интернета оставляет желать лучшего. Но да, попробую в перед сбросом проверить все порты. Спасибо
IIyа
Можно попробовать занетинсталлить, но это если там никто не пошарился и не включил Secure RouterBoot, и не отключил кнопки сброса- тогда большая проблема. Роутер не сбросится.
Galeups
Но это домашний роутер его и сбросить не жалко))
IIyа
Может,порт нестандартный?
Galeups
Да я из локалки пытаюсь
IIyа
Да я из локалки пытаюсь
В последних прошивках есть режим /system device-mode и там можно заблокировать подобные нежелательные настройки.
Galeups
В последних прошивках есть режим /system device-mode и там можно заблокировать подобные нежелательные настройки.
Нее, там какая то 6 с чем то
Galeups
В роутер не заглядывали и не обновляли несколько лет
 NIKOLYA
сегодня пятница что ль? откуда новый релиз?
 Marat
 Игорь
 Vova
Всем привет! У кого есть опыт настройки CAP ax через Capsman с использованием роутера в качестве контроллера. Из-за чего могут быть просадки по скорости?