 Sasha


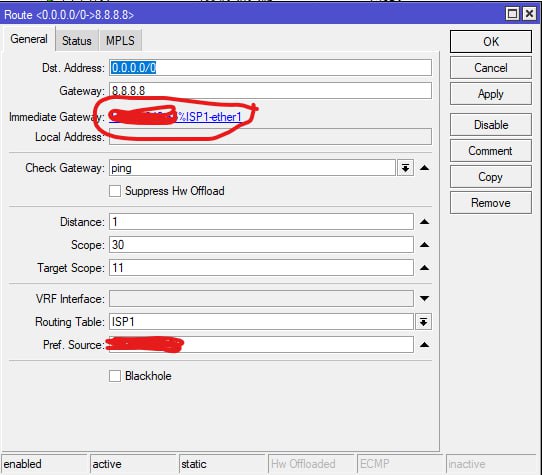
И в 7ке рекурсивный /ip route add gateway=8.8.8.8@isp1 distance=1 routing-table=isp1 target-scope=10 типо так
Sasha
Значение поправите
 🌊
всем привет, MikroTik CRS354-48G-4S+2Q+RM в качестве ядра сети подойдет? или более новые коммутаторы с сохранением меди есть?
 Alex
И в 7ке рекурсивный /ip route add gateway=8.8.8.8@isp1 distance=1 routing-table=isp1 target-scope=10 типо так
При 8.8.8.8%isp1 заработало без лишних маршрутов только глюк в винбоксе, статус не меняется, пока не перезапустишь винбокс. Спасибо)
Sasha
Иван
всем привет, MikroTik CRS354-48G-4S+2Q+RM в качестве ядра сети подойдет? или более новые коммутаторы с сохранением меди есть?
https://cdn.mikrotik.com/web-assets/product_files/CRS354-48G-4S2Qr4_240933.png
я б не ставил в ядро сети такое
 Innokentiy
смотря что считать ядром
Sasha
При 8.8.8.8%isp1 заработало без лишних маршрутов только глюк в винбоксе, статус не меняется, пока не перезапустишь винбокс. Спасибо)
Там в 7ке прикол с обозначением %)
Alex
🌊
https://cdn.mikrotik.com/web-assets/product_files/CRS354-48G-4S2Qr4_240933.png
я б не ставил в ядро сети такое
а что с ним не так? что бы поставили?
Alex
И в 7ке рекурсивный /ip route add gateway=8.8.8.8@isp1 distance=1 routing-table=isp1 target-scope=10 типо так
В общем если так сделать с 1 маршрутом, то вроде всё ок, но если сделать ещё один, просто маршрут начинает скакать по гейтам.
Sasha
В общем если так сделать с 1 маршрутом, то вроде всё ок, но если сделать ещё один, просто маршрут начинает скакать по гейтам.
Вы на чек хост поставьте look only in table
Alex
Вы на чек хост поставьте look only in table
Вы про роут рулы? Если да, то я же говорю мне так нельзя, у меня балансировка) Или я не так понял?
Sasha
Вы про роут рулы? Если да, то я же говорю мне так нельзя, у меня балансировка) Или я не так понял?
У вас прыгает проверка доступности?
Alex
 Иван
а что с ним не так? что бы поставили?
по схеме не особо понял, но похоже что 8 медных портов делят 1 гбитный линк до свитчипа
непонятно, как он себя поведет при переходе между 1гбитным линком и 10/40, будет ли буфера хватать, не будет ли дропать трафик
надо более понятное ТЗ куда и для чего его хотят)
🌊
по схеме не особо понял, но похоже что 8 медных портов делят 1 гбитный линк до свитчипа
непонятно, как он себя поведет при переходе между 1гбитным линком и 10/40, будет ли буфера хватать, не будет ли дропать трафик
надо более понятное ТЗ куда и для чего его хотят)
соединять два корпуса гостиницы по 200 чел + 100 хостов офис+ видеонабл+гостевой вайфай+скуд. таких пару-тройку коммутов, сверху маршрутизатор на 3 провайдера. медь нужна для серверов, которые напрямую в него будут смотреть в серверных. соответсвенно к нему неск десятков свичей будут идти из офисного сегмента
🌊
На MikroTik CRS354-48G-4S+2Q+RM используется один отдельно стоящий свитч-чип Marvell 98DX3257. Свитч-чип объединяет интерфейсы ether1 – ether48, sfp1 – sfp4 (SFP+) и sfp5 – sfp6 (QSFP+). - вот может быть только это напрягает, что он один
Иван
На MikroTik CRS354-48G-4S+2Q+RM используется один отдельно стоящий свитч-чип Marvell 98DX3257. Свитч-чип объединяет интерфейсы ether1 – ether48, sfp1 – sfp4 (SFP+) и sfp5 – sfp6 (QSFP+). - вот может быть только это напрягает, что он один
он аппаратно может разгрузить, не напрягая ЦПУ, для таких офисной задачи вполне подойдет
🌊
он аппаратно может разгрузить, не напрягая ЦПУ, для таких офисной задачи вполне подойдет
просто за условные 60 тр за единицу я лучше варианта под задачу не нашел, тем более ROS уже знаком
🌊
 Евгений
 Sergio
Комрады, Ай НиД ХелпоМи
S53UG+5HaxD2HaxD&FG621-EA
Модем FG621-EA —- на них Хитрость "https://t.me/mikrotikclub/309832" — Работает ???
Кто обновлял данный модем??
Innokentiy
работает, конечно
Innokentiy
и обновляется
Innokentiy
только в санкционных сетях после обновления не зарегистрируется, но для подавляющего большинства пользователей микротик в мире это не актуально
Innokentiy
если вы собираетесь использовать модем в санкционных сетях, то обновлять прошивку модема не стоит (оно, возможно, само откажется, но лучше даже не пытаться)
Sasha
Alex
Вы маршрут этот в врф поставьте как искать только в таблице
Добавить интерфейс в поле vrf interface?
Alex
Переключить lookup
Я же говорю если переключить на only tables, то не будет работать корректно балансировка трафика при отключении одного из провайдеров.
Евгений
Я же говорю если переключить на only tables, то не будет работать корректно балансировка трафика при отключении одного из провайдеров.
так сделайте два маршрута до 0.0.0.0 через двух провайдеров с разным дистансом.
две таблички с двумя маршрутами (всего 4)
Sasha
Я же говорю если переключить на only tables, то не будет работать корректно балансировка трафика при отключении одного из провайдеров.
Я про проверку доступности канала
Alex
так сделайте два маршрута до 0.0.0.0 через двух провайдеров с разным дистансом.
две таблички с двумя маршрутами (всего 4)
А вот тут самое интересное. 2 провайдера из 3 не работают, если дистанс больше 1. Микротик перестаёт отправлять запросы шлюзу. Когда 3 провайдера в одной таблице, и один из проблемных с дистансом больше 1, пытаешься принудительно отправить Пинг используя либо SRC interface или SRC address, то по сниферу видно, что микрот отправляет в интерфейс arp запросы до 8.8.8.8 например, а шлюз ему естественно не отвечает. По этому нет возможности использовать 3 провайдера в одной таблице.
Sasha
Типо рекурсия?
Sasha
Да почему? Просто разный дистанс
Ну в логике из 3 дэф активен всегда 1 и чек гетвей должен работать
Sasha
И для каждого маршрута хост проверки должен быть свой
Alex
Ну в логике из 3 дэф активен всегда 1 и чек гетвей должен работать
Да, но использовав SRC interface или SRC address по логике можно отправлять трафик и через маршрут с большим дистансом.
Sasha
Sasha
Ну у меня это получалось и по логике тоже, но либо я напоролся на баг)
Не все поддается логике)
Sasha
И сравнил выдачу
Евгений
Недавно провайдер подвергся DDOS, траффик на 95% терялся. Исходящий SSTP быстро упал. Но, через пару часов микротик прекратил попытки реконнекта. Просто прекратил и всё. Провайдер через день починился, а микротик так и не поднял обратно SSTP без каких-либо записей в логе. У меня отдельный лог топика sstp - и там никаких попыток! Перезагрузка микротика помогла - SSTP канал поднялся. Кто нибудь сталкивался с подобной проблемой? Как предотвратить это? Почему микротик не восстановил SSTP (хотя при отключениях интернета на пару часов - SSTP всегда восстанавливался)?
Лог через пару часов обрывается вот так и всё, потом почему-то попыток нет (хотя далее прошло два дня):
10:43:45 sstp,ppp,info SSTP1: initializing...
10:43:45 sstp,ppp,info SSTP1: connecting...
10:45:58 sstp,ppp,debug SSTP1: CCP close
10:45:58 sstp,ppp,debug SSTP1: BCP close
10:45:58 sstp,ppp,debug SSTP1: IPCP close
10:45:58 sstp,ppp,debug SSTP1: IPV6CP close
10:45:58 sstp,ppp,debug SSTP1: MPLSCP close
10:45:58 sstp,ppp,info SSTP1: terminating... - unable to connect
10:45:58 sstp,ppp,debug SSTP1: LCP lowerdown
10:45:58 sstp,ppp,debug SSTP1: LCP down event in starting state
10:45:58 sstp,ppp,info SSTP1: disconnected
10:46:08 sstp,ppp,info SSTP1: initializing...
10:46:08 sstp,ppp,info SSTP1: connecting...
10:47:16 sstp,ppp,debug SSTP1: CCP close
10:47:16 sstp,ppp,debug SSTP1: BCP close
10:47:16 sstp,ppp,debug SSTP1: IPCP close
10:47:16 sstp,ppp,debug SSTP1: IPV6CP close
10:47:16 sstp,ppp,debug SSTP1: MPLSCP close
10:47:16 sstp,ppp,info SSTP1: terminating... - negotiation timeout
10:47:16 sstp,ppp,debug SSTP1: LCP lowerdown
10:47:16 sstp,ppp,debug SSTP1: LCP down event in starting state
10:47:16 sstp,ppp,info SSTP1: disconnected
10:47:26 sstp,ppp,info SSTP1: initializing...
10:47:26 sstp,ppp,info SSTP1: connecting...
 Wasp
Недавно провайдер подвергся DDOS, траффик на 95% терялся. Исходящий SSTP быстро упал. Но, через пару часов микротик прекратил попытки реконнекта. Просто прекратил и всё. Провайдер через день починился, а микротик так и не поднял обратно SSTP без каких-либо записей в логе. У меня отдельный лог топика sstp - и там никаких попыток! Перезагрузка микротика помогла - SSTP канал поднялся. Кто нибудь сталкивался с подобной проблемой? Как предотвратить это? Почему микротик не восстановил SSTP (хотя при отключениях интернета на пару часов - SSTP всегда восстанавливался)?
Лог через пару часов обрывается вот так и всё, потом почему-то попыток нет (хотя далее прошло два дня):
10:43:45 sstp,ppp,info SSTP1: initializing...
10:43:45 sstp,ppp,info SSTP1: connecting...
10:45:58 sstp,ppp,debug SSTP1: CCP close
10:45:58 sstp,ppp,debug SSTP1: BCP close
10:45:58 sstp,ppp,debug SSTP1: IPCP close
10:45:58 sstp,ppp,debug SSTP1: IPV6CP close
10:45:58 sstp,ppp,debug SSTP1: MPLSCP close
10:45:58 sstp,ppp,info SSTP1: terminating... - unable to connect
10:45:58 sstp,ppp,debug SSTP1: LCP lowerdown
10:45:58 sstp,ppp,debug SSTP1: LCP down event in starting state
10:45:58 sstp,ppp,info SSTP1: disconnected
10:46:08 sstp,ppp,info SSTP1: initializing...
10:46:08 sstp,ppp,info SSTP1: connecting...
10:47:16 sstp,ppp,debug SSTP1: CCP close
10:47:16 sstp,ppp,debug SSTP1: BCP close
10:47:16 sstp,ppp,debug SSTP1: IPCP close
10:47:16 sstp,ppp,debug SSTP1: IPV6CP close
10:47:16 sstp,ppp,debug SSTP1: MPLSCP close
10:47:16 sstp,ppp,info SSTP1: terminating... - negotiation timeout
10:47:16 sstp,ppp,debug SSTP1: LCP lowerdown
10:47:16 sstp,ppp,debug SSTP1: LCP down event in starting state
10:47:16 sstp,ppp,info SSTP1: disconnected
10:47:26 sstp,ppp,info SSTP1: initializing...
10:47:26 sstp,ppp,info SSTP1: connecting...
У меня бывает другая история. Есть несколько устройств, которые подключаются, потом происходит разрыв соединения, и помогает только ребут сервера\отключение и включение sstp. При этом, другие устройства продолжают в это время работать, на том же сервере.
 𝕶𝖔𝖓𝖘𝖙𝖆𝖓𝖙𝖎𝖓
Здравствуйте! Друзья, у меня вопрос.
Имею первый в жизни Микротик hap ac (отдали) и первый NAS. Хранилище подключил проводом к роутеру (до этого его с горем пополам настроил). Ноутбук по воздуху к роутеру. На ноуте есть интернет, а NAS появился в локалке, но в интернет не выходит. Соответственно, на ноуте, в вэбморде хранилища не может обновиться список приложений, необходимых к установке.
Как быть? Где рыться? 🙈
 Антон
Добрый день подскажите пожалуйста функция cloud для удаленного управления сейчас работает ?
Cumberbatch
Добрый день подскажите пожалуйста функция cloud для удаленного управления сейчас работает ?
Она для это никогда не предназначалась.
Антон
???? Как адля чего же ещё ???
Cumberbatch
В 7ке добавили BTH. С его помощью можно попасть в локалку и на сам микрот.
Cumberbatch
???? Как адля чего же ещё ???
https://help.mikrotik.com/docs/spaces/ROS/pages/97779929/Cloud
 Roman
всем привет, MikroTik CRS354-48G-4S+2Q+RM в качестве ядра сети подойдет? или более новые коммутаторы с сохранением меди есть?
Щас бы ядро на меди кекабитной поднимать.
𝕶𝖔𝖓𝖘𝖙𝖆𝖓𝖙𝖎𝖓
ну вроде все в порядке
Не поверите. Вышел покурить. Ничего не трогал. Инет появился в НАСе. На ноуте открылся магазин приложений. 🙈😱
𝕶𝖔𝖓𝖘𝖙𝖆𝖓𝖙𝖎𝖓
а как это диагностировалось?
При открытии магазина приложений требовал проверить настройки сети
 Руслан
значит харизма чата помогла
𝕶𝖔𝖓𝖘𝖙𝖆𝖓𝖙𝖎𝖓
ну вроде все в порядке
Недавно тоже непонятное было. Купил айпи видеокамеру. Подключил к Микротику. Через несколько минут с телефона не могу войти в интернет. Пишет, подключено, без доступа в интернет. Отключаю камеру и интернет по вай фай появляется. 😔
 КЭПпучино
Или в обоих случаях выше dhcp сервер был на камере и на nas :)
 It’s
Добрый день,удаленно кто то IPV6 может настроить мне за вознаграждение?
Wasp
Добрый день,удаленно кто то IPV6 может настроить мне за вознаграждение?
Там нет большой сложности. Провайдер точно даёт ipv6?
Konstantin
Кто-нибудь пытался разобраться от чего зависит какой default Actual MTU устанавливается RouterOS на EoIP интерфейсах впоследствии инкапсулируемых разными IPsec Proposals? Меня смущает, что используя один и тот же IPsec proposal на одной и той же версии RouterOS получаю разные значения на разных платформах при одном и том же стандартном MTU 1500 на интерфейсах где настраивается IPsec.
CCR1009-8G-1S-1S+ по умолчанию устанавливает Actual MTU 1424, а CCR2004-1G-12S+2XS предлагает 1416. Но у меня получилось поднять MTU на CCR2004 вручную до 1424 без какой-либо фрагментации наблюдая за интерфейсом по клику шли IPsec пакеты из чего я сделал вывод, что это какие-то артефакты вычислений не имеющие за собой большого значения. Но быть может я ошибаюсь и это ещё как-то может быть связано с IPsec hardware acceleration?
Artel
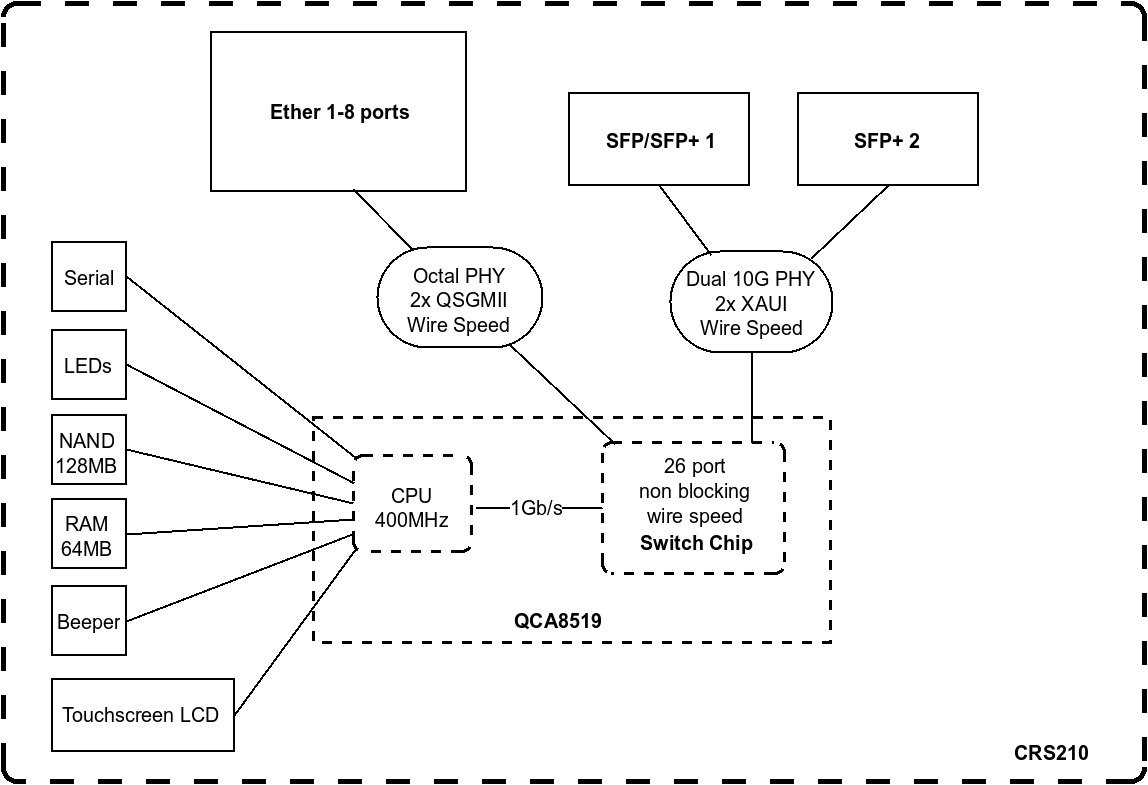
Микрот CRS210-8G-2S+ . Свич чип qca8513
Вопрос: будет ли свич чип коммутировать два порта передающих по одному гигабиту одновременно в SFP+, в размере 2 гигабита вместе?
SFP+ линкует на 10гбитах, мне интересно как свич чип будет вести себя в такой ситуации
 Artel
non blocking wire speed switch chip.
что значит non blocking, wire speed ?
 Cloud Cutlet
на полной скорости