 Alex


Всем здравствуйте. Планирую мигрировать CHRку в другой ЦОД. Виртуалку скопировать и перенести не вариант. По сути придётся ставить новую CHR и накатывать экспорт конфига. Вопрос, как перенести лицензию? Видел в интернете, в одной из статей, что можно с одной CHR перекинуть лицензию на другую в ЛК микротика. Это актуально в данных реалиях или это уже прикрыли. Спрашиваю, так как в интернете инфа противоречивая - где то пишут можно, где то нельзя.
 Konstantin
Всем здравствуйте. Планирую мигрировать CHRку в другой ЦОД. Виртуалку скопировать и перенести не вариант. По сути придётся ставить новую CHR и накатывать экспорт конфига. Вопрос, как перенести лицензию? Видел в интернете, в одной из статей, что можно с одной CHR перекинуть лицензию на другую в ЛК микротика. Это актуально в данных реалиях или это уже прикрыли. Спрашиваю, так как в интернете инфа противоречивая - где то пишут можно, где то нельзя.
Да, всё по прежнему так и работает. «Бережливые» люди постоянно перебрасывают единственную лицензию между многими своими CHR в ЛК.
Alex
 Евгений
а есть у кого аптайм более 500 дней?
что в винбоксе показывает?
 Иван
Да, всё по прежнему так и работает. «Бережливые» люди постоянно перебрасывают единственную лицензию между многими своими CHR в ЛК.
У chr на ros7 есть нюанс для подобных бережливых людей, лицензию можно перенести только несколько раз, инстанс chr блокируется на дефолтную лицензию. После чего можно только заново ставить chr с нуля)
На ros6 это все ещё работает без проблем
Konstantin
У chr на ros7 есть нюанс для подобных бережливых людей, лицензию можно перенести только несколько раз, инстанс chr блокируется на дефолтную лицензию. После чего можно только заново ставить chr с нуля)
На ros6 это все ещё работает без проблем
О, это интересно! Я сам никогда с этим не сталкивался за несколько лет. Может быть вы в курсе о деталях этого ограничения?Установить CHR несложно, но очень любопытно, что могло бы это триггернуть? Спасибо, что написали.
Иван
О, это интересно! Я сам никогда с этим не сталкивался за несколько лет. Может быть вы в курсе о деталях этого ограничения?Установить CHR несложно, но очень любопытно, что могло бы это триггернуть? Спасибо, что написали.
При многократной попытке генерации нового id и при множественных трансферах лицензии, я полагаю
Подробностей сам не знаю, обнаружил это на тестовых лабах в eve-ng, где сам крутил подобную схему
Konstantin
При многократной попытке генерации нового id и при множественных трансферах лицензии, я полагаю
Подробностей сам не знаю, обнаружил это на тестовых лабах в eve-ng, где сам крутил подобную схему
Понял. Главное, что не заблокировали саму лицензию. Возможно, что действительно есть ограничение на количество трансферов за какой-то отрезок времени.
 Wasp
 Eugene
Тестировал я тут капсман на 7.19.2 (AX2 + AC2 wifi-qcom-ac) и обнаружил, что если в datapath капсмана указать vlan и спровижинить конфу на AC2 (без всяких настроек vlan вообще), то виртуальный интерфейс добавится на точку в бридж с уже прописанным vlan-ом. Ничо при этом не работает, конечно, но сам факт. Т.е. в принципе vlan вполне себе пробрасывается на точку AC, а проблемки начинаются уже где-то в другом месте.
 Moneron 🇷🇺
А зачем в лабу пихать лицензию?
Например, потестировать qos на скоростях выше 1 мегабита 😉
 Владимир
Например, потестировать qos на скоростях выше 1 мегабита 😉
а чем не прокатывает лицензия "без лицензии"? просто регистрируешь и всё. И пусть она обновляться перестанет через какое-то время. И ладно
Wasp
Например, потестировать qos на скоростях выше 1 мегабита 😉
Trial на лабе имеет какие-то особые ограничения?
Wasp
У меня 2 из 6 CHR без лицензий по факту в проде работают, потому, как из-за одного CHR в РФ не продают лицухи. Из ограничений только отсутствие обновлений спустя 2 месяца.
Moneron 🇷🇺
а чем не прокатывает лицензия "без лицензии"? просто регистрируешь и всё. И пусть она обновляться перестанет через какое-то время. И ладно
Но это же всё равно лицензия. Но да, решительно неясно, зачем в лабе не-триалка
Alex
Всем здравствуйте. Помогите, пожалуйста, прояснить механику маршрутизации😳) есть мангл правила, и роут правила, которые говорят о том что
если output трафик с src address=<адрес WAN1> направляем в таблицу ISP1
Правило работает работает как надо
Есть таблица маршрутизации ISP1 в которой
add check-gateway=ping comment=Default_Route_via_ISP1 disabled=no distance=1 \
dst-address=0.0.0.0/0 gateway=8.8.8.8 routing-table=ISP1 scope=30 \
suppress-hw-offload=no target-scope=11
в main таблице есть маршрут
add comment="Route to ISP1 health check host" disabled=no distance=1 \
dst-address=8.8.8.8/32 gateway=<шлюз провайдера> routing-table=main scope=11 \
suppress-hw-offload=no target-scope=10
Когда канал поднятый всё правильно работает, но когда канал падает и дефолт роут переходит в статус USI то при поднятии канала роут не поднимается пока его не выключишь/включишь
Продублировав маршрут в таблицу ISP1
add comment="Route to ISP1 health check host" disabled=no distance=1 \
dst-address=8.8.8.8/32 gateway=<шлюз провайдера> routing-table=main scope=11 \
suppress-hw-offload=no target-scope=10
всё стало работать, но отключив этот же маршрут в main таблице опять получаю USI дефолтного маршрута в ISP1 таблице
Предполагаю, что это из за того, что интерфейсный маршрут (который динамически и говорит на каком интерфейсе шлюз провайдера) находится в main таблице, всё так происходит
Хочу сделать красиво и не плодить кучу маршрутов. и я не могу понять и не нашёл информацию о механизме check-gateway. а именно какой SRC ADDRES он использует при пинге.
Есть идея перенести интерфейсный маршрут в таблицу ISP1, но не уверен что это хорошая идея и пока не знаю как это сделать кроме как скопировать, так как он динамический
Может кто, если есть время и желание, объяснить мне механику check-gateway и ответить на вопрос стоит ли переносить/копировать интерфейсный маршрут в таблицу?
 Sasha
Или использовать жестко просмотр только в таблице иначе если нет в таблице пктивного деф уходит в main
 Олег
я почему-то помню, что некстхопы для рекурсивных маршрутов резолвятся только в главной таблице. но сейчас такого в документации не нахожу. может быть в семёрке это поменялось?
Alex
Или использовать жестко просмотр только в таблице иначе если нет в таблице пктивного деф уходит в main
жёстко не получится, так как настроена балансировка, то есть если дефолт не доступен в одной таблице пожалуйте в другую)
Alex
 🍀🍀🍀🍀
 Гордей
Пакет qcom
Petr
Дмитрий
Добрый день.
Ros CHR 7.7 (stable)
На одном интерфейсе 2 IP из одной подсети. какой то трафик ходит через один IP, какой то через другой.
Можно как то по нагрузке мониторить сколько трафика через каждый идет?
 Maxim
Добрый день.
Ros CHR 7.7 (stable)
На одном интерфейсе 2 IP из одной подсети. какой то трафик ходит через один IP, какой то через другой.
Можно как то по нагрузке мониторить сколько трафика через каждый идет?
В торче фильтры есть, пользуйтесь ими, они пока бесплатные.
Дмитрий
в моменте понятно, а статистикой как то снимать. скрипты мб?
Дмитрий
если разнести на разные интерфейса( не уверен пока в такой возможности) удасться корректно трафик разруливать? учитывая что шлюз у них один
Eugene
в моменте понятно, а статистикой как то снимать. скрипты мб?
можно сливать netflow поток и смотреть его потом в netflow analyzer
 Александр
Ребят. А микротик Poe extenderы надежны ? Нужно штуки 3 поставить для камер
Думал про NET POE REPEATER GPER , расстояние у них до 210 вроде, у меня максимум по витой паре камеры- 150 метров
Александр
Ребят. А микротик Poe extenderы надежны ? Нужно штуки 3 поставить для камер
Думал про NET POE REPEATER GPER , расстояние у них до 210 вроде, у меня максимум по витой паре камеры- 150 метров
Посмотрел. Нет, его в разрез надо ставить, по другому не заработает. Может подскажет кто, есть ли у микрота решения до 150-200 метров ? Как удлинители эти, например
IIyа
Ребят. А микротик Poe extenderы надежны ? Нужно штуки 3 поставить для камер
Думал про NET POE REPEATER GPER , расстояние у них до 210 вроде, у меня максимум по витой паре камеры- 150 метров
Ну вообще полно свитчей для видеонаблюдения с "усиленным выходом" для пробивки длинных кабелей. Уж не знаю насчёт "усиленности", но работают они в режиме 10 Мбит. Попробуйте порт настроить на 10 Мбит или ограничить анонсируемые и выбираемые скорости 10-кой.
IIyа
Ребят. А микротик Poe extenderы надежны ? Нужно штуки 3 поставить для камер
Думал про NET POE REPEATER GPER , расстояние у них до 210 вроде, у меня максимум по витой паре камеры- 150 метров
GPER по сути - простой 2-х портовый свитч, пропускающий заодно и PoE питание с одного порта на второй, и питающийся от этого же PoE. Ничего специализированного в нём нет, и чип свитча стандартный какой-то там кажется Marvell 5-портовый (но разведено 2 только).
Sasha
Ну вообще полно свитчей для видеонаблюдения с "усиленным выходом" для пробивки длинных кабелей. Уж не знаю насчёт "усиленности", но работают они в режиме 10 Мбит. Попробуйте порт настроить на 10 Мбит или ограничить анонсируемые и выбираемые скорости 10-кой.
Там не только 10мб) там чуть питание приподнимает
Александр
GPER по сути - простой 2-х портовый свитч, пропускающий заодно и PoE питание с одного порта на второй, и питающийся от этого же PoE. Ничего специализированного в нём нет, и чип свитча стандартный какой-то там кажется Marvell 5-портовый (но разведено 2 только).
Понял))). Но он, если ставить его в серверной, 100 метров даст, а нужно хотя бы 150)))
Sasha
Понял))). Но он, если ставить его в серверной, 100 метров даст, а нужно хотя бы 150)))
Берете свитч пое для видео наблюдение. Сбоку на них как правило есть переклбчатель vlan-extend-…. Вот переключаете его в экстенд и он до 250м камеру запитает
Александр
Берете свитч пое для видео наблюдение. Сбоку на них как правило есть переклбчатель vlan-extend-…. Вот переключаете его в экстенд и он до 250м камеру запитает
Да, понял)). Просто хотелось все на микрот перевести)))
D.
Стандарты для кого пишут, господа? IEEE 802.3 для вас шутка какая-то?
Nemo
Стандарты для кого пишут, господа? IEEE 802.3 для вас шутка какая-то?
Если это про китайские свичи видеонаблюдения о 10 Мбитах на 250 метров, то это самый что ни на есть стандарт, емнип бывший StarLAN 10, впоследствии включенный в семейство стандартов 802.3. То что китайцы вспомнили о стандарте 1987 года, о том, что он вошел в состав 802.3 и (по идее) должен поддерживаться большинством оборудования - молодцы, чё, честь им и хвала.
Евгений
Там не только 10мб) там чуть питание приподнимает
Это предположение или где-то можно почитать?
Я тоже думал, что просто порт в 10 мбит
Sasha
Это предположение или где-то можно почитать?
Я тоже думал, что просто порт в 10 мбит
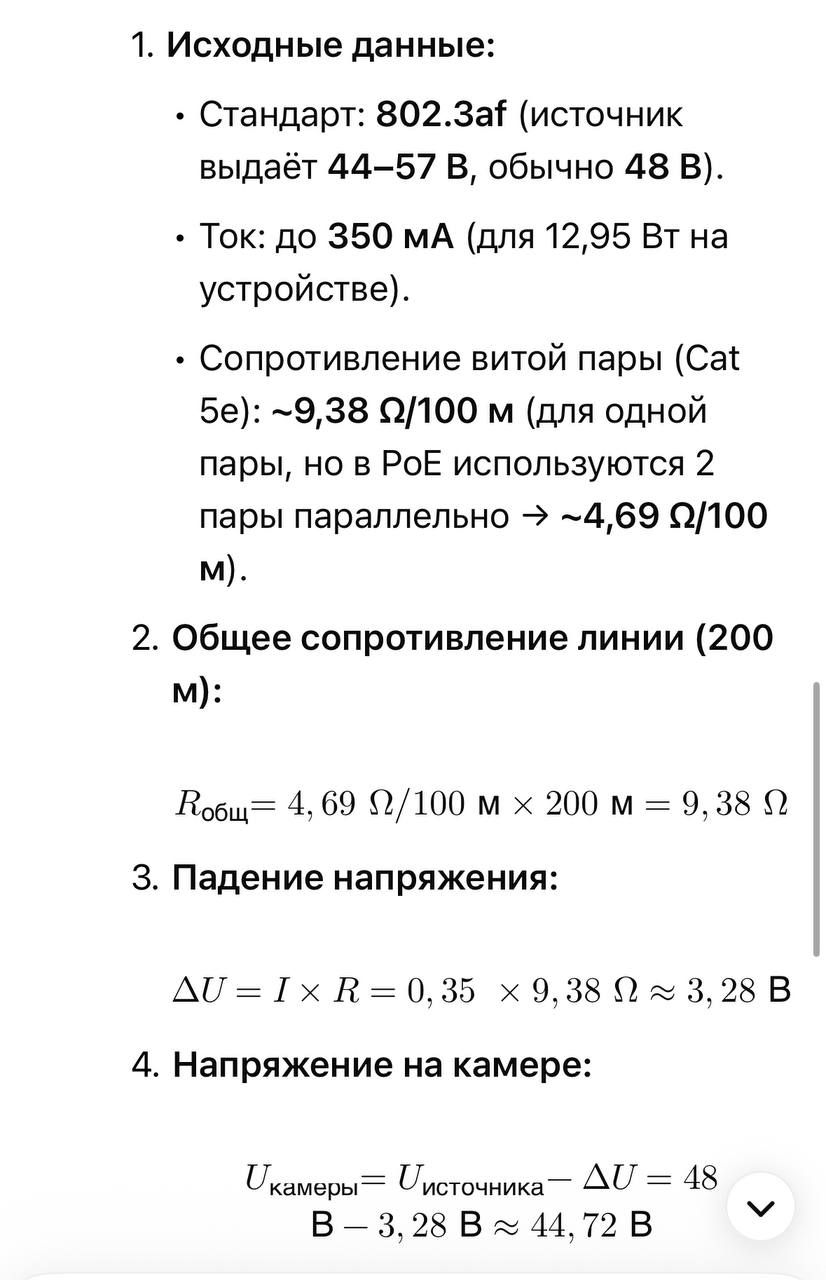
А как по вашему можно передать на большее расстояние? Закон ома)
Sasha
Если это про китайские свичи видеонаблюдения о 10 Мбитах на 250 метров, то это самый что ни на есть стандарт, емнип бывший StarLAN 10, впоследствии включенный в семейство стандартов 802.3. То что китайцы вспомнили о стандарте 1987 года, о том, что он вошел в состав 802.3 и (по идее) должен поддерживаться большинством оборудования - молодцы, чё, честь им и хвала.
Не совсем. 10мб выбрано из-за временых рамок на прием передачу. Чем выше скорость тем меньше таймслот тем больше коллизий и больше ошибок. А starlan10 переходный стандарт на ethernet с коаксиала
 Ilya
D.
Если это про китайские свичи видеонаблюдения о 10 Мбитах на 250 метров, то это самый что ни на есть стандарт, емнип бывший StarLAN 10, впоследствии включенный в семейство стандартов 802.3. То что китайцы вспомнили о стандарте 1987 года, о том, что он вошел в состав 802.3 и (по идее) должен поддерживаться большинством оборудования - молодцы, чё, честь им и хвала.
Сдается мне в те годы о ПоЕ и слыхом не слыхали, да и в стандарте 802.3af четко длины прописаны, ни о каких 250 метрах там речи нет. По схемотехнике GPER - это свитч, берущий питание от ПоЕ, по факту чуть снижая бюджет для конечного потребителя. Я бы использовал его, а не китайские поделия, спецификацию на которые не найти никогда.
D.
И основная проблема - это не подать на 150 метров питание, подняв вольтаж на свиче. А отправить сигнал и обеспечить его прием обратный корректный.
Sasha
Ну с питанием просто. Поднимаешь питание до появления потребителя) и фиксируешь его +% значит его достаточно чтобы на другом конце было 30в
Евгений
А как по вашему можно передать на большее расстояние? Закон ома)
 Евгений
А зимой тоже 1г не поднимается?
не помню.
кабель без разрывный был (флюк/лантестер проблем не видели). по началу в паре ситуаций заменили кабель - помогло. потом сразу на опту меняли.
во время тестов подкидываю ноут - 100мбит. отрезаю 10м, 100мбит, отрезаю 10м - 1000мбит.
длина кабеля вроде 50-70метров была изначально.
 Аникей
Добрый день.
Ros CHR 7.7 (stable)
На одном интерфейсе 2 IP из одной подсети. какой то трафик ходит через один IP, какой то через другой.
Можно как то по нагрузке мониторить сколько трафика через каждый идет?
я в прометеус метрики собираю с роутеров, там можно и графики поглазеть. Если надо, могу конфигом поделиться
 licen777
я в прометеус метрики собираю с роутеров, там можно и графики поглазеть. Если надо, могу конфигом поделиться
а с помощью чего конвертируете в формат который способен хавать прометеус?
licen777
я пытался с помощью snmp exporter, но это было настолько медленно
Дмитрий
я в прометеус метрики собираю с роутеров, там можно и графики поглазеть. Если надо, могу конфигом поделиться
не знаю такую систему. почитаю посмотрю
Аникей
а с помощью чего конвертируете в формат который способен хавать прометеус?
по snmp собирает специальный snmp-exporter, и прометей у него их забирает
Аникей
а, не, у меня такого не происходит
 Innokentiy
Alex
Копировать надо если вы используете несколько активных деф маршрутов
Скопировал, но без маршрута в мейне всё равно не работает(
Sasha
Скопировал, но без маршрута в мейне всё равно не работает(
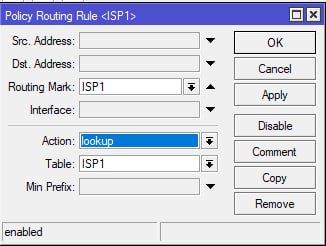
Там в таблице есть режим ее работы .
Sasha
Там где вы добавляете маршрут в врф
 Sasha
Only)
Sasha
Это будет означать что маршрут будет работать только в рамках этого врф
Sasha
Просто логика смотрим в таблице врф если нет идем в main
Alex
Просто логика смотрим в таблице врф если нет идем в main
Ну в таблице есть и маршрут до чек хоста и до шлюза. Почему не работает не могу понять
Sasha
 Sasha
И потом пробуй пинг через тулс из врф и адреса