non blocking wire speed switch chip.
что значит non blocking, wire speed ?
На скорости порта. Не нагружает CPU.
 Konstantin

 Artel
ну ето я понял.
но что если два eth порта грузят по гигабиту, уйдут ли они вместе как два гигабита на SFP+ 10гбит порт?
Konstantin
 olegon.ru
есть ли у кого-то пример обрыва соединения (удаления из connection list) на api?
/ip firewall connection remove [find src-address~"^$1:"]
только на API, чтобы соединение не обработалось потом, как related
olegon.ru
к чему я это... не хочу бан делать в raw, чтобы ресурсы поэкономить, адрес-лист большой, и в итоге забаненные пользуются уже открытым соединением достаточно долго...
IIyа
Кто-нибудь пытался разобраться от чего зависит какой default Actual MTU устанавливается RouterOS на EoIP интерфейсах впоследствии инкапсулируемых разными IPsec Proposals? Меня смущает, что используя один и тот же IPsec proposal на одной и той же версии RouterOS получаю разные значения на разных платформах при одном и том же стандартном MTU 1500 на интерфейсах где настраивается IPsec.
CCR1009-8G-1S-1S+ по умолчанию устанавливает Actual MTU 1424, а CCR2004-1G-12S+2XS предлагает 1416. Но у меня получилось поднять MTU на CCR2004 вручную до 1424 без какой-либо фрагментации наблюдая за интерфейсом по клику шли IPsec пакеты из чего я сделал вывод, что это какие-то артефакты вычислений не имеющие за собой большого значения. Но быть может я ошибаюсь и это ещё как-то может быть связано с IPsec hardware acceleration?
Я давным-давно забил на вычисления байт и тупо ставлю 1400 или 1300, вкупе с правилами TCP MSS. 😁 Но я и НЕ управляю какой-то мега-инфраструктурой.
IIyа
к чему я это... не хочу бан делать в raw, чтобы ресурсы поэкономить, адрес-лист большой, и в итоге забаненные пользуются уже открытым соединением достаточно долго...
В адрес-лист в RAW можно закидывать временно, на период истечения TTL соединения. А уж основной бан делать каким-то другим способом (route rules например, или в основном файрволле).
Stan&slav
 Олег
Не будет
Sergey
День добрый, коллеги, насоветуйте пожалуйста hotspot для wifi. Сейчас есть некоторое количество точек, управляются capsman, есть Active Directory, в идеале бы конечно к AD как то привязать. Может быть у кого то есть опыт ?
Stan&slav
Stan&slav
А так Радиус сервер поднимать
Stan&slav
в Ад
 Maxim
Stan&slav
чтобы разрешать внутренние имена их как минимум нужно знать, ну или знать у кого спросить...
вы знаете у кого спросить?
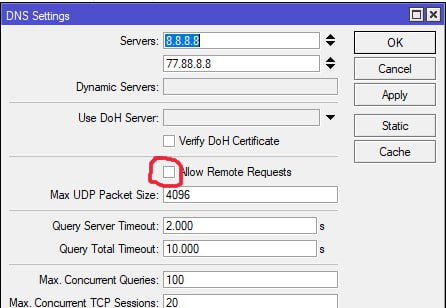
я почему вопрос задал, я как то настраивал микрот, в днс указывал 8.8.8.8 , без разрешения удаленного подключения, так вот в бридже устройства микрота обращаются к днс несмотря на галочку
Stan&slav
и ресолвят ip
Maxim
Stan&slav
в dhcp выдачи dns был ip микрота
Stan&slav
больше ничего
Stan&slav
не через браузер, через ping в cmd
Maxim
тут нужно точно выяснить... ибо если сервису запретить обращаться то он не будет отвечать на запросы.
Stan&slav
тут нужно точно выяснить... ибо если сервису запретить обращаться то он не будет отвечать на запросы.
но вот такое было, думал только для внешки это, что ломится не из сетей микротика
 Никита
Всем привет. Можете рассказать как можно посмотреть log об ipsec? В том плане, что у меня есть sd карта, я создал правило logging,ruls, ipsec - куда записывать. При включении данного правила - страдает winbox (тормозит сильно) приложение. Версии 3.35 . Само оборудование RB1100x4 . Как можно следить за данным правилом и чтоб не лагало?)
Никита
Да, кол-во пользователей подключений от 14 в день.
Евгений
Всем привет. Можете рассказать как можно посмотреть log об ipsec? В том плане, что у меня есть sd карта, я создал правило logging,ruls, ipsec - куда записывать. При включении данного правила - страдает winbox (тормозит сильно) приложение. Версии 3.35 . Само оборудование RB1100x4 . Как можно следить за данным правилом и чтоб не лагало?)
добавьте топик !packet, наверно из-за него тормозит.
IIyа
Всем привет. Можете рассказать как можно посмотреть log об ipsec? В том плане, что у меня есть sd карта, я создал правило logging,ruls, ipsec - куда записывать. При включении данного правила - страдает winbox (тормозит сильно) приложение. Версии 3.35 . Само оборудование RB1100x4 . Как можно следить за данным правилом и чтоб не лагало?)
Может SD_карта не поддерживает UDMA-mode а только PIO. 🤔
IIyа
я почему вопрос задал, я как то настраивал микрот, в днс указывал 8.8.8.8 , без разрешения удаленного подключения, так вот в бридже устройства микрота обращаются к днс несмотря на галочку
Нынче софт на устройствах (браузеры - точно) может и сам разрешать имена с внешних днс-серверов, поэтому надо не только выдавать по dhcp устройствам адрес микротика как dns-сервера (и соотв. включать галочку в DHCP), но и создать в NAT правило перехвата DNS-трафика и заворота его на микротик (action=redirect).
Добавочно надо создать список DOH/DOT-серверов и заблокировать трафик к ним (порты 443, 853 TCP)
 Ettercap
Нынче софт на устройствах (браузеры - точно) может и сам разрешать имена с внешних днс-серверов, поэтому надо не только выдавать по dhcp устройствам адрес микротика как dns-сервера (и соотв. включать галочку в DHCP), но и создать в NAT правило перехвата DNS-трафика и заворота его на микротик (action=redirect).
Добавочно надо создать список DOH/DOT-серверов и заблокировать трафик к ним (порты 443, 853 TCP)
После этого модные айфоны продолжат выходить в интернет? У них вроде по умолчанию включен DOT.
IIyа
После этого модные айфоны продолжат выходить в интернет? У них вроде по умолчанию включен DOT.
А это уже совсем другая история, промолвил дядюшка Римус, набивая трубку табаком.
 Bykadorov Serj
Всем доброго вечера!
Bykadorov Serj
Нужна помощь
Bykadorov Serj
Собрал capcman на vlan
Bykadorov Serj
Интерфейсы поднялись
Bykadorov Serj
Все работает через trunk ether2. Ether1 - wan.
Bykadorov Serj
Суть проблемы в том, что не получают клиенты ip по wifi. Не работает dhcp
Bykadorov Serj
В конфиге capsman в datapath use tag до своей vlan.
Bykadorov Serj
Для каждого vlan необходимо dhcp? Или как? Может подскажет кто?
Bykadorov Serj
Help плиз
Dmitry
Для каждого vlan необходимо dhcp? Или как? Может подскажет кто?
ясен хер, это ж отдельный lan
Bykadorov Serj
ясен хер, это ж отдельный lan
То есть надо для каждой vlan присваивать ip и на этот интерфейс вешать dhcp?
Bykadorov Serj
Но не работает
Dmitry
bridge vlan filtering включен?
Dmitry
а роутер кстати какой? а то вроде не всех чипах работает
 Руслан
Для каждого vlan необходимо dhcp? Или как? Может подскажет кто?
что на счет local forward и версии РоС?\
Dmitry
на рос7 на АС роутерах точно не работало
Bykadorov Serj
что на счет local forward и версии РоС?\
Пробовал с LF, не работает (локально точки не знают где dhcp). RoS 7.19.2
Dmitry
а если pvid выкинуть на какой-нибудь порт и подоткнуть туда ноут, он адрес получит?
Dmitry
dhcp-сервера на vlan-ах на каких интерфейсах висят?
Руслан
dhcp-сервера на vlan-ах на каких интерфейсах висят?
не лучше ли конфиг запросить чем по крупицам вытягивать инфу?
Bykadorov Serj
а если pvid выкинуть на какой-нибудь порт и подоткнуть туда ноут, он адрес получит?
Не делал, и не понятно
Dmitry
мне пофиг )
Dmitry
сами вланы-то под бриджом созданы? адреса них?
Dmitry
добейтесь сначала работы вланов на физических портах, потом уже капсман прикручивайте
Bykadorov Serj
а почему тогда дхцп на бридже а не на вланах?
Я присваивал для каждого vlan - ip. И поднимал dhcp для каждого
Bykadorov Serj
добейтесь сначала работы вланов на физических портах, потом уже капсман прикручивайте
суть в том, чтобы разделить 2 сетки wifi на одном диапозоне. Все
Bykadorov Serj
Способа нет больше к сожалению кроме vlan
Dmitry
можно и без влан в такой простой конфигурации
Dmitry
попробуйте непосредственно на 1036 сначала, на физических портах. дайте одному ether один влан, другому другой, добейтесь правильной работы. потом уже к точкам переходите
Bykadorov Serj
Bykadorov Serj
Спасибо
Konstantin
Я давным-давно забил на вычисления байт и тупо ставлю 1400 или 1300, вкупе с правилами TCP MSS. 😁 Но я и НЕ управляю какой-то мега-инфраструктурой.
Возможно, что перфекционизм не даёт выставить значения менее оптимальные от возможных. Но вот поразил момент, когда при одинаковых настройках IPsec и EoIP на разных моделях маршрутизатора Actual MTU рассчитывался по-разному. Подозреваю, что у них тоже закралась ошибка в вычислениях.
Кстати, а возможно ли как-то понять используется ли аппаратное ускорение шифрования без тестирования на передачу данных и проверки загрузки CPU?
IIyа
Возможно, что перфекционизм не даёт выставить значения менее оптимальные от возможных. Но вот поразил момент, когда при одинаковых настройках IPsec и EoIP на разных моделях маршрутизатора Actual MTU рассчитывался по-разному. Подозреваю, что у них тоже закралась ошибка в вычислениях.
Кстати, а возможно ли как-то понять используется ли аппаратное ускорение шифрования без тестирования на передачу данных и проверки загрузки CPU?
Может быть, есть зависимость от размера аппаратного L2 MTU интерфейса? 🤔🤷♂️
IIyа
Возможно, что перфекционизм не даёт выставить значения менее оптимальные от возможных. Но вот поразил момент, когда при одинаковых настройках IPsec и EoIP на разных моделях маршрутизатора Actual MTU рассчитывался по-разному. Подозреваю, что у них тоже закралась ошибка в вычислениях.
Кстати, а возможно ли как-то понять используется ли аппаратное ускорение шифрования без тестирования на передачу данных и проверки загрузки CPU?
ну обычно по флагам, установлено ли "H" (в комбинации с другими символами). По загрузке проца. Ну и тесты 🤷♂️
Konstantin
Может быть, есть зависимость от размера аппаратного L2 MTU интерфейса? 🤔🤷♂️
Да, я тоже так думал. Аппаратный MTU на Ethernet-портах там действительно отличается, но именно тем что он больше — 1592 на CCR2004 (выставляется EoIP Actual MTU в 1416), а на старом CCR1009-8G на Ethernet портах 1-4 в свитч-чипе L2 MTU 1578 и на других портах 1580, что меньше чем на CCR2004 и при этом CCR1009-8G выставляет EoIP Actual MTU с таким же IPsec proposal в 1424, что на 8 байт больше. Возможно, что это какие-то артефакты кода и никаких скрытых знаний там нет.
Возможно есть смысл ещё раз перепроверить Wireshark'ом что при выставлении значения Actual MTU вручную на 1424 никакой фрагментации IPsec пакетов не происходит. Но когда я делал простой тест посылая ICMP пакеты внутри туннеля такого же размера 1424, то количество отправленных IPsec пакетов не увеличивалось вдвое. Как вы думаете, это достаточная проверка? 😅
Bykadorov Serj
Всем привет!
Bykadorov Serj
По вчерашней теме с capsman
Bykadorov Serj
Нашел проблему и решил
Bykadorov Serj
В общем, алгоритм такой для разделения wifi на одном диапазоне и отсечение от локалки и тд. Делаем столько вланов сколько нам надо. Далее присваиваем им ip. Они должны быть в разных подсетях. Вешаем на них dhcp. Фильтруем bridge на котором висят эти vlan’s. Далее в capsman тегируем нужную сеть с заданным vlan. Все!