может где-то долгий резолв DNS, может таймаут соединений... не обязательно это проверки сертификатов
по http работает быстро с ограничениями, но хотелось бы по https
 Alexey


 Руслан
но когда весь инет открыт работает без проблем
ну еще бы. )))
в таких случаях приходится сниферить трафик и смотреть куда ломится.
варешарк вам в помощь
Руслан
хотя может легче будет Microsoft Network Monitor, если хост виндовый
 Александр
Ребят. А если устройства в капсмане,wps никак нельзя включить?
Вроде бы понял, pushbutton в config-> security поставить?
Andrew
 Innokentiy
#define нормальный вид
Stan&slav
1 тоннель = 1 адрес
2 тоннеля = 2 адреса
Евгений, вот сейчас сделали такую же ситуацию, а именно микротик подключен по l2tp с этого же микротика по wifi подключен ноут, с ноута тот же l2tp подключен к серверу. Сеть не упала, оба клиента работают, вот вот теперь не понимаю логики
Stan&slav
т.е. из дома к этому офису два подключения
 Евгений
Скорее всего они используют один и тот же src port и поэтому с одного роутера не могут работать вдвоем. Решение после микротика поставить еще один роутер и за него уже комп который подключается. Думаю так заработать должно
Евгений
Но наверно это колхоз
Stan&slav
а можно еще вопросик по резервированию 🤭
1. главный офис: два провайдера
2. филиал(клиент к главному)
создаю два l2tp подключения
добавляю маршруты:
для l2tp-1 (айпи 1)
для l2tp-2 (айпи 2) тот же маршрут только Дистанс 2
это верное решение или по другому лучше?
Stan&slav
или дистанс у обоих оставить 1 , при тесте и так и так работало по сути 🤭
 Sasha
или дистанс у обоих оставить 1 , при тесте и так и так работало по сути 🤭
В вашей схеме и дистанс хватит
 Евгений
, вот сейчас сделали такую же ситуацию, а именно микротик подключен по l2tp с этого же микротика по wifi подключен ноут, с ноута тот же l2tp подключен к серверу. Сеть не упала, оба клиента работают, вот вот теперь не понимаю логики
На сервере нужно посмотреть на сессиях с каких айпи адресов они построены.
Скорее всего с разных
Руслан
или дистанс у обоих оставить 1 , при тесте и так и так работало по сути 🤭
можно и так. работать будет. ECMP маршруты у вас должны появиться при этом
Stan&slav
Ну тогда ваш вариант тоже будет работать ;)
спасибо, правда сейчас попробовал сделать так, два подключения есть в статусе R, взял в фаерволе заблочил output на IP основной (сервера), сеть упала, дистанс не помог увы..... даже спустя 2 минуты. странно конечно, что само соединение из статуса R не выключилось
Stan&slav
в общем через 3 минуты только отвалился L2tp ))))
Stan&slav
Всем спасибо) а тогда какой смысл в distance ???
Stan&slav
это что?
Евгений
Сорри, промахнулся
Stan&slav
Своего рода вес маршрута
просто если маршрут один, но для двух разных интерфейсов, как правильнее... чё-то тогда не понимаю
Sasha
просто если маршрут один, но для двух разных интерфейсов, как правильнее... чё-то тогда не понимаю
Если 2 тонеля то надо 2 маршрута с разными дистанс и желательно шлюзами в л2тп тунеле
Stan&slav
Если 2 тонеля то надо 2 маршрута с разными дистанс и желательно шлюзами в л2тп тунеле
если сможете пояснить, как выше писал хотел сделать резерв доступ с удалённых филиалов у которых серый айпи, в филиалах я сделал два подключения к основному по разным каналам, маршруты как бы одни и те же, просто хотел когда основной канал у главного валится, чтобы все на резервном сидели
Stan&slav
по этому прописал один и тот же маршрут к примеру 192.168.0.1/24 для интерфейса l2tp1 и такой же 192.168.0.1/24 для интерфейса l2tp2
Stan&slav
вот только про дистанс не понимаю, если l2tp уходит в статус не работает и к нему маршрут автоматом не применим идёт он по второму подключению, тогда дистанс тут роли не играет, так получается?
Sasha
если сможете пояснить, как выше писал хотел сделать резерв доступ с удалённых филиалов у которых серый айпи, в филиалах я сделал два подключения к основному по разным каналам, маршруты как бы одни и те же, просто хотел когда основной канал у главного валится, чтобы все на резервном сидели
Ну у меня так же. В ЦО 2 канала и филиал цепляется 2 тунелями. Между роутерами у меня 2 разных подсети 68.0 69.0 и 2 маршрута в сети филиала и цо с разными гейтами и дистанс но до одних и тех же сетей. В центральном активен только 1 пров второй как резерв через рекурсивный
Stan&slav
Ну у меня так же. В ЦО 2 канала и филиал цепляется 2 тунелями. Между роутерами у меня 2 разных подсети 68.0 69.0 и 2 маршрута в сети филиала и цо с разными гейтами и дистанс но до одних и тех же сетей. В центральном активен только 1 пров второй как резерв через рекурсивный
а как потом разные маршруты перестраивать в нужные?
Sasha
Евгений
Stan&slav
Зачем?
Я ранее говорил про форвард
неее Евгений, это уже другая тема )))) я про резервный канал) сегодня день весёлый был) столкнулся со всеми прелестями )
Евгений
неее Евгений, это уже другая тема )))) я про резервный канал) сегодня день весёлый был) столкнулся со всеми прелестями )
Поставьте галку в маршруте чек гейтвей (пинг)
Sasha
И тогда маршрут прыгнет быстрее
Евгений
неее Евгений, это уже другая тема )))) я про резервный канал) сегодня день весёлый был) столкнулся со всеми прелестями )
Похоже дошло до меня…
Сейчас найду в чем ошибка…
На стороне сервера проблема
Stan&slav
И тогда маршрут прыгнет быстрее
включил ping вообще не работает с ним ) отключил чек гетвей, канал поднялся... интересно
Sasha
включил ping вообще не работает с ним ) отключил чек гетвей, канал поднялся... интересно
Смотрите на втором хосте у вас активно оба прова? Или только 1 актив второй не активен при работающем первом?
Stan&slav
Смотрите на втором хосте у вас активно оба прова? Или только 1 актив второй не активен при работающем первом?
это я из дома тестирую, дома тоже микрот, подключился по двум разным ip, т.е. два подключения активно, add default route галку не ставил, маршруты сам прописываю
Stan&slav
просто для теста в фаерволе на аутпут заблочил ip первого l2tp клиента, через 3 минуты связь пропадает и тогда в статус падает недоступен и идёт по второму маршруту,
Sasha
это я из дома тестирую, дома тоже микрот, подключился по двум разным ip, т.е. два подключения активно, add default route галку не ставил, маршруты сам прописываю
Ну вот вам надо эти тунели сделать разными по внутренему транспорту
Stan&slav
если чек гетвей пинг ставлю то вообще не запускается ничего
Евгений
/ip route
add comment="Marked via isp1" distance=1 gateway=‘gate1’ pref-src=‘белый адрес_1’ routing-mark=to_isp1
add comment="Marked via isp2" distance=1 gateway=‘gate2’ pref-src=‘белый адрес_2’ routing-mark=to_isp2
/ip route rule
add action=lookup-only-in-table src-address=‘белый адрес_1’ table=to_isp1
add action=lookup-only-in-table src-address=‘белый адрес_2’ table=to_isp2
Stan&slav
Евгений
спасибо, только нужно переварить это 🤭
Это нужно вписать на «сервере» и по идее должно все заработать
Stan&slav
Это нужно вписать на «сервере» и по идее должно все заработать
спасибо, буду изучать, сейчас побаиваюсь на сервере что то менять
Bomberman
Всем доброго дня.
Подскажите, а как на CAPsMAN-контроллере разрулить VLAN-ы от точек cAP AX?
Понимаю, что через VLAN Filtering, но не могу понять куда что повесить...
Innokentiy
капсман-форвардинга в новом капсмане нет
Innokentiy
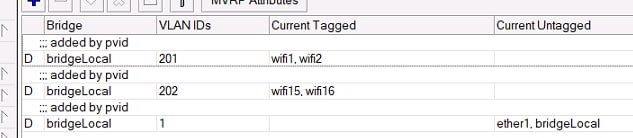
вланы разруливаются локально на капах
Innokentiy
вы можете дать централизованно указания, какой ссид какому влану соответствует, и какой бридж надлежит использовать
 Innokentiy
вероятно, у вас на том девайсе, где запущен капсман, есть также и контролируемый ах-интерфейс?
Bomberman
 줄리아 우지야노바
Евгений
hEX. Обновил с 7.19.3 до 7.19.4 - и отвалилось microSD сразу же.
Хотя вроде в changelog ничего на эту тему нет.
Анатолій
На этой прошивке снова +60 Кб занятого места для arm 😃
Видимо, слишком уменьшили занимаемое место в прошлый раз
Кто-то, кстати, проблвал на ас2 ставить вместо wireless qcom-ac? Сколько разница в занимаемом месте?
Konstantin
Кто-то, кстати, проблвал на ас2 ставить вместо wireless qcom-ac? Сколько разница в занимаемом месте?
У меня свободного места ~ 444 KiB(настроек минимум). Зависит от мусора с прошлых обновлений и от размера настроек микрота.
Анатолій
Konstantin
На этой прошивке снова +60 Кб занятого места для arm 😃
Видимо, слишком уменьшили занимаемое место в прошлый раз
У меня наоборот на 4 KiB стало больше свободного места при переходе с 7.19.3 на 7.19.4.(ac2)
Анатолій
Да
То есть, я понял можно смело считать разницу между пакетами до установки и после по размеру самого пакета.
После перехода на 7.19.3 увидел рост места и задумался))
 Sergio
 КЭПпучино
Konstantin
А было 530 на 7.19.3
Я к тому, что у всех по разному, у меня наоборот стало, чуть больше свободного места
КЭПпучино
Я к тому, что у всех по разному, у меня наоборот стало, чуть больше свободного места
У меня есть cap ac и hap ac2, - они почти одинаковые по железу, но в обоих случаях свободное место уменьшилось на 60 кбайт
Причем, обе железки в минимально возможной конфигурации - точка доступа, управляемая капсманом - больше настроек нет
 Anton
 Maxim
Коллеги, уже как-то раз спрашивал, но к сожалению не пришли ни к какому решению, предлагаю обсудить вновь.
Есть два офиса, две серверные площадки, разные сети. Объединены gre-каналами c OSPF маршрутизацией.
На одной из площадок есть сеть серверов 10.0.17.0/26. В ней есть десяток-другой серверов. У меня есть необходимость в оперативном перемещении их на другую площадку, которое может затянуться на продолжительное время)
Я бы не хотел менять адреса серверов! (пусть это будет основным условием)
Как можно настроить маршрутизацию (или что-то ещё) чтобы были доступны узлы на разных площадках? К примеру 10.0.17.3/26 в одном офисе и 10.0.17.15/26 в другом.
Может добавить узкие статические маршруты /32 и редистрибьютить их? Но как тогда серверу до шлюза добираться... в общем вопросов больше чем ответов и каких-то мыслей
Maxim
придётся одинаковые адреса на интерфейсах маршрутизаторов иметь
тогда серверы на разных площадках в сети /26 между собой общаться не смогут... он будет искать соседа рядом, а он чрез пару маршрутизаторов от него
 Олег
Олег
или выдать им каждому /32 маску
Maxim
или выдать им каждому /32 маску
Виндовый сервер схавает?
10.0.17.2/255.255.255.255
Что ему шлюзом отдавать?
Олег
Виндовый сервер схавает?
10.0.17.2/255.255.255.255
Что ему шлюзом отдавать?
не знаю, нет в хозяйстве