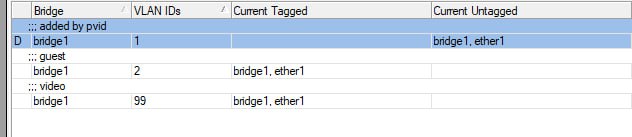
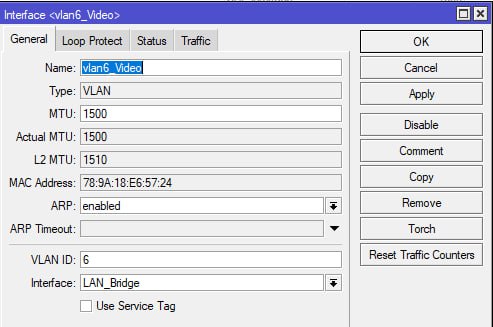
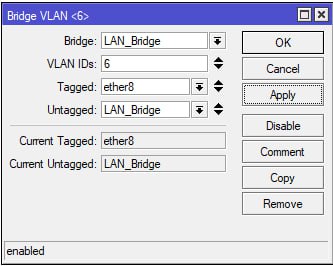
Всем здравствуйте. Помогите прояснить 1 нюанс. Есть бридж ( LAN_Brige), в него включены все физические порты. С eth8 прилетает tag VID6. Настроил Vlan интерфейс (Vlan6) с интерфейсом LAN_Brige и vlan id 6 назначил ему IP. В настройках Brige - Vlan добавил новый vlan c настройками id 6 - (taget - eth8) - (untaget - LAN_Brige). На самом бридже включил Vlan Filtering, PVID=1. Всё работает. Но вопрос вот в чём - в какой момент с пакета снимается тэг? Я предполагаю, что пакет прилетает в бридж, снимается тег и по PVID летит в интерфейс Vlan6. Если это так то никак не могу понять как сделать так, что бы тэг снимался на интерфейсе Vlan6.
в момент отправки копии этого пакета в порт, на котором нужный влан антаггед
 Innokentiy

 Innokentiy
бридж должен быть таггед
 Александр
 Аникей
бридж должен быть таггед
это не обязательно, на самом деле. просто тег 1 будет вручную назначен, работает и без этого
Innokentiy
даже если вланов несколько?
Аникей
аааааа
Аникей
нет, я перепутал
Аникей
 Innokentiy
там весь смысл в том, что на ингресс бриджа пакет приходит с меткой, а дальше влан субиф выковыривает пакеты с этой меткой
Аникей
Если нужно назначить адрес на влан, то надо обязательно бридж тегать
Innokentiy
 Innokentiy
интерфейс типа vlan сам «снимает» метки своего влана, если вы про это
Аникей
Я не знаю, как это точно работает, но по логике тег не снимается, если маршрутизатору нужно работать с вланом, как с интерфейсом
Innokentiy
в смысле?
 Alex
интерфейс типа vlan сам «снимает» метки своего влана, если вы про это
 Аникей
Alex
LAN_Bridge надо в Tagged
Да, уже проверил) Спасибо большое и вам @insoln тоже) Но всё таки хочу понять что происходит при таком конфиге ибо с ним тоже работает.
 Petr
Innokentiy
Alex
Да, но при этом на _интерфейс_ vlan6 у вас ничего не прилетит, пакет попадет в бридж без тега и все
Ну я тоже так думал, но почему то это работало.
Alex
Ну я тоже так думал, но почему то это работало.
Проверил при бридже антагед тоже работает через субинтерфейс
 Maxim მაკსიმ
r1
int vlan add vlan-id=100 interface=ether3 name=eth3.100
ip add add interface=eth3.100 address=192.168.100.1/30
r2
/interface bridge add name=bridge1
/interface bridge port add bridge=bridge1 interface=static
/int vl add name=br1.eth100 vlan-id=100 interface=bridge1
ping interface=br1.eth100 arp-ping=yes 192.168.100.1
SEQ HOST SIZE TTL TIME STATUS
0 4C:5E:0C:C4:DC:63 351us
ip addr add address=192.168.100.2/30 interface=br1.eth100
ping 192.168.100.1 count=1
Columns: SEQ, HOST, SIZE, TTL, TIME
SEQ HOST SIZE TTL TIME
0 192.168.100.1 56 64 1ms34us
ip arp pr where address=192.168.100.1
Flags: D - DYNAMIC; C - COMPLETE
Columns: ADDRESS, MAC-ADDRESS, INTERFACE, STATUS
# ADDRESS MAC-ADDRESS INTERFACE STATUS
4 DC 192.168.100.1 4C:5E:0C:C4:DC:63 br1.eth100 reachable
А что не должно работать?
Innokentiy
на сам бридж адреса не вешают обычно
Maxim მაკსიმ
Ну почему, вот в моем примере там будет бегать нативный трифик и ему можно адресочки дать и будет с любым оборудованием работать
Innokentiy
можно, но разумнее, если требуется обработка более чем одного влана, делать все однотипно
Maxim მაკსიმ
Ну дефолт нативом бегает для универсальности и вланчики что-то более специфичное гоняют
Innokentiy
имхо ситуация, в которой адрес вешается на бридж, имеет смысл только если это, например, свитч, которому на проц нужно подать только один влан управления
Innokentiy
тогда субинтерфейсы не создаются, на бридж нужный влан отдается антагом, и адрес вешается сразу на него
Maxim მაკსიმ
Да. В нормальной ситуации адреса будут только на роутере
Innokentiy
ну ничто не мешает свитчу и роутить, и тогда ему нужно оперировать несколькими вланами, и корректнее их все обрабатывать однотипно: на бридж нужный влан отдается тегированным, а дальше субинтерфейсами разруливается, какой влан как обрабатывать
Maxim მაკსიმ
И производительность кратно уменьшается)
Innokentiy
пчм?
Innokentiy
возьми 3хх с l3hw и будет все в порядке с производительностью
Maxim მაკსიმ
Помнишь были времена, все что через логические сабинтерфейсы бегало через цпу?
Innokentiy
я был там, гендальф
Maxim მაკსიმ
Ну вот с тех времени все стараюсь ограничивать на асике, только минимально вытаскивая что-то поближе к цпу. И тем более не для форвардинга. Нат и тп оправдано - оно и так нужно цпу
Maxim მაკსიმ
Я подумал что навешать адрес на vlan интерфейс и засунуть его на бридж))))
это имеет право на жизнь в качестве бекапа, если порт в бридже может дизейблиться
Alex
Ну а вообще сегментировать сеть по средствам бриджа (тупо навешивать на бридж подсети) не есть хорошо. Дикий бродкаст шум получается.
Alex
это имеет право на жизнь в качестве бекапа, если порт в бридже может дизейблиться
Ну если он задизбелится, то всё равно трафик никуда не пойдёт. Возможно я не правильно понимаю описанную топологию, но очень интересно.
Maxim მაკსიმ
Если порт в бридже задизейблится, то влан, ранее был частью бриджа, станет вполне свободным и адрес на нем задышет новой жизнью
Maxim მაკსიმ
Равно как и дхцп. Можно повесить два дхцп в разные места, и в зависимости от состояния порта в бридже раздавать разные адреса
Alex
Если порт в бридже задизейблится, то влан, ранее был частью бриджа, станет вполне свободным и адрес на нем задышет новой жизнью
Всё равно не понял(. Физический порт или виртуальный?
Maxim მაკსიმ
Всё равно не понял(. Физический порт или виртуальный?
Да хоть влан хоть физический. Физический если упадет само переедет, а если влан то дергается скриптами например при падении тунеля и тп
Maxim მაკსიმ
Например, если аплинк пропал, раздать адреса с локального хотспота или веб прокси и показать страничку "нет инета идите лесом" :)
Alex
А разве vlan интерфейс работает в бридже? Он же там в статусе inactive всегда.
Maxim მაკსიმ
Когда перестает быть мембером бриджа - станет активным
Alex
Когда перестает быть мембером бриджа - станет активным
Так это нужно будет весь бридж погасить. Или я не прав?
Alex
Порт в бридже (дизейбл)
А, имеется в виду при падении порта, выводить скриптом vlan интерфейса из бриджа?
Alex
Тоды понятно
Andrew
господины, как мне адрес микрота узнать, который к порту физическому подключен?
Andrew
дискавери на нем выключено похоже
Maxim მაკსიმ
послушать трафик)
Andrew
да там влан общий, другие хосты брешуть много
Andrew
а этот паскуда сидит и не отсвечивает
Andrew
и ромон на нем выключен
Maxim მაკსიმ
арпинг и посмотри до кого зарежки меньше около 300us
Andrew
шляпа... с порта вообще ни байта трафика нет и даже мака
Maxim მაკსიმ
словно там тупой свитч и он повис?)
Andrew
либо всё зафильтровано
Maxim მაკსიმ
либо всё зафильтровано
попробуй в лоб мак телнет, даже если не дискаверится. Главное чтобы интерфейсом в локалку смотрел и админ забыл про мак сервер )
Andrew
да там даже мака нет на порту
Andrew
ура! мак появился
 olegon.ru
правильно я понимаю, что protected boot, от которого кирпичится 5009 - отдельный пакет?
 Paul
угу
Innokentiy
обновил пару 317 до 7.19.1, начались проблемы с l3hw, железки теряли примерно половину пакетов. откатился на 7.18.2
Innokentiy
причем один обычный, а второй r2, но проблема была одинаковой
Konstantin
обновил пару 317 до 7.19.1, начались проблемы с l3hw, железки теряли примерно половину пакетов. откатился на 7.18.2
Везде была простая IPv4 маршрутизация?
Innokentiy
да, без выпендрежа
Innokentiy
причем я сейчас вижу, что терялся не только трафик ip, но и бриджа
 Nikita
🔥🔥Видели как /ip service выглядит в 7.19+?
Nikita
можно теперь открыть нужные порты на файрволле тремя строчками с циклом foreach