 Innokentiy


пкж
 Paul
кто на мт форуме зареген, поддержите топикстартера и предложение "move the driver/firmware for the QCA9984 into a separate package" особенно
https://forum.mikrotik.com/viewtopic.php?t=217142
 Maxim მაკსიმ
 Олег
Всем привет.
Подняты туннели WG до ДатаЦентра
Все офисы объединены через ДатаЦентр (по типу Звезда)
Так вот, в Mangle трафик промаркирован на in и out туннельного интерфейса
Кидаю файл из Офиса 1 в Офис 2, в ДатаЦентре вижу отработку маркировки на IN, но вот на OUT его уже нет.
Как настроить маркировку трафика таким образом, чтобы видеть и IN и OUT когда трафик проходящий из офиса 1 в офис 2 и наоборот
 Dmitry
Всем привет.
Подняты туннели WG до ДатаЦентра
Все офисы объединены через ДатаЦентр (по типу Звезда)
Так вот, в Mangle трафик промаркирован на in и out туннельного интерфейса
Кидаю файл из Офиса 1 в Офис 2, в ДатаЦентре вижу отработку маркировки на IN, но вот на OUT его уже нет.
Как настроить маркировку трафика таким образом, чтобы видеть и IN и OUT когда трафик проходящий из офиса 1 в офис 2 и наоборот
in это между туннелями непосредственно роутерами, а файлoм с компа на комп это forward. у вас же не сам роутер файл отправляeт чтобы быть out
Dmitry
handshake это in
Олег
in это между туннелями непосредственно роутерами, а файлoм с компа на комп это forward. у вас же не сам роутер файл отправляeт чтобы быть out
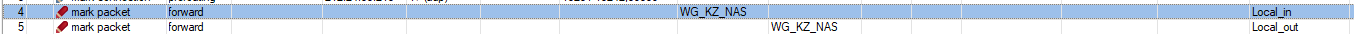 Dmitry
непонятен посыл. у вас что-то не работает или просто циферок хочется?
Олег
Ограничить туннели по скорости)
Dmitry
общую скорость туннеля или до цода оставиьт полную, а офис-офис-через цод ограничить?
Maxim მაკსიმ
Не совсем понял, зачем в наше время ограничивать
Maxim მაკსიმ
800G на дворе по паре волокон
Dmitry
у всех прям и тарифы 800г? и стоит небось как стакан семечек, да?
Maxim მაკსიმ
А извраты с ограничениями и поддержкой тоже денег стоят 🙂
Dmitry
ну полноте вам, тут чат бесплатный
Maxim მაკსიმ
Могу сказать, что очереди с тунелями в моем примере отрабатывали в обоих направлениях, но есть особенности от реализации, версии и платформы. А так как у вас тунели, то в очереди добавьте интерфейсы в качестве таргета и все
Maxim მაკსიმ
Маркировать ничего не нужно
Maxim მაკსიმ
Но я бы задержку увеличил и скорость сама просядет 🙂
Maxim მაკსიმ
Мало того, приложения адаптируются под более низкий bandwidth product и порежут битрейт автоматом и тп
Maxim მაკსიმ
200мс задержки и на один поток будет приходиться примерно 4мбита/с. Чтобы им забить 100мбит канал надо будет еще постараться
Dmitry
Так у него ж wg, а пиры это не интерфейсы, следовательно придется на каждом пире ограничивать, а не в центре в одном месте. В центре только по подсетям получится
Maxim მაკსიმ
Wg терминирует тунели, за спиной целый датацентр. В задаче не было ни слова про «разрулить все на одной железке» 🙂
Но, если на гипервизоре можете соединить виртуальные интерфейсы, то можете сделать внешний луп и вообще как угодно с трафиком поступить в отдельном vrf и разбить даже на интерфейсы и штатно обработать на уровне интерфейсов.
Сила софта в какой-то момент граничит с возможностями, и что-то просто не работает так, как нам хотелось бы, или ломается при обновлениях 🙂
Олег
Цель грубо говоря, маркировать один и тот же пакет на IN и на OUT (проходящий), с установкой ограничения скорости.
При этом хотелось бы сделать в пределах одной железки
Maxim მაკსიმ
А там NAT у вас есть или тупо форвардинг?
Олег
NAT есть
Dmitry
Цель грубо говоря, маркировать один и тот же пакет на IN и на OUT (проходящий), с установкой ограничения скорости.
При этом хотелось бы сделать в пределах одной железки
Ещё раз. Out - это трафик самого роутера, а не "проходящий". Вы либо по-русски описываете, либо используйте правильную терминологию, а то путаница возникает, и не понятно чего вы хотите
Anonymous
Требуется надежный партнер для работы в перспективном направлении. Все подробности обсуждаются лично.
Олег
Хочу ограничить скорость входящую и исходящую в туннелях
Maxim მაკსიმ
Тогда я бы вынес чистый форвардинг в отдельный vrf и там с трафиком уже разбирался, оставив wg и nat в отдельном истансе.
В vrf даже в самом крайнем случае можно через ipip тунель трафик загнать и один из концов к другому vrf прибить. Там у вас как раз и образуется тот самый чистый форвардинг свободный от ограничений/особенностей накладываемых NAT/WG. А есть еще fast path’ы и прочее, что может сказываться на результате. Если на машине есть память и CPU, то разбейте на простые компоненты и штатно обработается. Но при сотнях мбит CPU уже не будет прохлаждаться, а при буферезировании трафика еще и память скушается. Лимитирование трафика можно ограничить откладыванием передачи (а значит нужна память) или дропать часть трафика, что приведет к задержкам не ретрансмиты и прочее. Задача интересная, увлекательная и не на один вечер, с разными вариантами решений 🙂
Maxim მაკსიმ
И если доверяете роутерам в удаленных офисах, я бы там шейпил - много мелких роутеров без напряга справятся со своей небольшой порцией трафика и сможете пошейпить каждый адрес по отдельности чтобы один юзер всю полосу не занимал и тп (если между центром и офисом трафик натится еще раз)
В каждом офисе локальный трафик так или иначе откуда-то приходит - можно это интерфейсы в очередь как таргет. И очередь может быть разных типов что позволит более умно на уровне потоков ограничивать.
А центр будет форвардить и WG терминировать
 Руслан
Хочу ограничить скорость входящую и исходящую в туннелях
а как сейчас выглядят ваши настройки "ин / аут" ?
Иван
Хочу ограничить скорость входящую и исходящую в туннелях
надо смотреть какой трафик в туннеле ходит, возможно включение IP firewall на bridge сможет показывать трафик и соответственно управлять им
 Руслан
неверно айпишник назначили
Maxim მაკსიმ
Замазал зачет 😂
Maxim მაკსიმ
Ну получше. А в заголовке окна 🙂
 Alex
😳
Руслан
да неверный айпи, все равно :)
Руслан
чего замазывать и так уже все видели ))
Руслан
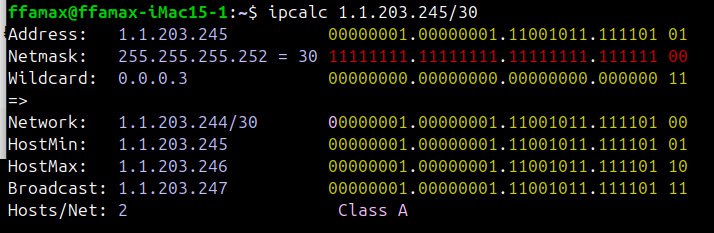
тааак. а шлюз? 246 чтоли
Alex
Да
Руслан
ну обычно наоборот. потому и акцентировал на это
Maxim მაკსიმ
 Alex
Maxim მაკსიმ
ну да, всё верно. при тех же настройках напрямую с ноутбуком (через конвертер) работает. Здесь почему то микрот не может определить интерфейс
/int br port pr where interface=sfp
/ip addr pr where address in 188.43.203.244/30
Alex
/int br port pr where interface=sfp
/ip addr pr where address in 188.43.203.244/30
На это вообще ничего не выдаёт, что в принципе и закономерно)
Maxim მაკსიმ
ping arp=yes interface=sfp 188.43.203.246 count=2
Maxim მაკსიმ
ip arp pr where address=188.43.203.246
Maxim მაკსიმ
ping arp=yes interface=sfp 188.43.203.245 count=2
Maxim მაკსიმ
int eth pr det where name=sfp
Maxim მაკსიმ
{
ping count=2 188.43.203.246
ip arp pr where address=188.43.203.246
}
Alex
Да, на тот момент его не было в ARPe
Руслан
мак адрес от маков ваших интерфейсов отличается?
Maxim მაკსიმ
{
ip route add dst-address=8.8.8.8 gateway=188.43.203.246
ping 8.8.8.8 count=3
tool traceroute 8.8.8.8 count=2
/undo
}
Maxim მაკსიმ
ip route add dst-address=0.0.0.0/0 gateway=188.43.203.246
и должно работать
Maxim მაკსიმ
ping 8.8.8.8 count=2
Maxim მაკსიმ
ip route pr where dst-address=0.0.0.0/0
 Sasha
Как то много
Maxim მაკსიმ
так а сейчас чего до него докопались точгда? :)
Maxim მაკსიმ
И как будете проверять? :)
Sasha
Он у вас дистанс 3 имеет и не активный и не будет определять шлюз интерфейс
Maxim მაკსიმ
вот мы проверили все работает
Alex
Он у вас дистанс 3 имеет и не активный и не будет определять шлюз интерфейс
Ну второй то тоже не активен, но интерфейс определяет
Sasha
Ну второй то тоже не активен, но интерфейс определяет
Ну вы хоть раз его сделайте актив и тоже будет
Sasha
Поставьте дистанс 0
Sasha
Увидите что все определится потом вернете обратно 3
Maxim მაკსიმ
Увидите что все определится потом вернете обратно 3
В крайнем случае выезд для отката настроек :)