А вообще можно и инжекторами решить вопрос. Не так красиво, но тем не менее.
Я вторым poe-коммутатором это могу решить, просто его надо докупить. но подумалось, что с камерами посадить на один свич можно было бы. Но правильнее было бы отдельный пое взять. В целом это даже не так дорого для компании выйдет
 Аникей


 bmw
Аникей
немного: может 8 камер и 4 точки доступа
Konstantin
 bmw
Konstantin
 Konstantin
наверное: "и" не в серверных... ?
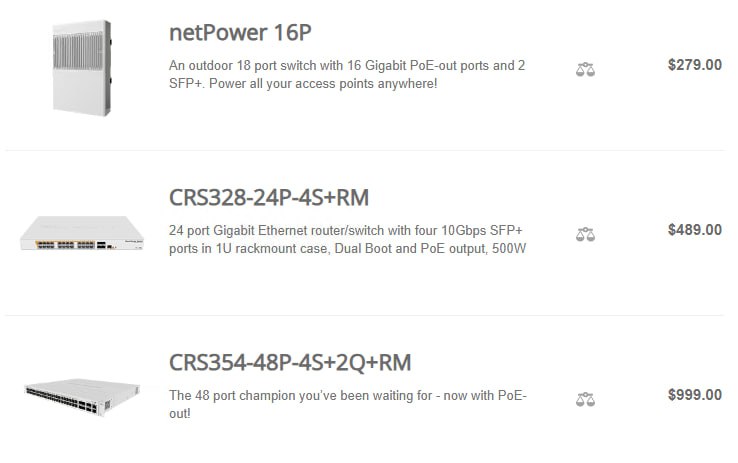
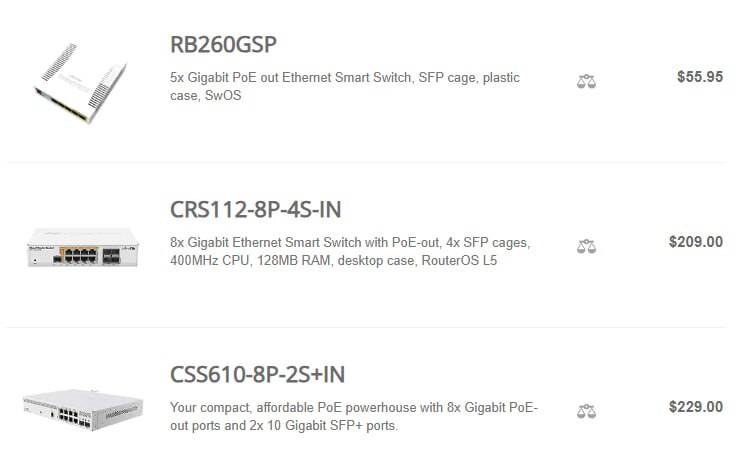
Они в rack нормально не устанавливается. Стоят в основном на крышах или других узких шкафчиках. 10G-аплинк, нормальные свитч-чипы. Работают хорошо.
Maxi
Парни, впервые играюсь с капсманом, настроил всё ок, но.. при подключении win10 к именно к этой wifi запрашивает не только пароль, но и логин. с телефона такой фигни нет
чяднт?
IIyа
У меня DES1210-28P отлично тащит 14 видеокамер и офисную сеть с несколькими вланами. Правда, шумный, зараза )
bmw
Они в rack нормально не устанавливается. Стоят в основном на крышах или других узких шкафчиках. 10G-аплинк, нормальные свитч-чипы. Работают хорошо.
а полка/консоль (с синей изолентой) на что? консоли можно и с двух сторон присобачить.
Konstantin
а полка/консоль (с синей изолентой) на что? консоли можно и с двух сторон присобачить.
Стараюсь ценить время техников и сразу делать правильно иначе нормально не масштабируется.
 Евгений
Я вторым poe-коммутатором это могу решить, просто его надо докупить. но подумалось, что с камерами посадить на один свич можно было бы. Но правильнее было бы отдельный пое взять. В целом это даже не так дорого для компании выйдет
По мак адресам можно попытаться настроить.
Маки камер ведь заранее известны.
Только «как» - не помню. Возможно dot1x. Я мимо проходил этой темы, не интересна была.
bmw
Стараюсь ценить время техников и сразу делать правильно иначе нормально не масштабируется.
классический треугольник цена-время-качество.
IIyа
Да, MAC VLAN. Правда все равно с питанием вопрос. А для камер всё равно желательно бы PoE-свитч, удалённо перезагрузить подвисшую камеру можно.
Konstantin
классический треугольник цена-время-качество.
Ну так MT это уже своего рода компромисс. 😅
Надо же это хозяйство ещё как-то мониторить, а у нас человеко-час дорогой слишком, чтобы по нескольку раз туда кататься.
Konstantin
У меня DES1210-28P отлично тащит 14 видеокамер и офисную сеть с несколькими вланами. Правда, шумный, зараза )
А вот NetPower16 имеет пассивное охлаждение. В пыльных горячих помещениях это бывает очень актуально. Там где они у нас стоят температура днём понимается выше 40 C°. Но всего 16 портов.
Konstantin
Два тупых poe будет сильно проще
Если один приезд техника стоит как половина коммутатора, то тут лучше не экономить, так как множество проблем можно если не устранить, то хотя бы предсказать заранее по различным метрикам, к примеру счётчик ошибок на портах и согласовать время устранения проблемы.
Denis
Добрый. Плиз подскажите. Сеть с вланами. На микроте подняты соответственно влан-интерфейсы, разные подсети. Нужно пару сетевых клиентов, находящихся физически в разных вланах, объединить. Условие - оба должны быть в одной подсети. Vlan11 с ip 172.16.11.0/24 - общая сеть этих клиентов, в ней сидит 1 клиент. Vlan21 с ip 172.16.21.0/24 - в ней сидит клиент 2.
Как это можно сделать? Благодарю
 Maxim
Добрый. Плиз подскажите. Сеть с вланами. На микроте подняты соответственно влан-интерфейсы, разные подсети. Нужно пару сетевых клиентов, находящихся физически в разных вланах, объединить. Условие - оба должны быть в одной подсети. Vlan11 с ip 172.16.11.0/24 - общая сеть этих клиентов, в ней сидит 1 клиент. Vlan21 с ip 172.16.21.0/24 - в ней сидит клиент 2.
Как это можно сделать? Благодарю
что вы подазумеваете под этой фразой? пинг? L2?
Denis
что вы подазумеваете под этой фразой? пинг? L2?
L3
Система кассы, терминала и сервера. Инсталлятор требует, чтобы эти устройства имели адреса из одной подсети. Касса и сервер стоят во vlan11 (ip 172.16.11.50 и .11.51), терминал расположен во vlan21 (ip 172.16.21.40). Вот нужно чтобы микротом менять адрес терминала с .21.40 на допустим .11.52.
Mikhail
сорснат или дстнат?
я имел ввиду маскарадинг использовать, чтобы терминал был с ip микротика в сети с кассой и сервером.
Mikhail
Представь, что vlan11 это интернет, а vlan21 локалка
IIyа
L3
Система кассы, терминала и сервера. Инсталлятор требует, чтобы эти устройства имели адреса из одной подсети. Касса и сервер стоят во vlan11 (ip 172.16.11.50 и .11.51), терминал расположен во vlan21 (ip 172.16.21.40). Вот нужно чтобы микротом менять адрес терминала с .21.40 на допустим .11.52.
Терминал никак не прокинуть в отдельном VLAN? Он на проводе или вайфае?
Mikhail
/ip firewall nat
add chain=dstnat dst-address=172.16.11.52 action=dst-nat to-addresses=172.16.21.40 comment="Терминал по адресу 172.16.11.52"
/ip firewall nat
add chain=srcnat src-address=172.16.21.40 dst-address=172.16.11.0/24 action=src-nat to-addresses=172.16.11.52 comment="Ответ от терминала с адреса из VLAN11"
Mikhail
Только на L3 конечно работает
Denis
Терминал никак не прокинуть в отдельном VLAN? Он на проводе или вайфае?
После него неуправляемые коммутаторы, вланы вешаются на коммутаторе перед микротом - весь сегмент рабочих станций в один влан.
Denis
Не за что, напиши потом об успехах )
Работу дстнат можно как-то отследить? Суть: хочу смоделировать ситуацию и все отладить заранее. Инсталлятор придет не будет же меня ждать пока я научусь :)
IIyа
Работу дстнат можно как-то отследить? Суть: хочу смоделировать ситуацию и все отладить заранее. Инсталлятор придет не будет же меня ждать пока я научусь :)
А нет никакого дешманского простенького микротика в запасе?
Maxim
L3
Система кассы, терминала и сервера. Инсталлятор требует, чтобы эти устройства имели адреса из одной подсети. Касса и сервер стоят во vlan11 (ip 172.16.11.50 и .11.51), терминал расположен во vlan21 (ip 172.16.21.40). Вот нужно чтобы микротом менять адрес терминала с .21.40 на допустим .11.52.
Блин, ну что за требование быть в одной L3 сети?! в этом же и суть L3 чтобы быть в разных сетях и маршрутизироваться
Denis
А нет никакого дешманского простенького микротика в запасе?
Мы легких путей не ищем - сразу в продакшн все применяем :)
Denis
Блин, ну что за требование быть в одной L3 сети?! в этом же и суть L3 чтобы быть в разных сетях и маршрутизироваться
"За что купил-за то и продаю"
IIyа
Вообще по магазинам вон всякие терминалы стоят, и сервер у них где-то в интернете, и по L3 все маршрутизируется нормально.
IIyа
Может, требование инсталлятора - необоснованное?
Maxim
L3
Система кассы, терминала и сервера. Инсталлятор требует, чтобы эти устройства имели адреса из одной подсети. Касса и сервер стоят во vlan11 (ip 172.16.11.50 и .11.51), терминал расположен во vlan21 (ip 172.16.21.40). Вот нужно чтобы микротом менять адрес терминала с .21.40 на допустим .11.52.
тут бы вчитаться....
Был у меня как-то разговор с "инсталятором камер", который рьяно утверждал что в качестве шлюза у камеры должен быть адрес регистратора, так они быстрее работают....
Denis
Я примерно понял как поступлю. Эти два физических сегмента запихаю в один влан. А затем уже через их поддержку попробую снова развести на изначальную структуру.
 Vlad
 Vlad
 Vlad
 Denis
некомпетентные
Я изначально их сервер повешал на отдельный порт микрота со своей подсетью. Думал они еще что будут делать, типа публикации портов для сервера. Пришли дяденьки и сказали что нужна одна подсеть. Пришлось его через коммутатор заводить во влан.
IIyа
Denis
А что за сервер и терминал?
Сервер - обычный минипк с линуксом на борту. Касса - хз. Инфошкола.
IIyа
Сервер - обычный минипк с линуксом на борту. Касса - хз. Инфошкола.
Я допускаю возможность того, что терминал - лютое кривое гуано, которое только в едином L2 сегменте с сервером работать может. Но всё же это выглядит очень странным.
Denis
Я допускаю возможность того, что терминал - лютое кривое гуано, которое только в едином L2 сегменте с сервером работать может. Но всё же это выглядит очень странным.
Так же условие было - статика ip. Если бы по L2 соединяли, то им плевать было бы на адреса - я так это понимаю.
IIyа
Да, MAC VLAN. Правда все равно с питанием вопрос. А для камер всё равно желательно бы PoE-свитч, удалённо перезагрузить подвисшую камеру можно.
Реализация (интерфейс) MAC VLAN на микротике - не для этого. По сути, это тот же VETH, но прицепленный к ethernet. И VLAN на основе MAC-адресов, как у других производителей (коммутаторов) таким образом не создать 🧐
IIyа
Так же условие было - статика ip. Если бы по L2 соединяли, то им плевать было бы на адреса - я так это понимаю.
По смыслу статику нужно на сервере только. Клиент поднимает соединение с сервером и работает. На всех нормальных терминалах.
Denis
По смыслу статику нужно на сервере только. Клиент поднимает соединение с сервером и работает. На всех нормальных терминалах.
Хз, сказали статика для всего их оборудования.
bmw
Так же условие было - статика ip. Если бы по L2 соединяли, то им плевать было бы на адреса - я так это понимаю.
В отделе разработки сначала была команда свидетелей-L2, но потом их сменила команда ортодоксов-L3. В результате вышло письмо Дяди Фёдора...
Denis
Про кассу, терминал и сервер в одном сегменте сети.
Я верно размышляю? Эти два физических сегмента запихаю в один влан. А затем уже через их поддержку попробую снова развести на изначальную структуру.
IIyа
Про кассу, терминал и сервер в одном сегменте сети.
Я верно размышляю? Эти два физических сегмента запихаю в один влан. А затем уже через их поддержку попробую снова развести на изначальную структуру.
Это через их поддержку менять сетевые настройки на терминале?
Denis
Это через их поддержку менять сетевые настройки на терминале?
Нет. Инсталлятору нужно быстрее поставить железку и слинять. Я оба сегмента ввожу в один влан, тем самым сервер, терминал и кассу ввожу в одну подсеть. Инталлятор доволен. А потом уже в нерабочее время развожу на разные вланы, дстнат настраиваю и проверяю работоспособность черекз их поддержку.
IIyа
Нет. Инсталлятору нужно быстрее поставить железку и слинять. Я оба сегмента ввожу в один влан, тем самым сервер, терминал и кассу ввожу в одну подсеть. Инталлятор доволен. А потом уже в нерабочее время развожу на разные вланы, дстнат настраиваю и проверяю работоспособность черекз их поддержку.
Если бы у вас был в запасе какой-нибудь hAP Lite, , жизнь бы упростилась. 😁 По поводу NAT - если там действительно кривой софт (а не идиот-инсталлятор), то NAT, боюсь, не поможет...
Denis
Если бы у вас был в запасе какой-нибудь hAP Lite, , жизнь бы упростилась. 😁 По поводу NAT - если там действительно кривой софт (а не идиот-инсталлятор), то NAT, боюсь, не поможет...
Есть такие и не одна. В двух словах накидайте схему с дополнительным микротом, плиз.
Mikhail
Работу дстнат можно как-то отследить? Суть: хочу смоделировать ситуацию и все отладить заранее. Инсталлятор придет не будет же меня ждать пока я научусь :)
Да, на вкладке firewall в гуи есть вкладка connections
IIyа
Есть такие и не одна. В двух словах накидайте схему с дополнительным микротом, плиз.
Дополнительный роутер включаете в месте установки терминала, поднимаете VLAN между дополнительным и основным роутером или туннель EoIP. Таким образом можно "соединить" VLAN сервера со свободным портом на доп. микротике, куда воткнете терминал, и он будет сидеть в одной подсети с сервером.
IIyа
Изначально мысль была верная, сервер в отдельной влан. Надо было настоять на своем - пусть дяденьки настраивают, или же предметно аргументируют, почему настроить невозможно работу их говнософта в маршрутизируемых сетях.
IIyа
 Denis
Изначально мысль была верная, сервер в отдельной влан. Надо было настоять на своем - пусть дяденьки настраивают, или же предметно аргументируют, почему настроить невозможно работу их говнософта в маршрутизируемых сетях.
Я думаю они просто не были готовы к заморочкам. Обычно в школе простенький роутер и одна подсеть, или каскад роутеров, каждый со своей сетью. Поэтому у них универсальный алгоритм - одна сеть и баста.
IIyа
Я думаю они просто не были готовы к заморочкам. Обычно в школе простенький роутер и одна подсеть, или каскад роутеров, каждый со своей сетью. Поэтому у них универсальный алгоритм - одна сеть и баста.
Никаких там заморочек то и нету, вписывай IP-адрес и всё, как обычно. Просто IP будет из другой подсети.
Mikhail
 Wasp
Прошу прощения за офф, но я тоже часто вижу, как люди создают бизнес, а на суперпупер.ру сайте пишут mailru или yandexru в качестве email. Какая проблема чуть-чуть заплатить и завести почту на своём домене на тех же mailru/yandexru?
Я как-то поговорил с одним бизнесменом, они реально не варят в этих ваших PR, брендах и прочее и думают, что мейлру и иже с ними ничем не вредит их бренду суперпупер.
Это конечно хорошо удобно и красиво, но я знаю случаи, когда бизнес нанимал маркетологов, которые делали всё правильно, сайт за лям, дизайн-код, бренд-бук и вот это вот всё, а контора улетала в трубу, а руководители - на нары. Так что для бизнеса важен баланс.
IIyа
Это конечно хорошо удобно и красиво, но я знаю случаи, когда бизнес нанимал маркетологов, которые делали всё правильно, сайт за лям, дизайн-код, бренд-бук и вот это вот всё, а контора улетала в трубу, а руководители - на нары. Так что для бизнеса важен баланс.
Тем не менее почта на бесплатном сервисе сильно подрывает доверие к бренду.
Mikhail
Это конечно хорошо удобно и красиво, но я знаю случаи, когда бизнес нанимал маркетологов, которые делали всё правильно, сайт за лям, дизайн-код, бренд-бук и вот это вот всё, а контора улетала в трубу, а руководители - на нары. Так что для бизнеса важен баланс.
тут цена вопроса 300 рублей в месяц, не думаю что потратив на сайт за лям возникают какие-то проблемы заплатить за тариф у мейлеров - просто при распиле и угрозе нар - на бренд не смотрят, им бы год продержаться до проверок ))
 Maxim მაკსიმ
Работу дстнат можно как-то отследить? Суть: хочу смоделировать ситуацию и все отладить заранее. Инсталлятор придет не будет же меня ждать пока я научусь :)
Если мне не изменяет память, netflow будет такие записи содержать, позволяющие сопоставить внутренний ресурс с внешним
 Andrew
Хмм... EVPN выкатили.
https://help.mikrotik.com/docs/spaces/ROS/pages/315883568/EVPN
 Innokentiy
опять?
Andrew
а.
Уже писали, да.
 Илья
Добрый день. Есть непонятка с IKEv2. На Android смартфонах при подключении, доступным диапазоном сети из списка Split Include становится только первый диапазон в списке (напр. 10.0.0.0/8). Для клиента создается динамическая политика с Src.Address 10.0.0.0/8 и Dst.Address из пула для клиентов IKEv2. Соответственно к другим диапазонам из Split Include доступа с Android нет. У клиентов Windows доступ есть ко всем диапазонам, динамическая политика для таких клиентов создается с 0.0.0.0/0 в Src.Address и Dst.Address. В логах StrongSwan на Android, при подключении, есть записи "handling INTERNAL_IP4_SUBNET attribute failed", т.е. клиент не может получить подсеть. Может кто решал такую проблему? Проблема известная, но решений не удалось отыскать. Версия ROS 7.8.
 Alex
Всем здравствуйте. Помогите прояснить 1 нюанс. Есть бридж ( LAN_Brige), в него включены все физические порты. С eth8 прилетает tag VID6. Настроил Vlan интерфейс (Vlan6) с интерфейсом LAN_Brige и vlan id 6 назначил ему IP. В настройках Brige - Vlan добавил новый vlan c настройками id 6 - (taget - eth8) - (untaget - LAN_Brige). На самом бридже включил Vlan Filtering, PVID=1. Всё работает. Но вопрос вот в чём - в какой момент с пакета снимается тэг? Я предполагаю, что пакет прилетает в бридж, снимается тег и по PVID летит в интерфейс Vlan6. Если это так то никак не могу понять как сделать так, что бы тэг снимался на интерфейсе Vlan6.