Да нет, wap как клиента и с нее смотреть
Ладно, если все это опустить. Как сделать хотя бы просто админскую сеть и гостевую по вафле без vlan?
 YugFi


 Petr
Ладно, если все это опустить. Как сделать хотя бы просто админскую сеть и гостевую по вафле без vlan?
На wifi-qcom только с vlan
Ну или они в одной сети будут общей
В старом капсмане можно было через local-forwarding
Дмитрий
Ладно, если все это опустить. Как сделать хотя бы просто админскую сеть и гостевую по вафле без vlan?
а влана на бридже создана и транком получается? у меня такое было(правда без капсмана) когда влана не долетала до точки
YugFi
Дмитрий
точнее у меня пк подключались к Wifi, но без ip. телефоны подключится не могли
Konstantin
Есть ещё точки wap ac с пакетом qcom-ac
Если я правильно помню, то qcom-ac не поддерживает VLANs через datapath CAPsMAN, но это можно обойти статическими настройками CAPs добавляя их как порты в бридж с нужным VLAN PVID. Я где-то пару лет назад на этом уже спотыкался. До сих пор в этот пакет не добавили поддержку VLANs. Приходится на старых CAP с новым qcom-ac вручную это настраивать.
YugFi
Если я правильно помню, то qcom-ac не поддерживает VLANs через datapath CAPsMAN, но это можно обойти статическими настройками CAPs добавляя их как порты в бридж с нужным VLAN PVID. Я где-то пару лет назад на этом уже спотыкался. До сих пор в этот пакет не добавили поддержку VLANs. Приходится на старых CAP с новым qcom-ac вручную это настраивать.
Bridge vlan filtering при этом нужно включать на точке?
YugFi
точнее у меня пк подключались к Wifi, но без ip. телефоны подключится не могли
Как решил проблему?
Дмитрий
Как решил проблему?
"одинаково" порты настраивал. это было из-за шаловливых рученок пользователей который переключали порты в роутере по своему усмотрению без объяснения причины
Дмитрий
Bridge vlan filtering при этом нужно включать на точке?
по идее да, иначе он вланы не будет определеять
Konstantin
Bridge vlan filtering при этом нужно включать на точке?
Это не важно, но я включаю предварительно настроив все VLANs.
YugFi
"одинаково" порты настраивал. это было из-за шаловливых рученок пользователей который переключали порты в роутере по своему усмотрению без объяснения причины
У нас решение этой проблемы убрать коммутатор в щит и опломбировать
Дмитрий
я qcom ток локально на одном роутере настраивал. у меня wifi интерфейсы динамически в бридж/порт добавлются с нужными вланами
Дмитрий
У нас решение этой проблемы убрать коммутатор в щит и опломбировать
это удаленные офисы, где не всегда сетевой шкаф есть. а просто роутер на столе стоит
YugFi
Konstantin
я qcom ток локально на одном роутере настраивал. у меня wifi интерфейсы динамически в бридж/порт добавлются с нужными вланами
Большинство старых CAP ac у себя заменил, но некоторые ещё остались и там постоянная забота, что когда требуется изменить количество или порядок используемых slave-config, то приходится заходить на старые CAP ac с этим пакетом и перепроверять статический байндинг вручную, чтобы VLAN tags не перепутались. Это старая и известная проблема qcom-ac пакета, о которой кратко упоминается в документации.
Техподдержка также подтвердила, что единственным решением может быть только статический байндинг на капах. 😢
Вот ещё первый найденный пример из интернета
https://www.jaburjak.cz/posts/mikrotik-wifi-qcom-ac-vlans/
This article provides a workaround only. As of April 2025, it is not possible to restore the old behavior — VLANs have to be configured manually on each cAP ac, and only one VLAN can be configured per SSID.
Дмитрий
Да, транком
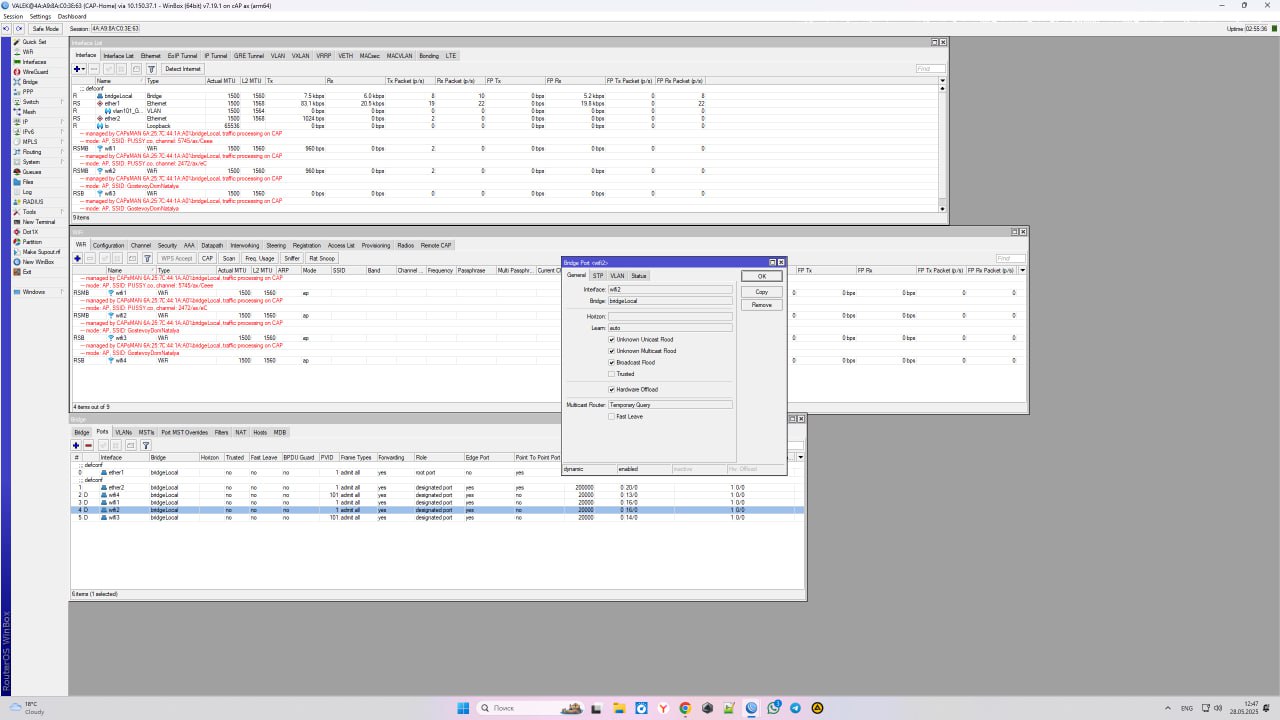
а на основном роутере нет wifi интерфейсов, проверить на нем работает гостевая или нет?
YugFi
Konstantin
 Дмитрий
и соответственно в бридж-вланс создать ее и тегом повесить на порт аплинка
Konstantin
 Maxim მაკსიმ
Какой зоопарк. Подожду RoS 8 :)
Прелесть САР - воткнул и работает. А в реальности - ходи и настраивай :)
Maxim მაკსიმ
 Sasha
Maxim მაკსიმ
Так было всегда
Времена 6 версии в эпоху 802.11n были весьма стабильны на протяжении десяти лет точно. Так что есть что припомнить иженерам микротика :)
Дмитрий
 Maxim მაკსიმ
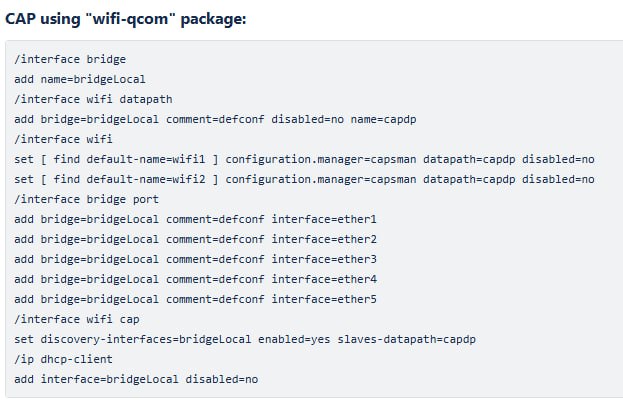
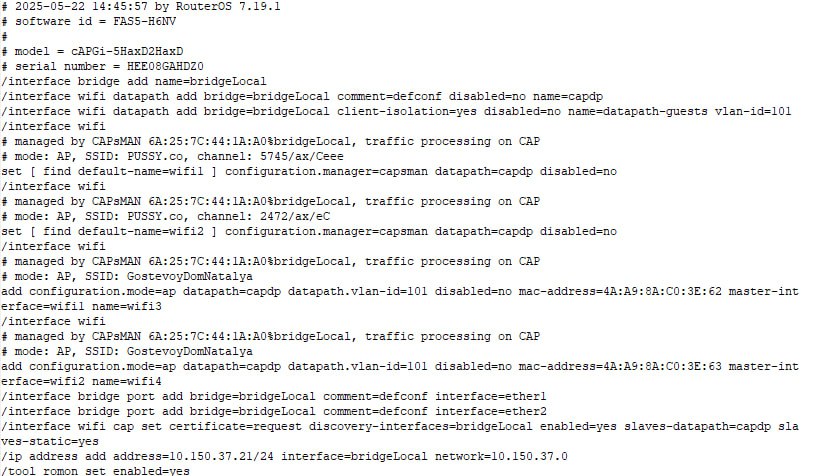
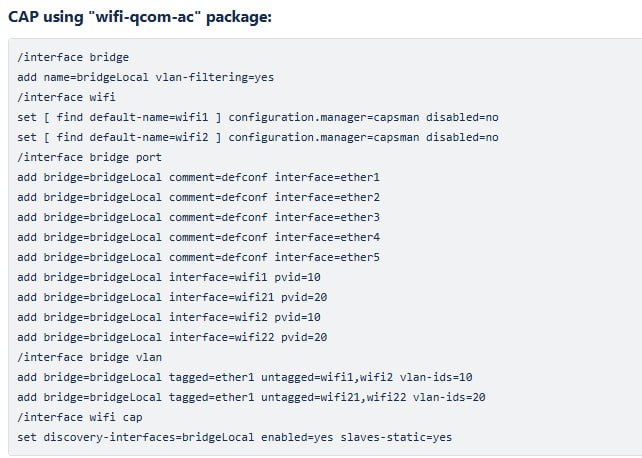
Выше конфиг контроллера с vlan, не поймешь их... А ниже qcom-ac с vlan.
Да, и это бесит больше всего - для разного железа рахные конфиги
YugFi
 Андрей S.F.T.D.I
/report
YugFi
а если обе тегом сделать?
обе вообще не хотелось бы... 3 коммутатора управляемых по территории
Дмитрий
ну да. 3 как то не много звучит
 Андрей
/report
YugFi
а если обе тегом сделать?
Сделал обе с тегом, работают. Но блин не всегда нужен такой конфиг, тики дичь какую-то сделали 🤦♂
Дмитрий
мне кажется можно настроить что бы одну нативно пускать, другую тегом. но в голове не знаю как
YugFi
YugFi
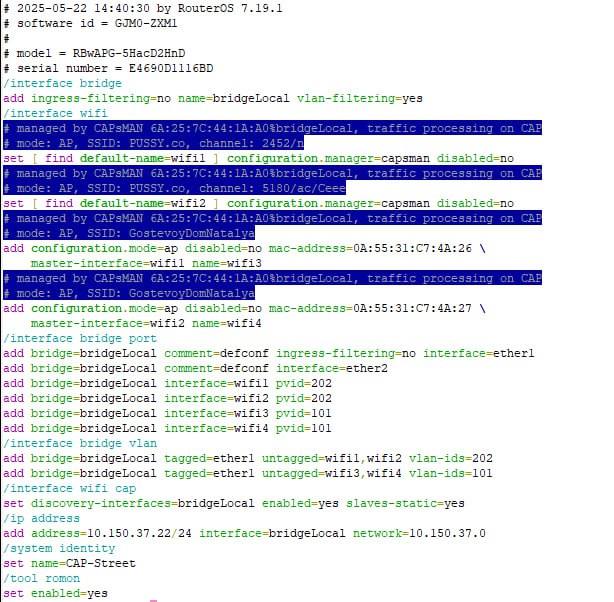
Теперь бы с qcom-ac разобраться
YugFi
Теперь бы с qcom-ac разобраться
 YugFi
 YugFi
 Wasp
В общем разобрался! Если кто будет настраивать солянку из ax и ac, то в конфигурации контроллера для протоколов ac и n просто отключите datapath!
У меня указан datapath, всё работает. ЧЯДНТ?
 Руслан
 Innokentiy
например, для ac в dp не работает указание влана
Konstantin
В общем разобрался! Если кто будет настраивать солянку из ax и ac, то в конфигурации контроллера для протоколов ac и n просто отключите datapath!
Я выше уже достаточно подробно написал, что нужно делать когда у тебя есть CAP ac. CAP ax работает нормально и с VLAN datapath. «Джва года» назад уже с этим сталкивался. Обращайте больше внимания на сообщения тех, кто уже это настраивал и пишет вам исходя из своего конкретного опыта, а не просто какахами кидается в других.
Konstantin
В общем разобрался! Если кто будет настраивать солянку из ax и ac, то в конфигурации контроллера для протоколов ac и n просто отключите datapath!
Для таких точек вынужден быть создать отдельный профиль, в котором не указывал datapath и выполнял статический байндинг. То есть если скажем у вас было три профиля на 2.4GHz разбитыми по частотным каналам, то придётся добавить ещё столько же для CAP ac. Всё справедливо и для 5GHz, а там непересекающихся каналов может быть больше. 😅
Если есть несколько slave-конфигураций для радио-интерфейса, то придётся выполнять байндинг вручную на самой CAP ac. Появляется шанс, что соотношение SSID и wireless-интерфейса добавленного в bridge как порт с VLAN ID окажутся сдвинутыми или перепутанными в результате чего клиенты CAP ac могут попасть в чужой VLAN, поэтому рекомендуется перепроверять эти точки отдельно.
В своё время думал писать к этому автоматизацию на ansible, но забил просто заменив большинство точек на CAP ax.
Maxim მაკსიმ
Для таких точек вынужден быть создать отдельный профиль, в котором не указывал datapath и выполнял статический байндинг. То есть если скажем у вас было три профиля на 2.4GHz разбитыми по частотным каналам, то придётся добавить ещё столько же для CAP ac. Всё справедливо и для 5GHz, а там непересекающихся каналов может быть больше. 😅
Если есть несколько slave-конфигураций для радио-интерфейса, то придётся выполнять байндинг вручную на самой CAP ac. Появляется шанс, что соотношение SSID и wireless-интерфейса добавленного в bridge как порт с VLAN ID окажутся сдвинутыми или перепутанными в результате чего клиенты CAP ac могут попасть в чужой VLAN, поэтому рекомендуется перепроверять эти точки отдельно.
В своё время думал писать к этому автоматизацию на ansible, но забил просто заменив большинство точек на CAP ax.
Другими словами все точки апгредите на ах и тем самым избегаете зоопарка. За воротам зоопарка останутся те, кто скупили остатки зоопарка 😅
Maxim მაკსიმ
Для таких точек вынужден быть создать отдельный профиль, в котором не указывал datapath и выполнял статический байндинг. То есть если скажем у вас было три профиля на 2.4GHz разбитыми по частотным каналам, то придётся добавить ещё столько же для CAP ac. Всё справедливо и для 5GHz, а там непересекающихся каналов может быть больше. 😅
Если есть несколько slave-конфигураций для радио-интерфейса, то придётся выполнять байндинг вручную на самой CAP ac. Появляется шанс, что соотношение SSID и wireless-интерфейса добавленного в bridge как порт с VLAN ID окажутся сдвинутыми или перепутанными в результате чего клиенты CAP ac могут попасть в чужой VLAN, поэтому рекомендуется перепроверять эти точки отдельно.
В своё время думал писать к этому автоматизацию на ansible, но забил просто заменив большинство точек на CAP ax.
И опять же, у вас есть локалка, где бегают все вланы. То есть удаленных точек без L2 связности нет by design, true?
Konstantin
Другими словами все точки апгредите на ах и тем самым избегаете зоопарка. За воротам зоопарка останутся те, кто скупили остатки зоопарка 😅
Не понимаю смысла этого комментария. Очевидно, что если есть желание и средства, то вы можете поставить одинаковое оборудование с нужным вам функционалом вплоть до смены вендора. Если нет средств, то приходится делать решения о которых я писал выше.
Подозреваю, что одной из причин почему Микротик не стал добавлять поддержку VLAN в этот пакет эта необходимость уместить драйвер на NVRAM малого объёма в результате чего они удалили всё что посчитали необязательным для функционала.
Konstantin
И опять же, у вас есть локалка, где бегают все вланы. То есть удаленных точек без L2 связности нет by design, true?
Да, при планировании сети каждый CAP у меня подключается к PoE коммутатору на котором есть все необходимые VLANs. В некоторых случаях допустимо подключение CAPs последовательно через CAPs имеющие два порта.
@ffamax что конкретно вас триггерит в моих сообщениях?
Maxim მაკსიმ
Да, при планировании сети каждый CAP у меня подключается к PoE коммутатору на котором есть все необходимые VLANs. В некоторых случаях допустимо подключение CAPs последовательно через CAPs имеющие два порта.
@ffamax что конкретно вас триггерит в моих сообщениях?
Выделяю (подмечаю) в ваших кейсах исключительную ситуацию с гибкостью ввиду наличия L2 сети для локального форвардинга, так и возможность относительно легкого апгрейда для повышения совместимости и исключения неудобных сценариев.
Konstantin
Выделяю (подмечаю) в ваших кейсах исключительную ситуацию с гибкостью ввиду наличия L2 сети для локального форвардинга, так и возможность относительно легкого апгрейда для повышения совместимости и исключения неудобных сценариев.
Раздражает ситуация когда у других людей есть возможность устанавливать оборудование для покрытия всех требуемых задач? 😄 Расслабьтесь, скорее всего это просто опыт.
 КЭПпучино
Не понимаю смысла этого комментария. Очевидно, что если есть желание и средства, то вы можете поставить одинаковое оборудование с нужным вам функционалом вплоть до смены вендора. Если нет средств, то приходится делать решения о которых я писал выше.
Подозреваю, что одной из причин почему Микротик не стал добавлять поддержку VLAN в этот пакет эта необходимость уместить драйвер на NVRAM малого объёма в результате чего они удалили всё что посчитали необязательным для функционала.
Поделить пакеты под определенные чипсеты/soc без пачки драйверов выглядит проще, чем пересобрать без определенных фич, которые потом ещё и поддерживать надо. Странное решение
Maxim მაკსიმ
Раздражает ситуация когда у других людей есть возможность устанавливать оборудование для покрытия всех требуемых задач? 😄 Расслабьтесь, скорее всего это просто опыт.
Ни в коем случае. Подвожу черту под тем, что некоторое оборудование вообще может быть бесполезно для кейсов, где менеджер занимается форвардингом
Konstantin
Ни в коем случае. Подвожу черту под тем, что некоторое оборудование вообще может быть бесполезно для кейсов, где менеджер занимается форвардингом
Это очевидный факт. Мне тоже не понравилось.
А L2-форвардинг безусловно нужен для более менее приемлемой гибкости сети.
Konstantin
Поделить пакеты под определенные чипсеты/soc без пачки драйверов выглядит проще, чем пересобрать без определенных фич, которые потом ещё и поддерживать надо. Странное решение
Не уверен, что я вас правильно понимаю. Микротик сделали и то и другое, чтобы хоть как-то всунуть поддержку wave2 в 16 мегабайт storage. С моей точки зрения они поступили плохо, но возможно что у них не осталось выбора, так как WiFi-драйвера на данный момент достигли объёмов операционных систем, а изначально заложенный в архитектору устройства NVRAM оказался размером всего в 16MB.
В результате администраторам теперь приходится не только удерживать в голове дополнительные сущности и исключения, но ещё и выполнять дополнительные действия по настройке каждой такой точки доступа, что превращает CAP ac в устройство с ограниченным функционалом. Своё мнение я уже высказал им пару лет назад, но с тех пор функционал так и не был расширен, и по-видимому этого уже и не случится.
В их оправдание наверное можно сказать, что возраст CAP ac на сегодняшний момент составляет около пяти лет. Плохо что эти устройства до сих пор находятся в продаже, а в своей документации они стараются не акцентировать внимание на этом ограничении. С другой стороны, мне показалось, что время поддержки оборудования Микротиком достаточно велико относительно многих других вендоров.
Maxim მაკსიმ
Почему плохо? Старые проверенные дешевые устройства, я как потребитель голосую за их присутствие на рынке для использования в подходящих кейсах
КЭПпучино
Не уверен, что я вас правильно понимаю. Микротик сделали и то и другое, чтобы хоть как-то всунуть поддержку wave2 в 16 мегабайт storage. С моей точки зрения они поступили плохо, но возможно что у них не осталось выбора, так как WiFi-драйвера на данный момент достигли объёмов операционных систем, а изначально заложенный в архитектору устройства NVRAM оказался размером всего в 16MB.
В результате администраторам теперь приходится не только удерживать в голове дополнительные сущности и исключения, но ещё и выполнять дополнительные действия по настройке каждой такой точки доступа, что превращает CAP ac в устройство с ограниченным функционалом. Своё мнение я уже высказал им пару лет назад, но с тех пор функционал так и не был расширен, и по-видимому этого уже и не случится.
В их оправдание наверное можно сказать, что возраст CAP ac на сегодняшний момент составляет около пяти лет. Плохо что эти устройства до сих пор находятся в продаже, а в своей документации они стараются не акцентировать внимание на этом ограничении. С другой стороны, мне показалось, что время поддержки оборудования Микротиком достаточно велико относительно многих других вендоров.
 КЭПпучино
Конечно, флешка 16Мб это выстрел в ногу.
С другой стороны - мотивирует народ менять оборудование 😃
КЭПпучино
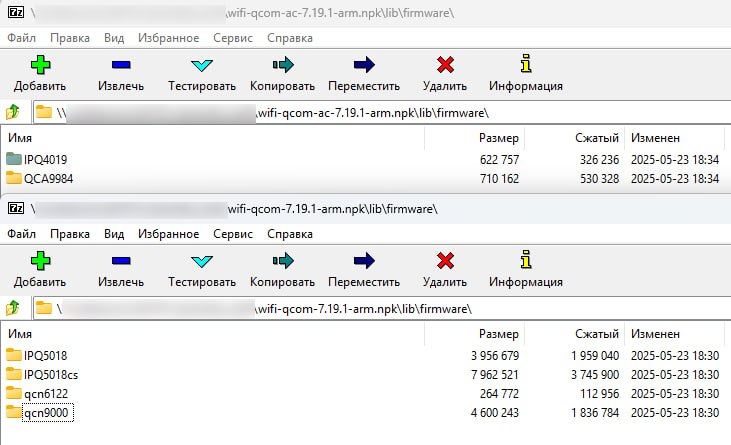
и што это за пакеты-то?
Догадался открыть пакеты архиватором - там драйверы и прочее для mt7992, а это wifi7 😃
Konstantin
Конечно, флешка 16Мб это выстрел в ногу.
С другой стороны - мотивирует народ менять оборудование 😃
Именно так. Вообще конечно Mikrotik молодцы с точки зрения размеров своего RouterOS, но они недооценили размеры драйверов Qualcomm. 😁
Maxim მაკსიმ
Конечно, флешка 16Мб это выстрел в ногу.
С другой стороны - мотивирует народ менять оборудование 😃
Да ничего оно не мотивирует. Это же как расходники - разбросаны по миру. Воровство, порча и тп - чем дешевле, тем лучше 🙂
Ладно в офисе над головой дорогая штука под гиг поливает - это понятно
Maxim მაკსიმ
 Viktor
 Bomberman
Viktor
Спасибо! Буду пробовать.
 Аникей
Господа, подскажите по схеме подключения. У меня есть стойка с CRS326, вланами разделю офисную сеть и видеонаблюдение, но у меня остался неподключенным Wi-Fi, которому нужен PoE, как и камерам.
Как-то возможно vlan'ами разрулить, если я к CRS подключаю тупой PoE-свич, туда подключаю камеры и точки доступа? Понимаю, что проще купить PoE-свич для точек, но если малыми вложениями, то как. Vlan внутри vlan не засунешь, вроде
Аникей
Wifi на микротиках, то есть тег можно будет снять, но камеры не факт, что могут снять тег
Niko
вот ни разу не работал с этой штукой 🙈
погуглю
А вообще можно и инжекторами решить вопрос. Не так красиво, но тем не менее.