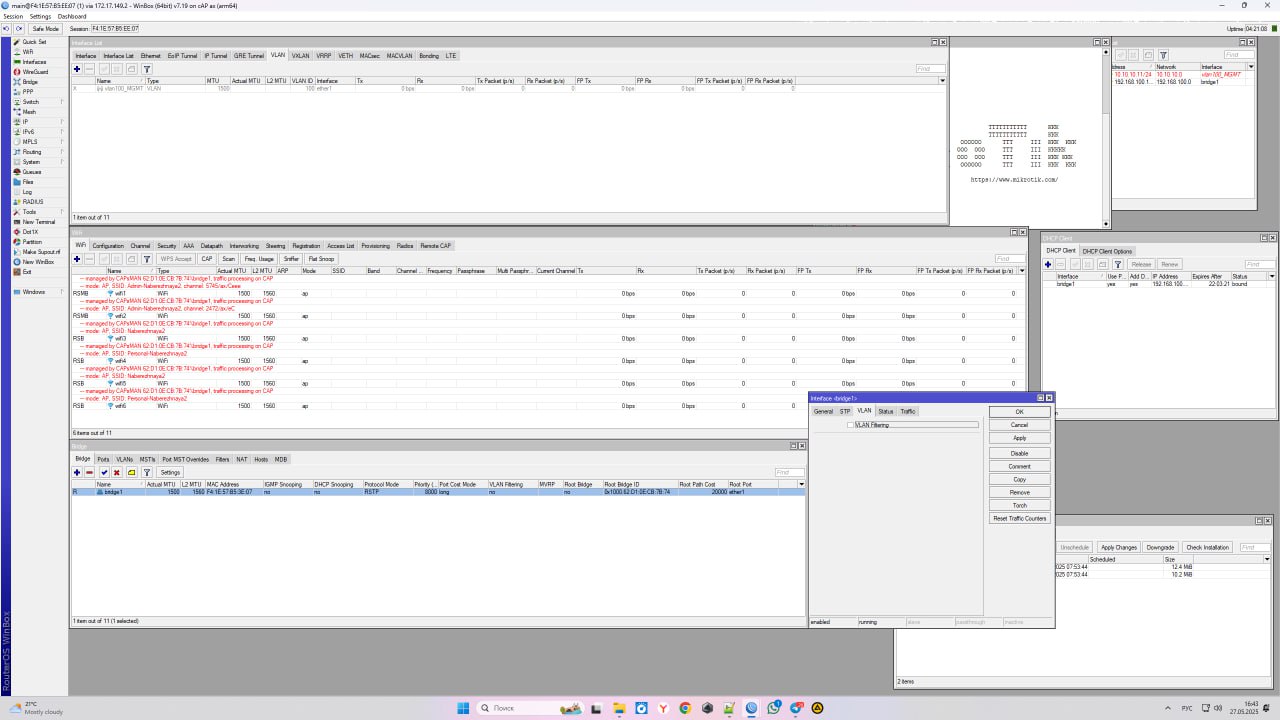
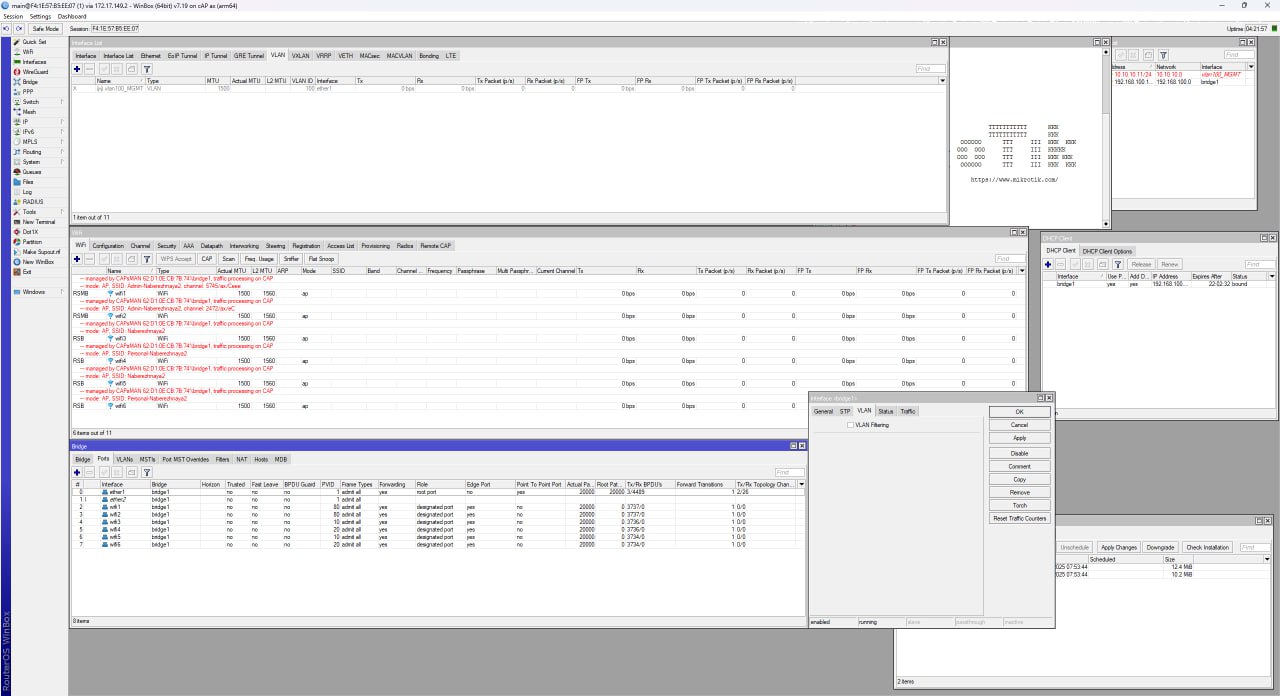
на скринах все видно
На скринах арпы, это другое
 Maxim მაკსიმ


 YugFi
 Руслан
а hosts нарочно не показываете? ))
YugFi
 Maxim მაკსიმ
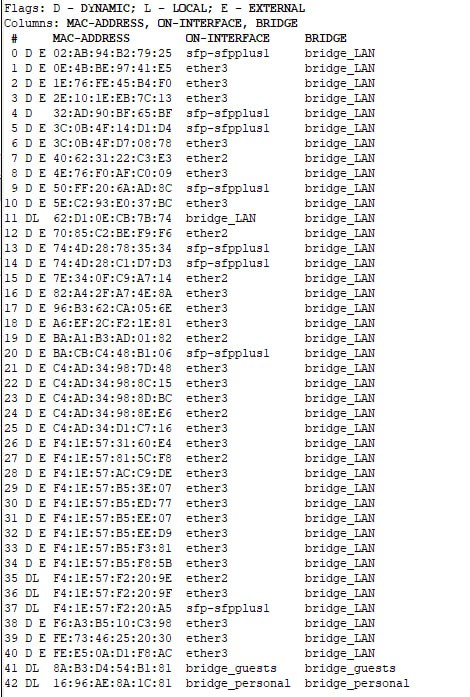
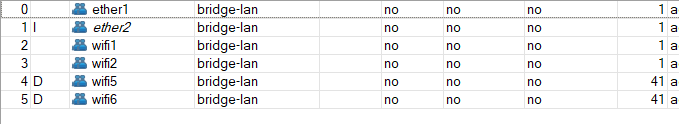
Да, все во bridge_LAN
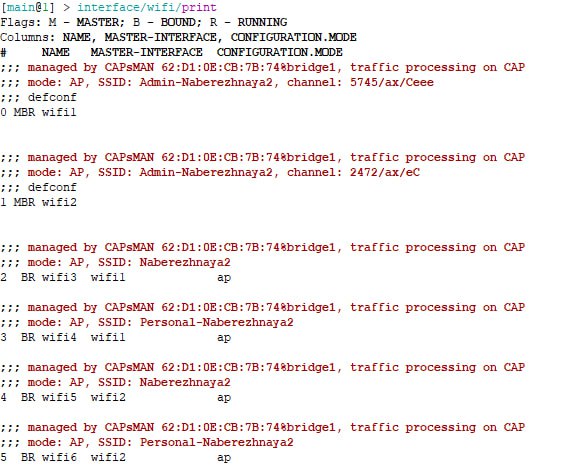
На одном из CAP сделайте
/interface wireless pr
 Руслан
интересно. судя по конфигу то должно пихаться в гостевой бридж.
Либо я что-то упускаю
YugFi
Maxim მაკსიმ
Смущает forwarding mode
Maxim მაკსიმ
Почему он на CAP приземляется...
Maxim მაკსიმ
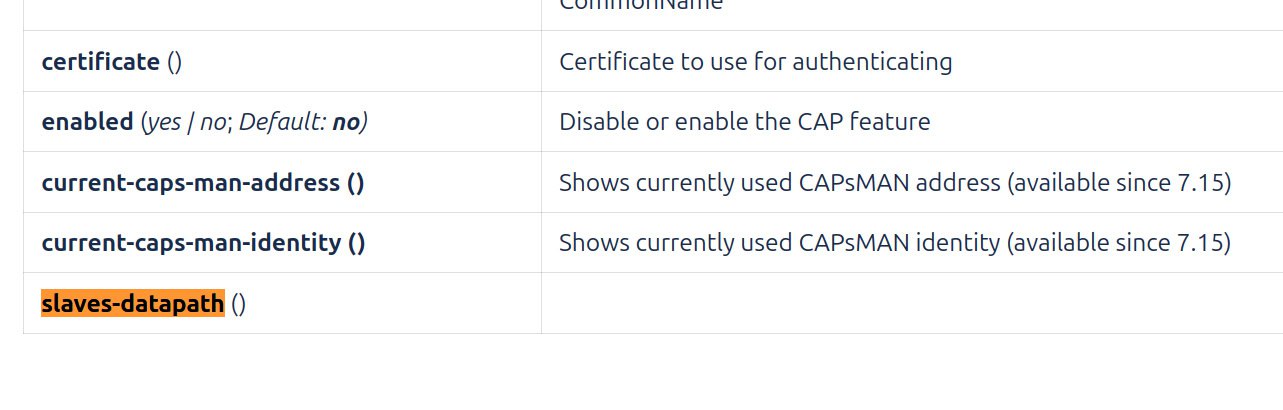
Возможно дело в этом
Slaves-datapath is necessary if you want your slave interfaces automatically attached to a different bridge than the master interface. If it's unset, slaves will inherit datapath bridge from the master interface.
Maxim მაკსიმ
 Maxim მაკსიმ
Не могу сказать. Заменил старый роутер, апдейтнул cap ac на wifi-qcom-ac и добавил cap ax. Ну и накатил 7.19, а сегодня и 7.19.1 так как заметил такую аномалию
То есть, по сути, на пути движению к более новым "технологиям", они порезали старый проверенный функционал. С вланами судя по постам на форуме тоже не все так гладко, кактусы, слезы. Откатиться на старый проверенный софт, если не нужны новые фичи :) Но проблема с новым железом
Maxim მაკსიმ
потому что работает пакет qcom
На CAP попробуй поддеть slaves-datapath и посмотри поменялось ли что.
bridge vlan-filtering держи выключенным
YugFi
На CAP попробуй поддеть slaves-datapath и посмотри поменялось ли что.
bridge vlan-filtering держи выключенным
Я это первым делом попробовал
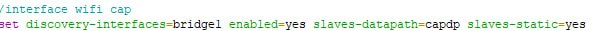 Maxim მაკსიმ
А есть опция «выбросить в окно»? 🙂
Maxim მაკსიმ
 Petr
https://pastebin.com/NvmG5CDi
У вас в datapath указан bridge_guests, а такой бридж существует на капах? Есть ли в нем интерфейсы?
при более-менее стандартной настройке "wifi-qcom" вы в datapath выставляете тот бридж, который у вас на капах (bridge1, bridge), неважно, а сети режете сразу vlan-а-ми, задавая pvid в каждом datapath. А дальше vlan-ы собираете уже на роутере как обычно
По сути это аналогично ручному добавлению нужных wifi-интерфейсов в бридж с заданием им pvid
Petr
Maxim მაკსიმ
У вас в datapath указан bridge_guests, а такой бридж существует на капах? Есть ли в нем интерфейсы?
при более-менее стандартной настройке "wifi-qcom" вы в datapath выставляете тот бридж, который у вас на капах (bridge1, bridge), неважно, а сети режете сразу vlan-а-ми, задавая pvid в каждом datapath. А дальше vlan-ы собираете уже на роутере как обычно
По сути это аналогично ручному добавлению нужных wifi-интерфейсов в бридж с заданием им pvid
То есть только локал форвардинг и без вариантов роутить все на capsman IIUC
Petr
То есть только локал форвардинг и без вариантов роутить все на capsman IIUC
Да
Правда в последней прошивке появились намеки (нерабочие пока настройки), что они таки хотят вернуть capsman forwarding
YugFi
У вас в datapath указан bridge_guests, а такой бридж существует на капах? Есть ли в нем интерфейсы?
при более-менее стандартной настройке "wifi-qcom" вы в datapath выставляете тот бридж, который у вас на капах (bridge1, bridge), неважно, а сети режете сразу vlan-а-ми, задавая pvid в каждом datapath. А дальше vlan-ы собираете уже на роутере как обычно
По сути это аналогично ручному добавлению нужных wifi-интерфейсов в бридж с заданием им pvid
Все это уже проходил, не работает на данной прошивке ни vlan, ни отдельные сети для wifi клиентов.
Petr
Все это уже проходил, не работает на данной прошивке ни vlan, ни отдельные сети для wifi клиентов.
На 7.19 у меня ничего нет, на 7.18/7.17 все работает
в крайнем случае если кап немного можно вообще vlan filtering включить и руками раскидать без datapath
В указанной конфе оно у вас не заработает никогда - вот это точно
YugFi
Даже больше скажу, я прописывал vlan на точках и включал bridge filtering, вручную навешивал на wifi интерфейсы, вообще ему побоку!
Petr
Даже больше скажу, я прописывал vlan на точках и включал bridge filtering, вручную навешивал на wifi интерфейсы, вообще ему побоку!
Значит неправильно навешивали) Чудес не бывает
Petr
Везде работает, а тут неправильно 😂
Ну вам виднее
конкретный конфиг - точно неправильный, за остальные ручаться не буду
YugFi
Ну вам виднее
конкретный конфиг - точно неправильный, за остальные ручаться не буду
Конфиг уже с отключенными vlan, потому что все перепробовал, уже решил просто настроить отдельные сети на вафле и тут не пашет. Буду откат делать на 7.18
YugFi
Ну вам виднее
конкретный конфиг - точно неправильный, за остальные ручаться не буду
Проходил курс switching?
YugFi
Я? Нет, вот как раз свичинг не проходил)
А я проходил) Так что не надо мне рассказывать как vlan навешивать)
Petr
А я проходил) Так что не надо мне рассказывать как vlan навешивать)
Ок-ок, после таких аргументов только замолкать. Понял-принял, решайте свои проблемы, успехов
YugFi
Ок-ок, после таких аргументов только замолкать. Понял-принял, решайте свои проблемы, успехов
Без обид, но я изначально написал, что проблема не в настройках. По крайней мере как раньше это делал.
 КЭПпучино
Даже больше скажу, я прописывал vlan на точках и включал bridge filtering, вручную навешивал на wifi интерфейсы, вообще ему побоку!
Так, вроде, делается datapath на точках, где указывается нужный интерфейс с гостевой сетью, а потом он подключается в конфиг управляемого интерфейса вайфай на точке
YugFi
Так, вроде, делается datapath на точках, где указывается нужный интерфейс с гостевой сетью, а потом он подключается в конфиг управляемого интерфейса вайфай на точке
Ну это без vlan так должно работать и все равно не хочет)
КЭПпучино
Из кучи мануалов самый простой и понятный был тот, который гуглится по "routeros-7-13-capsman-po-novomu" Домен сайта странный, конечно 😃
Чтобы было непонятно - сверял с документацией
Настроил за полчаса
YugFi
Так, вроде, делается datapath на точках, где указывается нужный интерфейс с гостевой сетью, а потом он подключается в конфиг управляемого интерфейса вайфай на точке
Погоди, на точках? У меня на роутере контроллер.
КЭПпучино
Погоди, на точках? У меня на роутере контроллер.
Так контроллер через себя трафик теперь гонять не умеет
КЭПпучино
Управление, конфиг, да, а трафик клиентов - локальный, а для него надо сеть подготовить. НУ и бонус - общее база соседств радиоинтерфейсов для псевдороумнга.
У меня нет гостевой сети или сети для IoT, так что, дальше не подскажу, но логика видится такая.
YugFi
Так контроллер через себя трафик теперь гонять не умеет
Сейчас глянул у себя на свежей прошивке, также из гостевой попёрли клиенты на адреса основной сети, что-то намудрили 🤦♂
КЭПпучино
Я бы почитал готовый гайд по настройке капсмана с точками и гостевой сетью. Сначала целиком для выяснения как это работает, а потом уже бы поправил конфиг.
Petr
 Innokentiy
«если ничего не получается - прочитайте, наконец, инструкцию» (ц)
КЭПпучино
«если ничего не получается - прочитайте, наконец, инструкцию» (ц)
Хорошо прочитанная инструкция, адаптированная для типовых задач - уже гайд :)
Удобно, если надо сделать быстро, не сильно вникая в тему.
Не получилось - тогда добро пожаловать в документацию.
YugFi
YugFi
https://pastebin.com/mvUXNdaL
Роутер видно, l009
Сделал идентично, увы, буду откатываться на прошлую версию.
Maxim მაკსიმ
Сделал идентично, увы, буду откатываться на прошлую версию.
Расскажите тады что там да как :)
YugFi
Расскажите тады что там да как :)
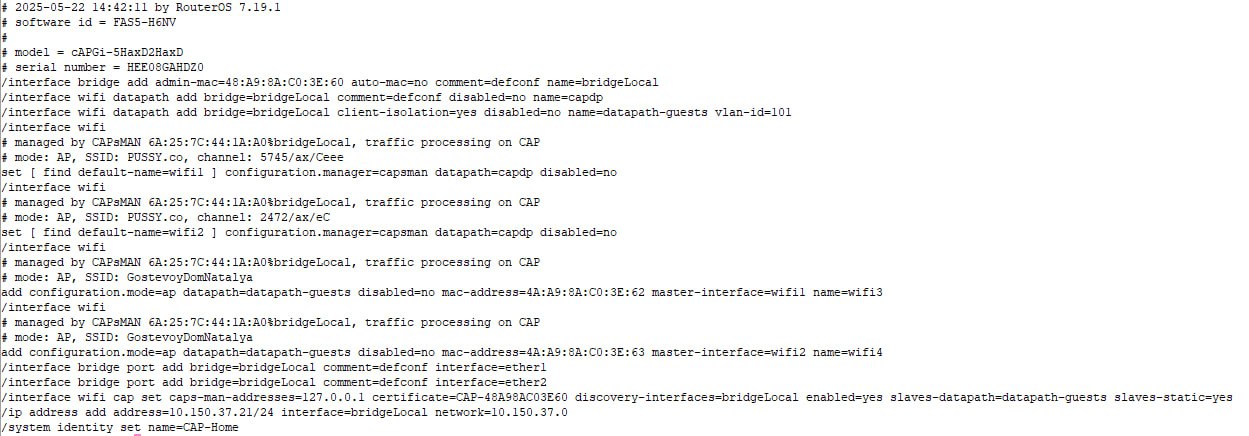
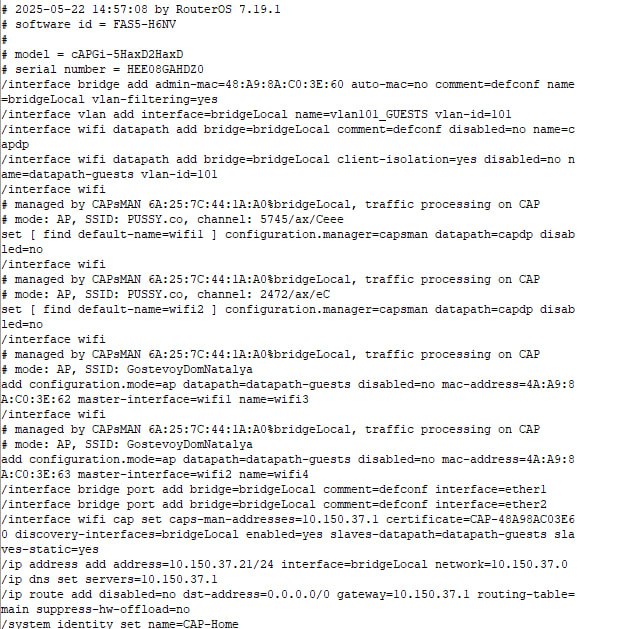
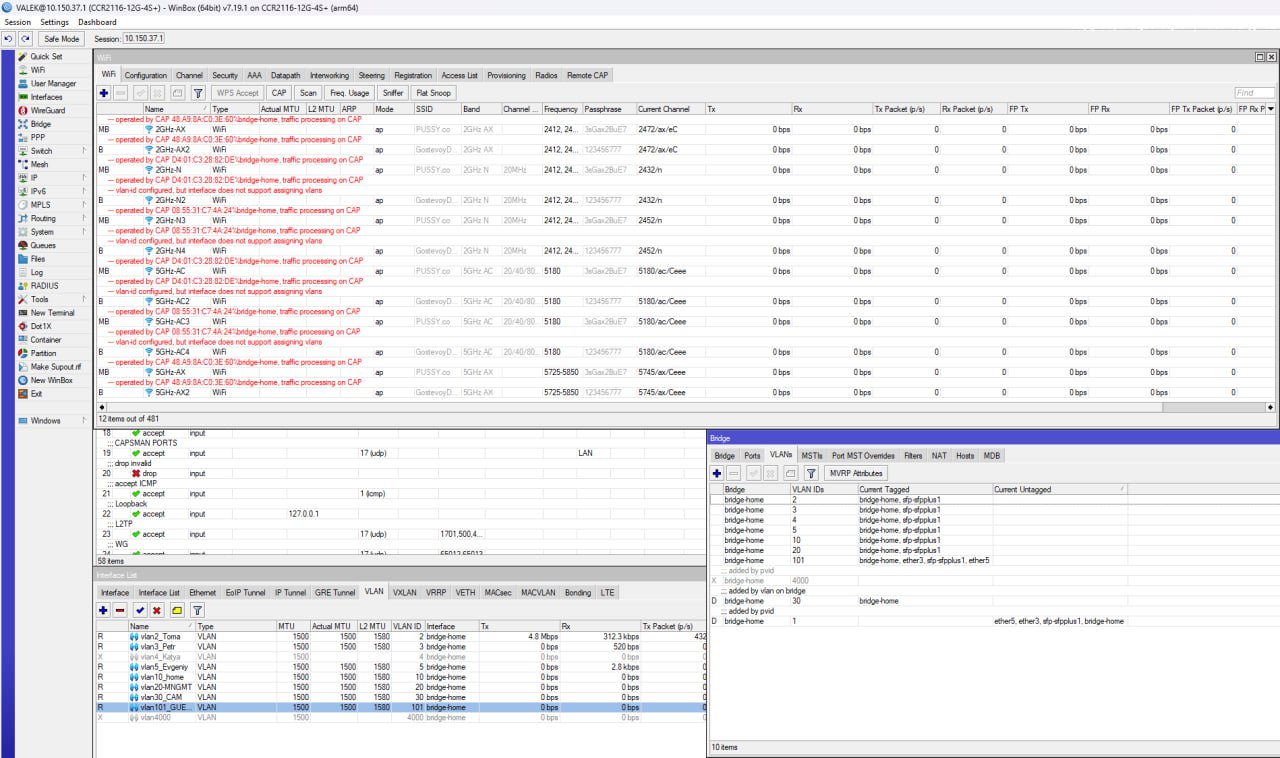
на роутере соответственно создал vlan101, дал адрес, сделал dhcp, создал /interface wifi datapath
add bridge=bridge-home client-isolation=no disabled=no name=datapath-admin
add bridge=bridge-home client-isolation=yes disabled=no name=datapath-guest vlan-id=101
YugFi
 YugFi
Что я упустил?
YugFi
 Дмитрий
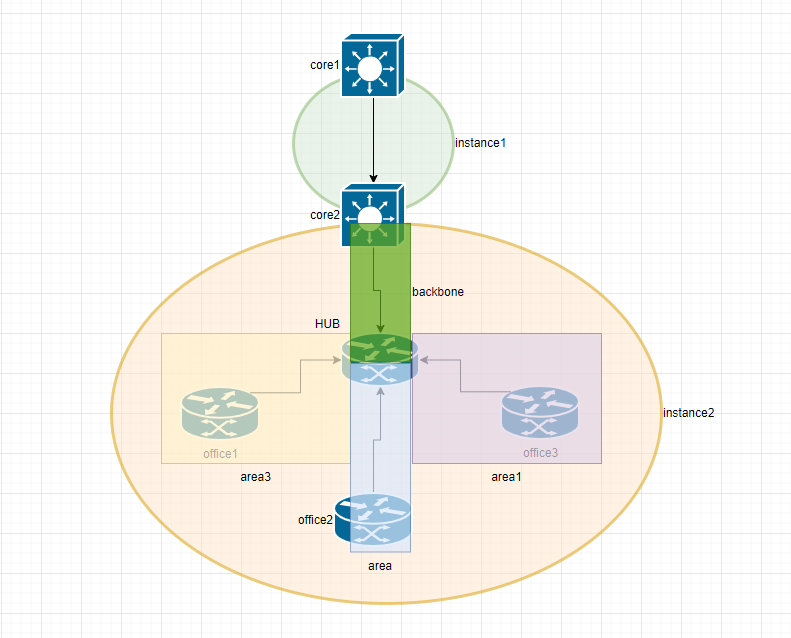
+- 500 офисов. делили на разные арии что бы в одной зоне были не все. сейчас в каждой зоне около 50-60 клиентов
Maxim მაკსიმ
YugFi
А версию откатили, или 7.19.1 мучаете?
Да, мучаю 7.19.1. Здесь вроде у человека на ней работало
 Maxim
+- 500 офисов. делили на разные арии что бы в одной зоне были не все. сейчас в каждой зоне около 50-60 клиентов
одни офис = одна сеть? или сетей больше? офисы друг к другу должны ходить? или направление трафика только офиc <—-> центр?
Petr
Что я упустил?
 Дмитрий
одни офис = одна сеть? или сетей больше? офисы друг к другу должны ходить? или направление трафика только офиc <—-> центр?
в офисе от 1 до 5 сетей. в 85% случаев 1.
есть частные случаи трафика офис-офис
 Sasha
Обычно офис=своя сеть
Sasha
Для избежания проблем с адресаций
Дмитрий
В каждом офисе свой уникальный диапазон по 24-26 маскам
Дмитрий
Была мысль уйти от оспф к бгп, но я с ним мало знаком и пока времени не хватает углубится в изучение
Petr
 YugFi
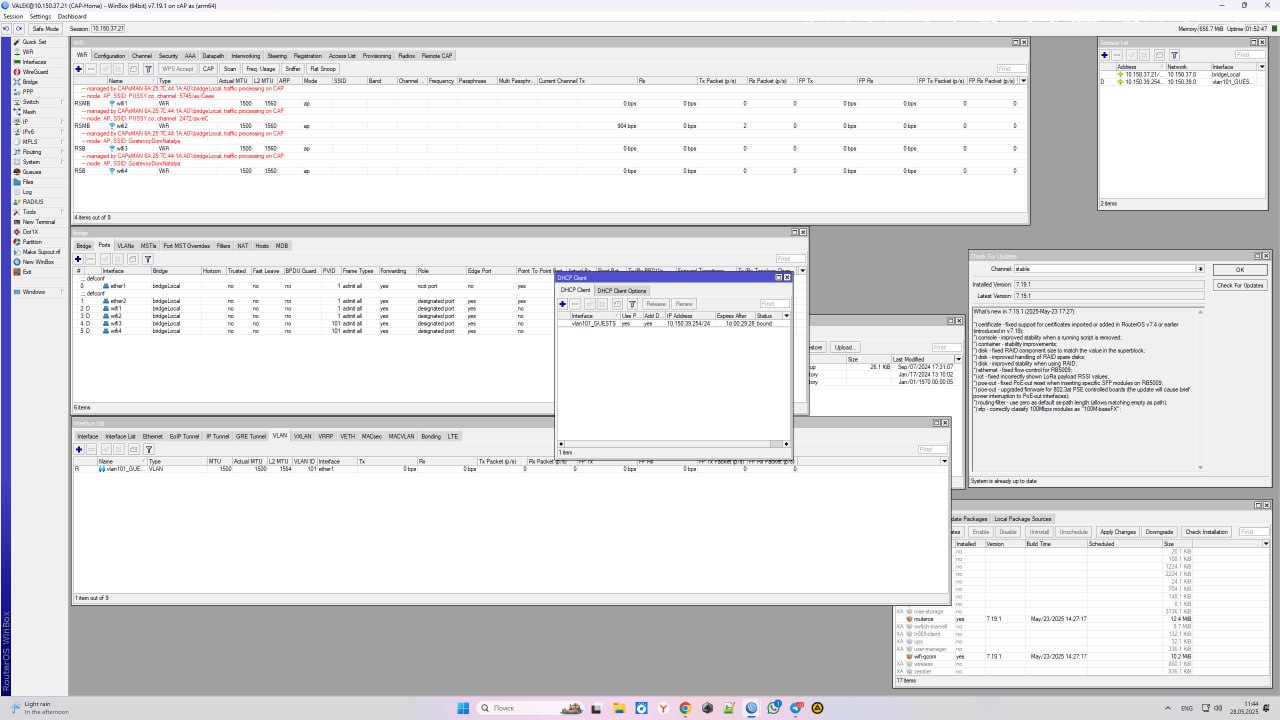
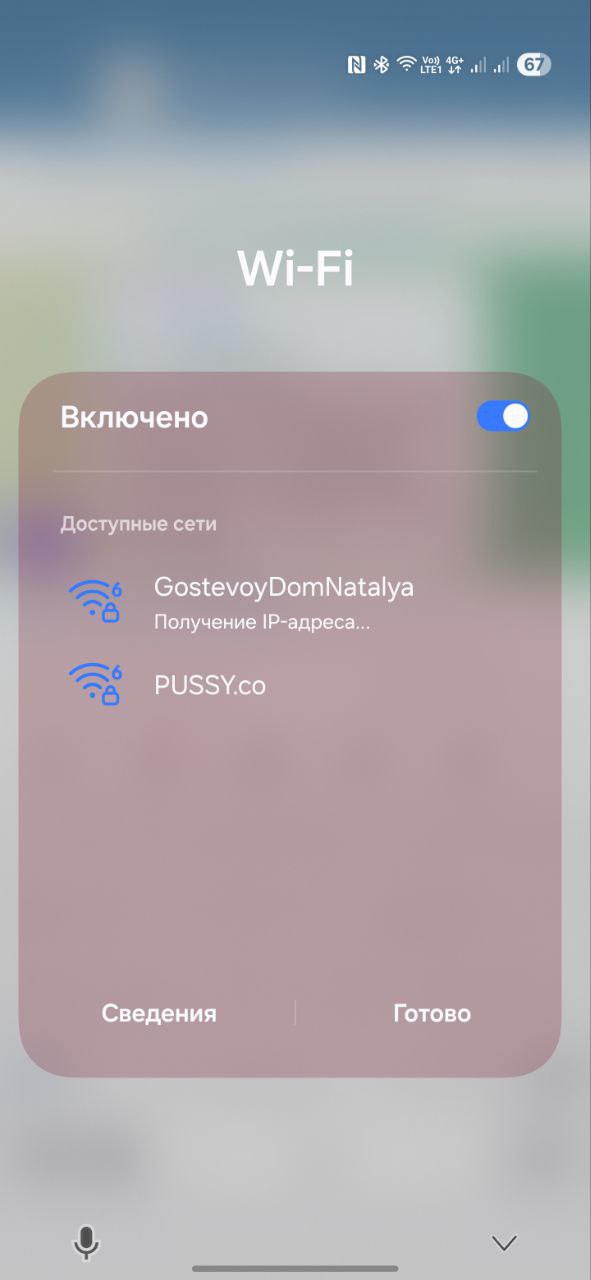
Ынтересно. Можно поискать в brisge - hosts подключенное устройство и попробовать посмотреть torch-ем бридж и/или vlan-ы на предмет что там происходит
 Petr
YugFi
А еще одного тика нет, чтобы клиентом подключить например?)
Есть ещё точки wap ac с пакетом qcom-ac
Petr
Есть ещё точки wap ac с пакетом qcom-ac
Да хоть hap lite. Настройте station на нем и попробуйте подключиться, завести dhcp-client, тех же соседей посмотреть (обнаружение только проверить что включено на время теста)
YugFi
 Petr
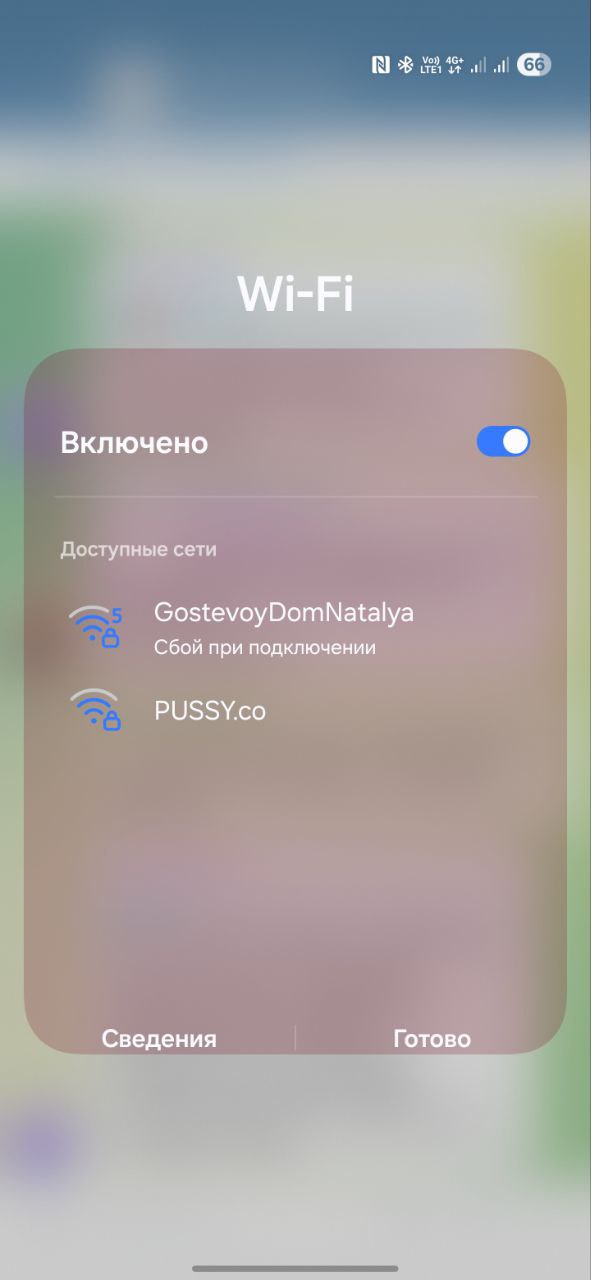
Да нет, wap как клиента и с нее смотреть