Делайте обычную схему: все порты и вайфай - в бридж.
Если софт не требует непосредственного включения в сеть, то можно wifi не помещать в бридж, а настроить mAP как роутер со своей собственной локалкой на вайфае. Может оказаться удобнее менять сетевые настройки на mAP, чем на адаптере в windows
Eсть проги, которые меняют сетевые настройки одной кнопкой, например (NetSetman),
кабель на 10м всегда с собой, он хоть акробатический, но гарантировано связной.
Не все могут даже ко мне подключиться.
 KG

 IIyа
Eсть проги, которые меняют сетевые настройки одной кнопкой, например (NetSetman),
кабель на 10м всегда с собой, он хоть акробатический, но гарантировано связной.
Не все могут даже ко мне подключиться.
Главная проблема - ускоренный износ порта Ethernet на ноутбуке и риск его поломки. А в новых ноутах его и вовсе нет.
Andrew
Юсб сетевуха
Andrew
А у микрота есть ещё специальный вифи ключик для удаленной настройки
KG
Главная проблема - ускоренный износ порта Ethernet на ноутбуке и риск его поломки. А в новых ноутах его и вовсе нет.
USB-Ethernet нынче не проблема
IIyа
USB-Ethernet нынче не проблема
Ускоренный износ USB-порта и риск его поломки :) Особенно, если ноут - "на коленке". А ещё, бестрансформаторные сетевухи не стоит брать, пожалуй.
 Vitaly
Главная проблема - ускоренный износ порта Ethernet на ноутбуке и риск его поломки. А в новых ноутах его и вовсе нет.
Порта на ноуте нет - перешел с dell latitude обратно на mbp.
Поэтому вместо адаптера норовящего выдернуть нежный и дорогой tb 5 порт решил расчехлить старенькие мапы.
Vitaly
Делайте обычную схему: все порты и вайфай - в бридж.
Если софт не требует непосредственного включения в сеть, то можно wifi не помещать в бридж, а настроить mAP как роутер со своей собственной локалкой на вайфае. Может оказаться удобнее менять сетевые настройки на mAP, чем на адаптере в windows
Думал прозрачно - потому что разный софт любит открывать разные порты и хочет разные виды статических адресов. Просто имитация провода, максимально прозрачная для любого софта.
KG
Ускоренный износ USB-порта и риск его поломки :) Особенно, если ноут - "на коленке". А ещё, бестрансформаторные сетевухи не стоит брать, пожалуй.
Еду в командировку - иду в магазин с подержанными буками и покупаю себе за 10ку "новый" для командировки.
1 - возможности бука, даже с планшетом сравнивать нельзя (любое сетевое оборудование можно настроить в любом состоянии
2 - проблема с сетевым портом, вы шутите?
3 - NetInstall - говорите проблемы?! Ни разу не встречал.
можно продолжить, только про скорости в 10ки гигабит рассказывать ненадо, на такие скорости уже везут спецоборудование.
 Wasp
Denis
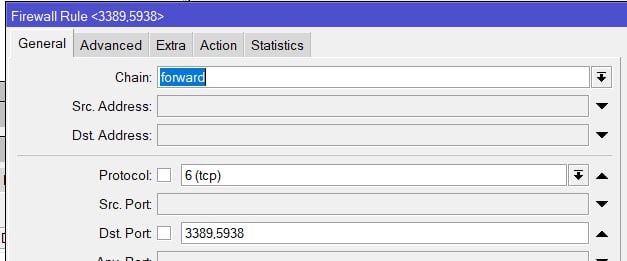
Добрый всем. Плиз подскажите, как обезопасить ЛВС от подключения по rdp?
KG
Добрый всем. Плиз подскажите, как обезопасить ЛВС от подключения по rdp?
Единственным способом известным с древних времен - отключить RDP доступ на сервере.
 Adamantium
мы же говорим про дефолтные настройки, верно?
Дмитрий
мы же говорим про дефолтные настройки, верно?
Добрый всем. Плиз подскажите, как обезопасить ЛВС от подключения по rdp? - Я вот тут не вижу слово дефолтные.
Adamantium
Добрый всем. Плиз подскажите, как обезопасить ЛВС от подключения по rdp? - Я вот тут не вижу слово дефолтные.
ну дефолтный на то и дефолтный, что подразумевает по умолчанию 3389, не?)
Denis
 KG
Это как поставить сейф с драгоценностями в центральном зале банка, и повешать вокруг него на столбиках цепочку с табличкой "проход закрыт"
Alexey
Добрый всем. Плиз подскажите, как обезопасить ЛВС от подключения по rdp?
А поточней вопрос сформулировать можно? Рдп наружу торчит?
 Denis
А поточней вопрос сформулировать можно? Рдп наружу торчит?
На серверах - нет. На виндовых клиентах - пользователи могут вывести, поэтому и спросил, как средствами микрота это сделать (дроп rdp).
Vitaly
На серверах - нет. На виндовых клиентах - пользователи могут вывести, поэтому и спросил, как средствами микрота это сделать (дроп rdp).
Вы хотите внутри сети рубить весь rdp трафик? Тогда придется же все обрабатывать на процессоре, а не на свич чипе. Или нет?
Denis
Vitaly
Нет, только извне.
Но они и так снаружи не смогут подключиться, если вы им порт не пробросите. Или Вы имеете ввиду какую то облачную версию рдп
Ну и когда работал админов в пск - у нас был домен и все подобные влажные желанию юзеров рубились политиками домена.
Alexey
На серверах - нет. На виндовых клиентах - пользователи могут вывести, поэтому и спросил, как средствами микрота это сделать (дроп rdp).
Я не о том спрашивал. Вообще непонятно, что вы хотите
Vitaly
На серверах - нет. На виндовых клиентах - пользователи могут вывести, поэтому и спросил, как средствами микрота это сделать (дроп rdp).
Мне кажется что ответ который вы хотите услышать лежит в области DPI или layer7. Если Вы про изнутри наружу.
Потому что снаружи внутрь - они и так не могут при включенном фаерволе.
Нужны крутые дядьки чтобы рассказать как оно может на микроте работать
 Eugene
Доброго дня! Подскажите по капсману, пока еще плаваю. Как подключить точки (новые и старые) к новому капсману на ROS7 мне понятно. А как наоборот, к старому капсману на ROS6 подключить точки AX? Всмысле, какой пакет на них ставить, чтобы контроллер их увидел? Wireless или wifi-qcom-ac?
 Innokentiy
никак
Innokentiy
ах только на новый капсман
Innokentiy
ас можно и на новый (с пакетом вифи) и на старый (с пакетом вирелесс)
Innokentiy
все остальные - только на старый
Eugene
т.е. даже если мне не нужен пока ax (протокол), то я не смогу точку wapAX использовать в режиме AC на старом капсмане?
Innokentiy
да
Eugene
Спасибо!
 Yarik
Выпущена RouterOS 7.18.2 [stable]
What's new in 7.18.2 (2025-Mar-11 13:59):
*) console - fixed issue with file-name completion (introduced in v7.18);
*) container - fixed repository name handling to prevent redirect issues when basic authentication is used;
*) lte - additional fixes for eSIM management support;
*) lte - AT modems, improved redialing when modem lost connectivity without notifying host about APN status change;
*) netinstall - fixed socket reset (introduced in v7.18);
*) queue - fixed system failure when CAKE kind queue was configured but queue type definition does not exist anymore (introduced in v7.18);
*) wifi - improved stability for wifi interfaces;
*) winbox - improve graphing efficiency when communicating with WinBox;
RB4011iGS + HacQ2 обновился, сбросил по умолчанию, пропал пакет Wirеles бросаю его в файлы, перегружаюсь, а в пакетах его нет.
 Евгений
Надо отключить q-com
 Roman
Приветствую!
Hap Lite.
Как разрешить доступ по лану лишь разрешенным мак-адресам?
Чтобы при подключении к любому лан-порту устройства, мак-адреса которого нет в разрешенном списке ничего не происходило - ни доступ в локалку, ни доступ в мир, ни обмен с другими устройствами в сети
KG
Приветствую!
Hap Lite.
Как разрешить доступ по лану лишь разрешенным мак-адресам?
Чтобы при подключении к любому лан-порту устройства, мак-адреса которого нет в разрешенном списке ничего не происходило - ни доступ в локалку, ни доступ в мир, ни обмен с другими устройствами в сети
пусть DHCP разрешённым устройствам выдает правильные сетевые настройки, А остальным например неверный GATE
Roman
всё на статике.
нужно просто закрыть доступ к лану всем, кроме разрешенных маков
 Sasha
всё на статике.
нужно просто закрыть доступ к лану всем, кроме разрешенных маков
На файрволе сделайте список и блокайте все кроме разрешеного
Roman
список сделал.
Roman
блокайте всё кроме разрешенного - это как?
инпут, форвард, аутпут?
дроп?
всё кроме разрешенного - как сделать?
IIyа
блокайте всё кроме разрешенного - это как?
инпут, форвард, аутпут?
дроп?
всё кроме разрешенного - как сделать?
В Bridge Filter создайте правила разрешения для нужных мак-адресов и последним правило запрета для любых мак-адресов в Input, Output и Forward.
Roman
В Bridge Filter создайте правила разрешения для нужных мак-адресов - это в инпуте, аутпуте или форварде?
IIyа
Везде
KG
В Bridge Filter создайте правила разрешения для нужных мак-адресов - это в инпуте, аутпуте или форварде?
проще на DHCP всех посадить
Roman
Как такое может быть - дропнул в файерволе все инпуты, аутпуты, форвард, но все равно могу законектиться по лану и могу зайти в вэб-морду другого устройства, которое тоже по лану подключено?
 Sergey 🌵
Как такое может быть - дропнул в файерволе все инпуты, аутпуты, форвард, но все равно могу законектиться по лану и могу зайти в вэб-морду другого устройства, которое тоже по лану подключено?
лан работает через бридж. там не действуют правила фаервола. только бридж фильтры
 Евгений
Ошибка
 Руслан
Как такое может быть - дропнул в файерволе все инпуты, аутпуты, форвард, но все равно могу законектиться по лану и могу зайти в вэб-морду другого устройства, которое тоже по лану подключено?
вам бы обучение пройти с тренером. все сразу прояснится
Руслан
ну или хотя бы с ютубом
Roman
Я в 3х каналах с самого утра сижу.
Вроде простейшую задачу "закрыть доступ по лану" никто не может решить... Какие только советы не дают, разные - а решения как не было так и нет
Roman
Вот есть физически шнурок с роутера - чтобы ничего с него не работало с этого шнурка.
Roman
Только разрешенным устройствам.
Roman
Всё
Евгений
Я в 3х каналах с самого утра сижу.
Вроде простейшую задачу "закрыть доступ по лану" никто не может решить... Какие только советы не дают, разные - а решения как не было так и нет
Ставишь управляемый коммутатор. Ether1 втыкаешь в микрот. Разрешаешь порт форвардинг только на ether1 (=запрещаешь между портами ether2-24)
На микроте на порт в сторону управляемого коммутатора ставишь прокси арп.
Дальше рулишь фаерволом.
Евгений
Вот есть физически шнурок с роутера - чтобы ничего с него не работало с этого шнурка.
В задаче постоянно обнаруживаются новые вводные. То тупой свич, то «шнурки»
Roman
Roman
В задаче постоянно обнаруживаются новые вводные. То тупой свич, то «шнурки»
Та я уже не знаю каким языком объяснить....
Евгений
С этой железкой вы можете запретить только доступ в интернет. Между устройствами все будет работать