Может не хотят просто? Сеть от микротиков мерзкая, а колонки часть умного дома.
не совпали: имя сети, тип автризации, шифрование, ширина канала, преамбулы.... и многое, многое другое
 Maxim


 Paul
супер олиса не умеет в wpa3
 Wasp
Мне пришлось в некоторых случаях выключить, так как при включении, возникали проблемы на целом ряде устройств
 Qurrrrrrr
Так это у устройств же проблемы😁
Qurrrrrrr
на микротике то работает
Paul
ога. у меня все работает
 Roman
Qurrrrrrr
Сделал контроллер capsman на 1016, точки cAPax. 4 конфига 2 и 5 ггц, PSK и eap. авторизация только wpa2 ccmp. disable pmkid management protection required wps disabled
Qurrrrrrr
datapath один просто в бридж
Qurrrrrrr
 Qurrrrrrr
Ну все работает кроме яндекс станций
Qurrrrrrr
да в безопасности дело
Qurrrrrrr
убрал галки pmkin и management protection подключилась
Qurrrrrrr
 Paul
зачем она с wpa2 ?
 КЭПпучино
Qurrrrrrr
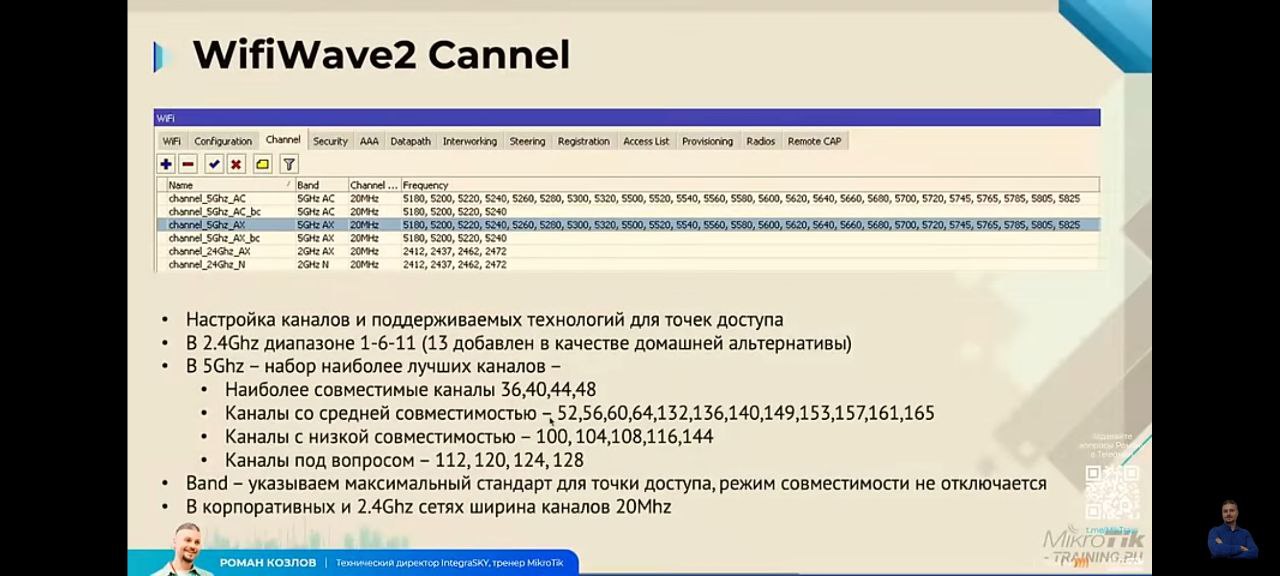
каналы так задаются.
Qurrrrrrr
 Alexander
Всем привет. Вопрос по маршрутизации. Видимо.
Настроили OVPN-канал, mikrotik - клиент. Сервер на дебиане.
С микрота узлы за сервером пингуются, с клиентов - нет.
Динамические роуты на микроте создаются.
Правила файерволла на микроте стандартные, запрещающие только
7 ;;; defconf: drop invalid
chain=input action=drop connection-state=invalid
10 ;;; defconf: drop all not coming from LAN
chain=input action=drop in-interface-list=!LAN log=no log-prefix=""
11 ;;; defconf: drop invalid
chain=forward action=drop connection-state=invalid log=no log-prefix=""
12 ;;; defconf: drop all from WAN not DSTNATed
chain=forward action=drop connection-state=new connection-nat-state=!dstnat in-interface-list=WAN
log=no log-prefix=""
___________
Как обеспечить доступ для клиентов микрота в подсеть за дебианом?
 Руслан
Всем привет. Вопрос по маршрутизации. Видимо.
Настроили OVPN-канал, mikrotik - клиент. Сервер на дебиане.
С микрота узлы за сервером пингуются, с клиентов - нет.
Динамические роуты на микроте создаются.
Правила файерволла на микроте стандартные, запрещающие только
7 ;;; defconf: drop invalid
chain=input action=drop connection-state=invalid
10 ;;; defconf: drop all not coming from LAN
chain=input action=drop in-interface-list=!LAN log=no log-prefix=""
11 ;;; defconf: drop invalid
chain=forward action=drop connection-state=invalid log=no log-prefix=""
12 ;;; defconf: drop all from WAN not DSTNATed
chain=forward action=drop connection-state=new connection-nat-state=!dstnat in-interface-list=WAN
log=no log-prefix=""
___________
Как обеспечить доступ для клиентов микрота в подсеть за дебианом?
Смотрите маршрутизацию на обеих сторонах. И фаервол должен разрешать проходить этим сетям
Alexander
Смотрите маршрутизацию на обеих сторонах. И фаервол должен разрешать проходить этим сетям
4 chain=forward action=accept dst-address=10.27.13.0/24 src-address-list=VPN log=no log-prefix=""
5 chain=forward action=accept src-address=10.27.13.0/24 dst-address-list=VPN log=no log-prefix=""
роуты прописываются автоматом
DAc 10.13.9.0/24 ovpn-import1746540887 0
DAv 10.27.8.0/24 10.13.9.1 1
DAv 10.27.9.0/24 10.13.9.1 1
DAv 10.27.11.0/24 10.13.9.1 1
DAc 10.27.13.0/24 bridge1 0
1 Is 10.27.13.0/24 10.13.9.2 1
IIyа
Всем привет. Вопрос по маршрутизации. Видимо.
Настроили OVPN-канал, mikrotik - клиент. Сервер на дебиане.
С микрота узлы за сервером пингуются, с клиентов - нет.
Динамические роуты на микроте создаются.
Правила файерволла на микроте стандартные, запрещающие только
7 ;;; defconf: drop invalid
chain=input action=drop connection-state=invalid
10 ;;; defconf: drop all not coming from LAN
chain=input action=drop in-interface-list=!LAN log=no log-prefix=""
11 ;;; defconf: drop invalid
chain=forward action=drop connection-state=invalid log=no log-prefix=""
12 ;;; defconf: drop all from WAN not DSTNATed
chain=forward action=drop connection-state=new connection-nat-state=!dstnat in-interface-list=WAN
log=no log-prefix=""
___________
Как обеспечить доступ для клиентов микрота в подсеть за дебианом?
Сервер на дебиане является шлюзом по-умолчанию для некоей сети?
Тогда смотрите файрволл и маршруты на дебиане.
КЭПпучино
Руслан
4 chain=forward action=accept dst-address=10.27.13.0/24 src-address-list=VPN log=no log-prefix=""
5 chain=forward action=accept src-address=10.27.13.0/24 dst-address-list=VPN log=no log-prefix=""
роуты прописываются автоматом
DAc 10.13.9.0/24 ovpn-import1746540887 0
DAv 10.27.8.0/24 10.13.9.1 1
DAv 10.27.9.0/24 10.13.9.1 1
DAv 10.27.11.0/24 10.13.9.1 1
DAc 10.27.13.0/24 bridge1 0
1 Is 10.27.13.0/24 10.13.9.2 1
На обеих сторонах смотрите маршрутизацию и фаервол.
Руслан
Ну раз понятно, то настройте как должно :)
Alexander
Ну раз понятно, то настройте как должно :)
"Возьмите железку и настройте как нужно", спасибо, можно поприкалываться дальше, конечно, это поможет.
Ради теста открыли полностью правила фаерволла, сравнили таблицы маршрутизации, вроде все ок.
Но не работает.
Если у кого-то есть маршруты и разрешающие правила, скиньте плз для сравнения.
Руслан
"Возьмите железку и настройте как нужно", спасибо, можно поприкалываться дальше, конечно, это поможет.
Ради теста открыли полностью правила фаерволла, сравнили таблицы маршрутизации, вроде все ок.
Но не работает.
Если у кого-то есть маршруты и разрешающие правила, скиньте плз для сравнения.
С вашей стороны тоже хороши приколы. Показать запрещающие правила и спросить ЧЯДНТ? Подстать и ответ.
Я вот не верю что у вас в маршрутизации все норм, но конечно же надо на гуще гадать какая таблица на одной стороне и какая на другой, какие правила фаервола есть и как нат учавствует. Все придумать и дать ответ что у вас не в порядке.
Настройка не в порядке))
Alexander
С вашей стороны тоже хороши приколы. Показать запрещающие правила и спросить ЧЯДНТ? Подстать и ответ.
Я вот не верю что у вас в маршрутизации все норм, но конечно же надо на гуще гадать какая таблица на одной стороне и какая на другой, какие правила фаервола есть и как нат учавствует. Все придумать и дать ответ что у вас не в порядке.
Настройка не в порядке))
Таблицу маршрутизации я опубликовал, если там что-то не так или информации недостаточно, достаточно написать об этом.
А не делать туманные намёки в снисходительно-пренебрежительном тоне.
IIyа
"Возьмите железку и настройте как нужно", спасибо, можно поприкалываться дальше, конечно, это поможет.
Ради теста открыли полностью правила фаерволла, сравнили таблицы маршрутизации, вроде все ок.
Но не работает.
Если у кого-то есть маршруты и разрешающие правила, скиньте плз для сравнения.
Повторюсь. Смотрите настройки на Дебиане.
Alexander
Повторюсь. Смотрите настройки на Дебиане.
Ну то есть на микроте все вроде норм.
Ок, спасибо. К дебиану у меня опосредованный доступ
Антон
Ну то есть на микроте все вроде норм.
Ок, спасибо. К дебиану у меня опосредованный доступ
Либо к тебе из openvpn ходят инвалиды логи или openvpn сервер настроен криво логи.
Смотреть серверную сторону логи и не делай ассюм что она у тебя в порядке.
Антон
Если хочешь попросить нас погадать на кофейной гуще то сначала обложи все что касается вопроса логами.
Антон
Ну то есть на микроте все вроде норм.
Ок, спасибо. К дебиану у меня опосредованный доступ
Запрашивай логи подключения с такого-то адреса и времени.
 Аникей
Подскажите, пожалуйста, как из логов убрать подключение/отключение wifi-клиента? Пару лет назад тыкал, сейчас вспомнить не могу
Аникей
Подскажите, пожалуйста, как из логов убрать подключение/отключение wifi-клиента? Пару лет назад тыкал, сейчас вспомнить не могу
system logging rules, для memory добавляем topics, указываем исключение wireless
 Евгений
system logging rules, для memory добавляем topics, указываем исключение wireless
Мне один умный человек подсказал, что можно сделать отдельный топик, например на 2000 строк. И уже там исключить то, что нужно.
1. В этом топике все только нужное, без засирания логов всякой ненужной ерундой
2. Остается основной топик, в котором видны актуальные проблемы
Аникей
Мне один умный человек подсказал, что можно сделать отдельный топик, например на 2000 строк. И уже там исключить то, что нужно.
1. В этом топике все только нужное, без засирания логов всякой ненужной ерундой
2. Остается основной топик, в котором видны актуальные проблемы
так это ж делать надо, а я не хочу :D
Alexander
Либо к тебе из openvpn ходят инвалиды логи или openvpn сервер настроен криво логи.
Смотреть серверную сторону логи и не делай ассюм что она у тебя в порядке.
Решилось добавлением отдельного правила в NAT.
1 chain=srcnat action=accept src-address-list=VPN log=no log-prefix=""
IIyа
IIyа
Нет. Это одно из решений.
Если нужна двусторонняя связность между локалками - это не решение. В данном случае нужно довести до ума настройки на Дебиане (файрволл, маршруты)
 Dmitry
Судя по сообщению выше таки неправильно настроен nat на mt
IIyа
Судя по сообщению выше таки неправильно настроен nat на mt
Как я понял, ему две локалки соединить OpenVPN-ом, в одной роутер микротик, в другой роутер дебиан. И нат там не нужен.
Dmitry
Как я понял, ему две локалки соединить OpenVPN-ом, в одной роутер микротик, в другой роутер дебиан. И нат там не нужен.
Все верно, но исходя из правила - трафик от debian-side попадает под какой-то nat на mt-side
Dmitry
action - accept исключает данный трафик из nat
IIyа
Все верно, но исходя из правила - трафик от debian-side попадает под какой-то nat на mt-side
Возможно, но я думаю, проблема на дебиане. С микротика локалка за дебианом пингуется, а от локальных клиентов микротиика - нет.
Впрочем, товарищ проблему решил маскарадингом на микротике, доволен похоже. Нет смысла обсуждать :)
Alexander
Возможно, но я думаю, проблема на дебиане. С микротика локалка за дебианом пингуется, а от локальных клиентов микротиика - нет.
Впрочем, товарищ проблему решил маскарадингом на микротике, доволен похоже. Нет смысла обсуждать :)
Будете смеяться (или нет) но после выключения правила связь осталась, узлы за db доступны. После перезагрузки MT тоже все работает
Artem
я готов
IIyа
Будете смеяться (или нет) но после выключения правила связь осталась, узлы за db доступны. После перезагрузки MT тоже все работает
Отвалится вскоре. Либо на дебиане другой админ доделал.
Андрей S.F.T.D.I
/report
Андрей S.F.T.D.I
Не помогает)
IIyа
Ботов надо доустанавливать. Антиспамерских. Соседнюю группу вообще засрали вон.
Андрей S.F.T.D.I
Ботов надо доустанавливать. Антиспамерских. Соседнюю группу вообще засрали вон.
Секьюрити микротик?
Андрей S.F.T.D.I
МикротикРус
Я кстати так и не решил проблему с бриджом) по этому буду скидывать в дефолт, нафиг бридж, и сделаю фаер на порты.
IIyа
Я кстати так и не решил проблему с бриджом) по этому буду скидывать в дефолт, нафиг бридж, и сделаю фаер на порты.
А что было? Я уже запамятовал 😁
Андрей S.F.T.D.I
IIyа
Кстати, я думаю нет. Весь микрот пустой, кроме бриджа.
Да вот ваше сообщение. По "белый" мак-адрес-лист реализовать не получится без правил в бридже или правил в Switch
https://t.me/mikrotikclub/357953
Андрей S.F.T.D.I
Да вот ваше сообщение. По "белый" мак-адрес-лист реализовать не получится без правил в бридже или правил в Switch
https://t.me/mikrotikclub/357953
Я не профи в микротах). В switch нельзя правила накидывать,на этом устройстве, смотрел. Если bridge уберу, и на порты фаер накину, типа общаться только с моими ip (3шт) или с мак, отработает же?)
IIyа
Я не профи в микротах). В switch нельзя правила накидывать,на этом устройстве, смотрел. Если bridge уберу, и на порты фаер накину, типа общаться только с моими ip (3шт) или с мак, отработает же?)
Файрволл - это L3, так что только IP-адреса.
На HEX можно в switch создавать правила. Mediatek MT7621
Да и в Bridge Filters можно, вероятно возникли сложности с форматом мак-адреса и маски.
Андрей S.F.T.D.I
Bomberman
Всем доброго дня.
Скажите, а можно перенаправить в VPN адреса по wildcard-маске домена?
Cumberbatch
Всем доброго дня.
Скажите, а можно перенаправить в VPN адреса по wildcard-маске домена?
Костылями через sni. И то с переповторами и не по маске
bmw
Всем доброго дня.
Скажите, а можно перенаправить в VPN адреса по wildcard-маске домена?
/ip dns static
add address-list=ROnly disabled=no match-subdomain=yes name=vtb.ru ttl=1d type=FWD
/ip firewall mangle
add action=mark-routing chain=prerouting comment="VTB resources" dst-address-list=ROnly new-routing-mark=rtab-VTB passthrough=no
 Vitaly
добрый день. Подскажите пожалуйста верный конфиг. Хочу сделать из mAP и пауэрбанка "беспроводной патчкорд" для подключения к промышленным ПЛК и другому оборудованию, чтобы не изображать воздушного акробата с ноутом в местах их установки.
Какая конфигурация будет верной для прозрачной работы - чтобы нужные настройки IP задавать только на WiFI адаптере ноута? PTP AP и на eth задаём любой статический ip который никогда не совпадёт с фактическим оборудования?
bmw
добрый день. Подскажите пожалуйста верный конфиг. Хочу сделать из mAP и пауэрбанка "беспроводной патчкорд" для подключения к промышленным ПЛК и другому оборудованию, чтобы не изображать воздушного акробата с ноутом в местах их установки.
Какая конфигурация будет верной для прозрачной работы - чтобы нужные настройки IP задавать только на WiFI адаптере ноута? PTP AP и на eth задаём любой статический ip который никогда не совпадёт с фактическим оборудования?
1. идея абсолютно верная в общем случае, а особенно, когда нужен для клиентского оборудования DHCP.
2. единой схемы в рамках предоставленной информации не может быть, много неизвестных факторов.
3. иногда проще таскать с собой 15м патч-корд, выглядит не так круто, но быстрее и может быть даже удобней.
4. сам такой схемой пользуюсь, с mAP, mAP lite и даже есть hAP ac2 с LTE-свистком, но у меня свои тараканы.
 Newby4ok
Если оборудование с разным IP то оно уже в сети получается ? А если не в сети то как угадать диапазон по умолчанию
Newby4ok
и акробата все равно изображать придется чтобы к mAP подключить, а потом отключить )
IIyа
добрый день. Подскажите пожалуйста верный конфиг. Хочу сделать из mAP и пауэрбанка "беспроводной патчкорд" для подключения к промышленным ПЛК и другому оборудованию, чтобы не изображать воздушного акробата с ноутом в местах их установки.
Какая конфигурация будет верной для прозрачной работы - чтобы нужные настройки IP задавать только на WiFI адаптере ноута? PTP AP и на eth задаём любой статический ip который никогда не совпадёт с фактическим оборудования?
Делайте обычную схему: все порты и вайфай - в бридж.
Если софт не требует непосредственного включения в сеть, то можно wifi не помещать в бридж, а настроить mAP как роутер со своей собственной локалкой на вайфае. Может оказаться удобнее менять сетевые настройки на mAP, чем на адаптере в windows
Иван
Делайте обычную схему: все порты и вайфай - в бридж.
Если софт не требует непосредственного включения в сеть, то можно wifi не помещать в бридж, а настроить mAP как роутер со своей собственной локалкой на вайфае. Может оказаться удобнее менять сетевые настройки на mAP, чем на адаптере в windows
называется делай дефолт и голова не будет болеть)