Hex S это не слабый
Мой домашний hAP ax3 в роутинге в 4+ раза быстрее 😁 Так что да, семейство HEX устарело. Хотя много где еще вполне можно применить, зависит от задач и нагрузки.
 IIyа

 IIyа
SoyuzNet
Если так ставить вопрос, то даже нужно. Best practice.
Учитывая, что у пятерки приоритет.
То есть влиять на работу сети и клиента одинаковые сид не будут?
IIyа
То есть влиять на работу сети и клиента одинаковые сид не будут?
Технически - нет, без разницы.
Bomberman
Всем доброго дня!
Подскажите, почему при подключении ТД к CAPsMAN в его интерфейсах для 5G пишет "failed to create interface" ?
2G-интерфейсы создаются без проблем.
 Евгений
Представим что клиент подключился к сиду wifi_2g и к wifi_5g то клиент так же будет бегать то туда то сюда таже каша получиться что и с однис сид? или с одним сид это что то другое?
Не подключать клиента к 2g (=не говорить ему пароль)
Так будет работать стабильнее, если покрытия хватает.
 SoyuzNet
 SoyuzNet
Не подключать клиента к 2g (=не говорить ему пароль)
Так будет работать стабильнее, если покрытия хватает.
Не получиться так как это free
Евгений
 IIyа
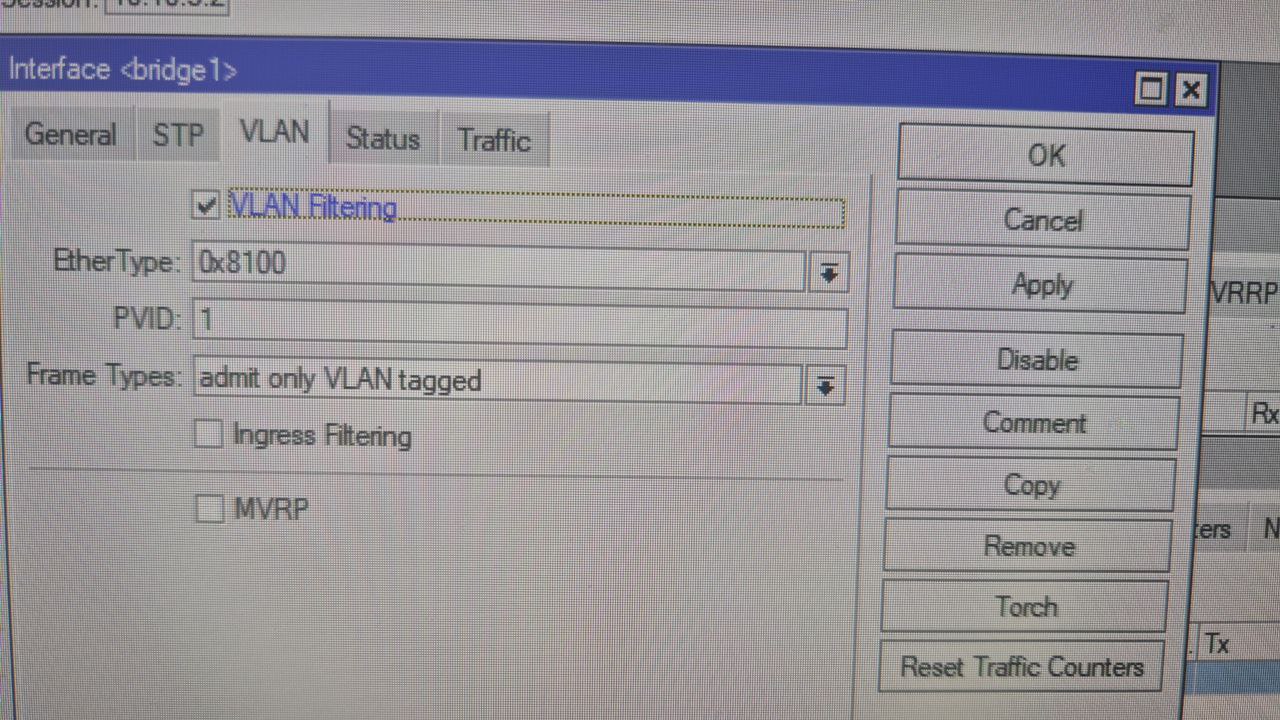
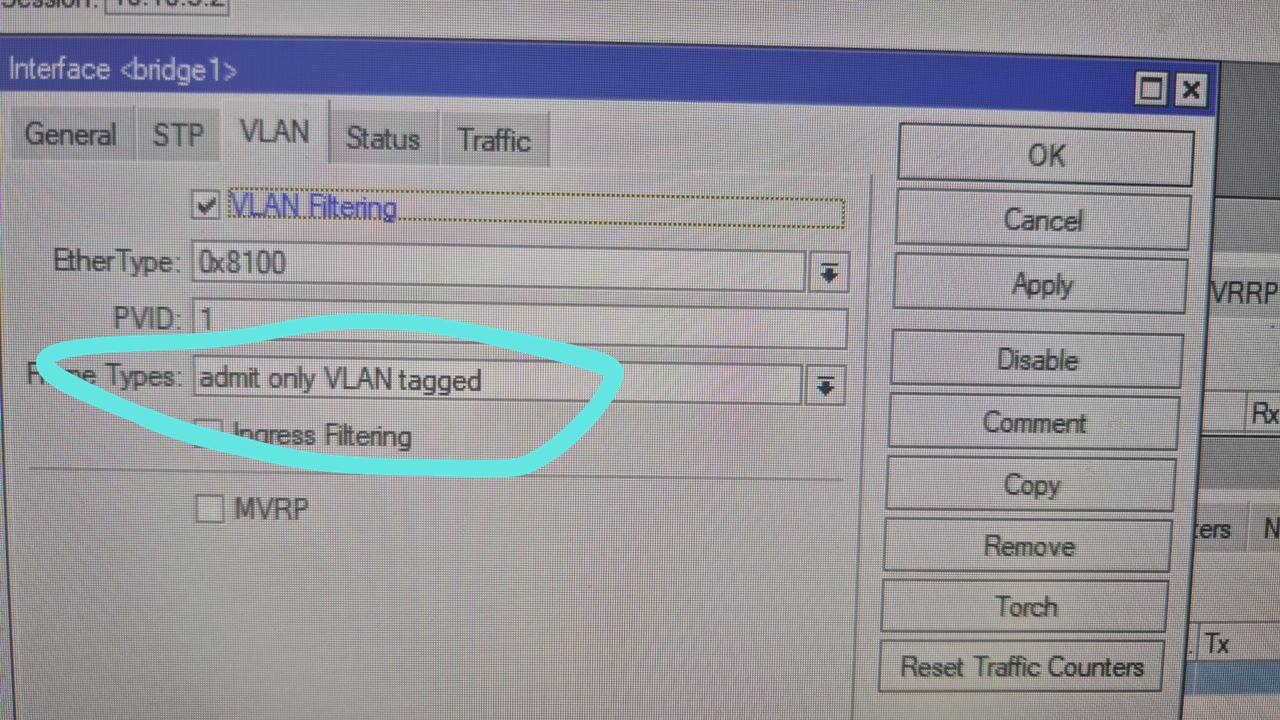
У вас бридж настроен так, что только тегированные VLAN1 может принять и отправить "наверх" (в дебри микротика)
SoyuzNet
IIyа
А задача в целом то какова?
SoyuzNet
У вас бридж настроен так, что только тегированные VLAN1 может принять и отправить "наверх" (в дебри микротика)
Мне кажется что влан1 там вообще не играет не какой роли если нет задачи сделать бридж без тега
IIyа
Мне кажется что влан1 там вообще не играет не какой роли если нет задачи сделать бридж без тега
роль играет, если в задаче нужно терминировать какие-то вланы на бридже
SoyuzNet
А задача в целом то какова?
Разрулить все вланы по портам что бы лишнее не летело туда куда не надо и еще что бы свитч игнорировал унтег и все чего нет в влан таблице
IIyа
Разрулить все вланы по портам что бы лишнее не летело туда куда не надо и еще что бы свитч игнорировал унтег и все чего нет в влан таблице
В таблице прописываете вланы, куда что отправлять
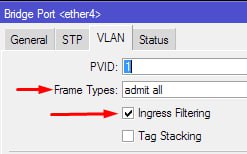
На портах включаее admit-only-vlan-tagged и ingress-filtering
На бридже, если не хотите вланы терминировать на нем, ничего трогать не надо - пусть будет по-умолчанию. Правда встает вопрос о доступе к менеджменту роутера.
PVID нужен для тегирования входящего нетегированного трафика, а от него вы как раз хотите избавиться.
И самое правильное - заменить роутер на управляемый свитч 😁
SoyuzNet
роль играет, если в задаче нужно терминировать какие-то вланы на бридже
На бридже есть влан управления и он работает хоть с включеным хоть с выключеном бридж фильтером проблема только с sfp скорее всего это глюк рос7 так как в рос6 на hex s вообще не было бридж фильтра а вот в рос7 завезли но наверное с глюком порта который навешан на проц
IIyа
не могу продолжить дискуссию, убегаю)
SoyuzNet
В таблице прописываете вланы, куда что отправлять
На портах включаее admit-only-vlan-tagged и ingress-filtering
На бридже, если не хотите вланы терминировать на нем, ничего трогать не надо - пусть будет по-умолчанию. Правда встает вопрос о доступе к менеджменту роутера.
PVID нужен для тегирования входящего нетегированного трафика, а от него вы как раз хотите избавиться.
И самое правильное - заменить роутер на управляемый свитч 😁
Так еще раз у меня в сети все в тегах и только в тегах sfp смотрит на клиента вот и надо включить фильтер что бы от него не чего не прилетело.
SoyuzNet
Навряд ли глюк ROS.
Настройки рабочие 100% а вот на hex s почему то не хочет имено с этим портом
SoyuzNet
В таблице прописываете вланы, куда что отправлять
На портах включаее admit-only-vlan-tagged и ingress-filtering
На бридже, если не хотите вланы терминировать на нем, ничего трогать не надо - пусть будет по-умолчанию. Правда встает вопрос о доступе к менеджменту роутера.
PVID нужен для тегирования входящего нетегированного трафика, а от него вы как раз хотите избавиться.
И самое правильное - заменить роутер на управляемый свитч 😁
В wiki написано что ingress filtering применяеться для не тегированого трафика так что меня это не касаеться
 Андрей
Добрый день! Подскажите, пожалуйста, железку. Нужна для NAT сетка c 21-ой маской, NAT 1 к 1, правил файервола по минимуму. Канал наружу порядка 200 Мб/с.
Александр
/report
vismut
 bmw
vismut
с самого начала -- в сторону упсов или другого гарантированного питания. Причем на упсах должно быть и оборудование провайдера, что в доме, тоже.
Недавно сам столкнулся с залипанием udp/500 после аварии с волс у провайдера: из 9 гре не поднялись 2 и хоть тресни, но не видят ни с той, ни с другой стороны. Оставил на сутки -- всё тоже, не видят. Просто ещё на сутки погасил интерфейсы, потом включил -- как новенькие, все поднялись влёт.
Я пробовал через мобильный интернет, мимо провайдера. Тоже не завелось.
Единственное, что не менял. это VPN сервер (но перезагружал его). даже менял микротик на запасной...
и пинги на порт 1701 проходят (если службу xl2tpd остановить), но сам приветсвенный пакет от l2tp клиента отваливается по таймауту. на сервере в логах пусто
микротик тоже "остужал" на 12 часов выключал вобще из сети.
мои поверхностные знания не позволяют понять, что вобще это такое может быть.
 Sergey 🌵
 Sasha
Даже 3
Sasha
Вам надо их раскидывать по vrf чтобы в майн был только основной
vismut
И не подымается? У вас 2 деф
подымается, когда менял конфигурации как в п. 2 и 3.
но старые способы работать перестали.
Sasha
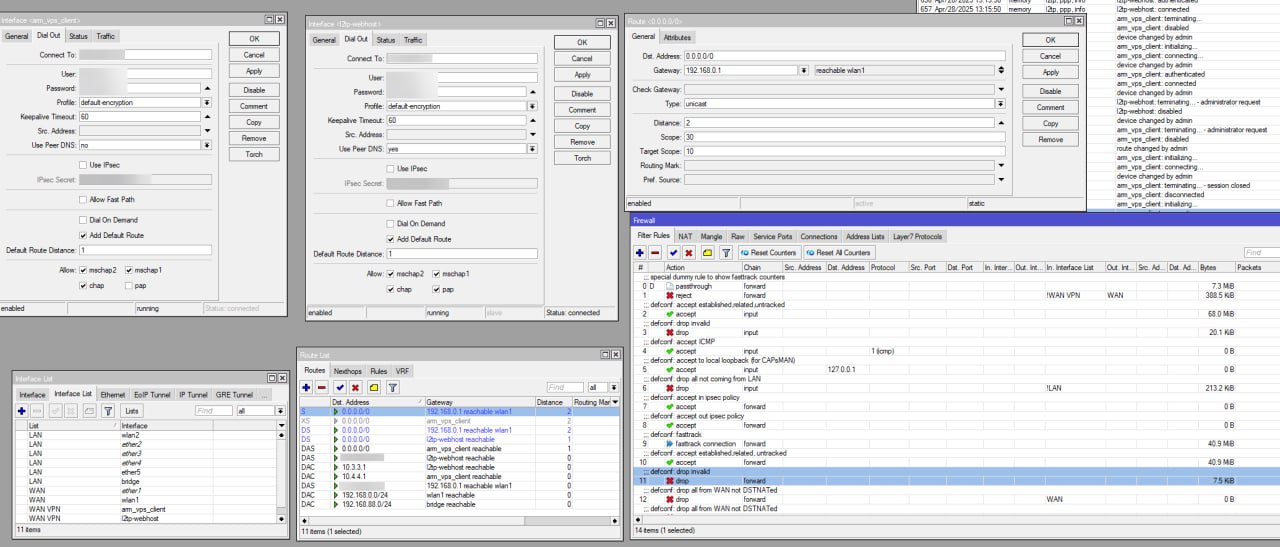
Опишите подробнее зачем у вас столько деф к 0.0.0.0
vismut
Скорее всего в connection tracking, со стороны узла где не пропадал свет GRE линк завис и не уходит.
вот ощущение такое, что это узел перед моим VPS c VPN, где зависли пакеты из-за неплавильного отключения, я думал такого не может быть
Sasha
вот ощущение такое, что это узел перед моим VPS c VPN, где зависли пакеты из-за неплавильного отключения, я думал такого не может быть
Кипалайв и стоит опции only one connection
Sasha
Вы разберитесь почему у вас столько дэф в майн таблице
Sergey 🌵
вот ощущение такое, что это узел перед моим VPS c VPN, где зависли пакеты из-за неплавильного отключения, я думал такого не может быть
Просто у GRE нет портов, и там только по адресам, и могут быть такие неприятности при NAT.
vismut
Вы разберитесь почему у вас столько дэф в майн таблице
даже не понимаю о чем речь, не хватает знаний. я не админ по профессии :)
0.0.0.0 сами прописываются при коннекте через интерфейсы на скриншоте (add default route distance)
Sasha
vismut
Просто у GRE нет портов, и там только по адресам, и могут быть такие неприятности при NAT.
как проверить, сбросить? хотяб направление что гуглить помимо GRE (т.к. про GRE вобще только сейчас узнал)
bmw
Я пробовал через мобильный интернет, мимо провайдера. Тоже не завелось.
Единственное, что не менял. это VPN сервер (но перезагружал его). даже менял микротик на запасной...
и пинги на порт 1701 проходят (если службу xl2tpd остановить), но сам приветсвенный пакет от l2tp клиента отваливается по таймауту. на сервере в логах пусто
микротик тоже "остужал" на 12 часов выключал вобще из сети.
мои поверхностные знания не позволяют понять, что вобще это такое может быть.
С опсосами совсем труба, там более-менее можно гарантировать что-то tcp-шное и по популярным портам (443, sstp, например). У них, по сути, своя подвселенная.
bmw
Просто у GRE нет портов, и там только по адресам, и могут быть такие неприятности при NAT.
там протокол 47, не tcp(6), не udp(17). А ipsec-esp -- вообще 50.
Sergey 🌵
как проверить, сбросить? хотяб направление что гуглить помимо GRE (т.к. про GRE вобще только сейчас узнал)
Если NAT машинка не под контролем то особо никак. Если пакеты не идут с двух сторон то отвалится со временем по таймауту.
DMT
Всем привет. Подскажите, а можно ли как то на время отключить интерфейс? Скажем на 5 минут? Нужно удалённо проверить переключение провайдеров
Sergey 🌵
там протокол 47, не tcp(6), не udp(17). А ipsec-esp -- вообще 50.
Да 47й - GRE, нет понятия о портах, поэтому натит своеобразно, что может вызывать проблемы. Если скорость в канале не важна особо можно заменить на SSTP, будет работать, скорее всего. Если L2tp в РФ могут быть пролблемы с ТСПУ.
vismut
спасибо за идеи, куда копать.
bmw
Всем привет. Подскажите, а можно ли как то на время отключить интерфейс? Скажем на 5 минут? Нужно удалённо проверить переключение провайдеров
1. надеюсь, что не в рабочее время, иначе и каска не спасёт. :))
2. попробовать лайт-вариант -- включить сейф-мод и рубануть основной сук. Винбокс упадёт, поймёт, откатит рубание. Дальше смотреть логи (можно даже дебаг включить).
3. если успешно, то уже по-взрослому.
Soulmate
Возьмется кто-нибудь настроить обход ркн? Базовые настройки сделаны, конфиг wg лежит в Files. Напишите в личку, пожалуйста.
Sasha
Да 47й - GRE, нет понятия о портах, поэтому натит своеобразно, что может вызывать проблемы. Если скорость в канале не важна особо можно заменить на SSTP, будет работать, скорее всего. Если L2tp в РФ могут быть пролблемы с ТСПУ.
Гре это древност. Сегодня более менее рабочий вариант это l2tp over ipsec
Sasha
В остальное можно забыть гре даже айфон серез себя не пропускает в режиме модема
IIyа
В wiki написано что ingress filtering применяеться для не тегированого трафика так что меня это не касаеться
Там написано:
Фильтрация входящего трафика — по умолчанию сети VLAN, которые не существуют в таблице VLAN моста, отбрасываются до их отправки (egress - исходящий трафик), но это свойство позволяет отбрасывать пакеты при их получении (ingress - входящий трафик).
IIyа
Добрый день! Подскажите, пожалуйста, железку. Нужна для NAT сетка c 21-ой маской, NAT 1 к 1, правил файервола по минимуму. Канал наружу порядка 200 Мб/с.
RB5009, Чтоб уж точно не "пролететь" при неясном уровне нагрузки.
IIyа
vismut
У вас индивидуальные маршруты к самим l2tp-серверам (по "наземке") имеются в таблице маршрутов?
2. Можно использовать нетватч и скрипты для перезагрузки залипших соединений и очистки connection tables. С обеих сторон: а серверах и клиенте.
И я не уверен в работоспособности (не пробовал), но вероятно, можно вообще не допускать трафик туннельных протоколов до таблиц соединений - по идее нет смысла их трекать. 🤔
1. Нет, все что есть на скриншоте. Больше ничего не настраивал. Я честно говоря не совсем понял даже, что вы имеете ввиду. Если не сложно подскажите пожалуйста раздел в микротик где настраивать маршруты, дальше постараюсь сам разобраться.
2. Это выглядит довольно сложно для меня, я нубас в сетевом администрировании, кое как ВПН прокинул, 3 года работало и вот началось.. :)
Спасибо за советы.
IIyа
1. Нет, все что есть на скриншоте. Больше ничего не настраивал. Я честно говоря не совсем понял даже, что вы имеете ввиду. Если не сложно подскажите пожалуйста раздел в микротик где настраивать маршруты, дальше постараюсь сам разобраться.
2. Это выглядит довольно сложно для меня, я нубас в сетевом администрировании, кое как ВПН прокинул, 3 года работало и вот началось.. :)
Спасибо за советы.
ну как я понял, первоначально глюз мо-умолчанию один - это шлюз "наземного" провайдера, всё работает нормально.
Затем включается первый l2tp, подключается к серверу, и переопределяет шлюз по-умолчанию на себя. Таким образом роутер начинает попытки слать пакеты L2TP в сам туннель L2TP. И соответственно, все падает. Точнее не сразу падает, а висит в разных комбинациях и позах (не забываем про connection tracking), что усугубляется постоянными попытками клиента L2TP переподключиться.
Почему работало предыдущие 3 года - не знаю. Возможно конфиг был недавно изменён.
Нужно прописать (добавить) маршруты к IP-адресам серверов с указанием шлюза "наземного" провайдера, чтобы сервера были доступны независимо от переопределения шлюза по-умолчанию.
А еще, попробуйте поднять запасные SSTP-линки.
vismut
ну как я понял, первоначально глюз мо-умолчанию один - это шлюз "наземного" провайдера, всё работает нормально.
Затем включается первый l2tp, подключается к серверу, и переопределяет шлюз по-умолчанию на себя. Таким образом роутер начинает попытки слать пакеты L2TP в сам туннель L2TP. И соответственно, все падает. Точнее не сразу падает, а висит в разных комбинациях и позах (не забываем про connection tracking), что усугубляется постоянными попытками клиента L2TP переподключиться.
Почему работало предыдущие 3 года - не знаю. Возможно конфиг был недавно изменён.
Нужно прописать (добавить) маршруты к IP-адресам серверов с указанием шлюза "наземного" провайдера, чтобы сервера были доступны независимо от переопределения шлюза по-умолчанию.
А еще, попробуйте поднять запасные SSTP-линки.
Работало все хорошо с одним l2tp туннелем пока не пропало питание и l2tp пакет приветствия стал отваливается по таймауту
Потом я купил другой vps и там поднял такой же l2tp сервер
Использовал его как шлюз, для первого l2tp. Тоже работало пока не скануло напряжение.
Сейчас же по сути я только поменял route distance И опять работает. Но плохо что оба l2tp сидят на distance =1
 Александр
Всем привет. Поменял голову с HAP ac на HAP ax2. На ней же настроил капсман. Точки доступа везде - HAP ac2. После настройки и провижена капсмана выдает ошибку SSID not set. Может кто сталкивался с такой проблемой ?
Andrew
Igor'
Добрый день! А какие риски есть при замене вентиляторов на CCR-1036 без его выключения ? Может кто-то тоже оказывался в такой же ситуации
Евгений
Добрый день! А какие риски есть при замене вентиляторов на CCR-1036 без его выключения ? Может кто-то тоже оказывался в такой же ситуации
В разных ревизиях разная толщина кулеров.
(С двумя 10г портами одни кулеры, с 4*1г портами другие)
Меняй по одному, проблем не будет. (Один охлаждает, второй меняешь; потом наоборот. Если отключить оба - может случится перегрев)
Igor'
В разных ревизиях разная толщина кулеров.
(С двумя 10г портами одни кулеры, с 4*1г портами другие)
Меняй по одному, проблем не будет. (Один охлаждает, второй меняешь; потом наоборот. Если отключить оба - может случится перегрев)
То есть не опасно отсоединять вентилятор без выключения маршрутизатора ?
Андрей S.F.T.D.I
IIyа
можно подробнее для слаборазвитых в микротик?)
надо смотреть конфиг вашего микротика, как вы интегрировали новые правила и нет ли конфликтов с другими правилами
Андрей S.F.T.D.I
надо смотреть конфиг вашего микротика, как вы интегрировали новые правила и нет ли конфликтов с другими правилами
м, понял, спасибо. Буду разбираться
 dvonk
Прошу помощи, если кто сталкивался. Спрашивал в параллельном чате, но особо идей ни у кого нет.
есть hap ac2 ros 7.12, все устройства в одной сети живут через wi-fi со статическими ip (и даже в одном 2.4 ГГц диапазоне эксперимента ради, пара устройств не умеют в 5.5)
конфиг через quick set
все интерфейсы, кроме wan, собраны в бридж
есть пара айпадов, айфоны и два компа на винде, на одном из которых живет веб-сервер с приложением, куда нужно ходить с айпадов или с ноутбука, и время от времени это дело валится и не работает
с виндовых компов айпады и эти компы пингуются и трейсрутятся, а с айпадов виндовые компы - нет
при этом часть яблочных устройств друг друга пингуют, а в обратную сторону - нет, с ошибкой no route to host
при этом сеть на яблоках есть и в инет доступ тоже
(причем на ros 6 это худо на яблоках бедно работало, отваливалось время от времени и само восстанавливалось, а как я сегодня обновил до ros 7, так ничего больше на них и не работает совсем, только на виндовом ноуте)
IIyа
Прошу помощи, если кто сталкивался. Спрашивал в параллельном чате, но особо идей ни у кого нет.
есть hap ac2 ros 7.12, все устройства в одной сети живут через wi-fi со статическими ip (и даже в одном 2.4 ГГц диапазоне эксперимента ради, пара устройств не умеют в 5.5)
конфиг через quick set
все интерфейсы, кроме wan, собраны в бридж
есть пара айпадов, айфоны и два компа на винде, на одном из которых живет веб-сервер с приложением, куда нужно ходить с айпадов или с ноутбука, и время от времени это дело валится и не работает
с виндовых компов айпады и эти компы пингуются и трейсрутятся, а с айпадов виндовые компы - нет
при этом часть яблочных устройств друг друга пингуют, а в обратную сторону - нет, с ошибкой no route to host
при этом сеть на яблоках есть и в инет доступ тоже
(причем на ros 6 это худо на яблоках бедно работало, отваливалось время от времени и само восстанавливалось, а как я сегодня обновил до ros 7, так ничего больше на них и не работает совсем, только на виндовом ноуте)
Очень неосмотрительно 😁 Больше его не юзайте и если открыли - сразу закрывайте. Как только куда-нибудь там ткнёте, даже без нажатия ОК - изменения применятся и испортят вам ваши настройки, причем отнюдь не только те, которые видны в Квиксете, но и какое-то количество других.
Сейчас явно какой-то миссконфиг, не должно описываемого происходить при правильной настройке. Сейчас хорошо было бы записать важные настройки, сбросить роутер с применением дефолтных настроек и затем их подкорректировать (НЕ используя квиксет !!!)
Покажите /interface bridge export - что там.
dvonk
Очень неосмотрительно 😁 Больше его не юзайте и если открыли - сразу закрывайте. Как только куда-нибудь там ткнёте, даже без нажатия ОК - изменения применятся и испортят вам ваши настройки, причем отнюдь не только те, которые видны в Квиксете, но и какое-то количество других.
Сейчас явно какой-то миссконфиг, не должно описываемого происходить при правильной настройке. Сейчас хорошо было бы записать важные настройки, сбросить роутер с применением дефолтных настроек и затем их подкорректировать (НЕ используя квиксет !!!)
Покажите /interface bridge export - что там.
Да конфиг этот был сделан в 2018 году, и не было проблем до этого момента. Я к тому, что я там без фанатизма конфигурил, без оголтелости и конфиг самый простой, из тех что есть, в т.ч. фаерволл, на который мне кто то советовал обратить внимание. Но это никак, к сожалению, этой дичи с айпадами и айфонами не объясняет
IIyа
Да конфиг этот был сделан в 2018 году, и не было проблем до этого момента. Я к тому, что я там без фанатизма конфигурил, без оголтелости и конфиг самый простой, из тех что есть, в т.ч. фаерволл, на который мне кто то советовал обратить внимание. Но это никак, к сожалению, этой дичи с айпадами и айфонами не объясняет
Показывайте, экспорт бриджа ) Там ничего конфиденциального нет.
Dmitry
Так а если все в бридже, значит должен быть ещё и роутер? Или это единственная железка?