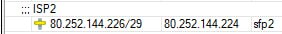
адрес висит на интерфейсе spf2 ?
да
 Vlad


 Константин
connection-state=new зачем ?
 Andrew
тогда странное поведение.
а как проверка организована, что не блокируется?
Константин
всем привет, подскажите пожалуйста, как правильно закрыть порт 161 UDP извне
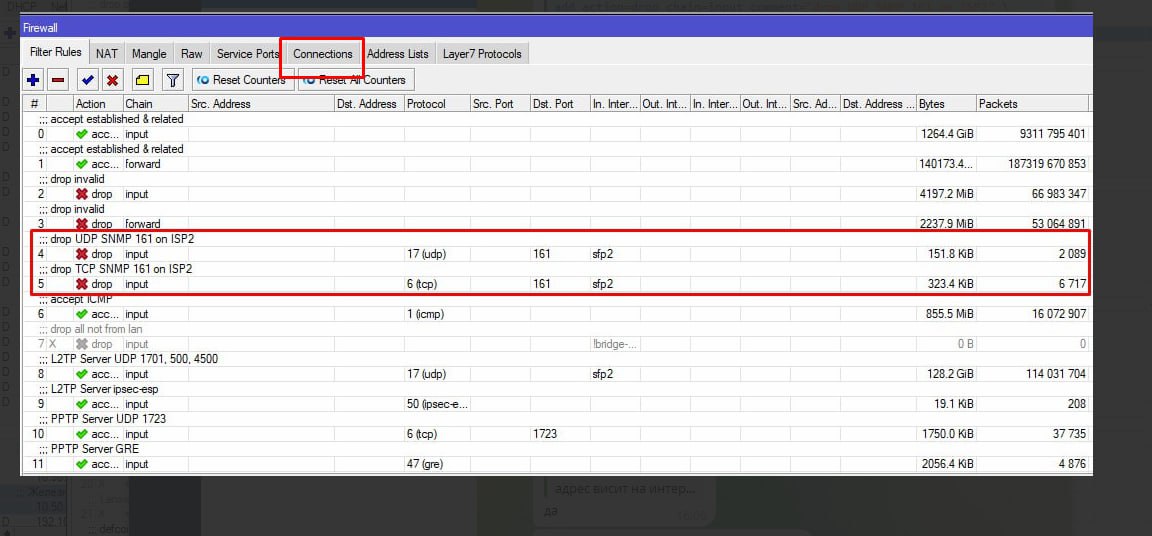
add action=drop chain=input comment="drop UDP SNMP 161 on ISP2" \
connection-state=new dst-port=161 in-interface=sfp2 protocol=udp
sfp2 - порт провайдера
161 UDP все равно открыт
если вы проверяли из вне, и потом создали это правило, то правило для того адреса с которого проверяли будет считаться уже не новым, определённое время
Константин
какое указано в таймаутах
Vlad
если вы проверяли из вне, и потом создали это правило, то правило для того адреса с которого проверяли будет считаться уже не новым, определённое время
я через 2-3 дня пробовал, все равно открыт
Константин
проверяли с наружи сети ?
Константин
всё должно работать таким правилом
Andrew
я через 2-3 дня пробовал, все равно открыт
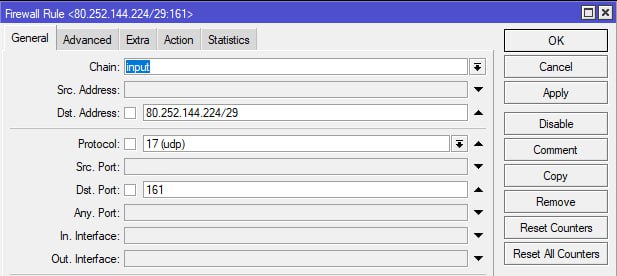
тогда вместо интерфейса указать адрес и убрать из конфига коннекшн стейт,
сбросить в коннтраке все связанные адреса и снова проверить
Vlad
 Константин
попробуйте поднять правила выше всех
Константин
удалить соединения и проверить
Константин
предполагаю что в первом правиле что то напутанно
Vlad
тогда вместо интерфейса указать адрес и убрать из конфига коннекшн стейт,
сбросить в коннтраке все связанные адреса и снова проверить
 Vlad
ой, надо же в src..
 licen777
так у него ж стоит in interface sfp2
Константин
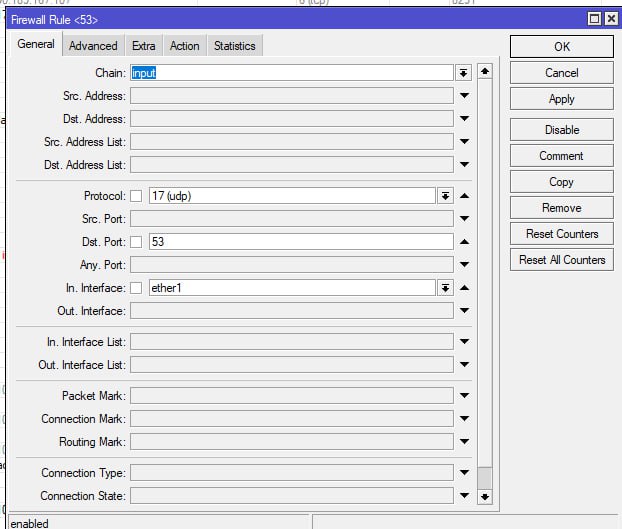 Константин
смотрите первое правило инпут скорее всего в нём загвоздка
Константин
проверяете с наружи сети ?
Vlad
да
Константин
не изнутри же ?
Vlad
нет
Константин
ну я так на всякий уточнить )
Vlad
))
Константин
либо сделать правило в RAW
Andrew
покажите ещё экспортом первое правило
то, которое accept input established, related
Vlad
покажите ещё экспортом первое правило
то, которое accept input established, related
add action=accept chain=forward comment="accept established & related" \
connection-nat-state="" connection-state=established,related,untracked
Константин
ну тогда более чем странно
Константин
а нету случаем прокидывания портов внутрь ?
Константин
в нате
Vlad
если указать адрес, вот так получается
c:\PortQryV2>portqry -n 80.252.144.226 -e 161 -p UDP
Querying target system called:
80.252.144.226
Attempting to resolve IP address to a name...
Failed to resolve IP address to name
querying...
UDP port 161 (snmp service): LISTENING or FILTERED
community name for query:
public
Sending SNMP query to UDP port 161...
UDP port 161 (snmp service): FILTERED
Vlad
FILTERED
Andrew
add action=accept chain=forward comment="accept established & related" \
connection-nat-state="" connection-state=established,related,untracked
мне тут не очень нравится connection-nat-state=""
Константин
ну если у него стоит проброс портов, то правило не сработает, потому как это уже форвард а не инпут цепочка\
Vlad
а если на порт, то:
c:\PortQryV2>portqry -n 80.252.144.226 -e 161 -p UDP
Querying target system called:
80.252.144.226
Attempting to resolve IP address to a name...
Failed to resolve IP address to name
querying...
UDP port 161 (snmp service): LISTENING or FILTERED
community name for query:
public
Sending SNMP query to UDP port 161...
UDP port 161 is LISTENING
LISTENING...
 Andrew
add action=accept chain=forward comment="accept established & related" \
connection-nat-state="" connection-state=established,related,untracked
это вообще цепочка forward, а не input
Vlad
извините, не то вам скинул
Vlad
add action=accept chain=input comment="accept established & related" \
connection-nat-state="" connection-state=established,related,untracked
Vlad
первое правило было инпут, второе - форвард
Andrew
add action=accept chain=input comment="accept established & related" \
connection-nat-state="" connection-state=established,related,untracked
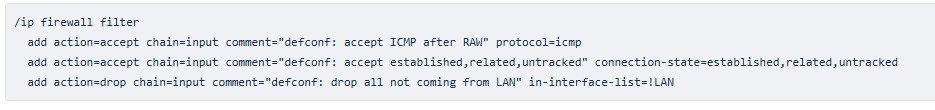 Vlad
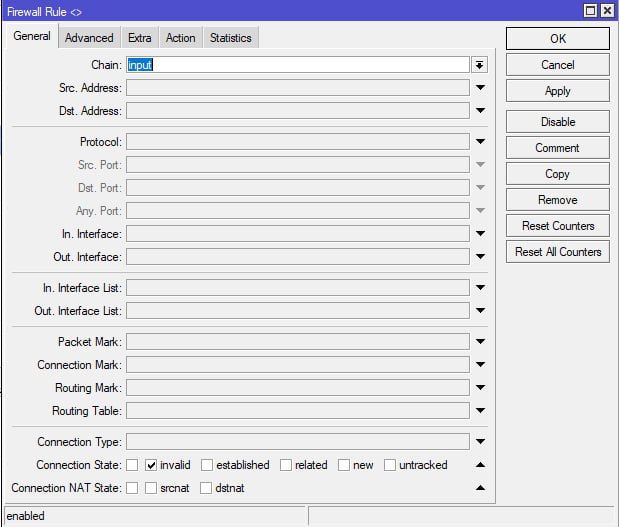 Vlad
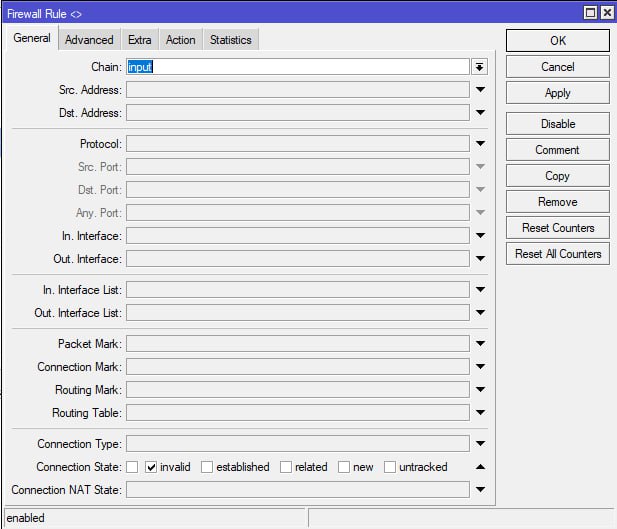 Vlad
блин сорри
Vlad
куча правил, запутался..
Vlad
add action=accept chain=input comment="accept established & related" \
connection-state=established,related,untracked
add action=accept chain=forward comment="accept established & related" \
connection-state=established,related,untracked
Vlad
вроде так, ща попробую на порт настроить
Vlad
не, то же самое
Vlad
тогда оставлю на адрес, спасибо за помощь!
Vlad
ну и tcp, хотя он и так был закрыт
 IIyа
SoyuzNet
Всем привет, подскажите можно ли указывать одинаковые сиды для вайфая 2.4 и 5ггц? Спасибо.
IIyа
Всем привет, подскажите можно ли указывать одинаковые сиды для вайфая 2.4 и 5ггц? Спасибо.
Можно. Но некоторые клиенты могут начать прыгать туда-сюда.
SoyuzNet
Еще вопрос, настроил бридж фильтр на hex S все норм работает кроме sfp порта, все что за ним перестает работать. Напомню что sfp порт идет через проц, может в связи с этим бридж фильтер не распростроняеться на этот порт
SoyuzNet
Можно. Но некоторые клиенты могут начать прыгать туда-сюда.
То есть лучше тогда разные сид?
IIyа
То есть лучше тогда разные сид?
Лучше попробовать, настроить.. если чудаковатых клиентов не будет - так и оставить. Хотя в некоторых кейсах есть смысл в разных SSID
SoyuzNet
Можно. Но некоторые клиенты могут начать прыгать туда-сюда.
Представим что клиент подключился к сиду wifi_2g и к wifi_5g то клиент так же будет бегать то туда то сюда таже каша получиться что и с однис сид? или с одним сид это что то другое?
IIyа
Еще вопрос, настроил бридж фильтр на hex S все норм работает кроме sfp порта, все что за ним перестает работать. Напомню что sfp порт идет через проц, может в связи с этим бридж фильтер не распростроняеться на этот порт
если sfp1 запихали в единый бридж, то фильтеринг на нем работает программно (а скорее всего на всех портах он у вас такой - смотрите, есть ли флаг H напротив портов).
IIyа
Представим что клиент подключился к сиду wifi_2g и к wifi_5g то клиент так же будет бегать то туда то сюда таже каша получиться что и с однис сид? или с одним сид это что то другое?
В принципе вы правы, если клиент прыгучий, разные SSID его не остановят. Делайте единый.
SoyuzNet
если sfp1 запихали в единый бридж, то фильтеринг на нем работает программно (а скорее всего на всех портах он у вас такой - смотрите, есть ли флаг H напротив портов).
sfp в одном бридже и флага нет так как на этой модельке sfp на проце но факт в том что в sfp перестает лететь все после включения бридж фильтр
IIyа
Если SFP порт должен быть нетегированным, то во VLAN Table его и поставьте как нетегированный, а в PVID поставьте нужный VLAN, в котором он должен быть
SoyuzNet
IIyа
Вообще на руотерах без аппаратной поддержки с этим влан фильтерингом получаем пенальти около 10-15%, так что на слабых роутерах стоит подумать, можно ли решить задачу без влан фильтеринга
IIyа
Там все только в теге
Повторюсь, если трафик должен быть нетегированный - то в табоице VLAN так и укажите, что sfp1 - untagged
SoyuzNet
 Ettercap
Всем привет, подскажите можно ли указывать одинаковые сиды для вайфая 2.4 и 5ггц? Спасибо.
Если так ставить вопрос, то даже нужно. Best practice.
Учитывая, что у пятерки приоритет.
SoyuzNet
Повторюсь, если трафик должен быть нетегированный - то в табоице VLAN так и укажите, что sfp1 - untagged
Повторюсь там все в теге за sfp микрот с вланом на порту который смотрит на этот sfp