Будьте акуратны они могут выдать микс 6 и 7 роутоса. Так же они не всегда понимают общий план что приводит к блоку)
Попробуйте еще клод ии
Спрашивал помню про BGP у него, выдает всегда конфиги конкретно для 6 версии, хотя было сказано RouterOS 7
 licen777


 IIyа
ссылка на репо там пятью сообщениями выше
Эмм, глупый вопрос: а как начать использовать это всё? 🤔🙃
 Innokentiy
самый простой вариант: пихнуть в контекст чата текст из файла rsc с пояснением, что вот верный способ писать конфиги, а теперь напиши мне команду, прописывающую вланчик
IIyа
самый простой вариант: пихнуть в контекст чата текст из файла rsc с пояснением, что вот верный способ писать конфиги, а теперь напиши мне команду, прописывающую вланчик
А вот творение Никиты как прикрутить?
В чате надо просто региться и общаться с ним? Припоминаю, что для ChatGPT4 еще и бабосики надо занести.. 🤔
 Андрей
А вот творение Никиты как прикрутить?
В чате надо просто региться и общаться с ним? Припоминаю, что для ChatGPT4 еще и бабосики надо занести.. 🤔
По алан на микроте недавно же вебинар был. Последняя пятница февраля.
IIyа
По алан на микроте недавно же вебинар был. Последняя пятница февраля.
Слова знакомые, но не понимаю 🤔
Innokentiy
Denis
Здравствуйте. Подскажите пожалуйста. Настраиваю статические записи ARP. Сеть с вланами. В настройках влан интерфейсов, бриджа, их объединяющего, внешнего интерфейса поставил ARP-reply only. Транковый езернет порт так же ставить ARP-reply only? Благодарю
 Alexander
Всем привет, впервые столкнулся с капсманом. Как в ДТП попал если честно.
Подскажите, wAP ac с wifi-qcom-ac и hap ax3 с wifi-qcom возможно нормально подружить?
Как понимаю, можно поставить wifi5 и должно работать.
 Ярослав
господа, а может кто подсказать, есть у mikrotik какие-нибудь модели на 3-5 сим или с достаточным количеством usb под модемы?
Innokentiy
Всем привет, впервые столкнулся с капсманом. Как в ДТП попал если честно.
Подскажите, wAP ac с wifi-qcom-ac и hap ax3 с wifi-qcom возможно нормально подружить?
Как понимаю, можно поставить wifi5 и должно работать.
должно быть можно, но конфиг для ac понадобится весьма специфический
Innokentiy
особенно если нужны вланы
Alexander
должно быть можно, но конфиг для ac понадобится весьма специфический
Спасибо. Вланы не нужны, одноранговая сетка + видимо гостевая
Innokentiy
а гостевую вы как от прода отделять будете? пахнет вланами
Alexander
а гостевую вы как от прода отделять будете? пахнет вланами
Свича пока нет, но он походу неуправляемый
Андрей S.F.T.D.I
Доообрый вечер, может кто-то подсказать? (есть микрот (RB960PGS-PB) СF (6.48.6), 5 портов, все порты в bridge, пытаюсь настроить bridge>filters) чтобы кроме моего mac адреса устройства, больше никто не мог иметь доступ к сетке и инету, если воткнет какое либо устройство, ноут или камеру, точку доступа (пофиг). В инете смотрел (маловато инфы) не очень получается, или может есть еще какие-то варианты? буду благодарен.
Евгений
господа, а может кто подсказать, есть у mikrotik какие-нибудь модели на 3-5 сим или с достаточным количеством usb под модемы?
В микротик можно USB-хаб воткнуть (с доп.питанием) и в него несколько модемов.
IIyа
господа, а может кто подсказать, есть у mikrotik какие-нибудь модели на 3-5 сим или с достаточным количеством usb под модемы?
Таких моделей нет.. Но можно использовать активный USB-хаб, несколько девайсов смогут работать одновременно. В минусе - не получится управлять питанием устройств на хабе (перезагрузить зависшее, например). Хотя можно модернизировать цепочку девайсов, прикрутив передачу питания с порта микротика на реле, питающее хаб.
Ярослав
Таких моделей нет.. Но можно использовать активный USB-хаб, несколько девайсов смогут работать одновременно. В минусе - не получится управлять питанием устройств на хабе (перезагрузить зависшее, например). Хотя можно модернизировать цепочку девайсов, прикрутив передачу питания с порта микротика на реле, питающее хаб.
не, удаленно и не придётся, да и зависнуть не должно успеть) есть желание сделать мобильную станцию с интернетом, в рюкзак часов на 10 работы
IIyа
Доообрый вечер, может кто-то подсказать? (есть микрот (RB960PGS-PB) СF (6.48.6), 5 портов, все порты в bridge, пытаюсь настроить bridge>filters) чтобы кроме моего mac адреса устройства, больше никто не мог иметь доступ к сетке и инету, если воткнет какое либо устройство, ноут или камеру, точку доступа (пофиг). В инете смотрел (маловато инфы) не очень получается, или может есть еще какие-то варианты? буду благодарен.
На этом локальном бридже можно включить режим ARP=Proxy-ARP, а в ARP-таблицу внести мак вашего устройства (или нескольких устройств).
Если ваше устройство поддерживает вланы, то можно и влан запилить, с целью чтобы все порты на микротике стали тегированные и не пропускали никакой трафик не из заданного влан.
А "по-взрослому", можно и Dot1X развернуть :)
IIyа
не, удаленно и не придётся, да и зависнуть не должно успеть) есть желание сделать мобильную станцию с интернетом, в рюкзак часов на 10 работы
Ну это не в рюкзак будет, а в чемоданчик типа "дипломат" :))
 ░▒▓ТрезвыйЕжик▓▒░
а гостевую вы как от прода отделять будете? пахнет вланами
а в чем проблема другое дхцп плюс правила файервола
Ярослав
Ну это не в рюкзак будет, а в чемоданчик типа "дипломат" :))
Mikrotik mAP lite , 4 модема и пауэрбенк нормально залезут, первый дома уже лежит к счастью👍главное не свариться от грева устройств самому
IIyа
Спасибо. Вланы не нужны, одноранговая сетка + видимо гостевая
Если гостевая - значит два влана, пол локалку и гостевую. Но в принципе все равно вланы нужно делать сейчас на самих точках, т.к. трафик только через их локальные бриджи можно пропустить, под управлением нового капсмана.
А в остальном - подружить можно.
Это старый капсман и пакет wireless совсем другие и будут несовместимы.
░▒▓ТрезвыйЕжик▓▒░
Если гостевая - значит два влана, пол локалку и гостевую. Но в принципе все равно вланы нужно делать сейчас на самих точках, т.к. трафик только через их локальные бриджи можно пропустить, под управлением нового капсмана.
А в остальном - подружить можно.
Это старый капсман и пакет wireless совсем другие и будут несовместимы.
зачем вланы для гостевой. другое дхцп плюс пару правил файрвола
Ярослав
я тут задумался: а возможно ли силами RouterOS отправлять одни и те же сетевые пакеты по всем каналам WAN и производить дедубликацию пакетов на втором, конечном устройстве с RouterOS?
или может уже есть что-то такое же отказоустойчивое, но я не знаю названия?
IIyа
я тут задумался: а возможно ли силами RouterOS отправлять одни и те же сетевые пакеты по всем каналам WAN и производить дедубликацию пакетов на втором, конечном устройстве с RouterOS?
или может уже есть что-то такое же отказоустойчивое, но я не знаю названия?
Строите туннели EoIP/L2TP, объединяете их все в bonding broadcast, поверх желательно натянуть IPsec
Ярослав
 Nomer
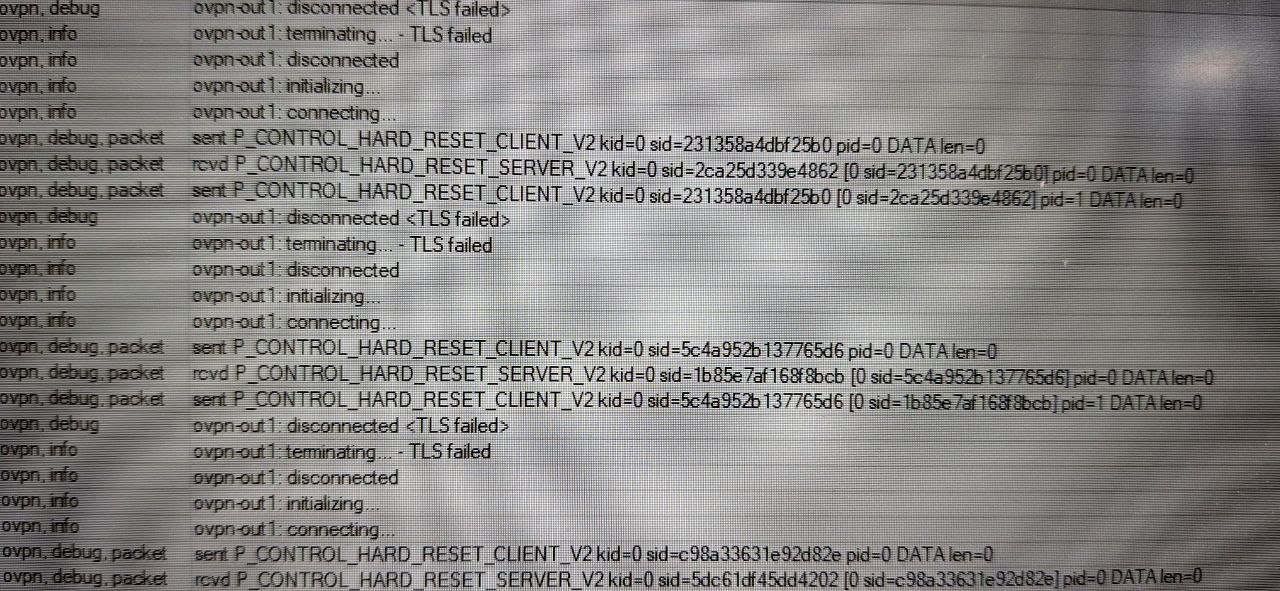
Кто умеет ставить на микротик опенвпн или проксю отпишите пожалуйста в лс ) нужны ваши услуги)
Anton
 Антон
Звонок провайдеру и запрос разрешения на ВПН
IIyа
Anton
 Ilya
Ilya
Просьба пояснить, не понял
У вас есть текст, который вам написал микротик.
Нахрена вместо этого текста на пасту — вы вставили картинку, переснятую дрожащими руками на тапок?
 Евгений
Добрый вечер через коллеги, кто ни будь переходил на WiFi q-com на RB-4011 ? Удалось ли вам настроить 2.4 сеть? Он просто там даже физически не появляется…
 Anton
Добрый вечер через коллеги, кто ни будь переходил на WiFi q-com на RB-4011 ? Удалось ли вам настроить 2.4 сеть? Он просто там даже физически не появляется…
Несовместим он с 4011
https://help.mikrotik.com/docs/spaces/ROS/pages/224559120/WiFi#WiFi-Compatibility
Евгений
 Sergio
Добрый вечер через коллеги, кто ни будь переходил на WiFi q-com на RB-4011 ? Удалось ли вам настроить 2.4 сеть? Он просто там даже физически не появляется…
Он не настраивается, драйвера нет под сетевку 2,4
Петр
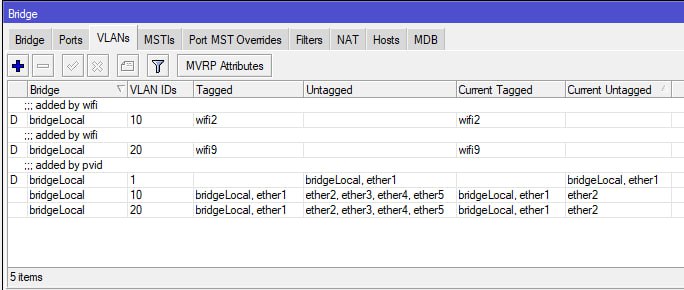
 Владимир
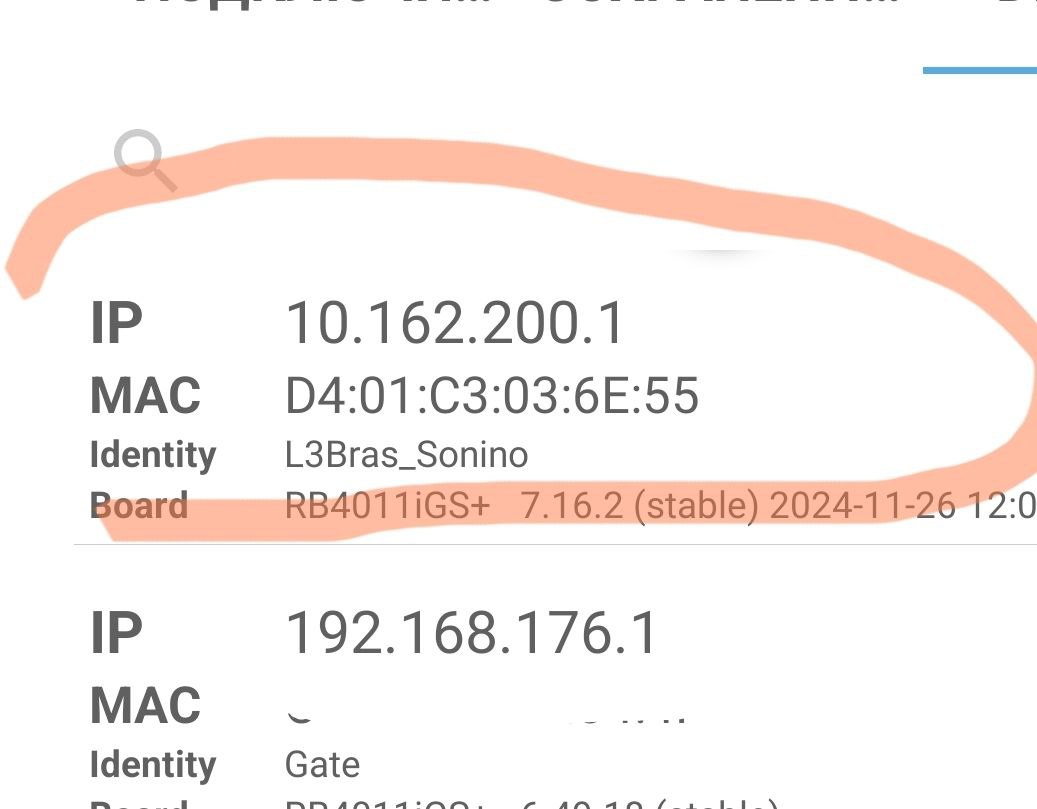 IIyа
Владимир
У обоих косяк - включено обнаружение на WAN-порту.
Отключайте на WAN
1) IP - Neighbors
2) Tool - Mac-Server
3) Tool - Romon
Спасибо. Читаете мысли, только хотел спросить.
IIyа
Soulmate
Братцы, всем доброго вечера.
Подскажите, при маркировке трафика - обязательно указывать сеть в src-address?
 Руслан
Братцы, всем доброго вечера.
Подскажите, при маркировке трафика - обязательно указывать сеть в src-address?
нет, это не обязательно. Все зависит от задачи
cgooq
всем доброй вечер, кто умеет настраивать 5ghz-ax чтобы apple девайсы видели сеть? У меня тут ситуация с cap ax2 - видит только iphone11 из списка девайсов (не только моих):
- macbook pro '13, 2024 m4
- iphone 11/14 (повторюсь, мой 11ый видит, у коллег - НЕТ)
# 2025-04-27 20:45:42 by RouterOS 7.18.2
#
# model = C52iG-5HaxD2HaxD
/interface wifi channel
add band=5ghz-ax disabled=no name=5AX skip-dfs-channels=disabled width=20/40/80mhz
add band=2ghz-ax name=2GN skip-dfs-channels=all width=20/40mhz
/interface wifi datapath
add bridge=bridge0 client-isolation=yes name=GUESTS vlan-id=200
/interface wifi security
add authentication-types=wpa2-psk,wpa3-psk disable-pmkid=yes name=GUESTS passphrase=example.com
/interface wifi configuration
add channel=5AX country=Russia datapath=GUESTS disabled=no mode=ap name=GUESTS5AX security=GUESTS ssid=guests5example.com
add channel=2GN country=Russia datapath=GUESTS disabled=no mode=ap name=GUESTS2AX security=GUESTS ssid=guests2example.com
/interface wifi cap
set caps-man-addresses="" caps-man-certificate-common-names=CAPsMAN-789A18EE79A9 certificate=request discovery-interfaces=vlan10 enabled=yes
/interface wifi capsman
set enabled=yes interfaces=vlan10
/interface wifi provisioning
add action=create-dynamic-enabled disabled=no master-configuration=GUESTS5AX supported-bands=5ghz-ax
add action=create-dynamic-enabled disabled=no master-configuration=GUESTS2AX supported-bands=2ghz-ax
/interface/wifi> monitor 0
state: running
channel: 5500/ax/Ceee
registered-peers: 0
authorized-peers: 0
tx-power: 25
channel-priorities: 0:5180/ax/Ceee
0:5200/ax/eCee
0:5220/ax/eeCe
0:5240/ax/eeeC
0:5260/ax/Ceee
0:5280/ax/eCee
0:5300/ax/eeCe
0:5320/ax/eeeC
0:5500/ax/Ceee
0:5520/ax/eCee
0:5540/ax/eeCe
0:5560/ax/eeeC
0:5580/ax/Ceee
0:5600/ax/eCee
0:5620/ax/eeCe
0:5640/ax/eeeC
0:5660/ax/Ceee
0:5680/ax/eCee
0:5700/ax/eeCe
0:5720/ax/eeeC
0:5745/ax/Ceee
0:5765/ax/eCee
0:5785/ax/eeCe
0:5805/ax/eeeC
на 2ГГц все четко
Andrew
Вечер яблока
Alexander
В ROS 6 нужно было страну поменять на USA, там появлялись частоты на которых яблоки работают и их по частоте прибить
 Ettercap
всем доброй вечер, кто умеет настраивать 5ghz-ax чтобы apple девайсы видели сеть? У меня тут ситуация с cap ax2 - видит только iphone11 из списка девайсов (не только моих):
- macbook pro '13, 2024 m4
- iphone 11/14 (повторюсь, мой 11ый видит, у коллег - НЕТ)
# 2025-04-27 20:45:42 by RouterOS 7.18.2
#
# model = C52iG-5HaxD2HaxD
/interface wifi channel
add band=5ghz-ax disabled=no name=5AX skip-dfs-channels=disabled width=20/40/80mhz
add band=2ghz-ax name=2GN skip-dfs-channels=all width=20/40mhz
/interface wifi datapath
add bridge=bridge0 client-isolation=yes name=GUESTS vlan-id=200
/interface wifi security
add authentication-types=wpa2-psk,wpa3-psk disable-pmkid=yes name=GUESTS passphrase=example.com
/interface wifi configuration
add channel=5AX country=Russia datapath=GUESTS disabled=no mode=ap name=GUESTS5AX security=GUESTS ssid=guests5example.com
add channel=2GN country=Russia datapath=GUESTS disabled=no mode=ap name=GUESTS2AX security=GUESTS ssid=guests2example.com
/interface wifi cap
set caps-man-addresses="" caps-man-certificate-common-names=CAPsMAN-789A18EE79A9 certificate=request discovery-interfaces=vlan10 enabled=yes
/interface wifi capsman
set enabled=yes interfaces=vlan10
/interface wifi provisioning
add action=create-dynamic-enabled disabled=no master-configuration=GUESTS5AX supported-bands=5ghz-ax
add action=create-dynamic-enabled disabled=no master-configuration=GUESTS2AX supported-bands=2ghz-ax
/interface/wifi> monitor 0
state: running
channel: 5500/ax/Ceee
registered-peers: 0
authorized-peers: 0
tx-power: 25
channel-priorities: 0:5180/ax/Ceee
0:5200/ax/eCee
0:5220/ax/eeCe
0:5240/ax/eeeC
0:5260/ax/Ceee
0:5280/ax/eCee
0:5300/ax/eeCe
0:5320/ax/eeeC
0:5500/ax/Ceee
0:5520/ax/eCee
0:5540/ax/eeCe
0:5560/ax/eeeC
0:5580/ax/Ceee
0:5600/ax/eCee
0:5620/ax/eeCe
0:5640/ax/eeeC
0:5660/ax/Ceee
0:5680/ax/eCee
0:5700/ax/eeCe
0:5720/ax/eeeC
0:5745/ax/Ceee
0:5765/ax/eCee
0:5785/ax/eeCe
0:5805/ax/eeeC
на 2ГГц все четко
/interface wifi channel
add band=5ghz-ax disabled=no frequency=5180,5200,5220,5240 name=channel1 width=20/40mhz
add band=2ghz-ax disabled=no frequency=2412,2437,2462 name=channel2 width=20mhz
/interface wifi security
add authentication-types=wpa2-psk disabled=no ft=yes ft-over-ds=yes management-protection=disabled name=sec1 wps=disable
/interface wifi configuration
add channel=channel1 country="United States" disabled=no mode=ap name=cfg1_2G security=sec1 ssid=Home
add channel=channel2 country="United States" disabled=no mode=ap name=cfg2_5G security=sec1 ssid=Home
/interface wifi
set [ find default-name=wifi1 ] channel=channel1 channel.frequency=5180,5200,5220,5240 configuration=cfg1_2G configuration.mode=ap disabled=no security=sec1
set [ find default-name=wifi2 ] channel=channel2 channel.frequency=2412,2437,2462 configuration=cfg2_5G configuration.mode=ap disabled=no security=sec1
У меня так. С яблоком проблем никогда не было
cgooq
/interface wifi channel
add band=5ghz-ax disabled=no frequency=5180,5200,5220,5240 name=channel1 width=20/40mhz
add band=2ghz-ax disabled=no frequency=2412,2437,2462 name=channel2 width=20mhz
/interface wifi security
add authentication-types=wpa2-psk disabled=no ft=yes ft-over-ds=yes management-protection=disabled name=sec1 wps=disable
/interface wifi configuration
add channel=channel1 country="United States" disabled=no mode=ap name=cfg1_2G security=sec1 ssid=Home
add channel=channel2 country="United States" disabled=no mode=ap name=cfg2_5G security=sec1 ssid=Home
/interface wifi
set [ find default-name=wifi1 ] channel=channel1 channel.frequency=5180,5200,5220,5240 configuration=cfg1_2G configuration.mode=ap disabled=no security=sec1
set [ find default-name=wifi2 ] channel=channel2 channel.frequency=2412,2437,2462 configuration=cfg2_5G configuration.mode=ap disabled=no security=sec1
У меня так. С яблоком проблем никогда не было
> interface/wifi/radio/reg-info country=Russia number=0
ranges: 2402-2482/20dBm/40MHz
5170-5250/23dBm/160MHz
5250-5330/23dBm/160MHz
5490-5730/30dBm/160MHz
5735-5835/30dBm/80MHz
видимо надо было учесть
Alexander
/stat@combot
Total messages: 358069
Alexander
Всем привет, нужна помощь с CAPsMAN. Не могу подружить hAP-ax3 (wifi-qcom, контроллер) и wAP ac (wifi-qcom-ac). У обоих версия прошивки 7.18.2.
Пытаюсь собрать минимальную конфигурацию - без гостевой сети, VLANов. wAP пишет для своих интерфейсов, что — SSID not set. Хотя в current-caps-man-identity пишет имя контроллера, то есть как-то видит.
https://pastebin.com/t53XKUz0
Константин
Всем привет, нужна помощь с CAPsMAN. Не могу подружить hAP-ax3 (wifi-qcom, контроллер) и wAP ac (wifi-qcom-ac). У обоих версия прошивки 7.18.2.
Пытаюсь собрать минимальную конфигурацию - без гостевой сети, VLANов. wAP пишет для своих интерфейсов, что — SSID not set. Хотя в current-caps-man-identity пишет имя контроллера, то есть как-то видит.
https://pastebin.com/t53XKUz0
https://help.mikrotik.com/docs/spaces/ROS/pages/224559120/WiFi#WiFi-CAPusing%22wifi-qcom-ac%22package:
Читать до просветления. Я неделю читал. Разобрался, но не скажу как. Правда я с vlan делал, но не суть.
Константин
Теперь в логах видно "roamed to" — и при переходе между 2.4 и 5 ГГц на одной точке, и между разными точками. В общем, стало реально круто, небо и земля по сравнению со старым capsman, кто бы что ни говорил.
 КЭПпучино
Всем привет, нужна помощь с CAPsMAN. Не могу подружить hAP-ax3 (wifi-qcom, контроллер) и wAP ac (wifi-qcom-ac). У обоих версия прошивки 7.18.2.
Пытаюсь собрать минимальную конфигурацию - без гостевой сети, VLANов. wAP пишет для своих интерфейсов, что — SSID not set. Хотя в current-caps-man-identity пишет имя контроллера, то есть как-то видит.
https://pastebin.com/t53XKUz0
в /interface wifi configuration на capsman не надо указывать кто контроллер
Следовательно вот эта строка «manager=capsman-or-local » указывается на интерфейсе в качестве единственного конфига
И в конфиге точки не видно, что она управляется капсманом
КЭПпучино
https://help.mikrotik.com/docs/spaces/ROS/pages/224559120/WiFi#WiFi-CAPusing%22wifi-qcom-ac%22package:
Читать до просветления. Я неделю читал. Разобрался, но не скажу как. Правда я с vlan делал, но не суть.
Я читал какую-то левую статью, гуглится по "RouterOS 7.13+: CAPsMAN по новому (UPDATED)"
Полчаса и разношерстные точки были добавлены в контроллер с доп сетью сетью с отдельным ssid, и один интерфейс вайфай даже был сделан клиентом как station тоже через капсман😃
Из своего - выключил FT - мешал быстро переключаться между точками, + как бонус появилось быстрое переключение на ubiquity. Не roam, конечно, но потери не ощущаются.
Soulmate
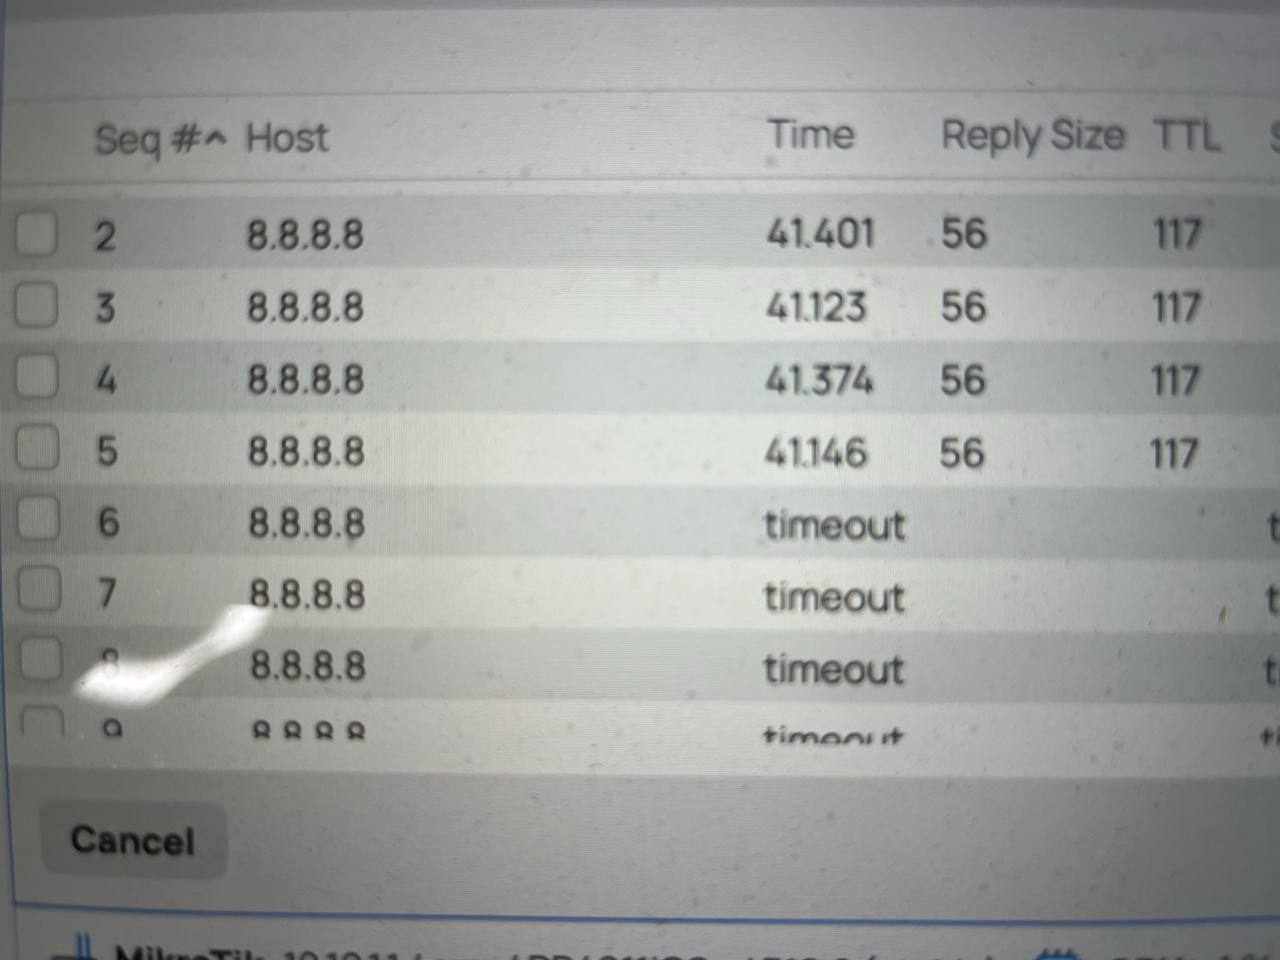
Братцы, не пингуются восьмерки через WG интерфейс. В чем может быть причина? Пяток пингов проходят - потом таймаут
Soulmate
 IIyа
Soulmate
Soulmate
а вот что
Soulmate
защиты вроде никакие не ставил. Стандартные правила фаервола только
nagual
Soulmate
wg до vps в 🇳🇱, но настроен DOH 1.1.1.1
IIyа
Soulmate
делаю
Soulmate
Soulmate
вроде без изменений
Андрей S.F.T.D.I
Всем доброе утро, подскажите пожалуйста, кто-то сталкивался с такой ошибкой на mikrotik? естественно в логах такой ошибки нету, это через snmp по мониторингу такое вываливается... (как, Found error on iface ether1,2,3, и тп)
например на 1 устройстве на 4-ом порту, эта камера. Или на 5-ом порту (терминал банковский)
С чем это может быть связано? это можно устранить? так не на всех устройствах.
 Vlad
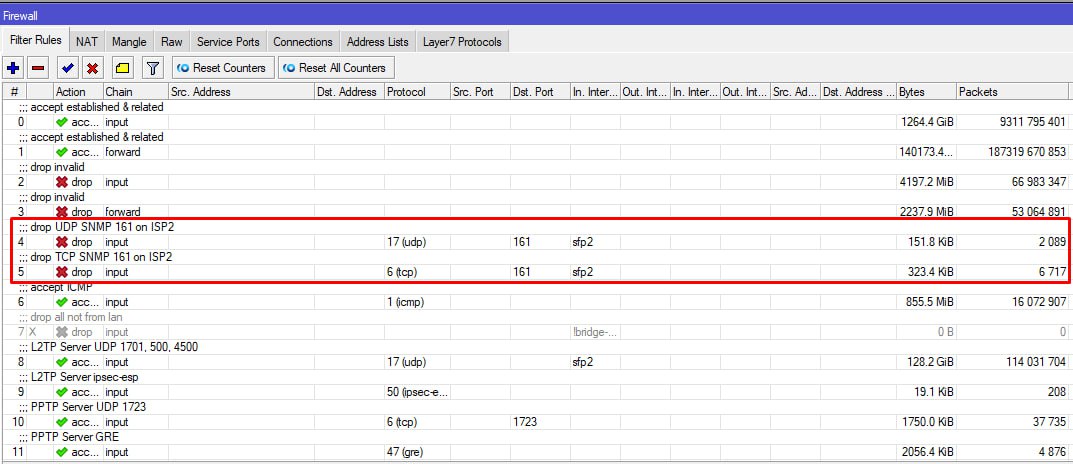
всем привет, подскажите пожалуйста, как правильно закрыть порт 161 UDP извне
add action=drop chain=input comment="drop UDP SNMP 161 on ISP2" \
connection-state=new dst-port=161 in-interface=sfp2 protocol=udp
sfp2 - порт провайдера
161 UDP все равно открыт
Vlad
 Andrew