 Roman


Проехали со свичем, нет его
 Stan&slav
Я в 3х каналах с самого утра сижу.
Вроде простейшую задачу "закрыть доступ по лану" никто не может решить... Какие только советы не дают, разные - а решения как не было так и нет
обычный фаервол не справится? дропать всё кроме разрешенных маков
 Руслан
Я в 3х каналах с самого утра сижу.
Вроде простейшую задачу "закрыть доступ по лану" никто не может решить... Какие только советы не дают, разные - а решения как не было так и нет
это потому что задачу описываете не полностью, либо не так как есть
Руслан
Вот есть физически шнурок с роутера - чтобы ничего с него не работало с этого шнурка.
перережте шнурок - ничего с него работать не будет
Roman
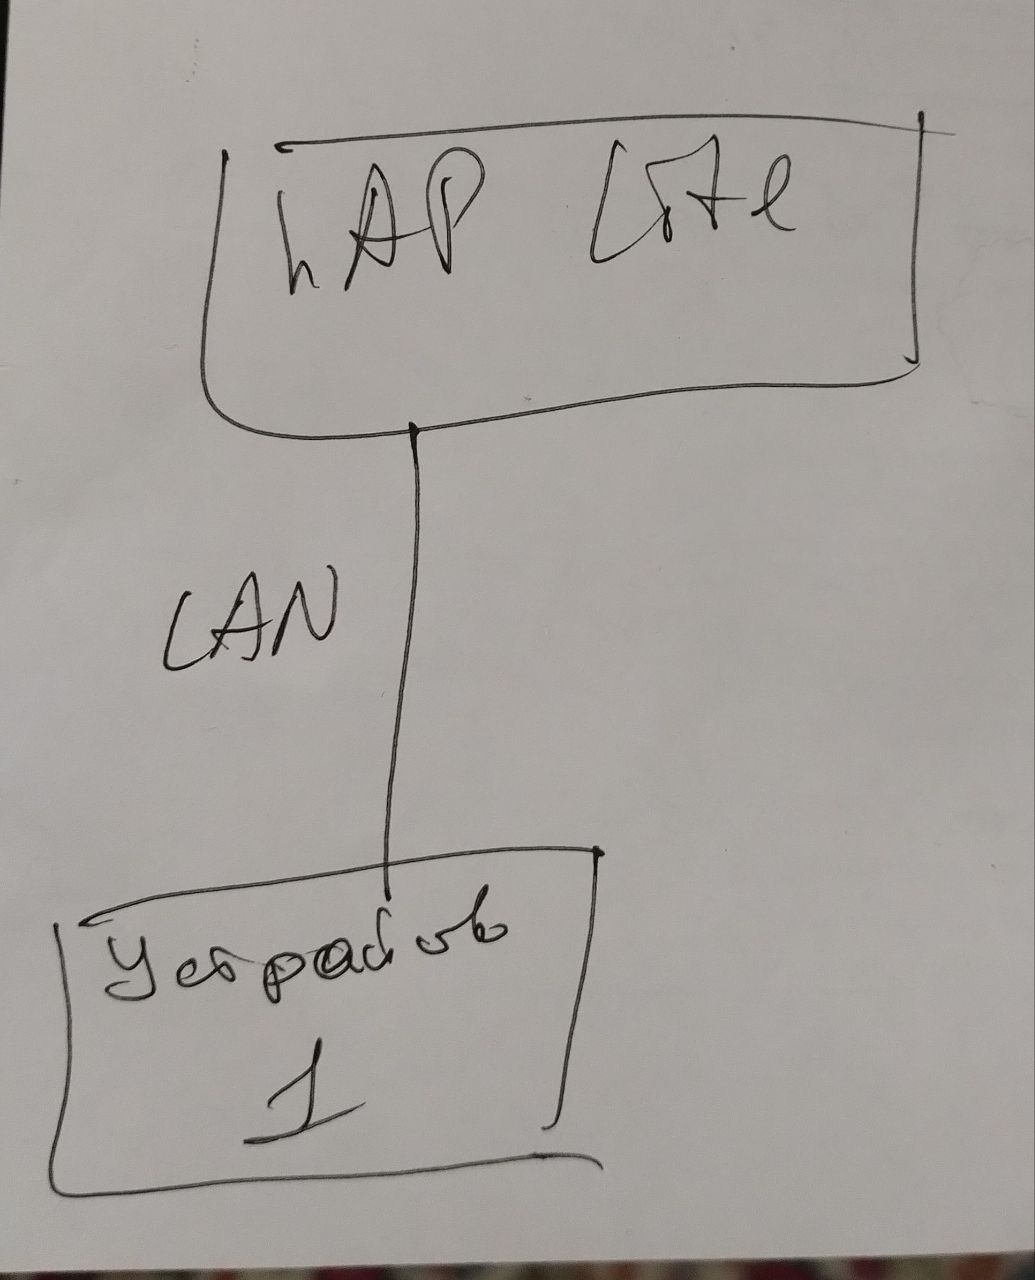 Руслан
Приветствую!
Hap Lite.
Как разрешить доступ по лану лишь разрешенным мак-адресам?
Чтобы при подключении к любому лан-порту устройства, мак-адреса которого нет в разрешенном списке ничего не происходило - ни доступ в локалку, ни доступ в мир, ни обмен с другими устройствами в сети
выше вы же писали что в дхцп стоит статика. то есть айпишники выдаются только нужным макам, верно?
ну и все. остальные маки не будут работать. чем не решение?
 Евгений
На микроте прописать /30 до каждого устройства.
Арп забить статическими записями
Руслан
Руслан
задача действительно плевая, если устройство подключено в микротик безо всяких свичей.
Наймите сетевика, раз не получается самому решить такую задачу
Stan&slav
Roman
уберите порт, куда оно подключено из бриджа, настройте ему отдельный дхцп и разрганичьте доступ фаерволом (форвард)
Мне нужна обычная фильтрация по маку. Этот мак пускаем, остальные не пускаем. Никто не может весь день это решить, так и говорят что плевая задача )))
Ща я начну порты убирать, ага)))
Руслан
Мне нужна обычная фильтрация по маку. Этот мак пускаем, остальные не пускаем. Никто не может весь день это решить, так и говорят что плевая задача )))
Ща я начну порты убирать, ага)))
Раз вам в трех чатах не могут помочь весь день , то проблема явно не в чатах
Roman
Несомненно, все разные решения советуют, я все делаю - а доступ как был для сторонних маков так и остаётся)
Andrew
Евгений
Несомненно, все разные решения советуют, я все делаю - а доступ как был для сторонних маков так и остаётся)
Вы продолжите схему рисовать. И задачу расписывать.
Я не понимаю, что значит «любое другое устройство не должно работать»
Stan&slav
Несомненно, все разные решения советуют, я все делаю - а доступ как был для сторонних маков так и остаётся)
доступ к микротику или в сеть???
Stan&slav
Neighbor вы про это?
Roman
Вы продолжите схему рисовать. И задачу расписывать.
Я не понимаю, что значит «любое другое устройство не должно работать»
"любое другое устройство не должно работать" - пришел посторонний человек с ноутом, тыкнулся в свободный лан порт и никакого доступа не должен получить. Ни к локальной сети, ни к интернету, ни к устройствам в сети - ни к чему. Как будто и не включился он в роутер
Евгений
"любое другое устройство не должно работать" - пришел посторонний человек с ноутом, тыкнулся в свободный лан порт и никакого доступа не должен получить. Ни к локальной сети, ни к интернету, ни к устройствам в сети - ни к чему. Как будто и не включился он в роутер
При этом в сети есть тупой свич и нету денег на управляемые?
Верно?
Руслан
"любое другое устройство не должно работать" - пришел посторонний человек с ноутом, тыкнулся в свободный лан порт и никакого доступа не должен получить. Ни к локальной сети, ни к интернету, ни к устройствам в сети - ни к чему. Как будто и не включился он в роутер
1. Умные коммуты в сети, никаких неуправляемых.
2. Сетевика в штат.
Roman
При этом в сети есть тупой свич и нету денег на управляемые?
Верно?
Я уже один раз написал что нету свича
Roman
Схему нарисовал.
Руслан
Выше 4 или 5 решений предложили - все подходят
Stan&slav
https://forum.nag.ru/index.php?/topic/109349-mikrotik-ogranicheniya-po-mac/
вот гуглю, вариантов много, почему бы не попробовать каждый)
Евгений
Roman
Вот тут можно подробнее?
Что подробнее?
Подключил другое устройство - а к нему есть полный доступ несмотря на дропы в файерволе
Евгений
Куда подключил?
Откуда есть доступ?
Roman
Что подробнее?
Подключил другое устройство - а к нему есть полный доступ несмотря на дропы в файерволе
Другое устройство, мак и айпи которого не прописан нигде в разрешениях
Евгений
Откуда у нового устройства айпи взялся?
Евгений
В лан-порт включил.
Откуда я знаю почему есть доступ
«Откуда» = с какого устройства? Как оно подключено?
Roman
Откуда у нового устройства айпи взялся?
Предварительно прописал в него айпи подсети для проверки. И проверил как работает файервол
 Евгений
Сделайте проще, ip-pool задайте один адрес и при подключении нужного сделайте мак статик. И закройте доступ к микротику по мак адресу через tools Mac-server
Евгений
Никто ничего не получит кроме нужного устройства
Евгений
Евгений
Решений реально много. Хоть фаерволом хоть чем решай
Евгений
На микроте прописать /30 до каждого устройства.
Арп забить статическими записями
Вот это сделай и никто никуда не попадает. Главное не забыть это все куда-то записать )
А сети рандомные из 10.0.0.0/8 взять
Roman
Roman
Евгений
не работает такое решение
И не будет.
Нужно донастроить
https://interface31.ru/tech_it/2021/11/ispol-zuem-rezhim-arp-reply-only-dlya-povysheniya-bezopasnosti-seti-na-oborudovanii-mikrotik.html
Roman
И не будет.
Нужно донастроить
https://interface31.ru/tech_it/2021/11/ispol-zuem-rezhim-arp-reply-only-dlya-povysheniya-bezopasnosti-seti-na-oborudovanii-mikrotik.html
всё доступно, но на этом пункте:
Выполнив эти действия, перейдем в свойства интерфейса, смотрящего в локальную сеть, скорее всего это будет сетевой мост (bridge), и изменим опцию ARP на reply-only.
пропадает интернет
Roman
И на лане, и на ви-фи
Евгений
всё доступно, но на этом пункте:
Выполнив эти действия, перейдем в свойства интерфейса, смотрящего в локальную сеть, скорее всего это будет сетевой мост (bridge), и изменим опцию ARP на reply-only.
пропадает интернет
Потому что не сделано:
идем в IP - ARP и выполняем аналогичную операцию для записей известных узлов, точно также делаем для них Make Static, при этом не забываем про записи узлов со статическими адресами.
Нужно до конца дочитать ;)
Либо можно включить опцию Add ARP For Leases в настройках DHCP-сервера и тогда ARP-таблица будет заполняться автоматически для выданных адресов.
Евгений
всё доступно, но на этом пункте:
Выполнив эти действия, перейдем в свойства интерфейса, смотрящего в локальную сеть, скорее всего это будет сетевой мост (bridge), и изменим опцию ARP на reply-only.
пропадает интернет
P.s. посмотрите вашу схему, которую выше рисовали. Там нет интернета.
Мана закончилась, гадание на кофейной гуще надоело
Roman
Так и блоков питания нет на схеме))))
 Sasha
Sasha
Файрвол тика полноцено работает если отключить passthrough
Sasha
Простите за мой инглиш
Руслан
не работает такое решение
Вам же дали рекомендацию, ссылку на статью с фильтрацией по маку. Делайте.
Roman
Ура!
Roman
Вроде работает как надо!
Roman
Roman
Не верю своим уставшим глазам
Roman
Счастье длилось недолго....
Подключаю другой ноут - он ни к чему не конектится как и должно быть. Потому что не получает айпишку.
Но если я вручную в этот ноут пропишу айпишку, то он получает доступ к устройству в сети, хотя в АРП таблице этот айпи не отображается
Roman
Нет еще
Roman
Мне не надо блокировать определенные маки.
Мне надо наоборот разрешить определенным макам, а всем остальным заблокировать
IIyа
Мне не надо блокировать определенные маки.
Мне надо наоборот разрешить определенным макам, а всем остальным заблокировать
Ну вот пример метода "тупой" фильтрации в бридже. Я оставил Accept в правилах дропа, чтобы вы не потеряли доступ при проверке правил.
/interface list
add name=br-fi-lan
/interface list member
add interface=wifi5 list=br-fi-lan
add interface=wifi2 list=br-fi-lan
/interface bridge
add name=bridge-local
/interface bridge filter
add action=accept chain=input comment="Allowed MAC" in-interface-list=br-fi-lan src-mac-address=00:10:20:30:40:50/FF:FF:FF:FF:FF:FF
add action=accept chain=input comment="ALL DROP" in-interface-list=br-fi-lan
add action=accept chain=output comment="Allowed MAC" dst-mac-address=00:10:20:30:40:50/FF:FF:FF:FF:FF:FF out-interface-list=br-fi-lan
add action=accept chain=output comment="ALL DROP" out-interface-list=br-fi-lan
add action=accept chain=forward comment="Allowed MAC" in-interface-list=br-fi-lan src-mac-address=00:10:20:30:40:50/FF:FF:FF:FF:FF:FF
add action=accept chain=forward comment="ALL DROP" in-interface-list=br-fi-lan
/interface bridge port
add bridge=bridge-local comment=defconf interface=wifi5g
add bridge=bridge-local comment=defconf interface=wifi24g
IIyа
Ну и как сказали выше, сервисы в /ip neighbors, /tool mac server и /tool romon надо проверить и подкорректировать
IIyа
Принципиально фильтрацию можно вообще на свитч-чипе делать аппаратно. Если в роутере он есть.
Konstantin
Доводилось ли кому-то из здесь присутствующих заменять сертификаты с новым issuer на site-to-site IPsec туннелях после чего в некоторых случаях, но не во всех, туннели отказывались переподключаться и в логах появлялась надпись
can't verify peer's certificate from store
до последующей перезагрузки маршрутизатора? После перезагрузки туннели успешно устанавливались. RouterOS v7.18.2.
Vl
Спасайте, гугл не помог😁
У меня настроен l2tp+ipsec.
На mikrotik lan 192.168.4.*
Для l2tp+ipsec 192.168.100.*
Не могу подключиться к расшаренной папке. (Уже все firewall выключил)
Если делаю с локалки до машины, которая подключена по vpn mikrotik Test-NetConnection 192.168.100.* -Port 445 - получаю ПРЕДУПРЕЖДЕНИЕ: TCP connect to 192.168.100.*:445 failed
Если делаю Test-NetConnection 192.168.4.* -Port 445 - то всё отлично, true. (с клиента, это обычный l2tp+ipsec, не два офиса, двух микротов нет)
Нагуглил, что либо что-то с mtu, надо уменьшить.
Либо написать ip routes. (Но я так понял, что оно само появляется при подключении клиента. Появляется gateway имя клиента - шлюз l2tp 192.168.100.1)
Помогите сделать пожалуйста как надо.
 olegon.ru
Всё есть)
значит не рутинг, тогда на интерфейсе VPN снизь MTU до 1100, например... у тебя точно не в винде дело? открой какой-нибудь другой порт и подключайся телнетом
Vl
значит не рутинг, тогда на интерфейсе VPN снизь MTU до 1100, например... у тебя точно не в винде дело? открой какой-нибудь другой порт и подключайся телнетом
Rdp работает... Остальное не проверял.
У меня нет постоянного l2tp интерфейса, при подключении появляется <l2tp-имяпользователя>, type l2tp Server Binding, Actual mtu 1400, l2 mtu - пусто. Внутри поменять нельзя.
Ppp - l2tp server max mtu/mru стоит 1450.
olegon.ru
Rdp работает... Остальное не проверял.
У меня нет постоянного l2tp интерфейса, при подключении появляется <l2tp-имяпользователя>, type l2tp Server Binding, Actual mtu 1400, l2 mtu - пусто. Внутри поменять нельзя.
Ppp - l2tp server max mtu/mru стоит 1450.
если RDP работает в обе стороны, то проблема с виндой, там они вечные с самбой, первая и вторая версия, вот это все
Евгений
Rdp работает... Остальное не проверял.
У меня нет постоянного l2tp интерфейса, при подключении появляется <l2tp-имяпользователя>, type l2tp Server Binding, Actual mtu 1400, l2 mtu - пусто. Внутри поменять нельзя.
Ppp - l2tp server max mtu/mru стоит 1450.
Вот тут и можно мту уменьшить.
Чтобы фаер не тушить, дианмический интерфейс можно открыть и нажать Copy, apply. Он станет постянным.
В интерфейс листах добавь его в лист lan.
Фаер можешь включать обратно.
В настройках l2tp посмотри, чтобы была галочка clamp tcp mss.
Скорее всего винда блочит. Фаервол/брендмауэр
Vl
Вот тут и можно мту уменьшить.
Чтобы фаер не тушить, дианмический интерфейс можно открыть и нажать Copy, apply. Он станет постянным.
В интерфейс листах добавь его в лист lan.
Фаер можешь включать обратно.
В настройках l2tp посмотри, чтобы была галочка clamp tcp mss.
Скорее всего винда блочит. Фаервол/брендмауэр
1. Поставил mtu 1300, не помогло.
Test-NetConnection 192.168.100.* -Port 445
ПРЕДУПРЕЖДЕНИЕ: TCP connect to 192.168.100.*:445 failed
2. clamp tcp mss - сделал, без изменений...
3. Он станет постянным.
В интерфейс листах добавь его в лист lan. - не получается. Не появляется в interface list. При нажатии new interface list его тоже там нет...
Ну я не знаю тогда...
Где делаю сетевую папку, отключил firewall, антивирус... сделал все галочки с доступами для общих ресурсов... что ещё☹️
 Фима
Если мне память не изменяет, то шара в винде, по имени, работает только в одном броадкаст домене. Всё остальное только по ip.
Соответственно если вы видите соседнюю подсеть, то шару надо прописывать через ip. А если винда моложе 7-ки, то там ещё танцы с бубном в виде политик, разрешающих из соседней подсетки
 Roman
Vl
Если мне память не изменяет, то шара в винде, по имени, работает только в одном броадкаст домене. Всё остальное только по ip.
Соответственно если вы видите соседнюю подсеть, то шару надо прописывать через ip. А если винда моложе 7-ки, то там ещё танцы с бубном в виде политик, разрешающих из соседней подсетки
10ка.
Пробовал и по имени и по ip... не работает.
Vl
Если мне память не изменяет, то шара в винде, по имени, работает только в одном броадкаст домене. Всё остальное только по ip.
Соответственно если вы видите соседнюю подсеть, то шару надо прописывать через ip. А если винда моложе 7-ки, то там ещё танцы с бубном в виде политик, разрешающих из соседней подсетки
Я когда гуглил, написано, что по имени он видеть не будет по l2tp, потому что l2-3-4. Поэтому по ip сразу у пробовал
Vl
Можно конечно linux скачать и попробоваться там расшарить, ради интереса
Vl
Лёгкого пути видимо нет😄
Vl
Вот, сделал диагностику пк откуда пытаюсь подключиться к расшаренной папке(к клиенту, который подключен по l2tp)
Пишет "ресурс общего доступа к файлам и принтерам доступен в сети, но не отвечает на попытки подключения"
Фима
Политики глянь. Начни с того, что разреши доступ к папке всем и отовсюду. И ещё такой вопрос. Это чистая самба или, таки, нетбиос?