А вообще экспорт конфигов давайте. Это быстрее и лучше.
Меня пригласили «помочь», конфигов до понедельника нет.
Элтекс в режиме тупого свича. На капах только вайфай и в бридж с эзерами.
От ццр конфиг смысла нет показывать, проблема «до» него
Упд. В идеале фильтровать на элтексах, чтобы линки до капов не забивать (они 100мб)
 Евгений


 Daniil Yurevich
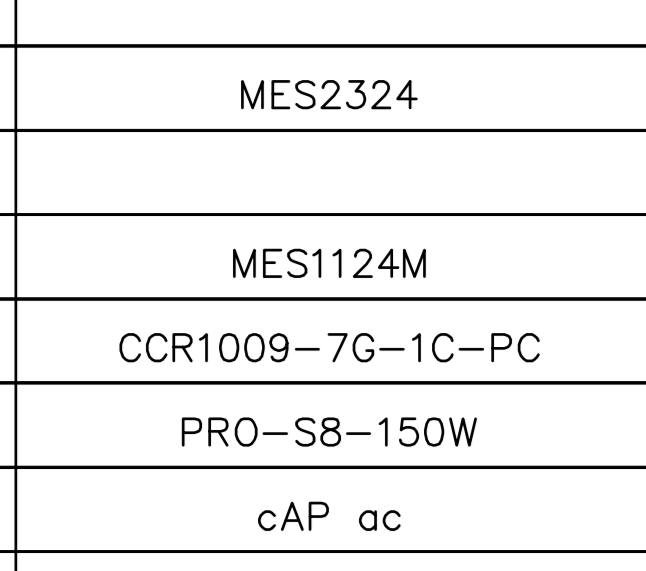
Модель капы?
Daniil Yurevich
Фильтровать мультикаст можно много где.
Daniil Yurevich
 Daniil Yurevich
IP access list пишешь. Потом его на порт вешаешь
Daniil Yurevich
И будет тебе счастье
Евгений
Спасибо
Daniil Yurevich
1124м староват правда, но тоже может
Daniil Yurevich
Там и igmp snooping можешь сделать. Только unknown multicast filtering делай
Евгений
Там и igmp snooping можешь сделать. Только unknown multicast filtering делай
Не помогает, пробовал
Daniil Yurevich
За сим откланяюсь.
Евгений
За сим откланяюсь.
Спасибо за советы.
Там свич в дефолте.
Igmp - включил, не помогло
Uknow multicast - дропнул, не помогло.
Все вернул на место.
Разбить на вланы - это правильно и в данной ситуации поможет, но хотелось бы понять из-за чего такое происходит и как-то правильно выключить на «клиентах».
И если на клиентах не получится, то зарезать на свиче. Вы уже подсказали «как»
Daniil Yurevich
Daniil Yurevich
На капах ты можешь через bridge filter дропать мультикаст в сторону wifi
 Sergey 🌵
на Элтексе надо резать
Sergey 🌵
мультикаст вообще нужен?
Daniil Yurevich
мультикаст вообще нужен?
Я не думаю, что там OSPF/IPTV/NVR multicast/ipv6 в локальной сети. Скорее всего Можно смело его расстрелять.
Евгений
мультикаст вообще нужен?
Не понимаю откуда он берется и зачем. После «фильтрации» может оказаться, что что-то сломается.
Но по сути обычные пк на вин 11, без спец софта. Я выше скинул скрин, что именно генерирует запросы. Те же самые запросы в торче на микроте
Sergey 🌵
Евгений
1. dst адрес 224.0.0.251
2. ff02::fb
Daniil Yurevich
Можешь выключить ее.
Sergey 🌵
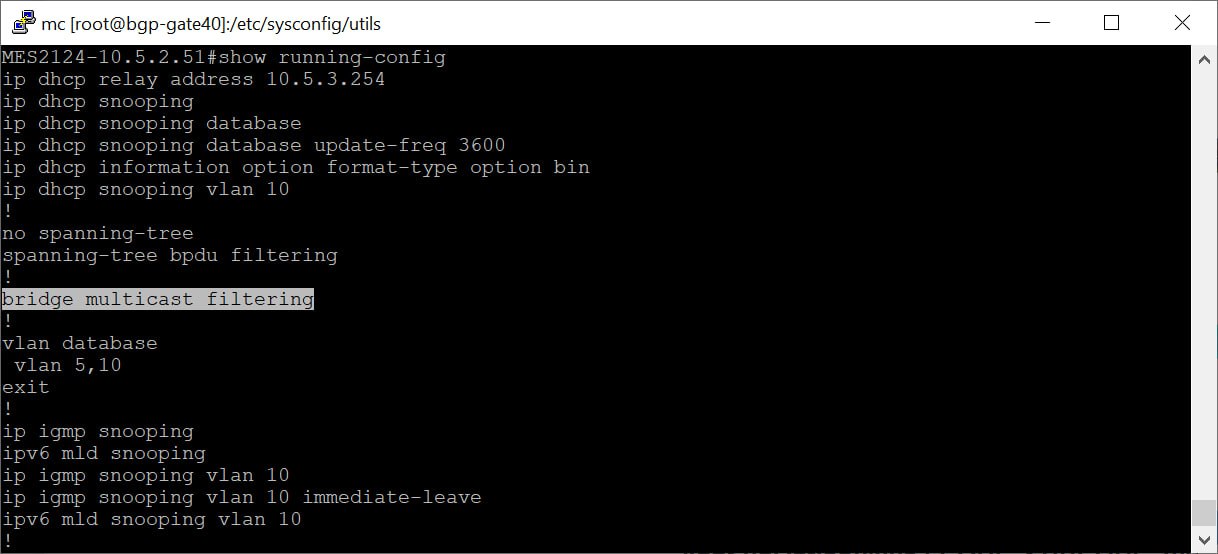 Sergey 🌵
и на каждом интерфейсе
Sergey 🌵
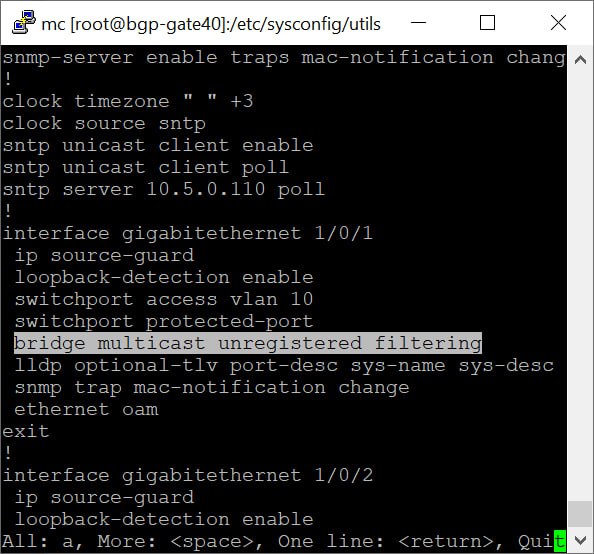 Sergey 🌵
если не включеть снупинг то кажется
Sergey 🌵
bridge multicast filtering
Sergey 🌵
и фильтров ни интерфейсе хватит, но мультикаст от ipv6 это не прибьет
Daniil Yurevich
и фильтров ни интерфейсе хватит, но мультикаст от ipv6 это не прибьет
А разве ip access list толку на ipv4 работает?
Daniil Yurevich
Я давно в телекоме не работаю. По старой памяти.
Daniil Yurevich
А разве ip access list толку на ipv4 работает?
Но ether type точно ipv6 можно отфильтровать
Sergey 🌵
А разве ip access list толку на ipv4 работает?
Там многое летит именно на CPU , из-за всяких снупингов, поэтому обычный ACL часто вообще не фильтрует такое. есть еще CPU acl. Но проще резеть всяким встроенным для мультикаста.
Daniil Yurevich
Там многое летит именно на CPU , из-за всяких снупингов, поэтому обычный ACL часто вообще не фильтрует такое. есть еще CPU acl. Но проще резеть всяким встроенным для мультикаста.
Ну mld snooping'a должно хватить тогда и для ipv6
Пользователь Daniil Yurevich имеет 1/3 предупреждений, будьте внимательны!
Причина:
Действие Video заблокировано в этом чате.
Daniil Yurevich
Ух робот какой
Daniil Yurevich
Я ему гифку
Daniil Yurevich
А он мне предупреждение
Daniil Yurevich
Причем здесь broadcast в ipv4 , когда мы про мультикаст говорим
Daniil Yurevich
И конкретный контекст - фильтрация IP Access list ipv6 и ipv4 одновременно
Dmitry
так я про то же. либо филтьраните эльтексом, либо на капах ипв6 выключите
 Олег
а чо, у микротика нет галочки "отключить мультикаст на вайфае" как у всех?
Sergey 🌵
а чо, у микротика нет галочки "отключить мультикаст на вайфае" как у всех?
Там галочка немного другая, отключение пониженной скорости передачи мультикаста, кажется.
 Даниил
Всем привет! Нужна помощь в настройке MikroTik для маршрутизации трафика через VDS с bol-van/zapret.
Схема сети:
• В локальной сети есть Proxmox-сервер (IP: 192[.]168[.]1[.]200/24), на нём запущена виртуалка с Ubuntu.
• У этой виртуалки один интерфейс eth0, на нём два IP:
• 192[.]168[.]1[.]225/24 — для связи с локалкой
• 172[.]16[.]0[.]1/30 — для туннеля
• На VDS установлен bol-van/zapret, работает через nfqws.
MikroTik:
• Один bridge, на нём три IP:
• 192[.]168[.]0[.]1
• 192[.]168[.]1[.]1
• 172[.]16[.]0[.]2
• Хочу, чтобы ПК с IP 192[.]168[.]1[.]110 выходил в интернет через VDS, чтобы на нём отрабатывал zapret.
• Создал таблицу маршрутизации to_zapret, маркирую трафик с 192[.]168[.]1[.]110 и маршрутизирую его на 172[.]16[.]0[.]1.
Проблема:
Интернет на ПК перестаёт работать. В tcpdump на VDS активность вижу, но сайты не открываются.
Похоже, что-то не так с маршрутизацией или не хватает NAT.
Подскажите, куда копать? Какие настройки стоит проверить?
Заранее извиняюсь за формат адресов, спам бот забанил бы)
 Антон
Добрый вечер. Хотел посоветоваться по поводу туннелей для работы с забугорными VPS.
Вводные данные следующие:
1. впс сервер с микротиком на борту и 100 Мбит канал
2. hap ax3 Домашний
До сегодняшнего дня с провайдером ДОМ.РУ(эр-телеком) рабтала связка l2tp + IPsec, а на ax3 были настроены маршруты для работы ютуба. Увы связка сломалалсь и в логах пишет:
l2tp-VPS: initializing...
l2tp-VPS: connecting...
l2tp-VPS: terminating... - session closed
l2tp-VPS: disconnected
Полагаю что спасибо стоит сказать РКН и догадываюсь что придется рассматривать новый туннель. Что можете порекомендовать между двумя микротами для работы канала 50+ Мбит? И действительно ли sstp будет иметь ограничение до 30 Мбит или всё зависит от настройки и мощности vps?
Andrew
Господа, кто встречал ситуацию: RouterBOARD wAP 2nD r2, РОС 6.46.4, подключены через RB750Pr2, РОС 6.49.18, питаются ПоЕ от него. Обновляю wAP до 6.49.18 и уходят в бутлуп навечно. Как победить?
Dmitry
нетинсталлом
Andrew
причем до обновления 750го все было хорошо и точки работали. Я почти уверен, что упала мощность на пое
Dmitry
не зависит. мапы и на бп у меня также себя вели. каждое обновление как серпом
Andrew
за нетинсталлом больно далеко ехать
Konstantin
Кто-нибудь знает как подружить Linux ntpd с Mikrotik NTP server через симметричные ключи? Я попробовал на стороне Linux ntpd настроить MD5, SHA1, но результат "peer rejected auth (crypto NAK)".
IIyа
за нетинсталлом больно далеко ехать
пошагово обновлять, если удалось wAP откатить к 6.46
И не забывать обновлять routerboot
 Евгений
комплектация минимальная
Евгений
 $continue$
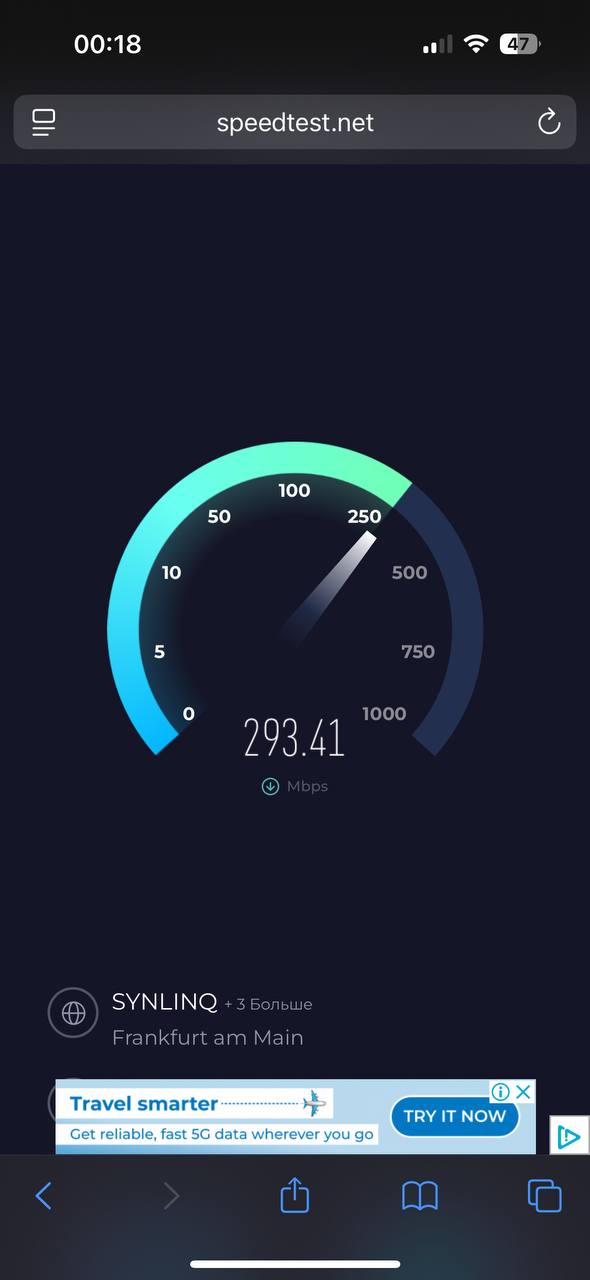
wireguard, дома 4011 в другом месте vps на убунту. почти 300 мбит вижимает.
а wireguard чистый? или amnezia?
потому что у меня провайдер через wg дает выпустить клиентов ВНУТРИ РФ
но если сделать его забугор, то ниче работать не будет :)
Евгений
$continue$
у меня домру))
Евгений
Ну там порт не стандартный разумеется
$continue$
у меня тоже, но оно же не так это детектит)
$continue$
там есть определенный payload в пакете
$continue$
вот оно его и детектит
Евгений
у меня тоже, но оно же не так это детектит)
Ну я так понимаю у них стоят межсетевые экраны которые видят технологию
Олег
тспу, конечно, можно считать ngfw в каком-то роде...
но обычно их так всё же не называют
Denis
Добрый всем. Плиз подскажите. Нужно на внешнем интерфейсе поменять mac, routeros 6. Физически доступа к микроту нет. Вопрос: по опыту скажите, достаточно ли терминалом поменять мак или нужно передернуть (вкл\выкл) потом интерфейс?
 ░▒▓ТрезвыйЕжик▓▒░
Добрый всем. Плиз подскажите. Нужно на внешнем интерфейсе поменять mac, routeros 6. Физически доступа к микроту нет. Вопрос: по опыту скажите, достаточно ли терминалом поменять мак или нужно передернуть (вкл\выкл) потом интерфейс?
Ты можешь передернуть и через интерфейсы после смены мака
Denis
Ну так извне сделайте disabled/enable
Мак поменяю, линк пропадет. Соответственно к провайдеру - с этим проблем нет. Вот дальше, если нужно передернуть интерфейс, в микрот же не попаду.