Мак поменяю, линк пропадет. Соответственно к провайдеру - с этим проблем нет. Вот дальше, если нужно передернуть интерфейс, в микрот же не попаду.
Safe mode используйте
 ░▒▓ТрезвыйЕжик▓▒░

 ░▒▓ТрезвыйЕжик▓▒░
 Denis
Safe mode используйте
Так сейф мод все мои настройки уберет же - линк то пропадет после изменения мака.
Denis
Рискнул, сменил мак. Передергивать интерфейс не потребовалось.
kutuzovrusss
Всем добрый вечер, подскажите пожалуйста, как анонсировать статический маршрут в ospf?
Daniil Yurevich
Всем добрый вечер, подскажите пожалуйста, как анонсировать статический маршрут в ospf?
В настройках OSPF включить redistribute static
Daniil Yurevich
Что-то лишнее можно убрать фильтрами.
 Moneron 🇷🇺
Я по этому поводу шерстил интернет, были похожие темы, но решения так и не удалось найти
Править натом. Потому что изначально лукап output-трафика происходит по main, оттуда же берётся pref.source. Если output нужно pbr-ом отправить в другую таблицу через другой интерфейс с другого адреса – юзайте срц-нат. Обычного маскарада на аут-интерфейс достаточно, как правило.
 Mehmet
Привет ребята, у меня есть вопрос для вас =) варианты:
1) Pmacct/nfacctd
2) Syslog
Какой из них является наилучшим для сбора логов с Mikrotik с точки зрения эффективности и производительности? Также есть варианты для сбора и отправки данных в Mikrotik:
1) ip>firewall>NAT > опция «log» во вкладке действий (с использованием system>logging>remote)
2) Traffic Flow
Какой вариант вы считаете легким, эффективным и оптимальным для логирования?
Mehmet
🙏
Dmitry
да с чем умеете работать, то и ставьте. микрот использует обычный или bsd syslog, никаких проблем с этим нет. я graylog использую на сети
Mehmet
да с чем умеете работать, то и ставьте. микрот использует обычный или bsd syslog, никаких проблем с этим нет. я graylog использую на сети
Итак, Graylog или Syslog — лучший вариант?
Dmitry
Итак, Graylog или Syslog — лучший вариант?
да с чем умеете работать, то и ставьте. микрот использует обычный или bsd syslog, никаких проблем с этим нет.
Mehmet
да с чем умеете работать, то и ставьте. микрот использует обычный или bsd syslog, никаких проблем с этим нет.
Что вы думаете о логировании на Mikrotik? Насколько оно нагружает процессор? Какой вариант лучше: «Traffic Flow» или опция удалённого логирования?
Mehmet
Что вы думаете о логировании на Mikrotik? Насколько оно нагружает процессор? Какой вариант лучше: «Traffic Flow» или опция удалённого логирования?
1) ip>firewall>NAT > опция «log» во вкладке действий (с использованием system>logging>remote)
2) Traffic Flow
Dmitry
вы такие вопросы странные задаете. ну возьмите, поставьте, проанализируйте. там делов на полчаса. железо у всех разное. допустим мрй ccr2004 не будет нагружать, а ваш hap lite будет, у получится, что я вам соврал. или не будет, потому что у вас 3 лога в час. вы же вообще никаких вводных данных не указали. обычно на такие сообщение не отвечают, потому что нечего отвечать, исходных данных нет.
Dmitry
Mehmet
а это вообще разные вещи
Это действительно мудрый и хороший ответ. Вы правы, без дополнительных данных и конкретной ситуации мои вопросы кажутся странными. Опция "test it-got it" лучше, как всегда =) Большое спасибо🙏🙏🙏🙏
 System
Здравствуйте MikroTik CCR1009 не обновляется
System
В чем может быть проблема?
 Innokentiy
пробовали его включать?
System
Решил
Евгений
 Павел

 Руслан
Сделайте ддя каждой свою таблицу маршрутизации на микротике. Это быстро и просто
#
# model = RB3011UiAS
/interface ovpn-server
add name=ovpn-in1 user=""
/interface list
add comment=defconf name=WAN
add comment=defconf name=LAN
/ip pool
add name=dhcp_pool5 ranges=172.16.0.20-172.16.0.50
/ip dhcp-server
add address-pool=dhcp interface=bridge lease-time=10m name=defconf
add address-pool=dhcp_pool5 interface=ether10 name=dhcp1
/ppp profile
/routing table
add disabled=no fib name=ovpn-1
add disabled=no fib name=ovpn-2
add disabled=no fib name=ovpn-3
/interface bridge port
add bridge=bridge comment=defconf interface=ether4
add bridge=bridge comment=defconf interface=ether5
add bridge=bridge comment=defconf interface=ether6
add bridge=bridge comment=defconf interface=ether7
add bridge=bridge comment=defconf interface=ether8
add bridge=bridge comment=defconf interface=ether9
add bridge=bridge comment=defconf interface=sfp1
/ip firewall connection tracking
set udp-timeout=10s
/ip neighbor discovery-settings
set discover-interface-list=LAN
/ip settings
set max-neighbor-entries=8192
/interface l2tp-server server
set authentication=mschap2 default-profile=l2tp_profile enabled=yes \
use-ipsec=yes
/interface list member
add comment=defconf interface=bridge list=LAN
add comment=defconf interface=ether1 list=WAN
/interface ovpn-server server
add auth=sha1 certificate=srv-OVPN cipher=aes256-gcm default-profile=ovpn \
disabled=no name=ovpn-server_1 port=1194 \
push-routes=172.168.0.0 require-client-certificate=yes
/ip address
add address=192.168.1.1/24 comment=defconf interface=bridge network=\
192.168.1.0
/ip dhcp-client
add comment=defconf interface=ether1
add comment=defconf disabled=yes interface=ether1
/ip dhcp-server lease
add address=172.16.0.20 server=dhcp1
add address=172.16.0.21 server=dhcp1
add address=172.16.0.22 server=dhcp1
/ip dhcp-server network
add address=172.16.0.0/24 dns-server=172.16.0.1 gateway=\
172.16.0.1
add address=192.168.1.0/24 comment=defconf dns-server=192.168.1.6 gateway=\
192.168.1.1 netmask=24
/ip dns
set allow-remote-requests=yes servers=
/ip dns static
add address=192.168.1.1 comment=defconf name=router.lan type=A
/ip firewall address-list
add list=BlackList
/ip firewall filter
add action=accept chain=input in-interface=ether10
/ip firewall mangle
add action=mark-routing chain=prerouting dst-address=!172.160.0.0/24 \
new-routing-mark=ovpn-com src-address=172.16.0.20
add action=mark-routing chain=prerouting dst-address=!172.160.0.0/24 \
new-routing-mark=ovpn-mom src-address=172.16.0.21
add action=mark-routing chain=prerouting dst-address=!172.160.0.0/24 \
new-routing-mark=ovpn-mom src-address=172.16.0.22
/ip firewall nat
add action=masquerade chain=srcnat comment="defconf: masquerade" \
ipsec-policy=out,none out-interface-list=WAN
add action=masquerade chain=srcnat out-interface=<ovpn-1> routing-mark=\
ovpn-com
add action=masquerade chain=srcnat out-interface=!<ovpn-2> routing-mark=\
ovpn-mom
add action=masquerade chain=srcnat out-interface=!<ovpn-3> routing-mark=\
ovpn-nom
/ip firewall raw
/ip ipsec profile
set [ find default=yes ] dpd-interval=2m dpd-maximum-failures=5
/ip route
add disabled=no dst-address=0.0.0.0/0 gateway=x/x/x/x
add disabled=no dst-address=0.0.0.0/0 gateway=10.168.0.10 routing-table=\
ovpn-1 suppress-hw-offload=no
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=10.169.0.10 \
routing-table=ovpn-2 scope=30 suppress-hw-offload=no target-scope=10
routing-table=main scope=30 suppress-hw-offload=no target-scope=10
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=10.170.0.10 \
routing-table=ovpn-3 scope=30 suppress-hw-offload=no target-scope=10
/ip service
set telnet disabled=yes
set ftp disabled=yes
set www disabled=yes
set ssh disabled=yes
/ip upnp
set allow-disable-external-interface=yes enabled=yes
/ip upnp interfaces
add interface=ether1 type=external
/ipv6 firewall address-list
/ipv6 firewall filter
/ppp secret
Руслан
 Руслан
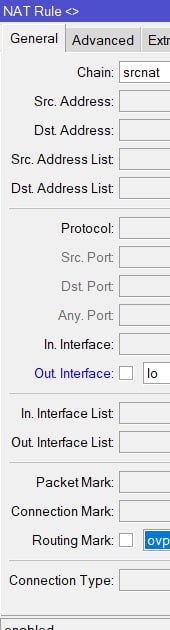
Соответственно вопрос как этот косяк устранить?
А зачем натить? На второй строне сделайте обратный маршрут и все.
Либо поменять роли впн-сервер и клиент местами.
То есть вы подключаетксь профилем овпн к удаленному узлу (к каждому из трех) - в этом случае интерфейс не будет пропадать.
Руслан
А зачем натить? На второй строне сделайте обратный маршрут и все.
Либо поменять роли впн-сервер и клиент местами.
То есть вы подключаетксь профилем овпн к удаленному узлу (к каждому из трех) - в этом случае интерфейс не будет пропадать.
у меня на этом маршрутизаторе стоит proxmox с виртуалками и им нужно ходить с разными адресами в сеть
Руслан
Хоть виртуалки, хоть тараканы, маршрутизатору все равно кто на айпи висит))
Руслан
А зачем натить? На второй строне сделайте обратный маршрут и все.
Либо поменять роли впн-сервер и клиент местами.
То есть вы подключаетксь профилем овпн к удаленному узлу (к каждому из трех) - в этом случае интерфейс не будет пропадать.
в данной схеме на центральном маршрутизаторе статик IP стоит, удаленные маршрутизаторы все за шлюзами операторов
Руслан
Так сделайте обратный маршрут и
нат настройте на втором конце овпн
Руслан
мысль!
 IIyа
Добрый вечер. Хотел посоветоваться по поводу туннелей для работы с забугорными VPS.
Вводные данные следующие:
1. впс сервер с микротиком на борту и 100 Мбит канал
2. hap ax3 Домашний
До сегодняшнего дня с провайдером ДОМ.РУ(эр-телеком) рабтала связка l2tp + IPsec, а на ax3 были настроены маршруты для работы ютуба. Увы связка сломалалсь и в логах пишет:
l2tp-VPS: initializing...
l2tp-VPS: connecting...
l2tp-VPS: terminating... - session closed
l2tp-VPS: disconnected
Полагаю что спасибо стоит сказать РКН и догадываюсь что придется рассматривать новый туннель. Что можете порекомендовать между двумя микротами для работы канала 50+ Мбит? И действительно ли sstp будет иметь ограничение до 30 Мбит или всё зависит от настройки и мощности vps?
У меня есть подозрение, что SSTP медленный только на Routerboard-ах, поскольку на CHR и x86 он вовсе не медленный и шарашит сотку и выше мегабит.
 Dmitry
На десктопе ещё лучше
 Sergio
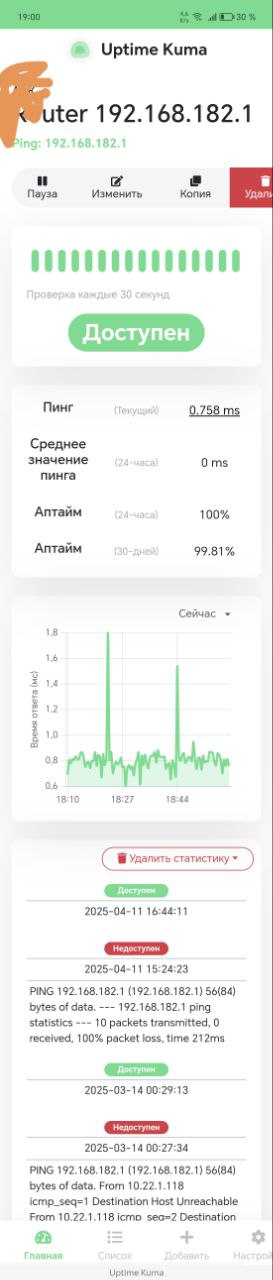
Kuma приятная весьма, и попроще
Только эти «@@@@@@« решили что маломи бизносу ваши кумы не нужны. И продают от 250 машин.
И ты такой Пу-пу-пу….
Павел
 Wasp
У меня есть подозрение, что SSTP медленный только на Routerboard-ах, поскольку на CHR и x86 он вовсе не медленный и шарашит сотку и выше мегабит.
Та же история, на двухядерном хетцнере прокачивает 300 мегабит, загружая машину на 50%. При этом на 5009 скорость - как БГ пошлёт, то 30, то 100, то 5))) но последнее, это наверное происки врагов РКН.
IIyа
Та же история, на двухядерном хетцнере прокачивает 300 мегабит, загружая машину на 50%. При этом на 5009 скорость - как БГ пошлёт, то 30, то 100, то 5))) но последнее, это наверное происки врагов РКН.
5 Мбит - да, это искусственное замедление. А так - в районе 30 Мбит... 🤔
Wasp
5 Мбит - да, это искусственное замедление. А так - в районе 30 Мбит... 🤔
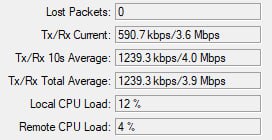
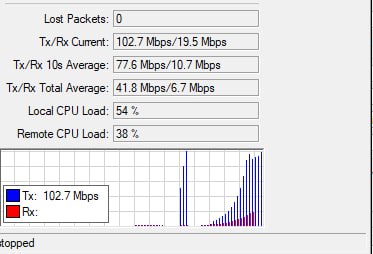
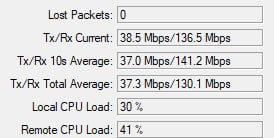
У меня ещё есть прикол, что если мерять с 5009 на машину, с помощью btest, то вообще дичь показывает))
IIyа
У меня ещё есть прикол, что если мерять с 5009 на машину, с помощью btest, то вообще дичь показывает))
При использовании Btest нужно какое-то разумное ограничение в паттерне ставить.
 Wasp
Сейчас всё в порядке)
Stan&slav
добрый день, столкнулся с трудностями маршрутизации, пересекаются подсети, маски /24 и /22 менять нельзя, иначе всю сеть перестраивать, возможно определенный ip маршрутизировать через отдельный шлюз ?
Cumberbatch
Stan&slav
Да. DST/32
Или если речь про src то через pbr
сегодня снова пол дня убил.. чё-то не получается) как вижу микрот получает трафик и назад гонит его
Stan&slav
может кто подсказать, как можно мониторить, как трафик идёт вообще.... я только правила создают accept и лог включаю
 Maxim
добрый день, столкнулся с трудностями маршрутизации, пересекаются подсети, маски /24 и /22 менять нельзя, иначе всю сеть перестраивать, возможно определенный ip маршрутизировать через отдельный шлюз ?
Меньшая большая маска всегда в приоритете, куда погнал, туда и должно пойти.
Stan&slav
Меньшая большая маска всегда в приоритете, куда погнал, туда и должно пойти.
честно я не разберусь без помощи никак, топчусь на месте и психую уже )
Stan&slav
например в windows я могу шлюз прописать как IP, в микротике он пишет unrichible
IIyа
например в windows я могу шлюз прописать как IP, в микротике он пишет unrichible
Поле Pref Source в маршруте заполняете?
Maxim
например в windows я могу шлюз прописать как IP, в микротике он пишет unrichible
Ну как бы если хотите совета, то лучше расписать что конкретно и куда хотите гнать. На кофейной гуще имеем:
10.3.36.0/22(10.3.36.1-10.3.39.254) со шлюзом 172.16.1.1 и на втором конце сеть 10.3.39.0/24(10.3.39.1-10.3.39.254) со шлюзом 172.16.1.2.
Чтобы с первого конца адрес 10.3.39.25 гнать во вторую сеть надо направить 10.3.39.25/32 в шлюз 172.16.1.2
Maxim
И тогда он будет принудительно идти туда один сам по себе
Maxim
Потому что у него маска больше
 Nomer
Nomer
Или жа на какую версию откатиться что бы он там был, ставил 7.11.2 и там тоже нет
6.49 не получается поставить
bmw
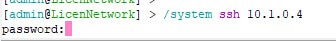
Всем привет, кто то знает как поставить shh клиент на самую последнюю версию ?
что такое "shh клиент"? ssh? так клиент всегда был:
> /system ssh [Tab] [Tab]
address command output-to-file port src-address user vrf
Nomer
/tool shh
Когда пишу ответ
bad command name shh
 licen777
Всем привет, кто то знает как поставить shh клиент на самую последнюю версию ?
 Nomer
Спасибо щас попробую
Дмитрий 😎
 Дмитрий 😎
 Wasp
5 Мбит - да, это искусственное замедление. А так - в районе 30 Мбит... 🤔
 VanYOUshka
Дмитрий 😎
 Олег
прикольные глубины нейминга у них
 Hide
Всем привет.
Не подскажете, сколько hotspot-серверов, можно поднять на одном микротике с 6 лицензией?
 Sergey 🌵
 Василий
/report