Добрый день) простите за глупый вопрос )) а как заблочить выдачу IP по DHCP определённым ПК по МАК ??? или только фаерволом ?
/ip dhcp-server lease
add address=192.168.233.193 block-access=yes mac-address=20:50:E7:38:E3:6A server=server1
 Руслан


 Konstantin
Теперь надо думать как его оттуда исключить...
Может быть какой-нибудь no-track в raw-таблице может его обойти? Конечно, сам я такое не проверял. А можно ли как-то изменить полиси, что бы не попадало то, что нужно?
 Dmitry
Может быть какой-нибудь no-track в raw-таблице может его обойти? Конечно, сам я такое не проверял. А можно ли как-то изменить полиси, что бы не попадало то, что нужно?
я уже все сделал - не надо пихать raw куда угодно
Dmitry
надо просто читать документацию
Dmitry
ipsec policy = none для нужного трафика и все
Konstantin
ipsec policy = none для нужного трафика и все
Отлично. Может быть и мне пригодится когда-нибудь.
Konstantin
Кто-нибудь сталкивался с такой проблемой, что маршрутизатор находящийся в Totally Stub area не получает default route ни от одного из двух backbone ABR? В лабе на CHR'ах работает, а в проде на RB450Gx4 и CCR1009 почему-то не получается, не появляется маршрут по умолчанию. Фильтров нет, настройки сверял насколько раз, Firmware и bootloader обновил. Пробовал даже выключать no-summaries, но даже LSA type-3 не появляется на конечном маршрутизаторе. В backbone area LSA Type-3 из Stub area, а точнее маршруты появляются.
Похоже, что эта беда вызвана тем, что использовался свитч-чип с VLAN'ами на проклятом Atheros 8327. Пока так и не понял до конца почему в некоторых случаях OSPF работает только с backbone, а все другие area не устанавливают маршруты на RB450Gx4. Перепроверял конфигурацию по-нескольку раз, но конкретного ответа пока не обнаружил. В который раз уже хочется просто заставить клиента заменить эти устройства, но по мощности их как раз бы хватило.
Andrew
Похоже, что эта беда вызвана тем, что использовался свитч-чип с VLAN'ами на проклятом Atheros 8327. Пока так и не понял до конца почему в некоторых случаях OSPF работает только с backbone, а все другие area не устанавливают маршруты на RB450Gx4. Перепроверял конфигурацию по-нескольку раз, но конкретного ответа пока не обнаружил. В который раз уже хочется просто заставить клиента заменить эти устройства, но по мощности их как раз бы хватило.
Я поймал на днях такую штуку с оспф, что микрот имея 0.0.0.3 зону на конкретном физическом интерфейсе падал при прохождении в одном из транзитных вланов трафика с чужим оспф и бэкбон зоной в нем. При этом у него даже айпи в этом влане никогда не было.
Andrew
Мистика
Andrew
Запускаешь чужой влан и бах - приехали
 Алексей
всем здравствуйте, есть спецы по арубе? проблема с контроллером вайфай и точками доступа
 licen777
 Daniil Yurevich
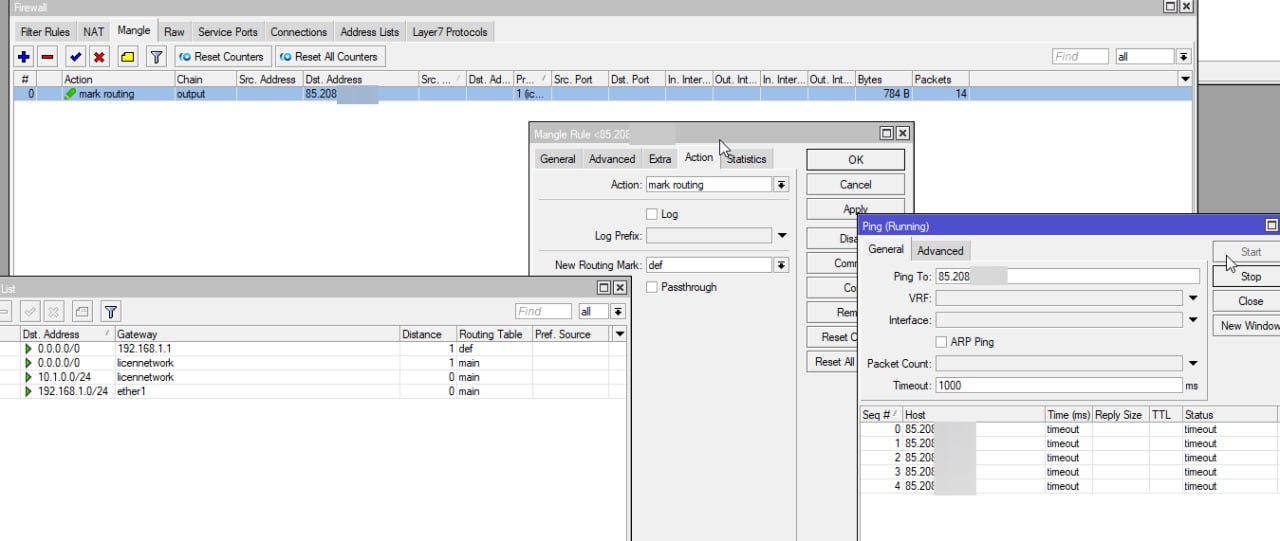
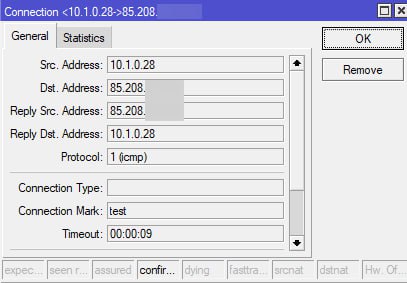
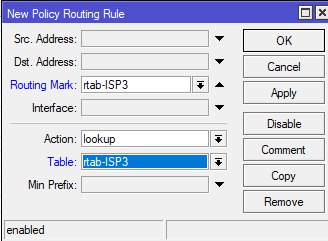
Покрасил трафик, сложил в отдельную табличку маршрутизации.
IIyа
licen777
 licen777
Я по этому поводу шерстил интернет, были похожие темы, но решения так и не удалось найти
licen777
Вобщем пока забью, просто брошу маршрут напрямую, в любом случае трафик генерируемый самим роутером не так важен, главное что на подключенные устройства маркировка работает нормально
licen777
Спасибо за попытки помочь
IIyа
Я по этому поводу шерстил интернет, были похожие темы, но решения так и не удалось найти
Какое решение?
Все работает вполне себе нормально, Policy Based Routing есть.
licen777
Какое решение?
Все работает вполне себе нормально, Policy Based Routing есть.
Проблема с тем, что маркированный трафик генерируемый самим микротиком имеет неверный src ip
IIyа
Проблема с тем, что маркированный трафик генерируемый самим микротиком имеет неверный src ip
Вот, вполне рабочая конструкция
/routing table
add fib name=external
/ip firewall mangle
add action=mark-connection chain=output connection-mark=no-mark dst-address-list=ext-services new-connection-mark=external
add action=mark-routing chain=output connection-mark=external new-routing-mark=external passthrough=no
/ip route
add dst-address=0.0.0.0/0 gateway=10.0.0.1 routing-table=external
licen777
Странно, не работает
Может ли быть эти связано с тем, что у меня CHR версия?
licen777
Странно, не работает
Может ли быть эти связано с тем, что у меня CHR версия?
Симптом тот же самый, неправильный src address
IIyа
Странно, не работает
Может ли быть эти связано с тем, что у меня CHR версия?
Нет, не связано.
Какие-то ошибки в конфиге. В качестве костыля можете NAT-ить в нужный Src IP, главное, чтобы убегал в нужный шлюз.
Dmitry
Добрый день) простите за глупый вопрос )) а как заблочить выдачу IP по DHCP определённым ПК по МАК ??? или только фаерволом ?
 licen777
Dmitry
Симптом тот же самый, неправильный src address
так потому что output это трафик самого роутера. вам prerouting нужен
licen777
так потому что output это трафик самого роутера. вам prerouting нужен
Ну я как раз таки и хотел трафик самого роутера вывести
Dmitry
тогда мак верный
Dmitry
вы же nat никуда не денете
Руслан
Ну я как раз таки и хотел трафик самого роутера вывести
Поправьте меня если я ошибаюсь, коллеги.
Трафик, генерируемый самим роутером (не ответ на запросы), полетит исключительно по таблтце main и никакой другой.
Соответственно чтобы роутер инициировал соединение в интерфейс, отличный от дефолтного, надо просто создать соответствующий маршрут.
Зачем вообще чтото маркировать в вашем случае?
IIyа
Поправьте меня если я ошибаюсь, коллеги.
Трафик, генерируемый самим роутером (не ответ на запросы), полетит исключительно по таблтце main и никакой другой.
Соответственно чтобы роутер инициировал соединение в интерфейс, отличный от дефолтного, надо просто создать соответствующий маршрут.
Зачем вообще чтото маркировать в вашем случае?
Например, использовать адрес-листы для динамического PBR
Dmitry
Поправьте меня если я ошибаюсь, коллеги.
Трафик, генерируемый самим роутером (не ответ на запросы), полетит исключительно по таблтце main и никакой другой.
Соответственно чтобы роутер инициировал соединение в интерфейс, отличный от дефолтного, надо просто создать соответствующий маршрут.
Зачем вообще чтото маркировать в вашем случае?
не просто маршрут, а маршрут в нужный table
Руслан
Просто маршрут в таблице main
 Dmitry
а, Речь про проводного клиента?
Stan&slav
мог упустить ) ну да, фаером по маку
тут я честно не знаю как быть, задача блокнуть 1пк, чтоб во внутряшку не смотрел, как сделать это я не знаю.....
Руслан
тут я честно не знаю как быть, задача блокнуть 1пк, чтоб во внутряшку не смотрел, как сделать это я не знаю.....
Вам кажется 3 варианта уже подсказали.
Любой используйте
Dmitry
так стоп, что значит не смотрел внутрянку? а выпускать его в инет тоже не надо? или в какую другую сеть?
 ░▒▓ТрезвыйЕжик▓▒░
Stan&slav
так стоп, что значит не смотрел внутрянку? а выпускать его в инет тоже не надо? или в какую другую сеть?
да вот беда в том, что похоже в моё случае я ничего не могу сделать.... есть свитч, в него тарелки воткнуты uniwifi, и в свитч микрот, а микрот dhcp и раздаёт инет, вот как бы этому одному пк дать выход в инет и ограничить его доступ к локальной сети, я понимаю, что никак, шлюза в uni у меня увы нет
licen777
Поправьте меня если я ошибаюсь, коллеги.
Трафик, генерируемый самим роутером (не ответ на запросы), полетит исключительно по таблтце main и никакой другой.
Соответственно чтобы роутер инициировал соединение в интерфейс, отличный от дефолтного, надо просто создать соответствующий маршрут.
Зачем вообще чтото маркировать в вашем случае?
Ну лучше будет тогда просто маршрут через нужный шлюз, а с устройствами изгаляться как угодно
Dmitry
да вот беда в том, что похоже в моё случае я ничего не могу сделать.... есть свитч, в него тарелки воткнуты uniwifi, и в свитч микрот, а микрот dhcp и раздаёт инет, вот как бы этому одному пк дать выход в инет и ограничить его доступ к локальной сети, я понимаю, что никак, шлюза в uni у меня увы нет
сделать на юнифае гостевую сеть, дать пароль, а на основной пароль сменить и не рассказывать )
Dmitry
ну можно вланами, тем более железки у вас управляемые
░▒▓ТрезвыйЕжик▓▒░
да вот беда в том, что похоже в моё случае я ничего не могу сделать.... есть свитч, в него тарелки воткнуты uniwifi, и в свитч микрот, а микрот dhcp и раздаёт инет, вот как бы этому одному пк дать выход в инет и ограничить его доступ к локальной сети, я понимаю, что никак, шлюза в uni у меня увы нет
можно по мак адресу вообще ограничить в фаере
Stan&slav
сделать на юнифае гостевую сеть, дать пароль, а на основной пароль сменить и не рассказывать )
я был бы признателен любому совету, есть пк за который переживаю, что может трипер поймать и пустить его в сеть, защитить хочу
Dmitry
а еще можно через kid control по графику, например доступ только с 00:00 до 00:01
Dmitry
но это уже извращение
Dmitry
так высадите его в отдельный влан и запретите форвард в основную сетку
Stan&slav
так высадите его в отдельный влан и запретите форвард в основную сетку
вы имеете ввиду в свитче ?
Dmitry
и в роутер тоже заводить
bmw
а какой вопрос был?)))
кстати, в команде /ip dhcp-server lease есть опция
block-access (yes | no; Default: no) Block access for this client
не про это ли спич?
bmw
вы имеете ввиду в свитче ?
товарищ говорит, что порт этого пк на коммутаторе сделать акцессом в 666 влан, далее по транкам протащить транзитом до роутера и там над ним уже издеваться.
Konstantin
Похоже, что эта беда вызвана тем, что использовался свитч-чип с VLAN'ами на проклятом Atheros 8327. Пока так и не понял до конца почему в некоторых случаях OSPF работает только с backbone, а все другие area не устанавливают маршруты на RB450Gx4. Перепроверял конфигурацию по-нескольку раз, но конкретного ответа пока не обнаружил. В который раз уже хочется просто заставить клиента заменить эти устройства, но по мощности их как раз бы хватило.
Собрал лабу и разобрался. Не работало потому, что в Микротиках при использовании нескольких зон надо обязательно отключать или удалять неиспользуемые зоны в конфигурации, иначе OSPF маршруты не будут появляться в таблице маршрутизации. Ранее я ошибочно предполагал, что если зона не используется ни в одном из шаблонов интерфейсов, то маршрутизатор не будет думать что он ABR. 🤦♂️
IIyа
да вот беда в том, что похоже в моё случае я ничего не могу сделать.... есть свитч, в него тарелки воткнуты uniwifi, и в свитч микрот, а микрот dhcp и раздаёт инет, вот как бы этому одному пк дать выход в инет и ограничить его доступ к локальной сети, я понимаю, что никак, шлюза в uni у меня увы нет
Если только на юнифайках поднять гостевую вайфай-сеть в отдельном влане, который прокинуть на микротик, где микротик выдаст отдельные "гостевые" настройки и выпустит в интернет. Также сделать блокировку inter-vlan трафика на микротике в файрволле.
Эмиль
Что-то чат пустой…
 Александр
Коллеги добрый день. Обновил Mikrotik CCR-2004-12S+2XS с версии 6 до версии 7 после этого резко выросла загрузка CPU с 10% до полки в 100%
Кто м.б. подсказать в чем могла быть проблема? Откатился обратно.
Petr
Что-то чат пустой…
Кликнул на закрепленное сообщение, история появилась. Видимо баг клиента тг.
IIyа
Коллеги добрый день. Обновил Mikrotik CCR-2004-12S+2XS с версии 6 до версии 7 после этого резко выросла загрузка CPU с 10% до полки в 100%
Кто м.б. подсказать в чем могла быть проблема? Откатился обратно.
Конфигурации в ros6 и ros7 различаются, возможно скрипт апгрейда не смог корректно модифицировать какие-то настройки. Если нужна ROS7 - переустановите нетинсталлом и настройте вручную. В принципе, базовые конфиги скрипт отрабатывает хорошо, видимо у вас что-то хитрое настроено. Или что-то в файлах системы (скрытых от пользователя) - тут нетинсталл точно поможет ,так как форматирует диск. Да, и с 6-ки штатно можно обновить до 7,12,1
 Sergey 🌵
Коллеги добрый день. Обновил Mikrotik CCR-2004-12S+2XS с версии 6 до версии 7 после этого резко выросла загрузка CPU с 10% до полки в 100%
Кто м.б. подсказать в чем могла быть проблема? Откатился обратно.
Что-то видимо особое обновляли с десяток 2004х, особых проблем не возникло. На интерфейсах трафик может закрльцовывается?
 Евгений
Приветствую.
Подскажите…
Есть локалка
Ccr + switch (eltex) + cap ac
Свичей и капов несколько/много. И все это в одной л2.
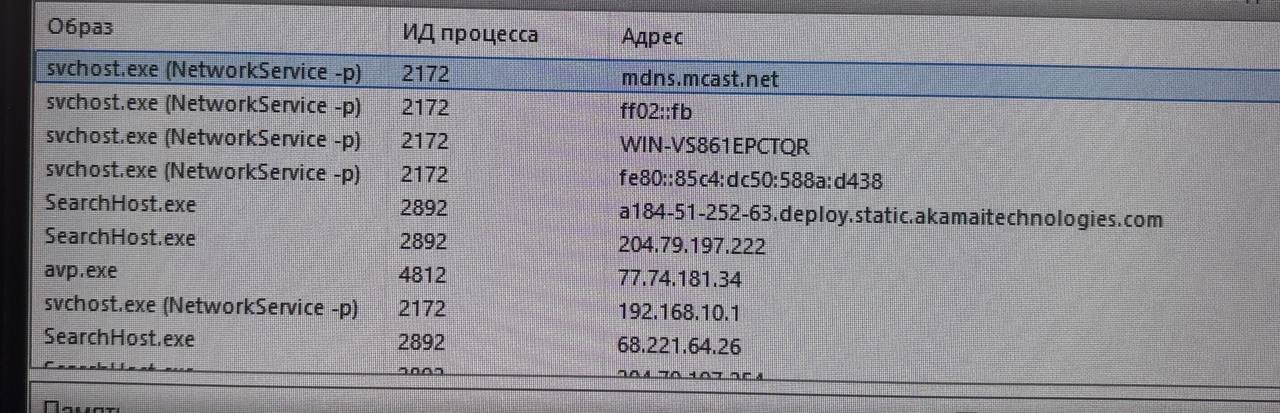
В свич воткнуты ПК около 10 штук с виндой. Они генерируют мультикаст 30-80мбит (айпив6). Этот мультик падает на каждую капу и транслируется в эфир. Эфир забит и вайфаем пользоваться не реально.
Igmp снупинг включал - не помогает.
Есть идеи как этот мультик зарезать?
Пока идея только вайфай унести в отдельный влан.
Евгений
 bmw
Приветствую.
Подскажите…
Есть локалка
Ccr + switch (eltex) + cap ac
Свичей и капов несколько/много. И все это в одной л2.
В свич воткнуты ПК около 10 штук с виндой. Они генерируют мультикаст 30-80мбит (айпив6). Этот мультик падает на каждую капу и транслируется в эфир. Эфир забит и вайфаем пользоваться не реально.
Igmp снупинг включал - не помогает.
Есть идеи как этот мультик зарезать?
Пока идея только вайфай унести в отдельный влан.
вифи всегда кошерно по отдельному влану(ам) организовывать.
Daniil Yurevich
Приветствую.
Подскажите…
Есть локалка
Ccr + switch (eltex) + cap ac
Свичей и капов несколько/много. И все это в одной л2.
В свич воткнуты ПК около 10 штук с виндой. Они генерируют мультикаст 30-80мбит (айпив6). Этот мультик падает на каждую капу и транслируется в эфир. Эфир забит и вайфаем пользоваться не реально.
Igmp снупинг включал - не помогает.
Есть идеи как этот мультик зарезать?
Пока идея только вайфай унести в отдельный влан.
Скорее igmp snooping не так настроил. Можешь на коммутаторе фильтровать multicast.
Daniil Yurevich
Скорее igmp snooping не так настроил. Можешь на коммутаторе фильтровать multicast.
Можешь на cap'ах фильтровать multicast
Daniil Yurevich
Можешь на cap'ах фильтровать multicast
Не уверен поможет или нет, но можно попробовать включить multicast helper
Евгений
Скорее igmp snooping не так настроил. Можешь на коммутаторе фильтровать multicast.
А как надо?
Просто галочку включить не достаточно?
Мултикаст хелпер тоже пытался крутить - не помогло.
Я сначала тестировал на капе, т.к. она более гибкая в настройках, чем элтекс. Зафильтровать не получилось.
Хотел сделать сначала на капе, а потом попробовать повторить на элтексе. По этому вариант с фаерволом - не вариант.
Daniil Yurevich
Так на eltex сделай access filter
Daniil Yurevich
А как надо?
Просто галочку включить не достаточно?
Мултикаст хелпер тоже пытался крутить - не помогло.
Я сначала тестировал на капе, т.к. она более гибкая в настройках, чем элтекс. Зафильтровать не получилось.
Хотел сделать сначала на капе, а потом попробовать повторить на элтексе. По этому вариант с фаерволом - не вариант.
IP access list и дальше весь мультикаст дроп
Daniil Yurevich
А вообще экспорт конфигов давайте. Это быстрее и лучше.