я выше написал, в чем сложность. Так-то бы конечно. Изначально так и сделал
эдж и хром в стандарте пытаются спросить винду, а та уже стучится на МТ, лист заполняется почти мгновенно (если по microsoft лазить, к примеру). Но это в стандарте, я не пытаюсь обойти самого себя...
 bmw


 Аникей
эдж и хром в стандарте пытаются спросить винду, а та уже стучится на МТ, лист заполняется почти мгновенно (если по microsoft лазить, к примеру). Но это в стандарте, я не пытаюсь обойти самого себя...
хром игнорирует. Хотя я не проверял, остается ли запись в DNS-кэше винды после выполнения wget, но с помощью wget файл не качается, но хром продолжает скачивать
bmw
я выше написал, в чем сложность. Так-то бы конечно. Изначально так и сделал
есть ещё одна засада -- у меня везде dual stack... при малейшей слабине пытаются убежать в шестёрку...
IIyа
хром игнорирует. Хотя я не проверял, остается ли запись в DNS-кэше винды после выполнения wget, но с помощью wget файл не качается, но хром продолжает скачивать
Современные браузеры сами резолвят, преимущественно через DOH. Системным резольвером не пользуются. Надо принудительно отключать в браузерах резольвин через DOH.
Также можно создать адрес-лист DOH-серверов и блокировать доступ к ним для клиентов. Дропать в файрволле или резать TTL.
Для заблокированного домена можно использовать NXDOMAIN.
Аникей
Современные браузеры сами резолвят, преимущественно через DOH. Системным резольвером не пользуются. Надо принудительно отключать в браузерах резольвин через DOH.
Также можно создать адрес-лист DOH-серверов и блокировать доступ к ним для клиентов. Дропать в файрволле или резать TTL.
Для заблокированного домена можно использовать NXDOMAIN.
ну это себе колено прострелить, по сути)
IIyа
ну это себе колено прострелить, по сути)
В 7,18 и 19 можно создать список doh-серверов и его использовать для резольвинга с микротика
Также список форвардеров.
IIyа
Получается, микротик будет "man-in-the-middle"
Аникей
ну хотя да, правилами в фаерволе можно проходящий дропать
исходящий-то не трогаем
boteg
Доброго времени суток, на сегодня есть способы покупки routeOS на территории РФ?
 ░▒▓ТрезвыйЕжик▓▒░
Доброго времени суток, на сегодня есть способы покупки routeOS на территории РФ?
Только через друзей в странах СНГ
 Constantin
Странный, наверное, вопрос. Есть MikroTik на архитектуре tile с RouterOS 7.17.2. Он работает маршрутизатором и до кучи DNS и DHCP-сервером. Мне нужно модифицировать ответы DNS-сервера на этом MikroTik, чтобы он не возвращал ответ на запрос клиентом DNS-записи HTTPS (Type 65).
Возможно ли это сделать средствами этой железяки и её ПО? Или нужна отдельная железяка, на которой я какой-нибудь dnsmasq с filter-rr=HTTPS подниму?
 Anton
Странный, наверное, вопрос. Есть MikroTik на архитектуре tile с RouterOS 7.17.2. Он работает маршрутизатором и до кучи DNS и DHCP-сервером. Мне нужно модифицировать ответы DNS-сервера на этом MikroTik, чтобы он не возвращал ответ на запрос клиентом DNS-записи HTTPS (Type 65).
Возможно ли это сделать средствами этой железяки и её ПО? Или нужна отдельная железяка, на которой я какой-нибудь dnsmasq с filter-rr=HTTPS подниму?
(Имхо)
Предлагаю поднять отдельную железку / виртуалку / контейнер под это дело ибо функционал ROS в части DNS урезан по сравнению с тем же bind / dnsmasq
Артём
Всем доброго времени суток. Кто может помочь с маркировкой? Не могу никак сообразить, почему не работает
Два интерфейса. 1. pppoe с именем RT. Второй wireguard с именем WG.
В роутах
add disabled=no distance=2 dst-address=0.0.0.0/0 gateway=RT pref-src="" routing-table=main scope=30 suppress-hw-offload=no target-scope=1
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=STATIC_IP pref-src="" routing-table=main scope=30 suppress-hw-offload=no target-scope=1
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=RT pref-src="" routing-table=RT scope=30 suppress-hw-offload=no target-scope=1
Всё работает, но проблема в том, что не работает проброс портов во внутрь локалки на RT.
add action=dst-nat chain=dstnat dst-port=890 in-interface=RT protocol=tcp to-addresses=10.10.152.254 to-ports=5544
В mangle
add action=mark-connection chain=prerouting connection-mark=no-mark in-interface=RT new-connection-mark=con-RT
add action=mark-routing chain=output connection-mark=con-RT new-routing-mark=RT
В /routing table
add disabled=no fib name=RT
Вроде бы всё промаркировал, маршрутизация тоже есть, не пойму где и что упустил?
Артём
 Руслан
Счетчик тикает по дстнат?
Так понимаю 10.10.152 это локалка, но к wg отношения не имеет.
Либо комп не слушает порт 5544, либо отвечает не туда
Sergey
почему output?
add action=mark-routing chain=output connection-mark=con-RT new-routing-mark=RT
 Ilya
Всем доброго времени суток. Кто может помочь с маркировкой? Не могу никак сообразить, почему не работает
Два интерфейса. 1. pppoe с именем RT. Второй wireguard с именем WG.
В роутах
add disabled=no distance=2 dst-address=0.0.0.0/0 gateway=RT pref-src="" routing-table=main scope=30 suppress-hw-offload=no target-scope=1
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=STATIC_IP pref-src="" routing-table=main scope=30 suppress-hw-offload=no target-scope=1
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=RT pref-src="" routing-table=RT scope=30 suppress-hw-offload=no target-scope=1
Всё работает, но проблема в том, что не работает проброс портов во внутрь локалки на RT.
add action=dst-nat chain=dstnat dst-port=890 in-interface=RT protocol=tcp to-addresses=10.10.152.254 to-ports=5544
В mangle
add action=mark-connection chain=prerouting connection-mark=no-mark in-interface=RT new-connection-mark=con-RT
add action=mark-routing chain=output connection-mark=con-RT new-routing-mark=RT
В /routing table
add disabled=no fib name=RT
Вроде бы всё промаркировал, маршрутизация тоже есть, не пойму где и что упустил?
А чё в мангле один в прероутинг, другой в аутпут.
Вроде в итоге проходящие маркируются, исходящие отправлялись бы в RT table если бы маркировались.
Дмитрий
К кого в использовании hex refresh,подскажите преимущества перед hex s кроме того что нет sfp
Руслан
К кого в использовании hex refresh,подскажите преимущества перед hex s кроме того что нет sfp
Тут не раз задавали этот вопрос. Поиском поищите
IIyа
К кого в использовании hex refresh,подскажите преимущества перед hex s кроме того что нет sfp
В соседнем чятике человек поделился
IIyа
Всем привет! Есть вопрос: дома стоит hex s, к нему в режиме CAP подключены два hap ax2. WiFi работает идеально, переходы между точками отрабатывают, все клиенты подключаются, коннекты держатся сутками. В феврале взял на тесты hex refresh. Сбросил без дефолтной конфигурации, залил скриптом конфу с hex s и заменил его. С сетью по кабелю всё хорошо, кабелем подключена(кроме точек) только хом лаба на дебиане, там всё ок, докер, торрены, dlna рабоают как часики. А вот с wifi приколы: с периодичностью 10-50 минут скидываются все клиенты по обеим частотам, как будто отрабатывает провижионинг. Причем виртуальные интерфейсы CAP-ов не отрубаются и не перезапускаются, просто разом все точки скидывают клиентов. Грешил на аксесс листы, отключил - не помогло, отключал стиринг, игрался с частотами, секьюрити и вообще со всеми настройками, всё побоку. Ради теста скинул с дефолтной конфой, настроил снова капсман - та же ерунда. Втыкаю обратно hex s и все опять стабилизируется. Уже не знаю куда копать, может кто сталкивался?
IIyа
Кстати, если кто захочет рефреш для запуска докера, не рекомендую, разрабы намудрили с архитектурой, крайне мало какие контейнеры там стартуют, все амнезии влесы и байдипиайи точно нет. Только если прям брать и самому собирать
IIyа
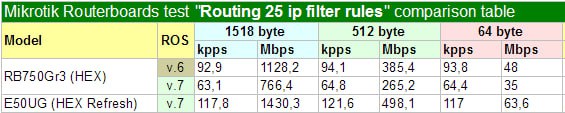
 Dmitry
Это только картинки - абсолютно бесполезная поделка
IIyа
Всем доброго времени суток. Кто может помочь с маркировкой? Не могу никак сообразить, почему не работает
Два интерфейса. 1. pppoe с именем RT. Второй wireguard с именем WG.
В роутах
add disabled=no distance=2 dst-address=0.0.0.0/0 gateway=RT pref-src="" routing-table=main scope=30 suppress-hw-offload=no target-scope=1
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=STATIC_IP pref-src="" routing-table=main scope=30 suppress-hw-offload=no target-scope=1
add disabled=no distance=1 dst-address=0.0.0.0/0 gateway=RT pref-src="" routing-table=RT scope=30 suppress-hw-offload=no target-scope=1
Всё работает, но проблема в том, что не работает проброс портов во внутрь локалки на RT.
add action=dst-nat chain=dstnat dst-port=890 in-interface=RT protocol=tcp to-addresses=10.10.152.254 to-ports=5544
В mangle
add action=mark-connection chain=prerouting connection-mark=no-mark in-interface=RT new-connection-mark=con-RT
add action=mark-routing chain=output connection-mark=con-RT new-routing-mark=RT
В /routing table
add disabled=no fib name=RT
Вроде бы всё промаркировал, маршрутизация тоже есть, не пойму где и что упустил?
Как выше заметили, проброс в локалку же, и нужно правило для ответов из локалки
add action=mark-routing chain=prerouting in-interface-list=LAN connection-mark=con-RT new-routing-mark=RT
IIyа
К кого в использовании hex refresh,подскажите преимущества перед hex s кроме того что нет sfp
А куда хотите его применить?
Дмитрий
А куда хотите его применить?
обычное домашнее использование (онлайн кинотеатры,серфинг и тд.3 ноута,4 телефона),после него по воздуху xiaomi ax6s работать будет.
а его в роли маршрутизатора-контроля больше (snmp всякие и тд)
IIyа
обычное домашнее использование (онлайн кинотеатры,серфинг и тд.3 ноута,4 телефона),после него по воздуху xiaomi ax6s работать будет.
а его в роли маршрутизатора-контроля больше (snmp всякие и тд)
Выберите лучше hAP AX3, он уж точно более совместим со всем, лучше будет поддерживаться, есть вайфай, усб и порт 2,5Gb. Не гвооря уже о том, что он более чем в 2 раза производительнее по процу, и памяти больше. В том числе и с контейнерами у него будет лучше (будут под него пилить).
 КЭПпучино
О, окна уже перевезли. 😁
КЭПпучино
У ботов новый скрипт
Артём
Артём
Добавил, но не помогло(
Что самое интересное, если я в роутах добавляю маршрут до внешнего IP, с которого пытаюсь подключиться до микрота и сходить по прокинутому порту, то всё начинает работать.
add disabled=no distance=1 dst-address=ВНЕШНИЙ_IP/32 gateway=RT routing-table=main scope=30 suppress-hw-offload=no target-scope=10
Как я понимаю, затык где-то на ответе из локальной сети. Видимо не уходит через RT. Но где?
IIyа
Что самое интересное, если я в роутах добавляю маршрут до внешнего IP, с которого пытаюсь подключиться до микрота и сходить по прокинутому порту, то всё начинает работать.
add disabled=no distance=1 dst-address=ВНЕШНИЙ_IP/32 gateway=RT routing-table=main scope=30 suppress-hw-offload=no target-scope=10
Как я понимаю, затык где-то на ответе из локальной сети. Видимо не уходит через RT. Но где?
ВОзможно не сняты галки Passtrough, трафик попадает в следующие правила и перемаркировывается ими.
IIyа
Или у вас в интерфейс-листе LAN не прописан интерфейс в локалку
Артём
Или у вас в интерфейс-листе LAN не прописан интерфейс в локалку
я бридж использую, не лист, т.е. указан напрямую бридж
Артём
IIyа
Покажите правило, чтоб не играть в испорченный телефон.
IIyа
Да все имеющиеся. В ЛС.
Дмитрий
Выберите лучше hAP AX3, он уж точно более совместим со всем, лучше будет поддерживаться, есть вайфай, усб и порт 2,5Gb. Не гвооря уже о том, что он более чем в 2 раза производительнее по процу, и памяти больше. В том числе и с контейнерами у него будет лучше (будут под него пилить).
для wifi уже стоит ax6s.(с этим у него асе хорошо-)hex просто в роли маршрутизатора.
ax3 рассмотрю.
спасибо за вариант
IIyа
для wifi уже стоит ax6s.(с этим у него асе хорошо-)hex просто в роли маршрутизатора.
ax3 рассмотрю.
спасибо за вариант
Считайте, что на АХ3 тогда вайфай "в подарок" или для экспериментов )
В том числе и если есть девйсы для "умного дома" - лучше отсадить их отдельно.
Руслан
Сделать notrack для gre?
Добрый день. А как вы делаете нотрак для gre?
/ip firewall raw
add action=notrack chain=prerouting protocol=gre
add action=notrack chain=output protocol=gre
Таким образом на клиенте и сервере?
Daniil Yurevich
Добрый день. А как вы делаете нотрак для gre?
/ip firewall raw
add action=notrack chain=prerouting protocol=gre
add action=notrack chain=output protocol=gre
Таким образом на клиенте и сервере?
Я только явно указываю адреса между маршрутизаторами.
Daniil Yurevich
Но посыл верный, да.
Руслан
используя список с ip адресами, я понял.
Спасибо
 Aleksei
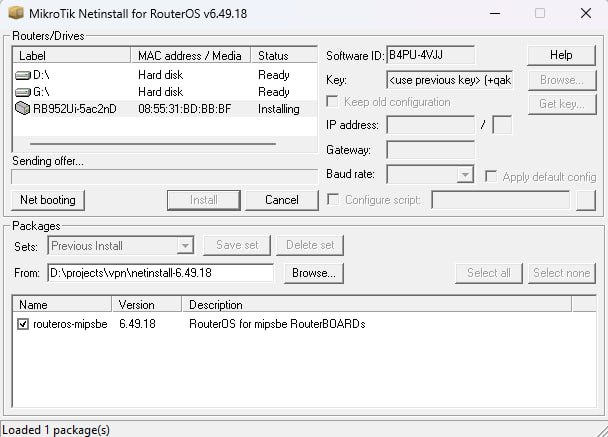
Всем привет. Роутер hAP ac Lite не могу обновить. установлена 6.49.1, предлагает 6.49.18 - System - Packages - Download&Install - перезагружается и версия остается та же. Через netinstall тоже не обновляет. Может кто-то сталкивался с такой проблемой?
 Алексей видеонаблюдение Саратов
Всем привет. Роутер hAP ac Lite не могу обновить. установлена 6.49.1, предлагает 6.49.18 - System - Packages - Download&Install - перезагружается и версия остается та же. Через netinstall тоже не обновляет. Может кто-то сталкивался с такой проблемой?
Сохраните конфиг, лучше экспортом с show sensitive и перешейте netinstall
Алексей видеонаблюдение Саратов
И не забудьте завести пользователей, они экспортом не выгружаются
Aleksei
Сохраните конфиг, лучше экспортом с show sensitive и перешейте netinstall
 Алексей видеонаблюдение Саратов
Иван
Anton
 Андрей
пока не взял старый ноут с 7ркой так же с ПК было, с ноута прошилось
Ровно для этого держу комп с 7 и с нормальным com портом (для других интересных штук)
Bomberman
Всем доброго вечера.
Скажите, а реально ли одному МАС-у передать опции DHCP, чтобы шлюза не было?
Andrew
заблокайте его на шлюзе
Ilya
Всем доброго вечера.
Скажите, а реально ли одному МАС-у передать опции DHCP, чтобы шлюза не было?
В общем да. Уж контэйнером-то... По-моему и без.
Но зачем?
Bomberman
В общем да. Уж контэйнером-то... По-моему и без.
Но зачем?
Есть регистратор с двумя сетевухами, который не даёт сохранить настройки сети без шлюза. Из-за этого у него рвёт крышу...
Denis
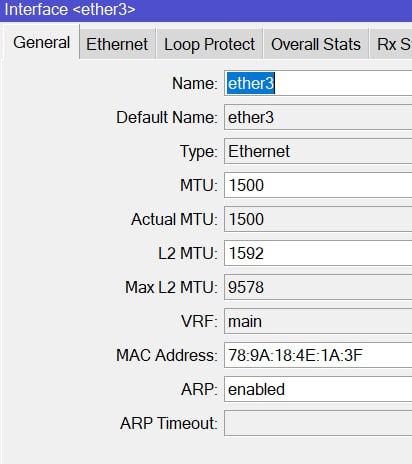
Добрый всем. Плиз подскажите. Можно на внешнем на WAN интерфейсе изменить мак? Чтобы мимикрировать под например тп-линк.
Andrew
 Maxim
Andrew
Добрый всем. Плиз подскажите. Можно на внешнем на WAN интерфейсе изменить мак? Чтобы мимикрировать под например тп-линк.
жмакаешь интерфейс и меняешь мак. поле доступно для редактирования
Maxim
На первом вроде только через терминал
Maxim
Что-то изменилось? 🤨
Andrew
на первом порту?
Maxim
Ну в контексте вопроса классически WAN делается на 1
Maxim
Скрин не рассматриваю, там 3
Maxim
Поле доступно
Andrew
ну в контексте не ясно на каком порту у вас WAN. можно открыть форточку
Ilya
Есть регистратор с двумя сетевухами, который не даёт сохранить настройки сети без шлюза. Из-за этого у него рвёт крышу...
Так статиком его настрой!
А так — вроде отдельный сепвер сделать, по примерам matcher из локи.
Bomberman
Так статиком его настрой!
А так — вроде отдельный сепвер сделать, по примерам matcher из локи.
Сделал с помощью option 3 для одного МАС-а.
Andrew
господа, подскажите нужную кнопку... Есть влан, на бридже влан фильтеринг. Добавляю влан интерфейс на порт - работает. Добавляю влан на порты в бридже и в сам бридж и перестает работать. Маршрутизация нихт. была прошивка 7.16.2, обновил на 7.18.2. эффект нулевой
Andrew
причем на части портов маршрутизация работает, а на части нет
Andrew
что за мистика
 Евгений
Andrew
в этом и смысл. есть вланы которые работают в этой конфигурации, а есть, которые нет. причем избирательно... из 9 портов работает в 4х, в 5 не работает. настроено всё одинаково. Порты = еоип туннели