 Andrew


мту проверил. везде 1500
 Руслан
Вы в еоип отправляете теггированный трафик или нетегированный?
И для чего интерфейс-тунель в бридж пихать? Да еще и с вланами.
Andrew
Вы в еоип отправляете теггированный трафик или нетегированный?
И для чего интерфейс-тунель в бридж пихать? Да еще и с вланами.
тегированный. в туннелях несколько тегированных вланов проходят. чтобы не плодить туннели для каждого влана
IIyа
тегированный. в туннелях несколько тегированных вланов проходят. чтобы не плодить туннели для каждого влана
без конфига бриджа с портами и вланами перед глазами - неясно что происходит
 Dmitry
 Dmitry
кто-то может пнуть меня почему такое происходит
IIyа
кто-то может пнуть меня почему такое происходит
Вероятно ответный трафик идёт напрямую между компьютерами, минуя микротик.
Dmitry
Вероятно ответный трафик идёт напрямую между компьютерами, минуя микротик.
я в tcp-dump на dst-nat destination не вижу пакетов
Konstantin
я в tcp-dump на dst-nat destination не вижу пакетов
Может быть есть какие-то правила на PREROUTING? Ловятся ли эти пакеты правилами в POSTROUTING?
Dmitry
 Dmitry
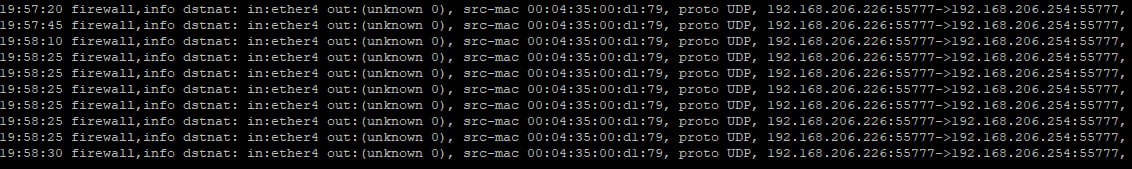
сверху плохой проброс - внизу - хороший
Dmitry
найдите разницу - разница в SRC-mac, что рискну предположить говорит микротику или получателю, что это типа connected
Dmitry
русские поделки - бессмысленные и беспощадные
Konstantin
сверху плохой проброс - внизу - хороший
Не уверен, что правильно понял. DNAT правила на PREROUTING отличались?
Dmitry
Не уверен, что правильно понял. DNAT правила на PREROUTING отличались?
нет правил в prepouting
Dmitry
в примере два одинаковых dst-nat-а - с одинаковыми правилами, но только одно содержит MAC-источника, другое нет - почему очень большой вопрос
Konstantin
а ну если вы об этом - он был в prerouting
Да, в микротике его просто опускают, но он там в DNAT, a SNAT в POSTROUTING. Но с точки зрения терминологии микротика, я видимо написал неправильно.
Konstantin
в примере два одинаковых dst-nat-а - с одинаковыми правилами, но только одно содержит MAC-источника, другое нет - почему очень большой вопрос
Действительно редкий случай, что кто-то матчит в DNAT source MAC-адрес.
Dmitry
Действительно редкий случай, что кто-то матчит в DNAT source MAC-адрес.
если вам знаком UDP пот 55777 - вопросов не возникнет
Konstantin
если вам знаком UDP пот 55777 - вопросов не возникнет
Нет, не знаком, но OUI скорее всего относится к radio или IoT, я полагаю.
Stan&slav
Доброе утро! Ребят нужна помощь для самых маленьких :)
Запутался в шлюзах и маршрутах....
как правильно сделать микротик шлюзом для двух разных сетей, в разных интерфейсах ? Не объединяя их в бридж, добавил два IP, один одной сети, другой другой сети, пишу в микротике маршрут из одной сети через добавленный айпи, а для другой сети другой, и что-то ничего не работает, либо не могу указать в качестве Gateway IP микротика, пишет Unrecheble или ставит мне автоматом бридж сети
Stan&slav
Если коротко:
сеть1 - 192.168.1.0/24 (eth1)
сеть2 - 192.168.2.0/24 (eth2)
IP:
192.168.1.100 для eth1
192.168.2.100 для eth2
Route
192.168.1.0/24 - 192.168.1.100
192.168.2.0/24 - 192.168.2.100
Stan&slav
и не хочет работать :)
 Евгений
Так там маршруты должны автоматом появится
IIyа
Если коротко:
сеть1 - 192.168.1.0/24 (eth1)
сеть2 - 192.168.2.0/24 (eth2)
IP:
192.168.1.100 для eth1
192.168.2.100 для eth2
Route
192.168.1.0/24 - 192.168.1.100
192.168.2.0/24 - 192.168.2.100
В IP-адресах добавляйте префикс /24 и появятся автоматические маршруты в присоединенные сети.
Stan&slav
В IP-адресах добавляйте префикс /24 и появятся автоматические маршруты в присоединенные сети.
сейчас настроил работает, но честно не могу понять как :) это больше всего меня волнует)
IIyа
сейчас настроил работает, но честно не могу понять как :) это больше всего меня волнует)
Что "как" ? )) Маршруты в присоединенные сети роутер создаёт автоматические, а какие именно - зависит от IP и префикса (маски)
Stan&slav
Что "как" ? )) Маршруты в присоединенные сети роутер создаёт автоматические, а какие именно - зависит от IP и префикса (маски)
можно в личку черкану? чтобы тут не выглядеть сильно тупым)
IIyа
можно
Alexey
Stan&slav
А кто данные сети маршрутизирует? Не микрот?
один микрот, другой, я уже запутался) никто наверно
Stan&slav
На вопрос не ответили
спасибо Алексей, я понял одно, мне нужно учить матчасть )книжки моё спасение, а не ютуб
Alexey
Этот микрот основной шлюз в этих сетях, или другой???
Andrew
пипл, CHR можно даунгрейд сделать внутри ветки? закидываю .npk и делаю downgrade, ребуи и результат 0. в логах чисто
Макс Паршаков
Добрый день, LHHGR лте тарелка, хотел запихнуть скрипт на рестарт модема под сим, но он не сохраняется, т.к. 0 процентов свободной памяти, в system-package все пусто, в files тоже, что еще можно удалить? или все идет к netinstall похожe?👀
Cumberbatch
Dmitry
Ответ уходит напрямую src.
поясните пожалуйста - он не может уходить туда, так как specific маршрут говрящий ему идти в интерфейс с которого пришел запрос.
более того - я не вижу входящих в tcpdump на получателе, как отмечалось выше
Cumberbatch
поясните пожалуйста - он не может уходить туда, так как specific маршрут говрящий ему идти в интерфейс с которого пришел запрос.
более того - я не вижу входящих в tcpdump на получателе, как отмечалось выше
Если есть dst-Nat который меняет адрес получателя из той же сети что и исходный запрос то очевидно что ответ пойдет напрямую отправителю
Поэтому ввели такое понятие как харпин Нат
Dmitry
Dmitry
это две /28 - которые ложатся в одну /27 и представляют собой Peering по услуге L3VPN с двух сторон
Dmitry
маски 100500 раз сверял везде - нет пересечения
Dmitry
проброс по другому порту работает - как и показано выше ...
Cumberbatch
Тогда видимо нужен wireshark. И packet sniffer на него.
Dmitry
Тогда видимо нужен wireshark. И packet sniffer на него.
пятница + суббота + ночь на воскресенье подряд и того примерно 30 рабочих часов и wireshark и логи и torch
IIyа
это две /28 - которые ложатся в одну /27 и представляют собой Peering по услуге L3VPN с двух сторон
НА клиентах те же префиксы /28 прописаны?
IIyа
226 и 254-м
Dmitry
Мне сложно вас понимать.
Dmitry
226/28 и 254/28
IIyа
Ага, это все меняет. Трабл где-то в другом месте.
Возможно все-таки на клиентах операционка применяет классовый маршрут и не использует прописанную маску...
Клиенты - Windows ?
Dmitry
Ага, это все меняет. Трабл где-то в другом месте.
Возможно все-таки на клиентах операционка применяет классовый маршрут и не использует прописанную маску...
Клиенты - Windows ?
Это маршрутизаторы микротик (226 и 254), которые делают nat - первый src-nat второй dst-nat.
Для того чтобы пробросить стоящие за ними VipNEt-коордиинаторы
IIyа
Это маршрутизаторы микротик (226 и 254), которые делают nat - первый src-nat второй dst-nat.
Для того чтобы пробросить стоящие за ними VipNEt-коордиинаторы
Примерно понятно, линейная схема. Хотя информации все равно недостаточно, предметная картинка бы помогла.
 Sasha
Подскажите с Detected conflict by ARP response for . Есть 2 влана 3 и 5 в них точки доступа. Точки юнифай получаают адреса в 3 и 5 влане но мак адреса у них одинаковые. Вопрос как убрать и избежать в дхцп траблы с запросами и ответами с 00.00.00.00 маками
Руслан
Подскажите с Detected conflict by ARP response for . Есть 2 влана 3 и 5 в них точки доступа. Точки юнифай получаают адреса в 3 и 5 влане но мак адреса у них одинаковые. Вопрос как убрать и избежать в дхцп траблы с запросами и ответами с 00.00.00.00 маками
Запись лизы с нулями вместо мака возникает в случае, когда ip, который хочет выдать dhcp сервер, уже занят.
Если вы об этом, то надо просто все устройства натравить на дхцп-сервер.
Sasha
Запись лизы с нулями вместо мака возникает в случае, когда ip, который хочет выдать dhcp сервер, уже занят.
Если вы об этом, то надо просто все устройства натравить на дхцп-сервер.
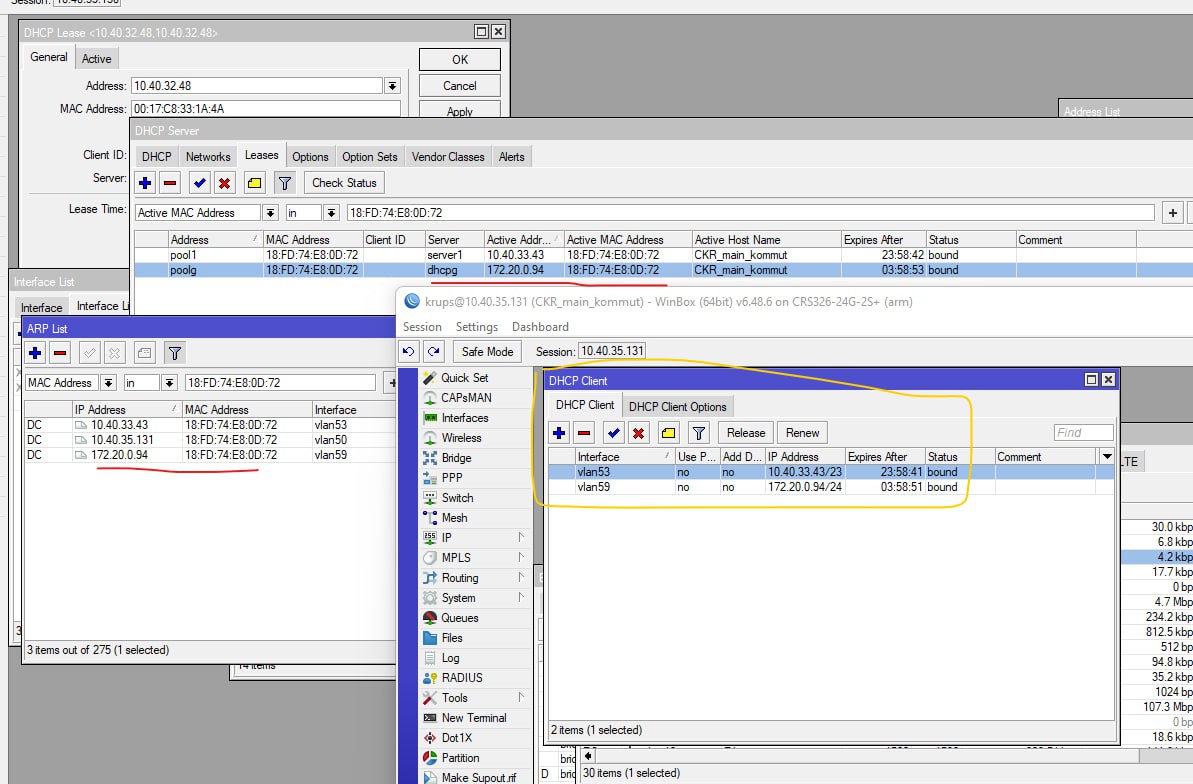
Прикол в том что в каждом влан стоит свой дхцп и нет статик адресов но есть пачка клиентов которые делают запрос с одного мака в разнвх влан на разных дхцп серверах
Sasha
Проверка лиз как иднт? По мак клиента?
Sasha
А ему уже на соседнем дхцп выдан адрес
Руслан
Прикол в том что в каждом влан стоит свой дхцп и нет статик адресов но есть пачка клиентов которые делают запрос с одного мака в разнвх влан на разных дхцп серверах
видимо вланы не совсем верно настроены, либо L3. трудно сказать
А зачем юнифай адреса в обоих вланах? им не обязательно иметь адрес в сети, которую они вещают
Sasha
Sasha
В 1 сети есть каптив
Sasha
получается что тику не нравится что 1 устройство запрашивает адрес с 2х дхцп
Руслан
получается что тику не нравится что 1 устройство запрашивает адрес с 2х дхцп
 Sasha
Руслан
тогда вам проблема не известна
ну если бы я подобное незнакомое слово увидел в вашем вопросе, то и не вякал бы.
Sasha
ну если бы я подобное незнакомое слово увидел в вашем вопросе, то и не вякал бы.
Без каптив портала все работает
 sdbsm
Посоветуйте плз какой нибудь адрес в РФ на котором можно рингом проверить доступность интернета?
Сейчас в нетвоче стоит 1.1.1.1 и 9.9.9.9 но им судя по всему плохо
sdbsm
А что есть в РФ стабильно и всегда работающее я чёт и не знаю)
Sergey
яндекс ДНС