Главное чтобы мощности питания на USB-порту хватило ))
Впрочем, там USB3.0 на 1А, так что должно хватить
Такие модемы бывают и с доп питанием.
 Sasha


 Vladimir
Привет всем
Кто нибудь запускал выделенный сервер quake3 в контейнере докера на микротик ? Насколько это загрузит имеющиеся ресурсы
Есть штуки три контейнера с архитектурой amd64, не понятно какой из них лучше и как по ресурсам в целом
Запускать планирую на chr
IIyа
Ну я слышал, лет 10 назад, как венду в KVM, в ROS x86 ставили и работала 😁 Не знаю, правда или нет, винде то еще видеокарта нужна.
Запустите и посмотрите как будет.
Vladimir
Ну я слышал, лет 10 назад, как венду в KVM, в ROS x86 ставили и работала 😁 Не знаю, правда или нет, винде то еще видеокарта нужна.
Запустите и посмотрите как будет.
Если это про quake3 то не надо в kvm, так и стоит сейчас
Надо в докере микротик (если знаете о чем)
Но и это сделано, запустил, работают без тормозов пинг небольшой
Не достает кое каких модов, но это скорее придирки, добавлю
 Anton
Привет всем
Кто нибудь запускал выделенный сервер quake3 в контейнере докера на микротик ? Насколько это загрузит имеющиеся ресурсы
Есть штуки три контейнера с архитектурой amd64, не понятно какой из них лучше и как по ресурсам в целом
Запускать планирую на chr
А чем обусловлен именно CHR в качестве докерхоста?
Vladimir
А чем обусловлен именно CHR в качестве докерхоста?
Под архитектуру Linux/amd64 только существуют искомые контейнеры
Ну и удобно, на vps хост поднят
Альтернатива только на своем роутере если бы была арихитектура arm, но ее нет
Anton
Под архитектуру Linux/amd64 только существуют искомые контейнеры
Ну и удобно, на vps хост поднят
Альтернатива только на своем роутере если бы была арихитектура arm, но ее нет
Так а чем обычный Линукс хост на впс не угодил под роль докерхоста для ку3 сервера?
По теме: докер в микротике (цхр) по сути ничем не должен отличаться от такового для обычного линукса, поэтому методы запуска должны быть одни и те же, с тем ньюансом что на микроте ещё надо настроить интерфейсы для докеров и иметь ввиду что латвийцы могут в этот container.npk напихать всё что вздумается и поломать всё что Вы построили.
Так же обратите внимание что цхр сам по себе может иметь проблемы под капотом при взаимодействии с гипервизором
Vladimir
Так а чем обычный Линукс хост на впс не угодил под роль докерхоста для ку3 сервера?
По теме: докер в микротике (цхр) по сути ничем не должен отличаться от такового для обычного линукса, поэтому методы запуска должны быть одни и те же, с тем ньюансом что на микроте ещё надо настроить интерфейсы для докеров и иметь ввиду что латвийцы могут в этот container.npk напихать всё что вздумается и поломать всё что Вы построили.
Так же обратите внимание что цхр сам по себе может иметь проблемы под капотом при взаимодействии с гипервизором
Уже поднят там chr, но недостаточно нагружен
Поэтому добавил докер ему
Anton
Уже поднят там chr, но недостаточно нагружен
Поэтому добавил докер ему
Тогда следуйте инструкциям запуска ку3 сервера в обычном докере применяя реалии цхр-а
Vladimir
Тогда следуйте инструкциям запуска ку3 сервера в обычном докере применяя реалии цхр-а
Так запущено уже все, работает
Sasha
Sasha
Если бы под арм запустили на том же 5009 было бы интересно
Vladimir
Вот было бы интересно получить отзыв как там работает
Контейнера нет под его архитектуру или я не нашел
Sasha
Так если изначально не выпускалась игра под нее ?
Или не важно
Так серверная часть же. На гитхабе есть докер алпайн под арм
 Аникей
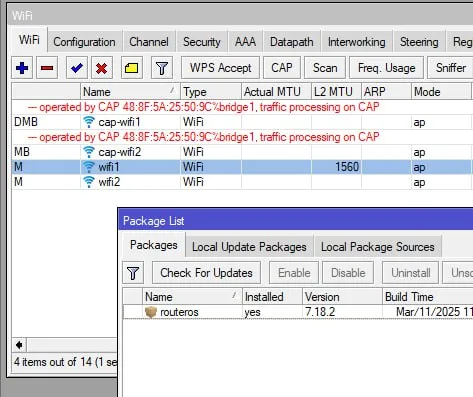 Аникей
перешил с сохранением конфига, конечно же
 Wasp
Wasp
Капсман есть
Аникей
В этом пакете нет драйверов для вифи
в общем сам он не раздает, только настройки отдает другому микротику
 Innokentiy
Cumberbatch
Cumberbatch
У кого и что работает тут
https://help.mikrotik.com/docs/spaces/ROS/pages/1409138/Wireless
Rus
Здравствуйте! Подскажите пожалуйста кто с ведомый в вопросе wireguard! Первый раз настраивал этот впн, что получилось с одного модема нужно подключиться к впн к Микротику, 2 компа,в итоге создана два пира, но подключится может только один комп, вернее подключаются два компа, но сеть видеть может только один к которой я подключаюсь!
IIyа
Здравствуйте! Подскажите пожалуйста кто с ведомый в вопросе wireguard! Первый раз настраивал этот впн, что получилось с одного модема нужно подключиться к впн к Микротику, 2 компа,в итоге создана два пира, но подключится может только один комп, вернее подключаются два компа, но сеть видеть может только один к которой я подключаюсь!
На сервере и клиентах нужно прописать IP-адреса с префиксом /24 а вот на сервере нужно прописать в allowed-addresses в пире каждого клиента его IP и префикс /32
 Complementary Metal Oxide Semiconductor
Здравствуйте! Подскажите пожалуйста кто с ведомый в вопросе wireguard! Первый раз настраивал этот впн, что получилось с одного модема нужно подключиться к впн к Микротику, 2 компа,в итоге создана два пира, но подключится может только один комп, вернее подключаются два компа, но сеть видеть может только один к которой я подключаюсь!
посмотри чтоб allowed ips не конфликтовали друг с другом, проверь файрволл
 Sergey 🌵
Коллеги а у кого-то получилось vxlan на 7.18.2 полнять? Сам vxlan поднимается, пинги ходят по каналу, но попытки прописать его untaged для какого-то вилана. А затем добавив в бридж прогнать трафик не удается, при любых настройках HW ofload. 4 часа мучался безрезультатно :(
Наталья, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
 digdream
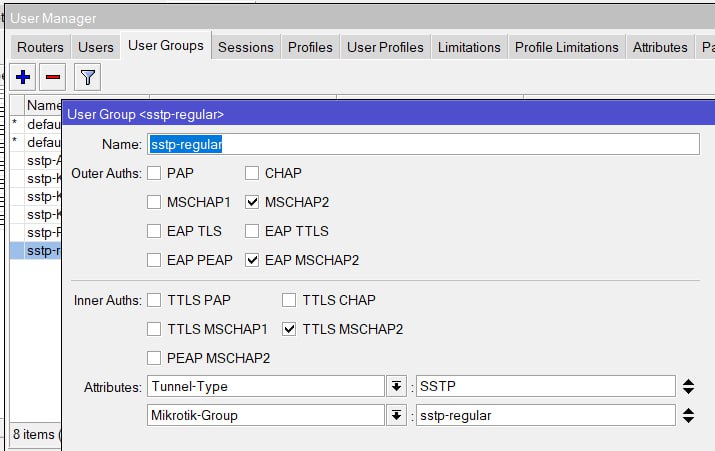
пытаюсь освоить usermanager для авторизации через radius вместо /ppp secret, включил, все работает, но профиль для пользователя выбирается только default, есть какая то возможность пользователю выдавать другие профили (нужно раздавать адреса из разных подсетей в зависимости от логина)
 Andrew
пытаюсь освоить usermanager для авторизации через radius вместо /ppp secret, включил, все работает, но профиль для пользователя выбирается только default, есть какая то возможность пользователю выдавать другие профили (нужно раздавать адреса из разных подсетей в зависимости от логина)
https://wiki.mikrotik.com/Manual:RADIUS_Client#Supported_RADIUS_Attributes
с usermanager не работал, но с виндовым радиусом работает Framed-Pool
 Vanya
Добрый день! У нас случилась проблема с двумя MikroTik ( CCR2216-1G-12XS-2XQ ), при включении аппаратной разгрузки ( l3hw ) пропадает интернет, то есть маршрутизация между VLAN'ми работает, но доступ в интернет отсутствует, при выключеннии данной функции все работает стабильно. Ранее этой проблемы не было, все получилось спонтанно, просто в один момент появилась проблема. Сбрасывали оборудование, применяли минимальную конфигурацию, но проблема остаётся. Какие возможны варианты? Хотим понять проблема все же аппаратная или нет.
Innokentiy
нат отъехал?
bmw
https://wiki.mikrotik.com/Manual:RADIUS_Client#Supported_RADIUS_Attributes
с usermanager не работал, но с виндовым радиусом работает Framed-Pool
 Stepan
Доброго дня!
Подскажите, пожалуйста, в чем может быть дело.
Клиентов распределяю для выхода в Интернет через разных Интернет-провайдеров или VPN с помощью правил в Mangle вида:
chain=prerouting action=mark-routing new-routing-mark="ISP_VPN#1" passthrough=no src-address-list="КЛИЕНТЫ#1" dst-address-list=!LAN
в списке LAN - внутренние подсети
Все успешно работает до тех пор, пока одним из "КЛИЕНТОВ" не стала машинка на ubuntu поднятая в VirtualBox.
Если ее никуда не добавлять, то она спокойно по таблице main выходит в Интернет через провайдера по умолчанию
Если назначить одним из правил выше новую "роутинг марк" ведущую на одного из провайдеров - тоже все в порядке.
Но если назначить марку ведущую на один из VPN - все, с ВМ с Ubuntu видно только сам шлюз (Микрот), а дальше никуда - ни пинги, ни что либо еще ни до чего за пределами внутренней подсети не достает.
Любые другие машины (физические и виртуальные на hyper-v или esxi) прекрасно выходят в Инет (в том числе через VPN) по тому пути, через который я их прошу. А тут ну ни в какую.
Ради интереса запустил VirtualBox с другой машины, поднял там другую ВМ (но тоже на ubuntu) - но результат тот же самый.
В чем может быть дело? Что то не так с маркировкой?
 Руслан
ну и скорее всего (можно только предположения строить потому как какие сети у вас участвуют, неведомо) на той стороне отвечают вашей убунту, но отвечают по своей таблице маршрутизации. Ее и проверьте
Stepan
думаю все дело в маршрутизации. поиграйте с айпишниками.
Вангую что на убунту сеть отличается от остальных машин в сети
Нет, сеть та же, что и у других клиентов. Руками заданная. По dhcp отчего то не получает эта ВМ адрес.
Попробую, ради интереса, эту же виртуалку в VMware Player/Workstation перенести.
Просто даже интересно так именно Virtualbox свинью подкладывает, какие то настройки "Убунты" или дело все же где то в Микроте и моих ошибках в его настройке.
Ещё поищу варианты и закономерности.
Спасибо!
IIyа
Нет, сеть та же, что и у других клиентов. Руками заданная. По dhcp отчего то не получает эта ВМ адрес.
Попробую, ради интереса, эту же виртуалку в VMware Player/Workstation перенести.
Просто даже интересно так именно Virtualbox свинью подкладывает, какие то настройки "Убунты" или дело все же где то в Микроте и моих ошибках в его настройке.
Ещё поищу варианты и закономерности.
Спасибо!
У Виртуалбокса сетевой драйвер с "прибабахом". Я вот ставил CHR в виртуалбоксе разных версий несколько лет назад - так его винбокс не "видит": блокируется MT Neighbors и трафик от Mac-server.
 Maxim
Нет, сеть та же, что и у других клиентов. Руками заданная. По dhcp отчего то не получает эта ВМ адрес.
Попробую, ради интереса, эту же виртуалку в VMware Player/Workstation перенести.
Просто даже интересно так именно Virtualbox свинью подкладывает, какие то настройки "Убунты" или дело все же где то в Микроте и моих ошибках в его настройке.
Ещё поищу варианты и закономерности.
Спасибо!
У меня такая же беда с убунту. Сервер почты. Интернет вроде есть, но как-то странно. Страницы с браузера открывает через нужного провайдера. Но сам индикатор сети показывает не нормальную сетевую иконку, а какое-то облако с вопросом. При этом сам почтовик работает в обе стороны. Но, например, обновление сертификата lets encrypt не проходит. Вырубаю мангал, и по таблице main обновление проходит на ура.
Maxim
А через мангал никак
Maxim
Аналогичная виртуалка на винде проблем не показывает. В этом же сегменте все работает как надо
Stepan
У Виртуалбокса сетевой драйвер с "прибабахом". Я вот ставил CHR в виртуалбоксе разных версий несколько лет назад - так его винбокс не "видит": блокируется MT Neighbors и трафик от Mac-server.
Ясно. Чудесатое ПО виртуализации со своими "загонами", получается..
Stepan
У меня такая же беда с убунту. Сервер почты. Интернет вроде есть, но как-то странно. Страницы с браузера открывает через нужного провайдера. Но сам индикатор сети показывает не нормальную сетевую иконку, а какое-то облако с вопросом. При этом сам почтовик работает в обе стороны. Но, например, обновление сертификата lets encrypt не проходит. Вырубаю мангал, и по таблице main обновление проходит на ура.
Эво но че... да уж, значит я столкнулся аж с двумя приколами - и ВиртуалБокс не подарок, и Убунта на своей волне =)))
Stepan
Спасибо, ребята)
IIyа
Эво но че... да уж, значит я столкнулся аж с двумя приколами - и ВиртуалБокс не подарок, и Убунта на своей волне =)))
Накатите рядом в виртуалбоксе CHR по-быстрому и проверьте тот же сценарий. Если будет работать - проблемы с настройкой Убунты. Если нет - ковырять основной маршрутизатор. Ну и на последнем месте конфигурация VirtualBox
 КЭПпучино
IIyа
Но я сверял только один сценарий доступа: доступ с хост-машины и доступ с внешней машины в этой же общей LAN к виртуальному CHR на хост-машине.
Dmitry
Коллеги а у кого-то получилось vxlan на 7.18.2 полнять? Сам vxlan поднимается, пинги ходят по каналу, но попытки прописать его untaged для какого-то вилана. А затем добавив в бридж прогнать трафик не удается, при любых настройках HW ofload. 4 часа мучался безрезультатно :(
та ж фигня, поднялся, hw активен, c mtu игрался, трафик не ходит. в ченджлоге новой беты есть такое, это не оно? l3hw - remove VLAN tag before VXLAN encapsulation (fixes pvid behavior for bridged VXLAN);
Sergey 🌵
та ж фигня, поднялся, hw активен, c mtu игрался, трафик не ходит. в ченджлоге новой беты есть такое, это не оно? l3hw - remove VLAN tag before VXLAN encapsulation (fixes pvid behavior for bridged VXLAN);
Я прямо на vxlan вешал ip адреса, бегает трафик, по cdp обнаружению видят друг друга. Как я понимаю трфик из бриджа в vxlan попадать никак не хочет. Что-то у низ пока с прддержкой vlan пока не сложилось. Но и из тоннель не хочет работать и в untagged режиме :(
Dmitry
Я прямо на vxlan вешал ip адреса, бегает трафик, по cdp обнаружению видят друг друга. Как я понимаю трфик из бриджа в vxlan попадать никак не хочет. Что-то у низ пока с прддержкой vlan пока не сложилось. Но и из тоннель не хочет работать и в untagged режиме :(
Именно так. Добавил vlan в tagged, выкинул на роутер, повесил dhcp клиент, не получает. А между адресами туннеля трафик есть, в fdb таблицах с обеих сторон маки есть
Dmitry
Чего не пробовал, это добавить физический порт untag с тем же тегом, т к. нужен физический доступ, чтоб туда хотя бы ноут воткнуть
Sergey 🌵
Именно так. Добавил vlan в tagged, выкинул на роутер, повесил dhcp клиент, не получает. А между адресами туннеля трафик есть, в fdb таблицах с обеих сторон маки есть
Да добиться пинга с сервера на интерфейс с локальной стороны не удалось. Создаешь vlan, привязываешь его к бриджу - бегает, вешаешь на vxlan - перестает. Отключал HW offload, смотрел снифером на интерфейсе взодящем есть, на бридже есть, а вот в vxlan не летит.
Sergey 🌵
Чего не пробовал, это добавить физический порт untag с тем же тегом, т к. нужен физический доступ, чтоб туда хотя бы ноут воткнуть
Тоже не пробовал, у них в доке именно такая схема. Но если untagged vxlan каналов я насоздавать могу, то столько антагед физических интерфейсов - нет :(
Dmitry
Тоже не пробовал, у них в доке именно такая схема. Но если untagged vxlan каналов я насоздавать могу, то столько антагед физических интерфейсов - нет :(
Ну собственно да, теряется весь смысл. Вся фишка в том, чтоб на виртуалки их раскидывать
Sergey 🌵
Ну собственно да, теряется весь смысл. Вся фишка в том, чтоб на виртуалки их раскидывать
Ну ждем как допилят, на форуме им написал. Гонял vxlan на ccr2004, там все бегает, но 2 раза медленее, чем через EoIP. Т.е. тоже смысла нет.
Dmitry
Ну ждем как допилят, на форуме им написал. Гонял vxlan на ccr2004, там все бегает, но 2 раза медленее, чем через EoIP. Т.е. тоже смысла нет.
У меня на 2004 получалось в среднем около 200мбит +-
Sergey 🌵
У меня на 2004 получалось в среднем около 200мбит +-
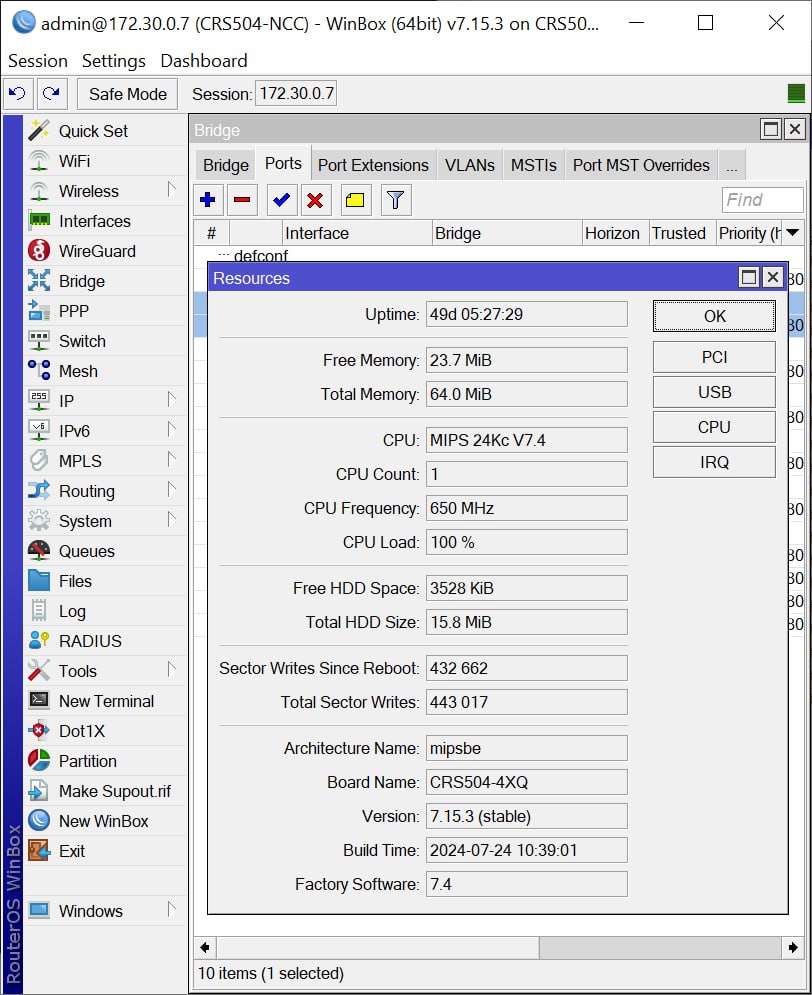
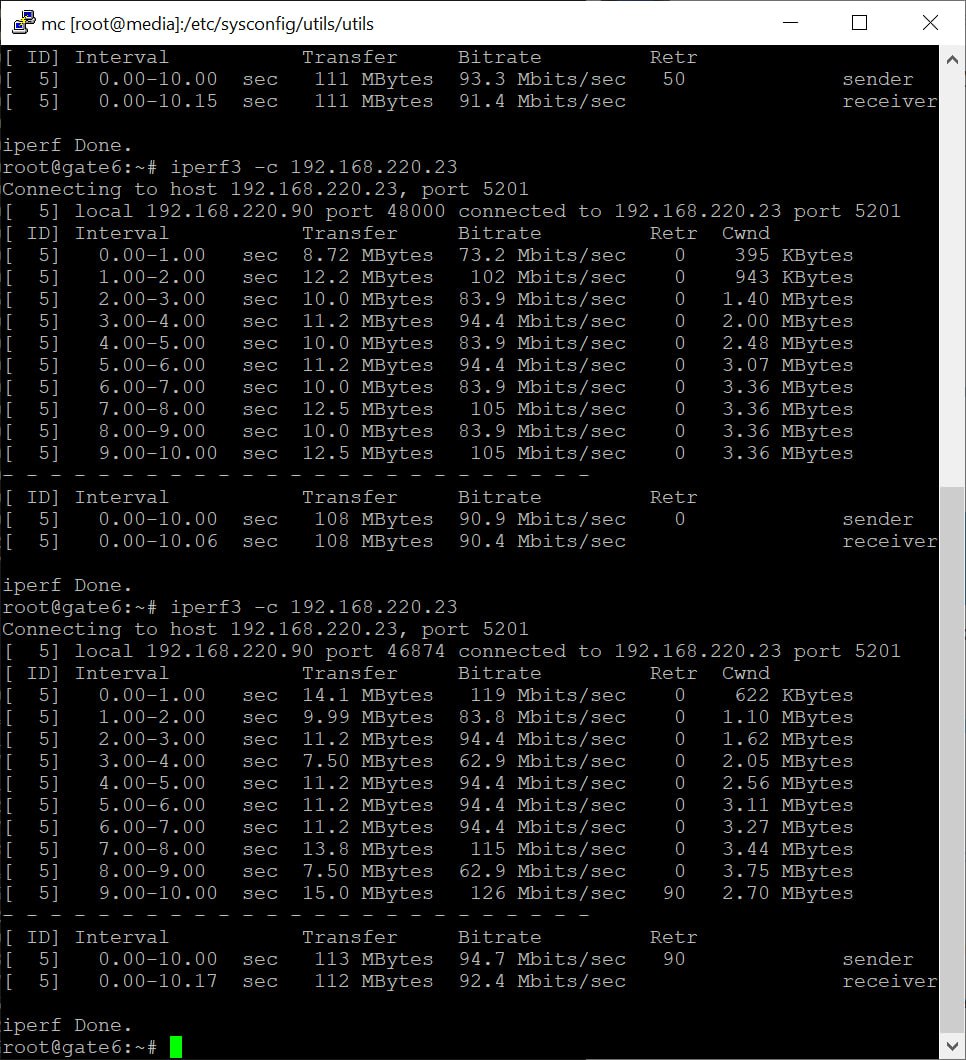
Я тестировал порядка 2 гигабит мог прокачать. Это 2 10G сервера и iperf между ними. Нагрузка на CPU порядка 30 процентов была. EoIP порядка 3.8 выходит, CPU так же. Все по памяти, сейчас хотел найти результаты, пока толко для CRS504 нашел.
Sergey 🌵
Вот такие
Sergey 🌵
 Sergey 🌵
 Аникей
 Аникей
хотя чего спрашиваю. просто пойду и проверю)
Аникей
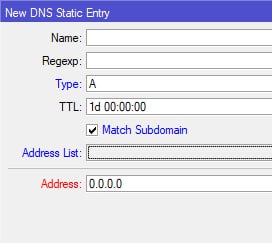
ладно, у меня проблема с тем, что хром использует dns over https, на микротик запрос не прилетит. Мне это никак не поможет. Пытаюсь забанить wps офис, чтобы случайно не скачали. из консоли доступ блокирую, но не из браузера. А все субдомены я не знаю, там такая портянка у них типа wdl1.pcfg.cache.wpscdn.com
bmw
Аникей
да. и адрес можно не ставить (7.17.2), точнее сделать серым, -- будет стандартный ресолвинг
я выше написал, в чем сложность. Так-то бы конечно. Изначально так и сделал