 IIyа


Но за неимением лучшего, можно и так ехать в принципе
 КЭПпучино
Ну все равно некошерно. У свитча должна быть единая для всех портов матрица коммутации, а точку доступа лучше держать отдельно 😁
Это если все потребители равнозначны или требуют какой-то настройки, ну, хотя бы вланы
А у меня все объединено в бридж.
И при любом трафике процессор ничего не делает.
IIyа
Это если все потребители равнозначны или требуют какой-то настройки, ну, хотя бы вланы
А у меня все объединено в бридж.
И при любом трафике процессор ничего не делает.
Чего это проц не делает. Еще как делает, пересылая трафик между свитч-чипами. Да и на вайфай тратится.
КЭПпучино
Чего это проц не делает. Еще как делает, пересылая трафик между свитч-чипами. Да и на вайфай тратится.
Да делает, конечно, но какой-то заметной нагрузкой это не является.
IIyа
Да делает, конечно, но какой-то заметной нагрузкой это не является.
Ну и хорошо. Главное - что дома и нагрузить особо нечем. )
 Moneron 🇷🇺
Daniil Yurevich
@Kirilka , описал же
Товарищ тренер, а в чем сакральный смысл этого, если, обычно, добавляют рекурсивные маршруты с проверкой шлюза в эти самые именованные таблицы?
 Innokentiy
если клиенты в врфах сидят, вероятно, чтобы в клиентские врфы прокидывать дефолт
 Vladimir
Постановка конечно, wifi в офисе - может у вас там ангар 100x100 м.
Ангар это прекрасно, ни одного соседа, весь мусор только свой.
 Dmitry
Ангар это прекрасно, ни одного соседа, весь мусор только свой.
ага, и одной точки конечно же должно хватить ...
Vladimir
ага, и одной точки конечно же должно хватить ...
Конечно, поставить на улице в километре на дереве и направленнную антенну на ангар. :-) и усилитель не забыть до 1000 mW
bmw
Vladimir
это что-то около 31 dBm?
30 dBm. Это вредные советы, если что. Но очень популярное решение.
bmw
30 dBm. Это вредные советы, если что. Но очень популярное решение.
В Панаме можно, и даже больше на 2.4!
> reg-info 0 country=Panama
ranges: 2402-2472/36dBm/6gain/40MHz
5170-5250/30dBm/160MHz
5250-5330/24dBm/160MHz
5490-5730/24dBm/160MHz
5735-5835/30dBm/80MHz
Vladimir
В Панаме можно, и даже больше на 2.4!
> reg-info 0 country=Panama
ranges: 2402-2472/36dBm/6gain/40MHz
5170-5250/30dBm/160MHz
5250-5330/24dBm/160MHz
5490-5730/24dBm/160MHz
5735-5835/30dBm/80MHz
Главное, не забыть все точки в металлический шкаф запереть (один).
bmw
Главное, не забыть все точки в металлический шкаф запереть (один).
у меня этот шкаф в семье зовут микроволновкой...
 YugFi
 Daniil Yurevich
YugFi
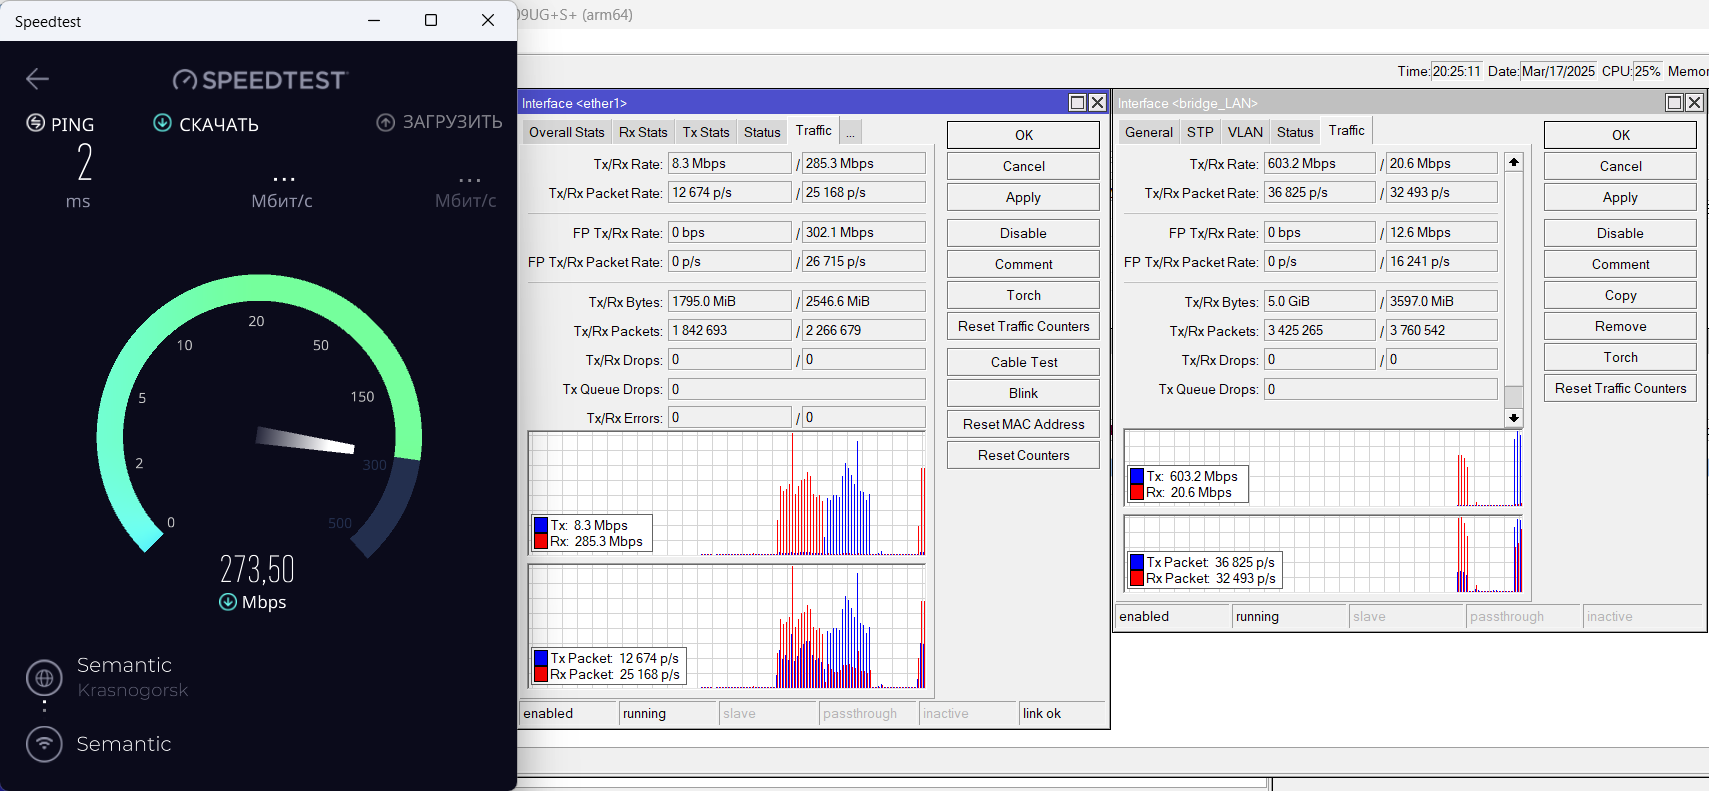
Показывает суммарную скорость всех нижележащих интерфейсов
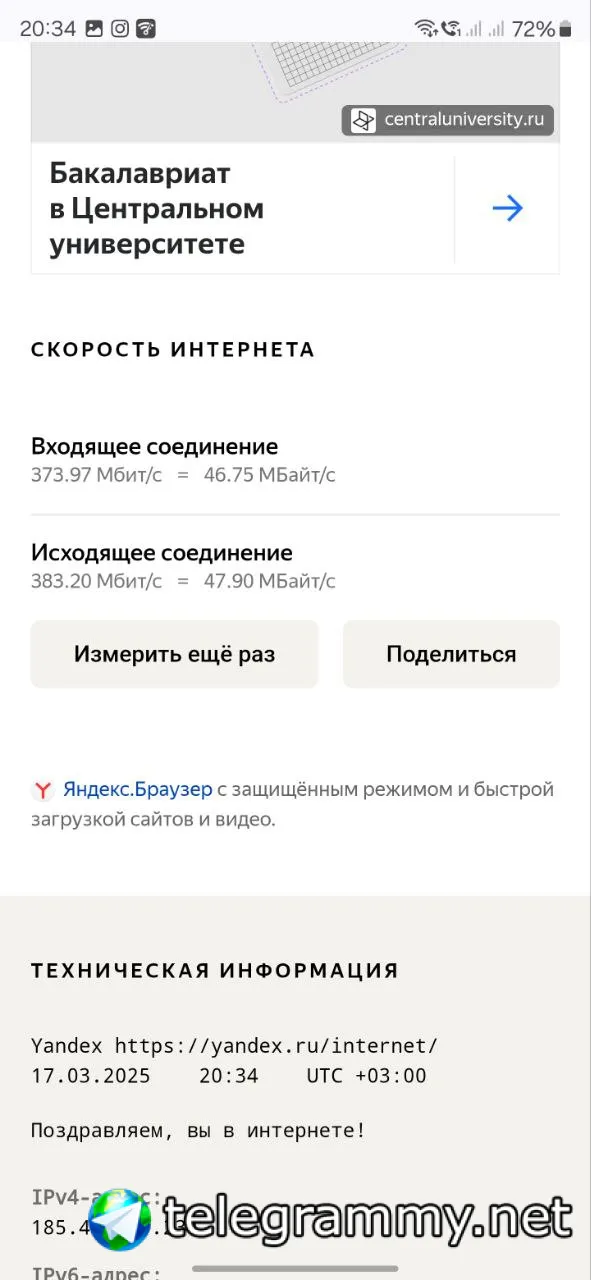
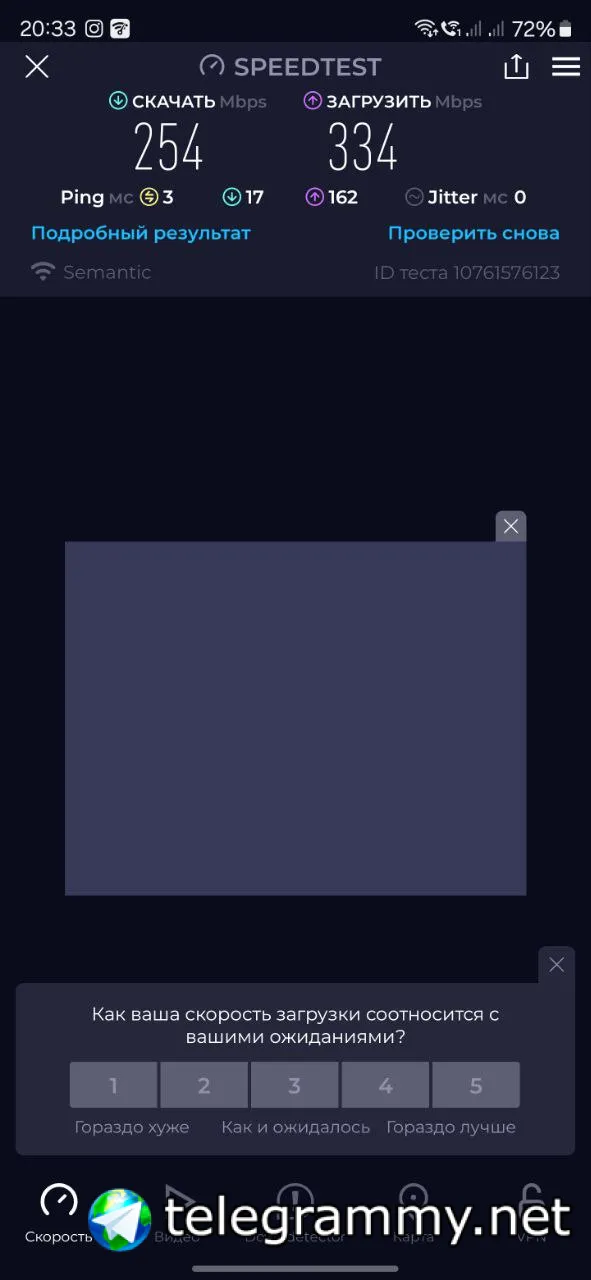
Ок. Но самое странное, что до этого стоял кинетик и он по вафле выдавал 400мбит, cap ac выдаёт около 300мбит в speedtest на канале ac. В тоже время на яндекс интернетометре 400мбит. Не пойму с чем это связано.
YugFi
 YugFi
 КЭПпучино
Яндекс часто какую-то дичь показывает.
Там, то 10, то 300 мегабит могут идти подряд.
КЭПпучино
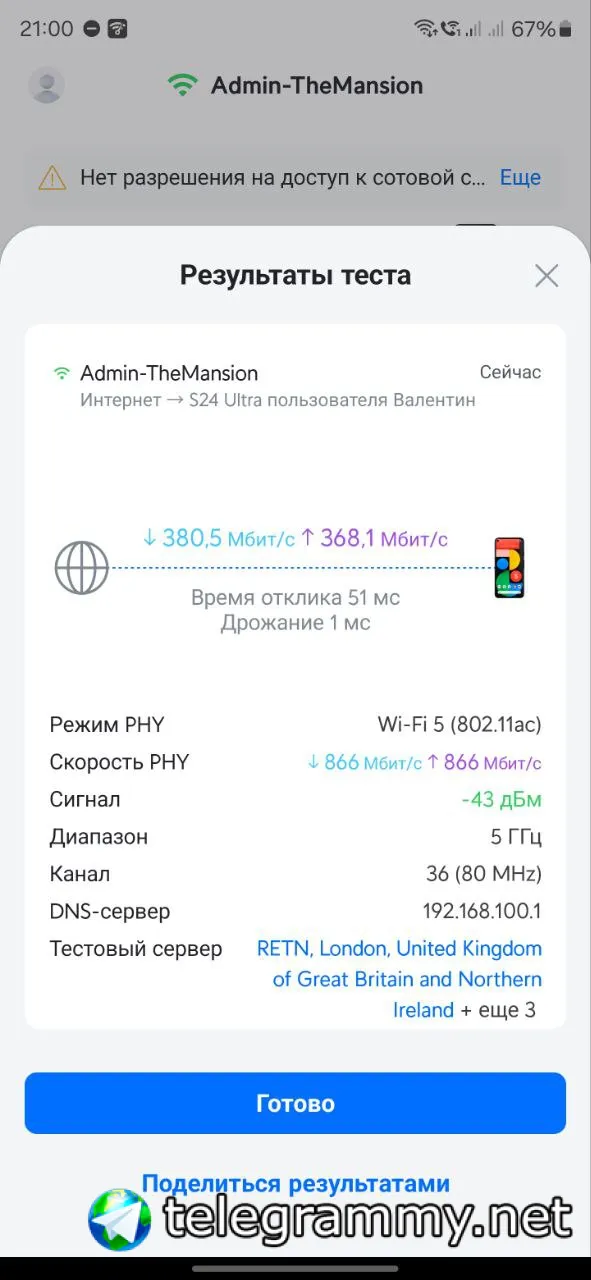
Для тюнинга вайфая рекомендую wifiman
 Руслан
 Анатолий
Доброго дня! Поделитесь пожалуйста скриптом настройки роутера на RouterOS 7, который по умолчанию в новых роутерах идёт
 Anton
Доброго дня! Поделитесь пожалуйста скриптом настройки роутера на RouterOS 7, который по умолчанию в новых роутерах идёт
/system/default-configuration/print
Анатолий
/system/default-configuration/print
Не, я в коммутатор хочу загнать его) там нет такой конфигурации)
Anton
Не, я в коммутатор хочу загнать его) там нет такой конфигурации)
Делать из коммутатора роутер так себе затея
Anton
Ну тогда на роутере:/system/default-configuration/print file=router_defconf, потом скачать через winbox и в блокноте вырезайте ненужные части конфига
Анатолий
Ну тогда на роутере:/system/default-configuration/print file=router_defconf, потом скачать через winbox и в блокноте вырезайте ненужные части конфига
Роутера нет, к сожалению. А коммутаторор я и так испоганил, обновив до ros7, скорость pptp упала ровно в два раза. Так ч то нечего терять осоьо. Теперь ещё подумываю, как назад вернуть ros6
Anton
Роутера нет, к сожалению. А коммутаторор я и так испоганил, обновив до ros7, скорость pptp упала ровно в два раза. Так ч то нечего терять осоьо. Теперь ещё подумываю, как назад вернуть ros6
Ну тогда вот: https://help.mikrotik.com/docs/spaces/ROS/pages/167706788/Default+configurations
Анатолий
IIyа
IIyа
Crs125
Как роутер использовать можно, но понадобится жесточайшая оптимизация. Там проц как в старых RB951, одноядерный MIPS 24K 600МГц. А на шифровании он вообще просядет.
И да, под ROS6 он будет существенно производительнее.
Анатолий
Как роутер использовать можно, но понадобится жесточайшая оптимизация. Там проц как в старых RB951, одноядерный MIPS 24K 600МГц. А на шифровании он вообще просядет.
И да, под ROS6 он будет существенно производительнее.
Ну как pptp сервер он давал 50мбит. После обновления до ros7 еле 25мбит выдает🙈
IIyа
Ну как pptp сервер он давал 50мбит. После обновления до ros7 еле 25мбит выдает🙈
Нетинсталл - обратно на ROS6
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Добрый день гуру микротика!
Хочу обновиться до 7 версии, великий микрот ведь подтянет предыдущую конфигурацию?
IIyа
Пожалуй, лучший вариант, зачем обновлять надо было 😳
Попробовать ))
Например, по тестам Mikrotik в Routing-25-IP-Filter для двухъядерного HEX разница около 30%
IIyа
Добрый день гуру микротика!
Хочу обновиться до 7 версии, великий микрот ведь подтянет предыдущую конфигурацию?
Подтянет, но если конфиг наворочанный - возможно придется подправлять. Особенно в Routes
И не для всех моделей обновление полезно )
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Добрый день гуру микротика!
Хочу обновиться до 7 версии, великий микрот ведь подтянет предыдущую конфигурацию?
Сейчас стоит routeros 6.47.6
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Подтянет, но если конфиг наворочанный - возможно придется подправлять. Особенно в Routes
И не для всех моделей обновление полезно )
С 7 версии просто открывается openvpn и wireguard как я понимаю
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
Хочется более скоростное подключение к впн оформить
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
По офису 6-8мб/с
Впн 2мб/с
 ░▒▓ТрезвыйЕжик▓▒░
 Иван
Добрый день
Кто нибудь использовал в capsman параметр interim-update? Должен обновлять аккаунтинг, но не видим событий
Аккаунтинг должен быть настроен в capsman configuration или в access list тоже можно?
 Vitaly
Добрый день.
Подскажите, пожалуйста, как настроить роутер для доступа к принтеру находящемуся за ним. Есть сеть офиса 192.168.1.0/24. Я подключаюсь к этой сети с помощью wAP ac в режиме роутера (он обслуживает лабораторное оборудование у меня на столе в стойке). с адресами 192.168.101.0/24. Как можно прокинуть 2 принтера из 192.168.1.0/24 в 192.168.101.0/24?
 Михаил
 Sergio
IIyа
Добрый день.
Подскажите, пожалуйста, как настроить роутер для доступа к принтеру находящемуся за ним. Есть сеть офиса 192.168.1.0/24. Я подключаюсь к этой сети с помощью wAP ac в режиме роутера (он обслуживает лабораторное оборудование у меня на столе в стойке). с адресами 192.168.101.0/24. Как можно прокинуть 2 принтера из 192.168.1.0/24 в 192.168.101.0/24?
Подключайте как обычно, но по IP-адресам (а не именам)
Vitaly
Подключайте как обычно, но по IP-адресам (а не именам)
это не срабатывает же или нет?
сделал так:
printer 1 10.10.94.10
printer 2 10.10.94.11
wiFi interface 10.10.94.190
/ip firewall nat add chain=srcnat src-address=192.168.101.0/24 dst-address=10.10.94.10 action=src-nat to-addresses=10.10.94.190
/ip firewall nat add chain=srcnat src-address=192.168.101.0/24 dst-address=10.10.94.11 action=src-nat to-addresses=10.10.94.190
/ip firewall filter add chain=forward src-address=192.168.101.0/24 dst-address=10.10.94.0/24 action=accept comment="Allow to office network"
IIyа
это не срабатывает же или нет?
сделал так:
printer 1 10.10.94.10
printer 2 10.10.94.11
wiFi interface 10.10.94.190
/ip firewall nat add chain=srcnat src-address=192.168.101.0/24 dst-address=10.10.94.10 action=src-nat to-addresses=10.10.94.190
/ip firewall nat add chain=srcnat src-address=192.168.101.0/24 dst-address=10.10.94.11 action=src-nat to-addresses=10.10.94.190
/ip firewall filter add chain=forward src-address=192.168.101.0/24 dst-address=10.10.94.0/24 action=accept comment="Allow to office network"
Ничего не надо делать, просто на компьютере подключайте их по IP-адресам (нужно чтобы они были статические), типа:
\\192.168.1.55\printername
или как там у вас.
Анатолий
А потом мнение у вас родиться фу какой Г ваши микротики:-)
Если извернуться и установить ROS на Keenetic, то и тот станет фу Г))
Stan&slav
Ребят подскажите пожалуйста, сейчас между филиалами поднят l2tp , со стандартным шифрованием mpee128, а другой тунель с ipsec, что лучше использовать? перевести все на ipsec ? или использовать обычный без ipsec и можно не париться?
 Aka
Если скорость нужна то ipsec, опять же что стабильнее иногда и провайдеры режут
 Евгений
WireGuard
bmw
WireGuard
и его тоже могут резать. только не провайдеры, а они ничего не знают про такие экзерсисы, а роскотлонадзор -- легко.
Эмиль
Всем привет! Кто из вас может помочь с настройкой маршрутизации на микротике ? (своих мозгов мало)
Pol
Тоже иногда так, советую послушать рекомендации но научится самому
Pol
Ip route посмотри там все понятно. Если непонимаеш прочитай про маршутизацию.
Dmitriy
Привет!
Сервер CAPsMAN (CRS326-24G-2S+( 6.49.6))
Клиент cAPGi-5HaxD2HaxD (7.14.3)
Не подключается к серверу, может из за версии прошивки?
Bomberman
IIyа
Привет!
Сервер CAPsMAN (CRS326-24G-2S+( 6.49.6))
Клиент cAPGi-5HaxD2HaxD (7.14.3)
Не подключается к серверу, может из за версии прошивки?
Капсман старой версии (v1). Точки AX работают с капсманом АХ (новой версии).
Dmitriy
Капсман старой версии (v1). Точки AX работают с капсманом АХ (новой версии).
Либо сервер обновить, либо точку откатить?
IIyа
Точку не откатите, она АХ. Сервер обновить можно до ROS 7, но можно получить пенальти по производительности роутера. Попробуйте. Откатить всегда можно.
Dmitriy
Точку не откатите, она АХ. Сервер обновить можно до ROS 7, но можно получить пенальти по производительности роутера. Попробуйте. Откатить всегда можно.
cAPGi-5HaxD2HaxD - не возможно откатить на 6 версию?
Konstantin
cAPGi-5HaxD2HaxD - не возможно откатить на 6 версию?
Да, Илья вам об этом выше и написал. И ещё, CRS это коммутатор, а не маршрутизатор.
IIyа
Да, Илья вам об этом выше и написал. И ещё, CRS это коммутатор, а не маршрутизатор.
Нет, CRS - это многопортовый роутер, позиционируемый как коммутатор. Но по факту - там достаточно памяти, не сильно и дохлый проц (на уровне HEX - роутера) и главное - RouterOS в полном объёме на борту.