 cgooq


Добрый всем день! Не сталкивался кто-нибудь с проблемой, когда RSPAN VLAN не проходит на стыке LACP между CIsco и CRS317-16S
Поставили CRS317 в разрез между сервером и Cisco коммутатором, RSPAN VLAN поток видим на port-channel Cisco, видим на bond Mikrotik и все, дальше не идет.
Куда "копать"?
Tau_
one.one.one.one ip 1.0.0.1
 Руслан
Tau_
Это больше для себя:
/ip dns set: Эта команда указывает на то, что мы собираемся изменить настройки DNS на устройстве MikroTik.
allow-remote-requests=yes: Этот параметр позволяет удаленным устройствам отправлять DNS-запросы на ваш маршрутизатор. Это полезно, если вы хотите, чтобы ваш маршрутизатор выполнял функции DNS-сервера для других устройств в сети.
cache-max-ttl=2d: Этот параметр устанавливает максимальное время жизни (TTL) кэша DNS в 2 дня. Это означает, что записи DNS будут храниться в кэше маршрутизатора в течение 48 часов, прежде чем они будут обновлены.
use-doh-server=https://1.1.1.1/dns-query: Этот параметр указывает, что маршрутизатор будет использовать сервер DNS через протокол DNS over HTTPS (DoH). В данном случае используется сервер Cloudflare, который обеспечивает безопасные DNS-запросы.
verify-doh-cert=yes: Этот параметр указывает, что маршрутизатор должен проверять сертификат безопасности сервера DoH. Это важно для обеспечения безопасности соединения и защиты от атак.
 Аникей
Это больше для себя:
/ip dns set: Эта команда указывает на то, что мы собираемся изменить настройки DNS на устройстве MikroTik.
allow-remote-requests=yes: Этот параметр позволяет удаленным устройствам отправлять DNS-запросы на ваш маршрутизатор. Это полезно, если вы хотите, чтобы ваш маршрутизатор выполнял функции DNS-сервера для других устройств в сети.
cache-max-ttl=2d: Этот параметр устанавливает максимальное время жизни (TTL) кэша DNS в 2 дня. Это означает, что записи DNS будут храниться в кэше маршрутизатора в течение 48 часов, прежде чем они будут обновлены.
use-doh-server=https://1.1.1.1/dns-query: Этот параметр указывает, что маршрутизатор будет использовать сервер DNS через протокол DNS over HTTPS (DoH). В данном случае используется сервер Cloudflare, который обеспечивает безопасные DNS-запросы.
verify-doh-cert=yes: Этот параметр указывает, что маршрутизатор должен проверять сертификат безопасности сервера DoH. Это важно для обеспечения безопасности соединения и защиты от атак.
Кстати да, чтобы убедиться, что адрес DNS-сервера правильный, можно галку verify-doh-cert убирать и проверить запросы. Если микротик проигнорит несоответствие безопасности сертификата и получит ответ от сервера, то у вас проблема точно в сертификате
Tau_
Кстати да, чтобы убедиться, что адрес DNS-сервера правильный, можно галку verify-doh-cert убирать и проверить запросы. Если микротик проигнорит несоответствие безопасности сертификата и получит ответ от сервера, то у вас проблема точно в сертификате
а как это проверить? Куда смотреть?
Скорее всего это мой случай
Аникей
ну и кэш днс почистить. Если работает, то кэш начнет пополняться
bmw
Это больше для себя:
/ip dns set: Эта команда указывает на то, что мы собираемся изменить настройки DNS на устройстве MikroTik.
allow-remote-requests=yes: Этот параметр позволяет удаленным устройствам отправлять DNS-запросы на ваш маршрутизатор. Это полезно, если вы хотите, чтобы ваш маршрутизатор выполнял функции DNS-сервера для других устройств в сети.
cache-max-ttl=2d: Этот параметр устанавливает максимальное время жизни (TTL) кэша DNS в 2 дня. Это означает, что записи DNS будут храниться в кэше маршрутизатора в течение 48 часов, прежде чем они будут обновлены.
use-doh-server=https://1.1.1.1/dns-query: Этот параметр указывает, что маршрутизатор будет использовать сервер DNS через протокол DNS over HTTPS (DoH). В данном случае используется сервер Cloudflare, который обеспечивает безопасные DNS-запросы.
verify-doh-cert=yes: Этот параметр указывает, что маршрутизатор должен проверять сертификат безопасности сервера DoH. Это важно для обеспечения безопасности соединения и защиты от атак.
Вдогонку:
/ip/dns/static
add type=AAAA name=one.one.one.one address=2606:4700:4700::1001
add type=AAAA name=one.one.one.one address=2606:4700:4700::1111
add type=A name=one.one.one.one address=1.1.1.1
add type=A name=one.one.one.one address=1.0.0.1
add type=A name=dns9.quad9.net address=9.9.9.9
add type=A name=dns9.quad9.net address=149.112.112.9
add type=AAAA name=dns9.quad9.net address=2620:fe::9
add type=AAAA name=dns9.quad9.net address=2620:fe::fe:9
Eragon
Всем привет, как можно заблокировать несколько подсетей в микроте ? к примеру 192.168.1.0/24 192.168.2.0/24 и тп хочеться заблокировать все что 192.168.0.0/24 как реализовать ?
происходит брутфорс первые 6 цифр ip адреса одинаковые но последующие 6 разные
Cumberbatch
 Maxim
Всем привет, как можно заблокировать несколько подсетей в микроте ? к примеру 192.168.1.0/24 192.168.2.0/24 и тп хочеться заблокировать все что 192.168.0.0/24 как реализовать ?
происходит брутфорс первые 6 цифр ip адреса одинаковые но последующие 6 разные
Это для примера было? Или брутфорс идёт с адресов RFC1918🤨
Maxim
И что именно брутят?
Cumberbatch
спасибо попробую
Вот еще почитайте. И далее несколько сообщений. Там подробно все решено.
https://t.me/mikrotikclub/133532
Konstantin
Принципиально проблем никаких, я 9.9.9.9 использую.
1. Открываем браузером https://9.9.9.9/dns-query
2. сохраняем корневой текущий сертификат (ну лень мне где-то его искать)
3. импортируем в МТ этот црт
4. убираем все днс-сервера из списка в МТ, ставим дох как https://9.9.9.9/dns-query
Единственное, что задалбливает -- в логах регулярно вижу
dns,error DoH server connection error: remote disconnected while in HTTP exchange
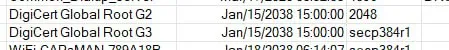
Какой expiration date сертификата, который вы установили таким образом?
bmw
Какой expiration date сертификата, который вы установили таким образом?
 Konstantin
bmw
Это корневые. Я имел в виду именно для 1.1.1.1 или one.one.one.one
устанавливаются именно корневые
Bolyak
Добрый день, коллеги! Кто-нибудь обновлял ccr1036 на 7-ку? Есть какие-то проблемы?
 NIKOLYA
 Innokentiy
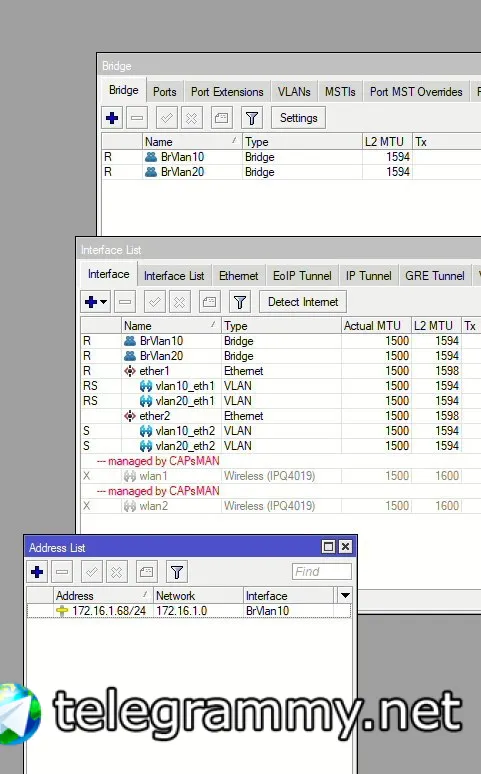
бриджевать субинтерфейсы вместо того, чтобы нариезать на вланы бридж?
Innokentiy
ну в общем случае это, конечно, мисконфиг
Innokentiy
но иногда допустимо
 Maxim
 Sasha
NIKOLYA
Методички это поиск в интернетах.) Так тоже работает 😂
Я тоже самое видел на свитчах
С его процом ... было все грустно в общем
NIKOLYA
Ну это ещё ладно ... Зачем это делать на точке доступа?😂
Sasha
Ну. Не на все вопросы есть ответы
Andrew
 dreamingfly
доброго времени суток!
какие рекомендации по настройке firewall микротик? для небольшого офиса надо
Innokentiy
https://wiki.mikrotik.com/Basic_universal_firewall_script
Innokentiy
https://help.mikrotik.com/docs/spaces/ROS/pages/328513/Building+Advanced+Firewall
bmw
Maxim
Нормальный такой пинг)
Maxim
Особенно в конце
Maxim
Опять боты набежали
bmw
это много е объясняет
на один мультикастовый запрос с адресом ff02::1 ответило 48 устройств, которые подписались на этот адрес (в ipv6 -- все, кто жив). если спросить ff02::2, то ответят только роутеры.
Andrew
Но я пингую один ipv4 хост...
bmw
-200% -- ответило трое...
Andrew
А -99% сколько ответило?
 Dmitry
bmw
поправил -- трое, -100% -- вот тут двое, а у меня -- 48 устройств.
99 -- не видел такого, на фото пишет сотню с минусом
Andrew
/ip arp pr where address=192.168.88.1
не успел. если второй хост с дублем адреса и был, то исчез. И пинги без аномалий теперь. Спасибо. Буду отлавливать проблему
Andrew
не успел. если второй хост с дублем адреса и был, то исчез. И пинги без аномалий теперь. Спасибо. Буду отлавливать проблему
порт-секьюрити было отключено на свитче (((
 Alexander
Добрый день, подскажите актуальную на сейчас модель микрота в небольшой офис.
Из планируемых нагрузок - до 50 клиентов, vpn-сервер для пользователей, 50мбит канал, 2-3 vpn site-to-site, Wi-Fi.
Dmitry
А ещё и wifi - hap ac3 и страдать.
Dmitry
Постановка конечно, wifi в офисе - может у вас там ангар 100x100 м.
Konstantin
Alexander
Постановка конечно, wifi в офисе - может у вас там ангар 100x100 м.
1. Спасибо )
2. Пожалуй, хватило бы и одного роутера с вайфаем, но для верности хотим воткнуть вторую тд в другой угол. Небольшая площадь.
3. Почему "страдать"?
Dmitry
Вчера на одном маршрутизаторе переделавал что-то подобное. Только там вложенность бриджей была выше то есть один бридж соединял другие бриджи без необходимости менять VLAN ID. Я думаю, что так делают потому что кому-то проще так представлять, а потраченные CPU cycles никто не считает. Ещё вероятной причиной может быть в том, что в Микротике долгое время была путаница в настройке bridge VLAN filtering из-за разных switch-чипов и версий RouterOS.
Не было ее. Каждый свитч чип настраивался чуть по своему (ну если только это не какие-нибудь 11x свитчи) и это было описано в документации. И что характерно, нормально работало.
Dmitry
1. Спасибо )
2. Пожалуй, хватило бы и одного роутера с вайфаем, но для верности хотим воткнуть вторую тд в другой угол. Небольшая площадь.
3. Почему "страдать"?
Потому что wifi требует обследования и по хорошему, вам нужно:
маршрутизатор + управляемый свитч + точки доступа.
Но меня можете не слушать - я как говорят многие "зажрался" - избалован нормальным дизайном.
Konstantin
Не было ее. Каждый свитч чип настраивался чуть по своему (ну если только это не какие-нибудь 11x свитчи) и это было описано в документации. И что характерно, нормально работало.
Я имею в виду, что 100, 200 и 300 серии настраиваются по-разному, а ещё есть всякие мелкие маршрутизаторы с недочипами и там тоже первый порт бывает особенный. Так что зоопарк есть и не у всех людей есть время с этим разбираться. Отсюда и возникает большая часть подобных проблем. Помимо этого на какой-то версии существенно изменился подход к настройке мостов. После были ещё какие-то изменения, которые уже касались частных случаев MSTP и заставляли меня переписывать конфигурацию.
Dmitry
Я имею в виду, что 100, 200 и 300 серии настраиваются по-разному, а ещё есть всякие мелкие маршрутизаторы с недочипами и там тоже первый порт бывает особенный. Так что зоопарк есть и не у всех людей есть время с этим разбираться. Отсюда и возникает большая часть подобных проблем. Помимо этого на какой-то версии существенно изменился подход к настройке мостов. После были ещё какие-то изменения, которые уже касались частных случаев MSTP и заставляли меня переписывать конфигурацию.
Кроме 100 серии там было все +/- как для qca/atheros чипов.
Dmitry
Mstp - вас мог заставить переписать,имхо, только разный default pvid, но поскольку я его ставлю руками... Мне не приходилось.
Dmitry
1. Спасибо )
2. Пожалуй, хватило бы и одного роутера с вайфаем, но для верности хотим воткнуть вторую тд в другой угол. Небольшая площадь.
3. Почему "страдать"?
Как всегда, советую минимум три wifi точки.
Dmitry
Ну а вообще смотреть по месту и обследованию.
Dmitry
На вторичке. А если новье - то RB5009 в те же деньги и он гораздо лучше.
Лучше чем? Попугаями на сайте производителя?
Dmitry
Для меня из новых продуктов существует только 2004 и 2116й
Dmitry
Да же... Или какой он там.