Нет. Я использую 7.13 в проде.
Ospf с 6й версией подружится?
 Andrew


 Dmitry
 Уго Фантоцци (Pew Pew)
Люди добрые))) кто реально разбирается в ikev2 сервере?
Уго Фантоцци (Pew Pew)
вопрос-то в чем?
Спасибо за отклик) уже разбираемся. Надо чтобы при подключении по ikev2 к микрооику также работала фильтрация по доменам через DNS static FWD которая уже настроена на микроте.
Sergey
Спасибо за отклик) уже разбираемся. Надо чтобы при подключении по ikev2 к микрооику также работала фильтрация по доменам через DNS static FWD которая уже настроена на микроте.
где-то я уже это видел, в соседнем чатике наверно, успехи есть? :)
Уго Фантоцци (Pew Pew)
Уго Фантоцци (Pew Pew)
Движемся в этом направлении) задача вроде выглядит простой, но оказывается никто конкретно этого не делал)
Null
Все помнят боль, когда в кастомные таблички маршрутизации приходилось вручную дублировать маршруты, полученные по DHCP? Скрипты, вот это вот всё.
Поздравляю, мучения окончены, в 7.18 появилась замечательная опция default-route-tables, с помощью которой можно перечислить список табличек, в которые нужно добавлять дефолт-роут. И это хорошо!
Пример ниже:
# Конфигурация:
/ip dhcp-client add add-default-route=yes default-route-distance=1 default-route-tables=default disabled=no interface=ether1
/routing table add fib name=test
# Routing table:
[admin@MikroTik] > ip/route/print detail
Flags: D - dynamic; X - disabled, I - inactive, A - active; c - connect, s - static, r - rip, b - bgp, o - ospf, i - is-is, d - dhcp, v - vpn, m - modem, y - bgp-mpls-vpn; H - hw-offloaded; + - ecmp
DAd dst-address=0.0.0.0/0 routing-table=main gateway=192.168.159.2 immediate-gw=192.168.159.2%ether1 distance=1 scope=30 target-scope=10 vrf-interface=ether1
DAc dst-address=192.168.159.0/24 routing-table=main gateway=ether1 immediate-gw=ether1 distance=0 scope=10 target-scope=5 local-address=192.168.159.133%ether1
# Настройка добавления в несколько таблиц в формате table:distance
[admin@MikroTik] > ip/dhcp-client/set 0 default-route-tables=main:3,test:15
# Таблицы маршрутизации после применения:
[admin@MikroTik] > /ip/route/print detail
Flags: D - dynamic; X - disabled, I - inactive, A - active; c - connect, s - static, r - rip, b - bgp, o - ospf, i - is-is, d - dhcp, v - vpn, m - modem, y - bgp-mpls-vpn; H - hw-offloaded; + - ecmp
DAd dst-address=0.0.0.0/0 routing-table=main gateway=192.168.159.2 immediate-gw=192.168.159.2%ether1 distance=3 scope=30 target-scope=10
DAc dst-address=192.168.159.0/24 routing-table=main gateway=ether1 immediate-gw=ether1 distance=0 scope=10 target-scope=5 local-address=192.168.159.133%ether1
DAd dst-address=0.0.0.0/0 routing-table=test gateway=192.168.159.2 immediate-gw=192.168.159.2%ether1 distance=15 scope=30 target-scope=10
 Anton
 Anton
 Anton
 Аникей
Anton
Аникей
Anton
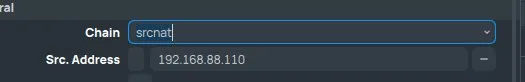
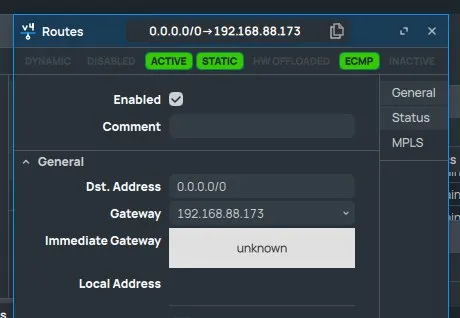
а первый скриншот с какого устройства?
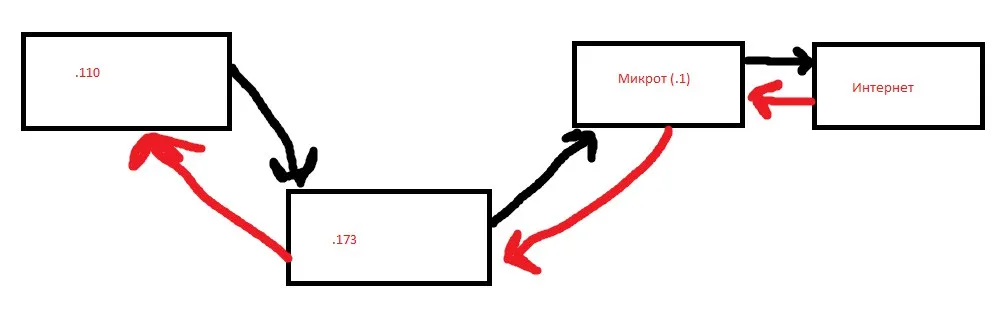
Winbox. .110 - первый девайс, с которого, по задумке, траффик должен гнаться
Аникей
Winbox. .110 - первый девайс, с которого, по задумке, траффик должен гнаться
а трафик будет непосредственно с микротика 110? или из сети за ним?
Anton
а трафик будет непосредственно с микротика 110? или из сети за ним?
Из сетей в локалке микрота, микрот 88.1
Аникей
точнее даже не так
Аникей
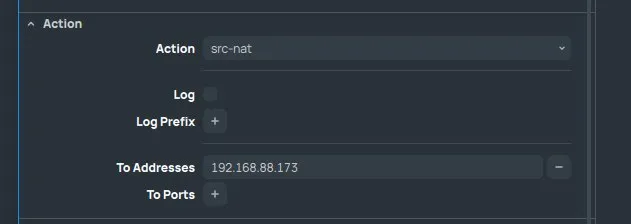
src-nat на первом микротике в этом случае не нужен, он нужен на втором
Anton
 Anton
src-nat на первом микротике в этом случае не нужен, он нужен на втором
микротик всего один, остальное - устройства в локалке
Anton
не микроты, 2 компа
Аникей
ааа, комп 110 и роутер 173
Аникей
Пойду-ка отдохну :D
Anton
Ну второй девайс - мак)
Если есть какие-то ограничения по системе на втором девайсе - не проблема, можно и линух поставить
 Sasha
Комп 110, комп 173, роутер .1
Ну 173 по сути ничего не сделаешь. Ну есть там протон нету не имеет значения.
Sasha
А зачем 173 в этом?
Anton
Anton
А зачем 173 в этом?
В перспективе, оставить его как сервер, что б пахал 24/7 и гнался весь траффик сети через него
Anton
В перспективе, оставить его как сервер, что б пахал 24/7 и гнался весь траффик сети через него
Ну и впн клиент запущен сразу там
Anton
Вместо, например, контейнеров с VLESS’ом на микротике
Sasha
После этих манипуляций просто отвал интернета на первом устройстве (.110)
Ну 173 хост по сути просто шлёт всех и вся. И будет слать дальше
Sasha
Про такую схему сети лучше забыть. Как о плохом сне).
 Maxim
Может тебе дефолтный маршрут прописать? Или ospf настроить?)
Maxim
Заколебали уже эти боты
bmw
Заколебали уже эти боты
я боюсь того, что боты-ИИ начнут сами спрашивать в технических, и не только, чатах и внимательно слушать ответы, наматывая на ус... ;)
Кирилл
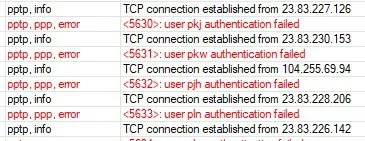
Привет, как закрыть FW от перебора паролей по PPP ?
Как поймать событие неудачной попытки аут
Stan&slav
Привет, как закрыть FW от перебора паролей по PPP ?
Как поймать событие неудачной попытки аут
мне что то кажется, что сами себе в ногу стрельните) а так думаю по аналогии с добавлением в адрес лист все новые подключения
 Евгений
IIyа
pptp
https://forum.mikrotik.com/viewtopic.php?t=185320#p1001758
Блокировка брутфорса PPTP
Но PPTP сам небезопасный устаревший протокол, лучше перейти на что-то более современное
Кирилл
https://forum.mikrotik.com/viewtopic.php?t=185320#p1001758
Блокировка брутфорса PPTP
Но PPTP сам небезопасный устаревший протокол, лучше перейти на что-то более современное
Спасибо, да в курсе про пптп, отключил уже (для редкого гостя был включен)
Кирилл
Бот долбит, каждый раз меняет логин и адрес, после 1 неудачной попытки
Sasha
Бот долбит, каждый раз меняет логин и адрес, после 1 неудачной попытки
А адрес он тоже меняет?
Sasha
Ну подсеть поменяется брут продолжится) сделайте вон как дали выше ссылку. Подсчёт конектов
Кирилл
Ну подсеть поменяется брут продолжится) сделайте вон как дали выше ссылку. Подсчёт конектов
add action=add-src-to-address-list
там такое правило в основе,
адрес бот меняет после каждой попытки
Направление понял, спасибо, будем закрываться)
IIyа
Это или распределенная сеть, или просто дохлая DOS атака на сервис, иначе в чем прикол подмены Source IP 🤔
Кирилл
 Кирилл
В целом же можно проверить: если логин не совпадает с логином из списка PPP secrets - то режем траффик ?
 Руслан
Sasha
В целом же можно проверить: если логин не совпадает с логином из списка PPP secrets - то режем траффик ?
Если не используете вырубите просто и закройте порт
Руслан
Используйте механизм порт-нокинг, раз эти боты глазу мешают)
Кирилл
Ну да, тож верно
IIyа
Я использую ICMP-кнокинг и батник со стороны клиента.
Посылается последовательность пакетов определенной длины, анализируется ответ - если ок, запускается пользовательская утилита или выводится сообщение об ошибке.
Микротик же, получив последовательность ICMP-пакетов, на несколько секунд открывает порт для SourceIP, затем закрывает.. Как раз ,чтобы клиент подключился и его соединение попало в established
Кирилл
Я использую ICMP-кнокинг и батник со стороны клиента.
Посылается последовательность пакетов определенной длины, анализируется ответ - если ок, запускается пользовательская утилита или выводится сообщение об ошибке.
Микротик же, получив последовательность ICMP-пакетов, на несколько секунд открывает порт для SourceIP, затем закрывает.. Как раз ,чтобы клиент подключился и его соединение попало в established
Сильно заморочился. Делаешь кнокинг, адрес в адрес-лист и в правилах разрешено с этих адрес-листов
IIyа
Сильно заморочился. Делаешь кнокинг, адрес в адрес-лист и в правилах разрешено с этих адрес-листов
Я к тому, что IP клиентов могут быть динамическими.
Sasha
И этот список будет пухнуть). Но секунды это жёстко
IIyа
И этот список будет пухнуть). Но секунды это жёстко
хватает, чтобы клиент установил соединение и стал нормально работать
IIyа
ну полминуты там.. это вообще максимум и больше не нужно
IIyа
Еще бы знать сеть тестирующих серверов LetsEncrypt, чтобы не открывать 80 порт всем ветрам, хоть и на несколько секунд...
Кирилл
Я к тому, что IP клиентов могут быть динамическими.
ну так добавляем в адрес-лист на 1 час, в последний который
IIyа
А клиент сидит в серой подсети, вместо со злобными хакирами... 😂
IIyа
Ну или по-простому, подсеть скомпрометирована
Sasha
Я кстати сталкивался. С этими впнами. ) юзер скачал хрен пойми какое приложение. И попер брут почтовика. С логином этого пользователя
Sasha
Видите ли "не ну а чо?" Этож байки) так примерно он мне ответил.
Кирилл
Ну тут сами виноваты: 1. не настроил у хомяка; 2. Дал хомяку юзать что он хочет - не получилось)
Sasha
Телефон сотовый личный. И там почта была. Вот и перехватили пользователя по заголовкам
 Kirilka
Null
Выпущена RouterOS 7.18.2 [stable]
What's new in 7.18.2 (2025-Mar-11 13:59):
*) console - fixed issue with file-name completion (introduced in v7.18);
*) container - fixed repository name handling to prevent redirect issues when basic authentication is used;
*) lte - additional fixes for eSIM management support;
*) lte - AT modems, improved redialing when modem lost connectivity without notifying host about APN status change;
*) netinstall - fixed socket reset (introduced in v7.18);
*) queue - fixed system failure when CAKE kind queue was configured but queue type definition does not exist anymore (introduced in v7.18);
*) wifi - improved stability for wifi interfaces;
*) winbox - improve graphing efficiency when communicating with WinBox;
 User
Денис
а что не в пятницу
 Михаил