 Константин


Благодарю
 Andrew
ответ был воодушевляющий ))
Константин
Ну чем не вариант?
Andrew
мх204 в каждую деревню. устранение цифрового неравенства )
Andrew
а тут не банят за такие названия? )
Константин
@insoln пора делать флудилку)))
Andrew
¢все сложно
как в целом с микротом. я так и не добился от порта проброса нетегированного трафика
Константин
С Мт на Мт?
Andrew
мистика
Andrew
Это недопонимание процессов происходящего
согласен. особенно если вводные (ветки, прошивки, опции) все время меняются
Andrew
И собираетесь ставить MPLS?
вопрос же не в том, что оно не взлетает, а в том, можно ли действительно как заявлено разгрузить цпу от меток. А нетегированный трафик не едет только на одном маршрутизаторе из порядка 300.
Andrew
я и 6-ю ветку софта залил, где подтверждена разгрузка
 Dmitry
вопрос же не в том, что оно не взлетает, а в том, можно ли действительно как заявлено разгрузить цпу от меток. А нетегированный трафик не едет только на одном маршрутизаторе из порядка 300.
Ок - p роутер это не только кидание меток туда сюда, а ещё и как правило протокол маршрутизации - причем это backbone - т.е. маршрутов будет дофига и все это ляжет на дохлый проц 3xx
Dmitry
Чтобы завести hw-offload - надо отключить примерно все, в первую очередь фаер
Dmitry
STP / любую фильтрацию на bridge
Andrew
Чтобы завести hw-offload - надо отключить примерно все, в первую очередь фаер
нету. уничтожил всё в ноль и вланы все удалил, адреса повесил на физические порты )) 317й при трафике 500 делает уже 40% цпу, маршрутов 2 )
Dmitry
Andrew
 Dmitry
Для меня существуют только 326/328 серия
Andrew
может мурзилка устарела конечно
Andrew
Currently only CRS317-1G-16S+ and CRS309-1G-8S+ using RouterOS v6.41 and newer are capable of hardware offloading certain MPLS functions. CRS317-1G-16S+ and CRS309-1G-8S+ built-in switch chip is not capable of popping MPLS labels from packets, in a PE-P-PE setup you either have to use explicit null or disable TTL propagation in MPLS network to achieve hardware offloading.
Andrew
вот собственно об этом и речь
Andrew
т.е. как бы свитч чип передавать метки не прочь, доставать ему их трудно. Но ничего не сказано про транспорт... Может быть тогда протоколы маршрутизации не сипользовать? Но на стенде реально два маршрута и это никак не влияет получается
Andrew
опять же микротик заявляет, что офлоад работает только через бридж и все должно быть на нем. Но не пишет нигде как повесить адрес, на какой интерфейс
Dmitry
опять же микротик заявляет, что офлоад работает только через бридж и все должно быть на нем. Но не пишет нигде как повесить адрес, на какой интерфейс
Очевидно на vlan-ах поверх того же свитча
Andrew
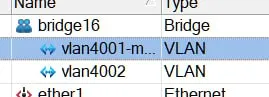
я пробовал повесить адрес на физику, пробовал на физику + влан, пробовал на бридж +влан. Разница несущественая
 Andrew
 Dmitry
Да откуда ж я знаю - что там у вас, тем более winbox...
Andrew
 Andrew
если вешать адреса без вланов вообще на физические порты, то нагрузка примерно на 3-5% меньше при том же трафике
Dmitry
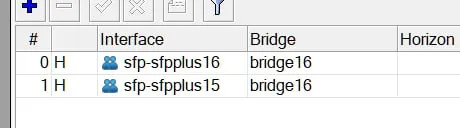
Собрать все порты в bridge / vlan-filtering / создать vlan интерфейсы / убедиться что порты бриджа в hw-offload - только после этого двигаться дальше.
Повесить ip-адреса на vlan-ы просто в inter-vlan routing - прогнать трафик насквозь (и уже на этом этапе выкинуть микротик) - посмотреть подумать
Dmitry
Может быть наоборот отшиться на 7.13.5 чтобы получить hw-offload именно для inter-vlan routing.
Dmitry
А дальше - вас накрывает каким нибудь случайным broadcast штормом и оператор превращается ... Превращается в тыкву, потому что вся фильтрация отключена и включить ее без потери производительности нельзя.
Dmitry
И сидит ваш абонент и горько плачет и при первой удачной возможности отключается...
Andrew
Может быть наоборот отшиться на 7.13.5 чтобы получить hw-offload именно для inter-vlan routing.
ну вот поэтому я прошил 6-ю ветку )
Andrew
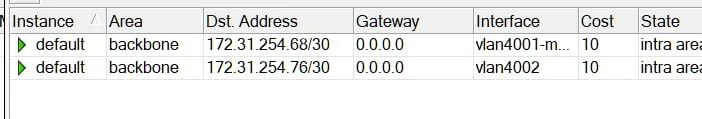
/interface bridge
add name=bridge16 vlan-filtering=yes
/interface ethernet
set [ find default-name=sfp-sfpplus1 ] advertise=1000M-full,10000M-full
set [ find default-name=sfp-sfpplus2 ] advertise=1000M-full,10000M-full
set [ find default-name=sfp-sfpplus5 ] advertise=1000M-full,10000M-full
set [ find default-name=sfp-sfpplus15 ] comment=2004
set [ find default-name=sfp-sfpplus16 ] comment=CRS309
/interface vlan
add interface=ether1 name=vlan1114 vlan-id=1114
add interface=bridge16 name=vlan4001 vlan-id=4001
add interface=bridge16 name=vlan4002 vlan-id=4002
/interface wireless security-profiles
set [ find default=yes ] supplicant-identity=MikroTik
/interface bridge port
add bridge=bridge16 interface=sfp-sfpplus16
add bridge=bridge16 interface=sfp-sfpplus15
/interface bridge vlan
add bridge=bridge16 tagged=sfp-sfpplus16,bridge16 vlan-ids=4001
add bridge=bridge16 tagged=sfp-sfpplus15,bridge16 vlan-ids=4002
/ip address
add address=192.168.114.130/24 interface=vlan1114 network=192.168.114.0
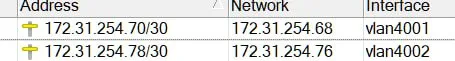
add address=172.31.254.70/30 interface=vlan4001 network=172.31.254.68
add address=172.31.254.78/30 interface=vlan4002 network=172.31.254.76
/ip dhcp-client
add disabled=no interface=ether1
/ip route
add distance=1 gateway=192.168.114.134
add distance=1 dst-address=192.168.183.0/24 gateway=192.168.114.134
/routing ospf interface
add interface=vlan4001
add interface=vlan4002
/routing ospf network
add area=backbone network=172.31.254.68/30
add area=backbone network=172.31.254.76/30
/system clock
set time-zone-name=Europe/Moscow
/system identity
set name=CRS-TEST
Andrew
Andrew
Dmitry
Шейте 7.13.5
Dmitry
Вам нужен hw-offload просто при inter-vlan роутинге
Dmitry
Забудьте про ускорение обработки меток
Andrew
15 минут
Dmitry
Ну и да ... А где собственно метки...
Dmitry
у меня кстати тот же вопрос )
Ладно, вы прошлись и прочитали при каких условиях работает l3hw-offload и убедились, что у вас все так же?
Andrew
Сообщение выше.
да. я вижу. Спасибо большое за наводку. Разница в результате очень существенная.
Andrew
загрузка цпу конечно тоже в полку, но загружаются оба ядра, а не одно
Andrew
на 6.49.13 грузит только одно ядро
Andrew
Dmitry
Ну вот мы провели реальный тест производительности ...
Andrew
а говорили нет рецепта )))
Dmitry
а это придется порезать на CCR
Странно, то что нужно делать на свитчах вы делаете на маршрутизаторах ;)
Andrew
Странно, то что нужно делать на свитчах вы делаете на маршрутизаторах ;)
ноу ноу, на CCR как раз надо метки доставать, там должен быть vpls
Andrew
Я объяснил почему... Вы роете себе яму своими же руками...
Дмитрий я увидел ваши доводы и принял их сразу же. На ответственные объекты это точно не пойдет, но помучить ради спорта очень хочется. Очень благодарен за помощь
Dmitry
Пожалуйста
Andrew
готов задонатить
Dmitry
а в теории это как работает?
When target-scope or gateway check of a route is changed, ROS v7 will not affect other routes, as it does in v6. In v7 target-scope and gateway check are properties that are internally attached to the gateway, not to the route.
https://help.mikrotik.com/docs/spaces/ROS/pages/328084/IP+Routing
 Аникей
When target-scope or gateway check of a route is changed, ROS v7 will not affect other routes, as it does in v6. In v7 target-scope and gateway check are properties that are internally attached to the gateway, not to the route.
https://help.mikrotik.com/docs/spaces/ROS/pages/328084/IP+Routing
не, а как мне это поможет с адреса на интерфейсе выходить в интернет, пока маршрут по умолчанию на другом интерфейсе? ну добавил я target scope, это не поможет ему выходить в инет. По крайней мере прямо сейчас это не помогает, и не должно как будто
Аникей
тоннель не поднимается на этом интерфейсе
Аникей
никаких target scope я не трогал на офисных микротиках, они замечательно работают с обоими интерфейсами. Именно этот CHR брыкается
Аникей
я не понимаю )
Dmitry
не, а как мне это поможет с адреса на интерфейсе выходить в интернет, пока маршрут по умолчанию на другом интерфейсе? ну добавил я target scope, это не поможет ему выходить в инет. По крайней мере прямо сейчас это не помогает, и не должно как будто
ну во-первых в мангле надо сделать правила, чтобы траф шел туда откуда пришел. а во-вторых для выхода через конкретный интерфейс можно и в route/rules правило нарисовать
Dmitry
вот тут разжевано https://настройка-микротик.рф/2wan-routeros-7/?ysclid=m79fhlcea749250331
Аникей
Аникей
ну во-первых в мангле надо сделать правила, чтобы траф шел туда откуда пришел. а во-вторых для выхода через конкретный интерфейс можно и в route/rules правило нарисовать
само собой, это сделано. Выше кидал экспорты