Dmitry
Аникей
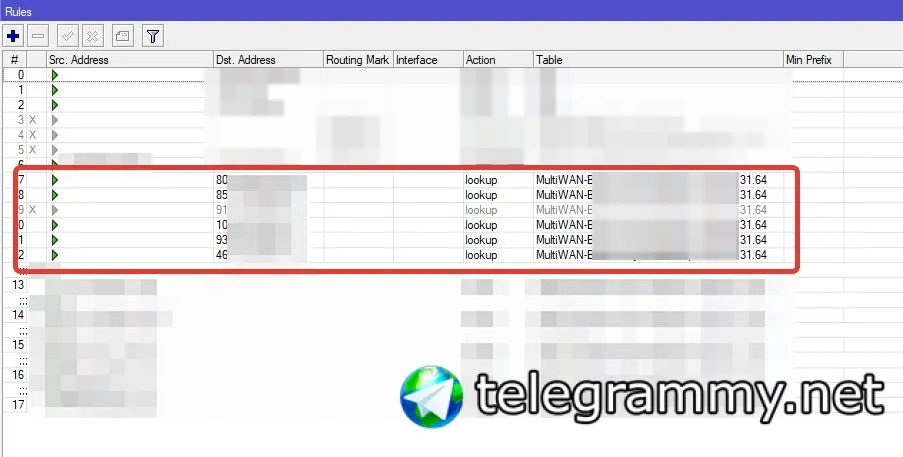
тут именно dst указывать? Я просто делал src с указанием адреса, с которого пытаюсь выйти
Dmitry
ну туннель же строится НА конкретный адрес
Аникей
и С конкретного. Но логику понял. проверю, спасибо
Dmitry
Аникей
а для этого у тебя мангл )
не, мангл же нужен для маркировки входящих соединений, на выход маркируются уже существующие соединения и роутятся согласно тому, куда пришли
Аникей
Аникей
Да, этого оказалось достаточно, спасибо. Можно и на боковую теперь :D
Bulakhovskiy
всем привет. подскажите как решить проблему:
настроил на своем микротике DoH, добавил правила NAT для редиректа запрос на сам микротик. и все работает норм, кроме клиентов ВГ которые подключаются к данному микротику и у которорых в настройках пира стоит DNS отличный от адреса мкротика. (допустим 1.1.1.1) ?
Аникей
Bulakhovskiy
правило NAT как выглядит?
chain=dstnat action=redirect to-addresses=10.66.11.1 protocol=udp
in-interface=!ether-1 dst-port=53 port=""
Олег
Bulakhovskiy
Олег
нули
тогда стоит проверить файрвол на микротике.
и я, честно говоря, не помню, работает ли в редиректе to-addresses
Bulakhovskiy
Bulakhovskiy
Dmitry
Dmitry
т.е. без указания адреса. заворот на самого себя. и в ip/dns уже doh 1.1.1.1
Bulakhovskiy
Dmitry
можно вообще ин-интерфейс не указывать, тогда вообще со всех будет заворачивать
Bulakhovskiy
Dmitry
Dmitry
выдели себе соседний порт, пропиши туда подсеть вг-клиентов, подкинь комп в этот порт и проверь
Bulakhovskiy
Dmitry
так я о том же. на тестовом компе указать подсеть из вг-диапазона, а днс ручками любой другой
Dmitry
Пин это что?
•
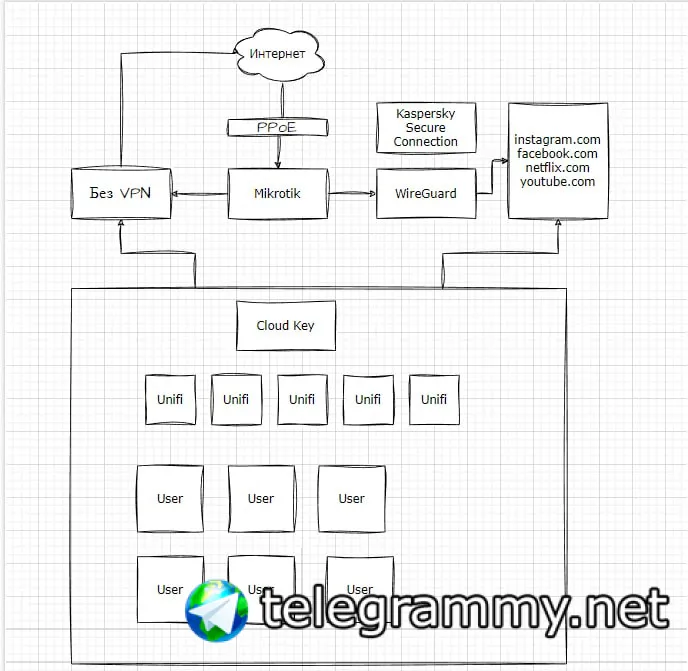
Ребятки, а есть у кого сайтик с ip адресами залоченых сервисов запада? Ну типа инсты, фб, нетфликса? Хочу ваергвард настроить с касперский впн
Bulakhovskiy
•
Я же правильно понимаю что вот так будет работать?
т.е мне нужно что бы через vpn работал не весь инет а конкретные ресурсы
Сергей
•
Сергей
А почему тогда Инстаграм и интернет оказался между пользователями и микротиком?
Сергей
•
Ну, тупанул )) но в целом выше описал что я хочу сделать
Сергей
•
•
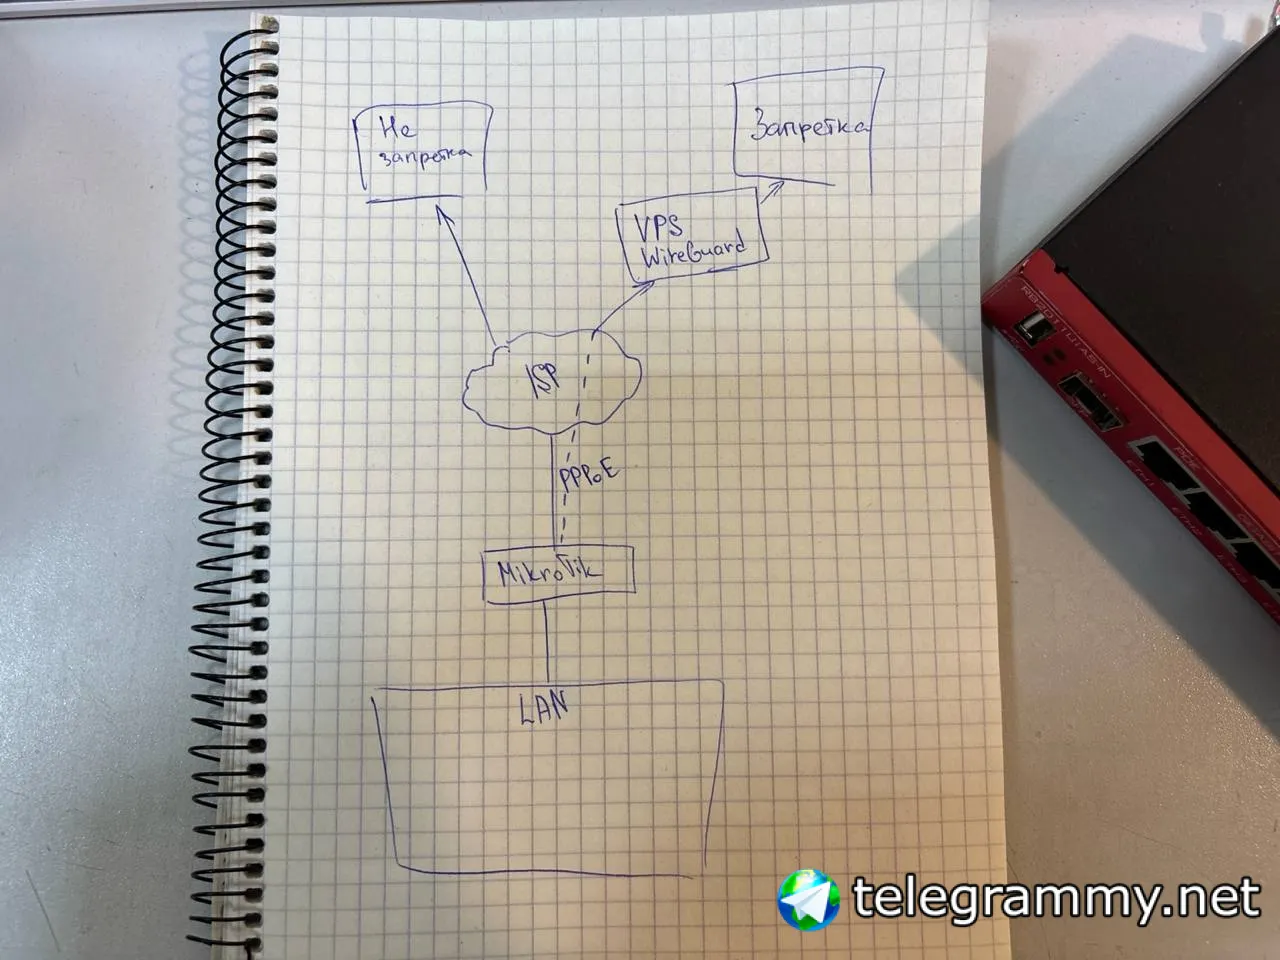
Так же можно сделать?
•
А причина проста, купил коробочку на озоне, DPN, а это фигня не работает так как надо, по этому причину мне делают голову
Сергей
Да, можно. Главное - проверь, чтобы эти ресурсы действительно были доступны через WG, ибо я 2 вечера любился с этой схемой, пока не понял, что у меня запретка тупо не доступна через конкретного провайдера. В итоге сижу через сервер TimeWeb в Нидерландах
Сергей
Есть еще возможность поставить на Микротик контейнер с GoodbyeDPI
Сергей
Но с контейнером сложнее и нужно перед этим сначала на компе протестировать через Goodcheck различные конфиги и потом лучший из них залить в контейнер на Микротике
•
Сергей
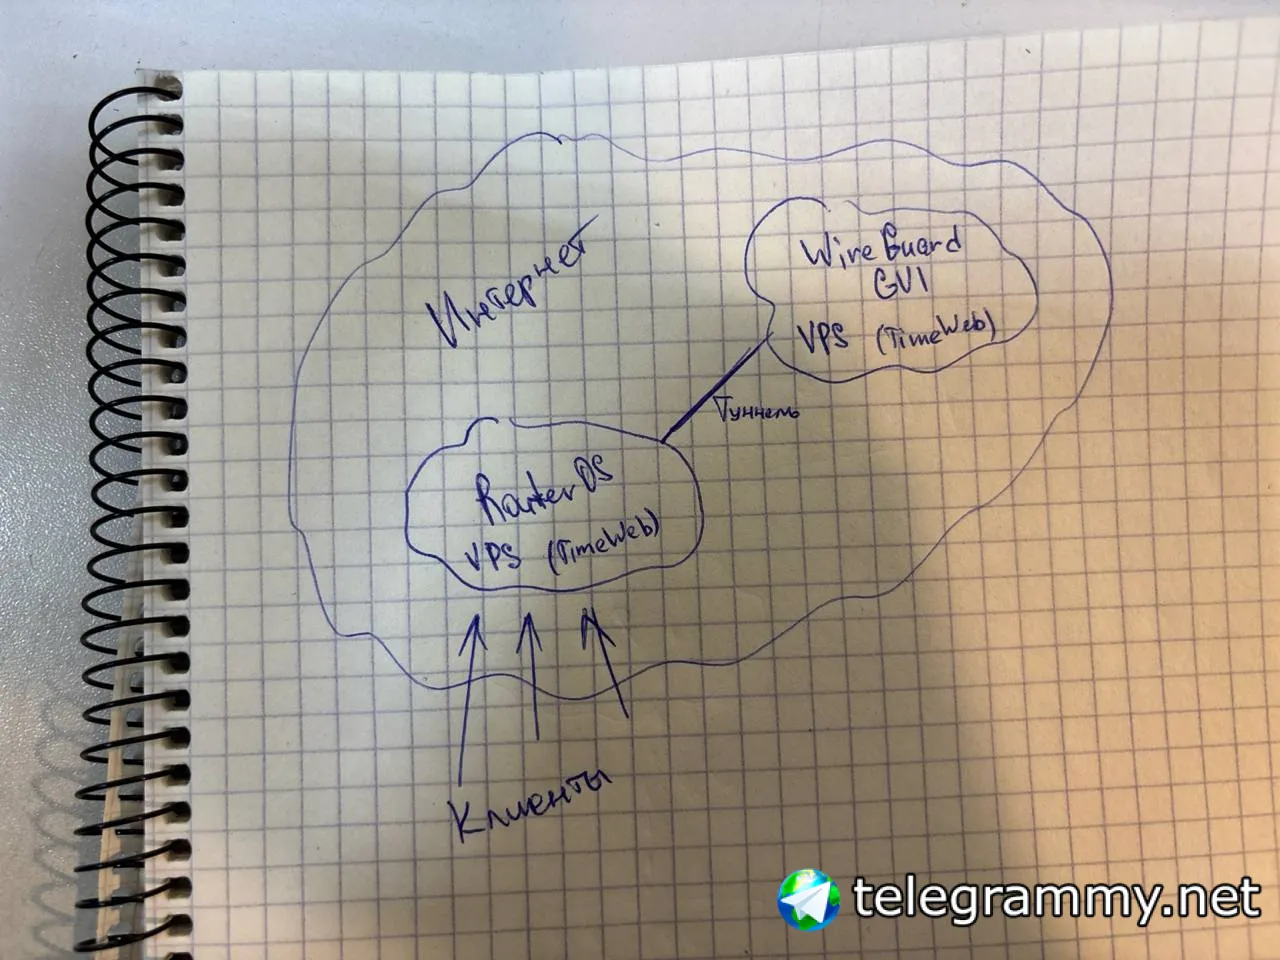
Ну т.е купили просто VPS и развернули там роутерос7 ?
Ну почти. Там на VPS дают 200Мбит/с, а на Российском VPS дают 1000Мбит/с. Так как я еще за денежку туда разных клиентов подключил, мне не хотелось прям весь трафик пускать через Нидерланды или офисный роутер. Поэтому я купил VPS с WG GUI в Нидерландах у TimeWeb и купил VPS в Питере, и уже туда поставил RouterOS. В итоге я со всех устройств и мои клиенты сидят через Гигабитный VPN, а уже облачный RouterOS перенаправляет трафик запрещенки в Нидерланды
Сергей
Грубо говоря, клиенты своими денежками с лихвой покрывают расходы на всю эту схему, все довольны)
Сергей
Примерно так. Клиенты - физики, юрики (целым офисом подключены), мои устройства. Естественно все изолированы друг от друга
•
Тэкс, @SergeyZ_spb спасибо тебе большое за знания! Завтра проштудирую впс, это был как второй вариант если не прокатит с каспером и вг
Константин
/снежинск . 4 точка 1.9
/челябинск 1 точка 2 дышите через раз
Daniil Yurevich
Konstantin
Коллеги, подскажите MSS на Ethernet портах Дефолтный – 1460 ?
syd
Andrew
🐝Serg
Может кто знает как управлять лампочками (синий и зеленый ) в кнопке cAP ax?
cgooq
Andrew
хех. микротик расширяется, RouterOS уже в элтексах
cgooq
на самом деле микроту бы что-то от pf/opnSense в коробочку (ids/proxy/вложенные address lists ... netflow анализ)
а они все со своими вариациями как примонтировать место на диске по сети
Daniil Yurevich
Anton
Wasp
IIyа
RouterOS - это маршрутизатор, а не сетевой экран.
Andrew
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
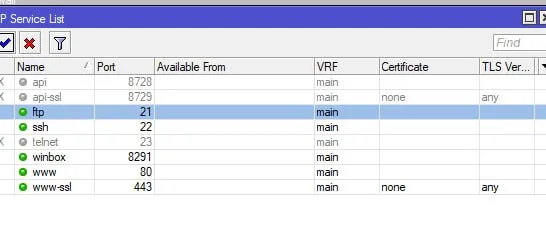
Всем доброго. Подскажите знающие про ftp на микрике. Сервер прекрасно работает внутри сети, с внешки дальше запроса логин-пароля не пускает. Что жэ ему не хватает?
Алексей
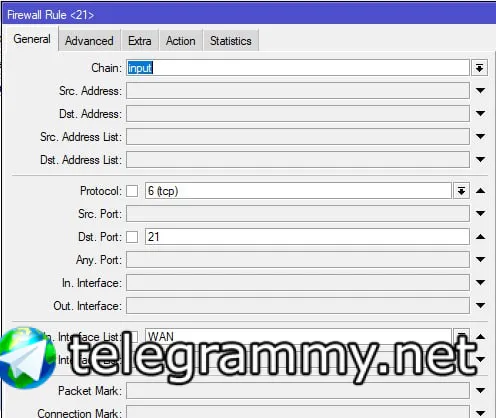
Банально, но спрошу. 21 порт открыт?
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
Алексей
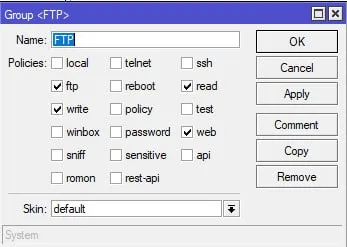
На вкладке groups галка стоит ftp?
Алексей
System/users /groups
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
не сказал что . На стандартном 21 порту все работает, меняю в правиле и в сервисе на например 8921 перестает подключаться
Алексей
8921? 🤔
🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
IIyа
Вопрос про юзеров? Да стоит, лна
ftp-хелпер не выключен в firewall/services?
И еще, ftp может работать в активном и пассивном режимах. Микротиковский, вроде бы "активный" (сто лет им не пользовался...)
Алексей
Тут долго писать, но есть 2 режима, активный и пассивный.
Проще погуглить, чтобы понимать как происходит коннект фтп