 YugFi


Кто-нибудь уже настраивал на свежей прошивке ros7 vlan через switch chip?
 Dmitry
Кто-нибудь уже настраивал на свежей прошивке ros7 vlan через switch chip?
bridge vlan filtering и на ros6 прекрасно работает. настраивается одинаково
Dmitry
главное чтобы сам чип поддерживал
YugFi
bridge vlan filtering и на ros6 прекрасно работает. настраивается одинаково
Это понятно. Мне нужно именно через switch, так как hw offload не поддерживается на bridge.
 Sergey 🌵
Это понятно. Мне нужно именно через switch, так как hw offload не поддерживается на bridge.
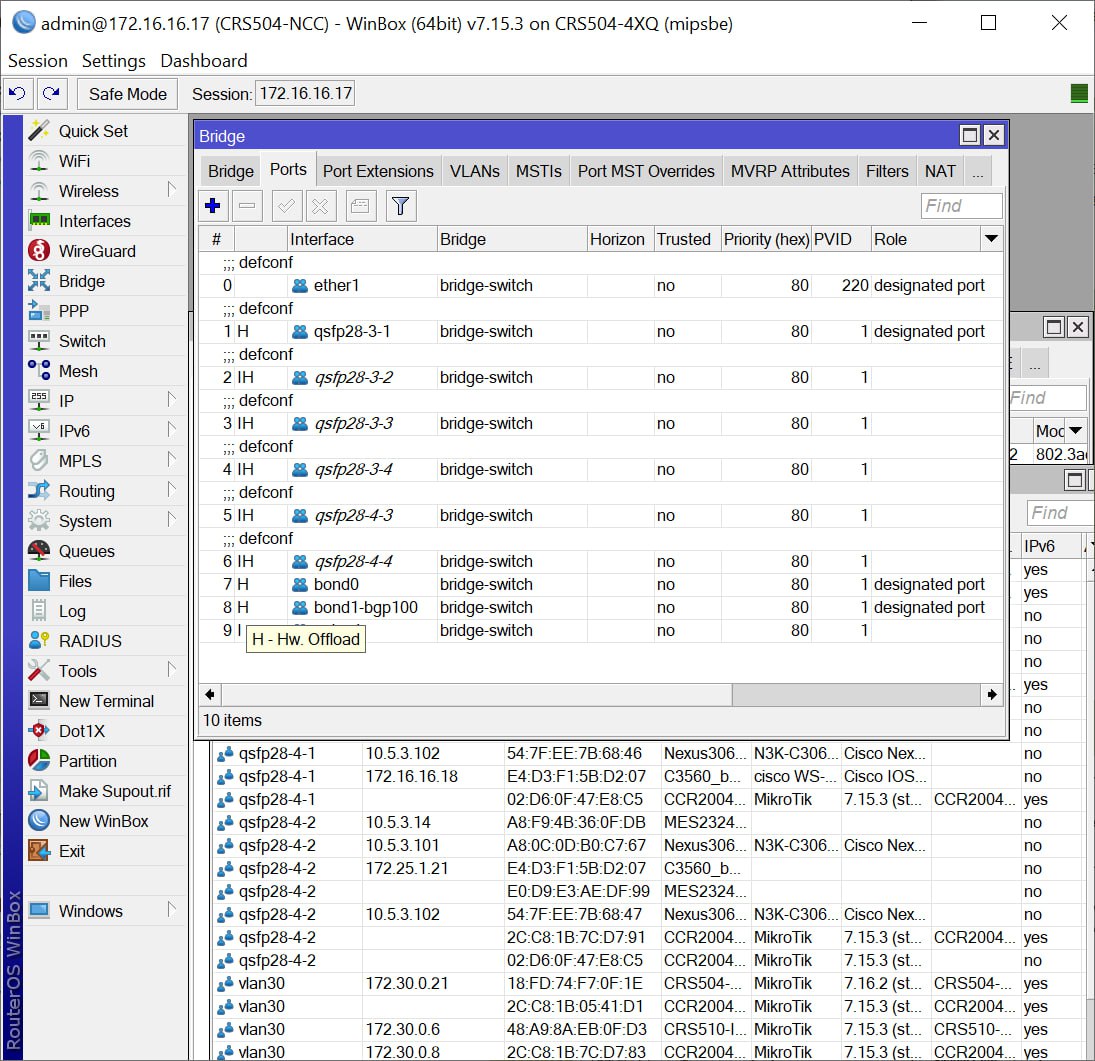
Оно вроде там вполне прозрачно работает. Настраиваешь бридж и везде H светятся
Sergey 🌵
На портах
YugFi
Оно вроде там вполне прозрачно работает. Настраиваешь бридж и везде H светятся
Сделаешь мне на crs112?
YugFi
Именно с hw.offload
Dmitry
вот же официальный пример для 112
Dmitry
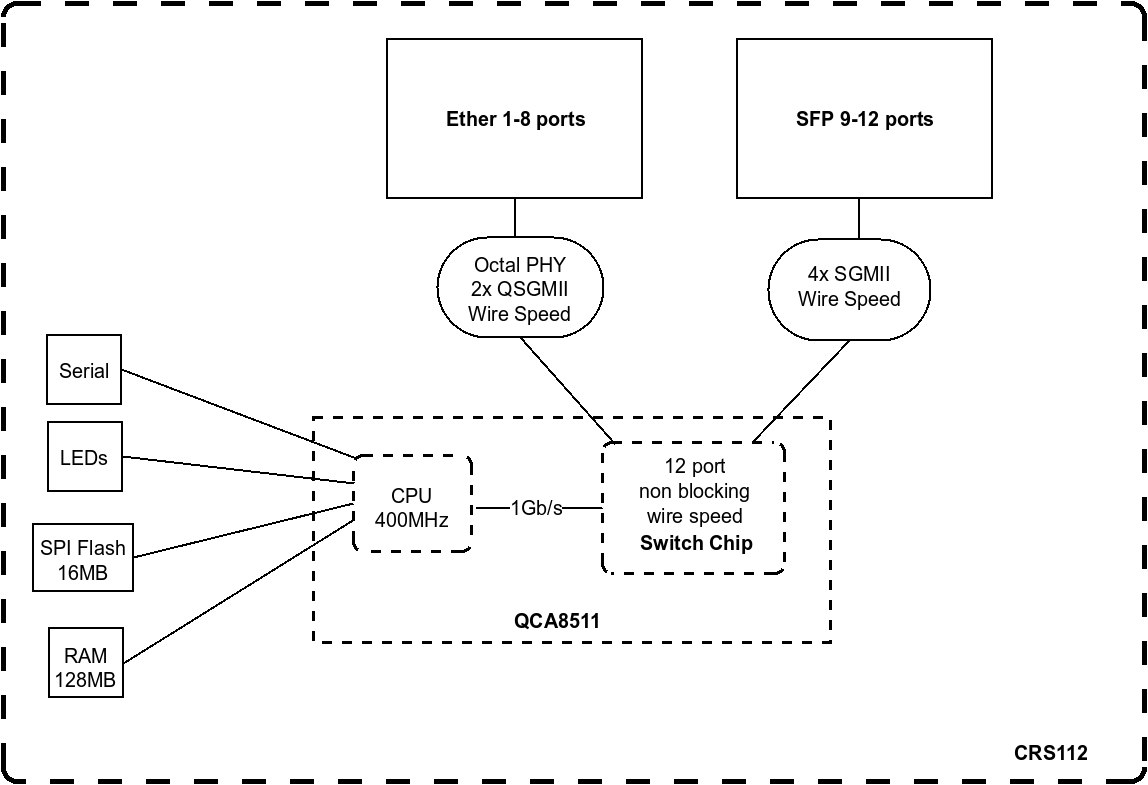 Dmitry
он нормальный bridge filtering держит. чего извращаться?
Dmitry
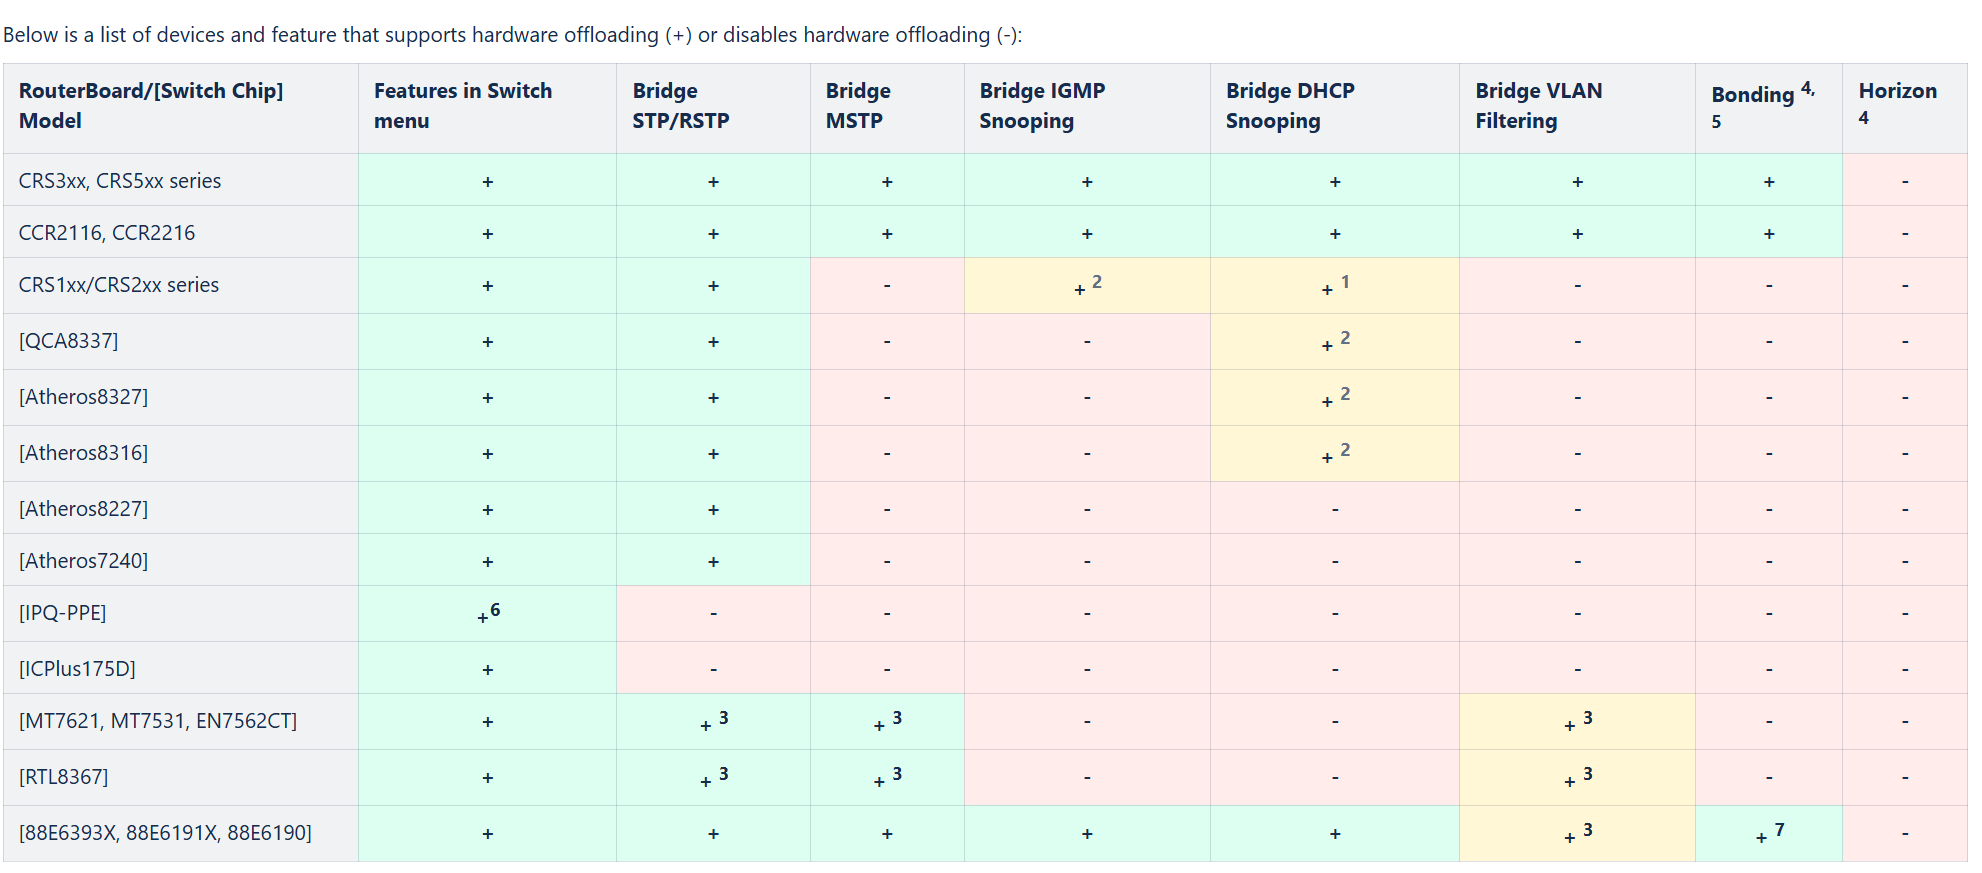 YugFi
Кто-нибудь уже настраивал на свежей прошивке ros7 vlan через switch chip? Напишите в лс пожалуйста.
Dmitry
Кто-нибудь уже настраивал на свежей прошивке ros7 vlan через switch chip? Напишите в лс пожалуйста.
Настройка VLAN на MikroTik CRS112 через меню Switch в RouterOS 7 включает несколько шагов. Вот пошаговая инструкция:
### 1. Подключение к устройству
Подключитесь к MikroTik CRS112 через WinBox, WebFig или SSH.
### 2. Переход в меню Switch
1. Откройте WinBox или WebFig.
2. Перейдите в раздел Switch в левом меню.
### 3. Создание VLAN
1. В меню Switch выберите вкладку VLAN.
2. Нажмите на кнопку + для добавления новой VLAN.
3. Введите следующие параметры:
- VLAN ID: Укажите идентификатор VLAN (например, 10).
- Name: Название VLAN (например, VLAN10).
- Ports: Выберите порты, которые будут входить в VLAN.
- Tagged: Укажите порты, которые будут передавать тегированные кадры (обычно это порты, подключенные к другим коммутаторам или роутерам).
- Untagged: Укажите порты, которые будут передавать нетегированные кадры (обычно это порты, подключенные к конечным устройствам).
### 4. Настройка портов
1. Перейдите на вкладку Ports в меню Switch.
2. Для каждого порта, участвующего в VLAN, убедитесь, что режим порта установлен на bridge.
3. Проверьте, что порты правильно настроены для работы с VLAN.
### 5. Настройка интерфейсов
1. Перейдите в раздел Interfaces.
2. Создайте новый интерфейс VLAN:
- Нажмите на кнопку + и выберите VLAN.
- Укажите VLAN ID и выберите родительский интерфейс (обычно это bridge).
### 6. Настройка IP-адресации
1. Перейдите в раздел IP -> Addresses.
2. Добавьте IP-адрес для интерфейса VLAN, если это необходимо.
### 7. Проверка конфигурации
1. Убедитесь, что все настройки применены корректно.
2. Проверьте связность между устройствами в разных VLAN.
### Пример конфигурации
/interface bridge
add name=bridge1
/interface vlan
add name=VLAN10 vlan-id=10 interface=bridge1
/interface bridge port
add interface=ether1 bridge=bridge1
add interface=ether2 bridge=bridge1
/interface bridge vlan
add bridge=bridge1 tagged=ether1 untagged=ether2 vlan-ids=10
/ip address
add address=192.168.10.1/24 interface=VLAN10
### Заключение
После выполнения этих шагов VLAN на MikroTik CRS112 будет настроен. Убедитесь, что все устройства правильно подключены и настроены для работы в соответствующих VLAN.
Dmitry
Мопед не мой. Китайский 🙈
Dmitry
Пока искусственный интелект не дорос до микротов
Ага, сложно ему. Рос7 не знает, рос6 ещё более менее. С циской зато прям хорошо
YugFi
Ага, сложно ему. Рос7 не знает, рос6 ещё более менее. С циской зато прям хорошо
С киской и у меня нет проблем с пониманием логики
 Sasha
Ага, сложно ему. Рос7 не знает, рос6 ещё более менее. С циской зато прям хорошо
Циско так резко не меняет) там основы одинаковы
Petr
Кто-нибудь уже настраивал на свежей прошивке ros7 vlan через switch chip? Напишите в лс пожалуйста.
У меня несколько 112 чисто как access без извращений
После апгрейда никаких проблем не было
Bolyak
Кто-нибудь знает зачем нужна железка ccr2004-1g-2xs-pcie? Какбы ccr, который можно подключить как сетевуху?
Andrew
Кто-нибудь знает зачем нужна железка ccr2004-1g-2xs-pcie? Какбы ccr, который можно подключить как сетевуху?
ну если у тебя на основе x86 маршрутизатор, то можешь увеличить количество портов типа
Andrew
обновил 4011 до версии 7.17.2 стал виснуть раз в пару дней. Рандомно теряет физические порты. Конфиг минимальный - тупо бридж и один влан с 1 адресом.
Andrew
на заметку
Andrew
да, кстати chr с dude на этой версии тоже себя неадекватно ведет
Bolyak
ну если у тебя на основе x86 маршрутизатор, то можешь увеличить количество портов типа
Так на ней операционка стоит
 Владимир
Кто-нибудь знает зачем нужна железка ccr2004-1g-2xs-pcie? Какбы ccr, который можно подключить как сетевуху?
Наверное когда важна экономия места в стойке. Можно сразу в сервак воткнуть. и вот у тебя в одном юните и мощный сервак и мощный роутер.
но это только имхо
 Kirill
Кто-нибудь знает зачем нужна железка ccr2004-1g-2xs-pcie? Какбы ccr, который можно подключить как сетевуху?
SmartNIC
https://hwp.ru/articles/Smart_nic_explain_151737/?ysclid=m793jwjm7m858448197&utm_referrer=https%3A%2F%2Fyandex.ru%2Fsearch%3Fclid%3D1906725%26text%3DSmartNIC%26lr%3D2
Sergey 🌵
Сделаешь мне на crs112?
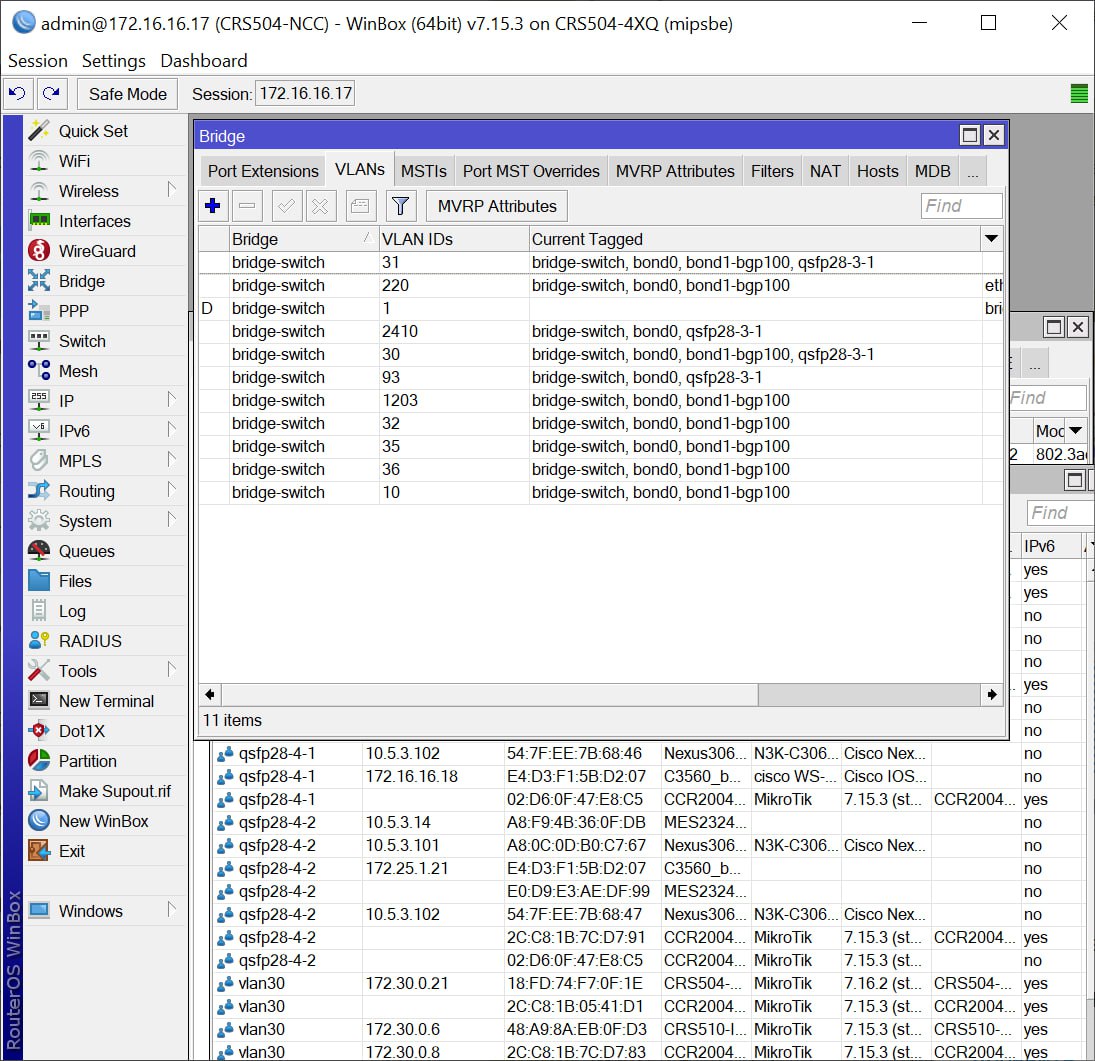 Dmitry
 Sergey 🌵
Vxlan в свитчах ждём в 7.18
Он там есть но я тестировал CRS504 в этом режиме, совсем так себе при 100% нагрузке CPU/
Sergey 🌵
Вот такие вот результаты
Sergey 🌵
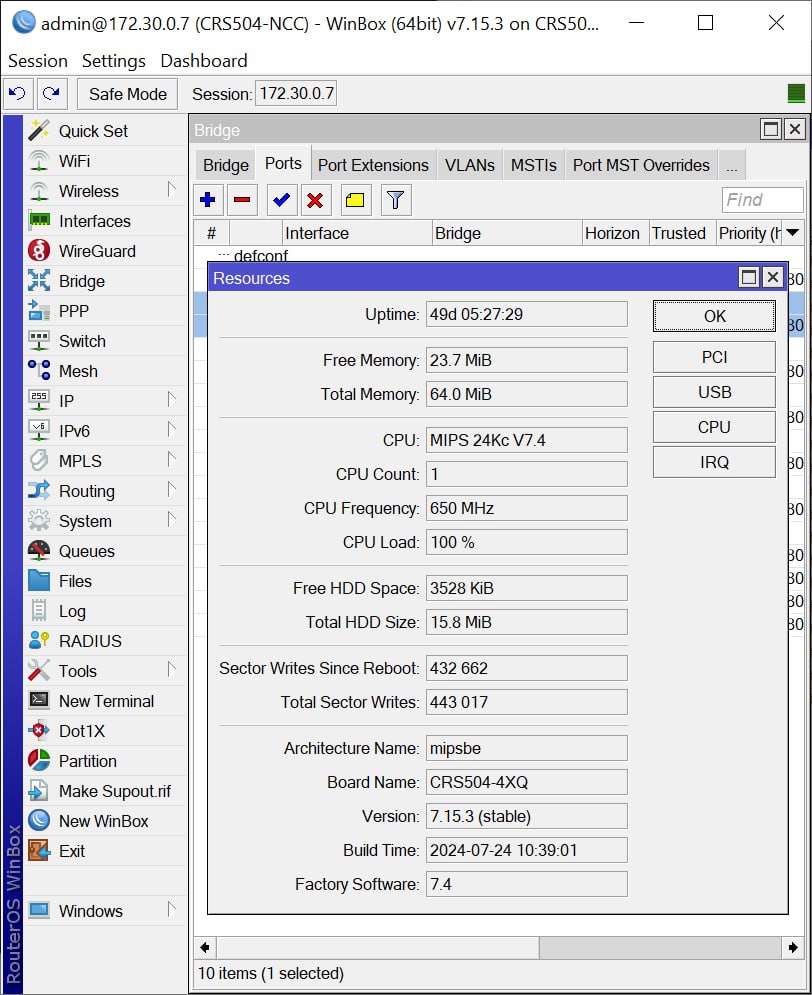 Sergey 🌵
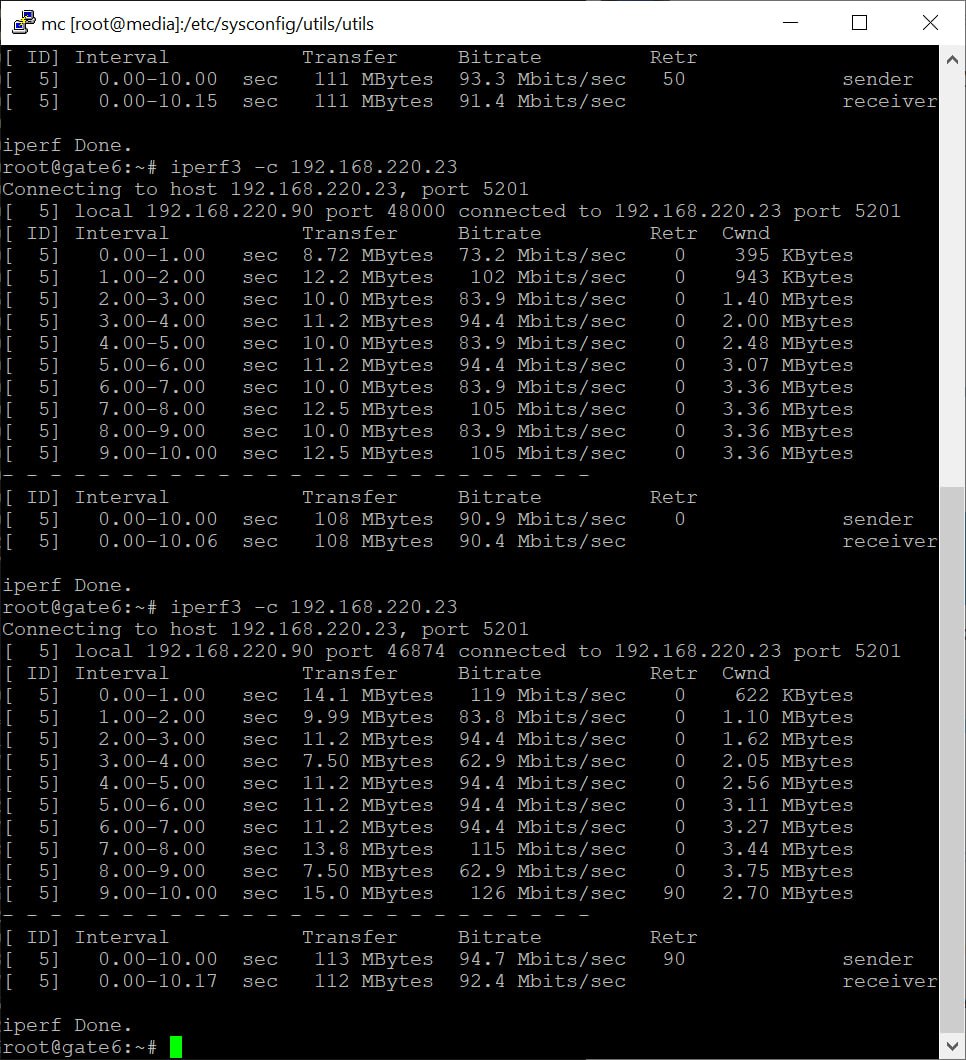 Sergey 🌵
те вообще ни о чем :(
Dmitry
Sergey 🌵
Я не про наличие как таковое а про hw offload как раз
Ну будем надеяться, нам как раз с точки обмена надо забирать кучи виланов. И там нужны 100G, ставить туда 2116 ну очень дорого, а CRS не тянут такое :(
Sergey 🌵
На севухах серверных vxlan тоже уже часто встречается. Mellanox тестировал, работает. Порой было бы красиво абонентские виланы в vxlan уложитьи собирать уже не основном маршрутизаторе, не думая как и каким путем они придут к нему.
Sergey 🌵
Ну и из удивлений, vxlan в ccr2004 маршрутизаторах работает примерно в 2 раза хуже, чем EoIP, vxlan 2 гигабита примерно, а EoIP более 4х.
YugFi
 Аникей
А как так возможно? Заметил, что дуалван сломался, сейчас проверяю, а он не смотря на то, что адрес на ether2, не выходит через него с этим адресом, зато в другой интрфейс выходит
> ping src-address=37.79.240.172 interface=ether2 ad
dress=1.1.1.1
SEQ HOST SIZE TTL TIME STATUS
0 1.1.1.1 timeout
1 1.1.1.1 timeout
2 1.1.1.1 timeout
3 37.79.240.172 84 64 154ms973us host unreac...
4 1.1.1.1 timeout
5 1.1.1.1 timeout
6 1.1.1.1 timeout
7 37.79.240.172 84 64 154ms85us host unreac...
sent=8 received=0 packet-loss=100%
> ping src-address=37.79.240.172 interface=ether1 address=1.1.1.1
SEQ HOST SIZE TTL TIME STATUS
0 1.1.1.1 56 58 45ms964us
1 1.1.1.1 56 58 46ms441us
2 1.1.1.1 56 58 46ms39us
3 1.1.1.1 56 58 45ms870us
sent=4 received=4 packet-loss=0% min-rtt=45ms870us avg-rtt=46ms78us max-rtt=46ms441us
> ip address/print
Columns: ADDRESS, NETWORK, INTERFACE
# ADDRESS NETWORK INTERFACE
;;; ezerdi
0 84.38.2.60/29 84.38.2.56 ether1
1 10.10.3.1/30 10.10.3.0 ipip-lev1
2 10.0.0.2/30 10.0.0.0 ipip-DC-L9-RT
3 10.10.2.9/30 10.10.2.8 ipip-met18
4 10.0.0.6/30 10.0.0.4 ipip-DC2-L9-domru
;;; local network
5 192.168.16.1/24 192.168.16.0 bridge1
;;; rostelecom
6 37.79.240.172/28 37.79.240.160 ether2
Daniil Yurevich
Nat никто не отменял
Аникей
Маршруты. Если стоимость в таблице main поменяю, будет работать, как задумано, но тогда сломается первый интерфейс
ip route/print
Flags: D - DYNAMIC; I - INACTIVE, A - ACTIVE; c - CONNECT, s - STATIC; H - HW-OFFLOADED
Columns: DST-ADDRESS, GATEWAY, DISTANCE
# DST-ADDRESS GATEWAY DISTANCE
;;; default Ezerdi route
0 As 0.0.0.0/0 84.38.2.57 2
;;; default rtk route
1 s 0.0.0.0/0 37.79.240.161 3
;;; office lan via rtk-tun
2 IsH 192.168.0.0/20 10.0.0.1 2
;;; office lan via ezerdi-tun
3 As 192.168.0.0/20 10.0.0.5 3
4 IsH 10.0.11.0/24 *5 1
5 IsH 10.1.1.0/24 *5 1
6 IsH 10.10.103.0/24 ipip-met18 1
7 IsH 10.10.150.0/24 ipip-lev1 1
;;; vpn clients on L9
8 As 10.11.1.0/24 10.0.0.5 1
;;; vpn clients on L9
9 IsH 10.11.1.0/24 10.0.0.1 2
;;; vpn clients on L9
10 As 172.16.254.0/24 10.0.0.5 1
;;; vpn clients on L9
11 IsH 172.16.254.0/24 10.0.0.1 2
DAc 192.168.16.0/24 bridge1 0
12 IsH 192.168.180.0/24 *5 1
DAc 37.79.240.160/28 ether2 0
Daniil Yurevich
Ну и IMHO, удобнее, делать export конфигурации
Аникей
Mangle
/ip firewall mangle
add action=change-mss chain=forward in-interface-list=WAN new-mss=clamp-to-pmtu protocol=tcp tcp-flags=syn
add action=change-mss chain=forward new-mss=clamp-to-pmtu out-interface-list=WAN protocol=tcp tcp-flags=syn
add action=mark-connection chain=prerouting comment="mark connection in from ezerdi" connection-mark=no-mark in-interface=ether1 new-connection-mark=conn-from-ether1 passthrough=no
add action=mark-connection chain=prerouting comment="mark connection in from rtk" connection-mark=no-mark in-interface=ether2 new-connection-mark=conn-from-ether2 passthrough=no
add action=mark-routing chain=prerouting comment="Routemark transit out via ezerdi" connection-mark=conn-from-ether1 dst-address-type=!local in-interface-list=!WAN new-routing-mark=to-ether1 passthrough=no
add action=mark-routing chain=prerouting comment="Routemark transit out via rtk" connection-mark=conn-from-ether2 dst-address-type=!local in-interface-list=!WAN new-routing-mark=to-ether2 passthrough=no
add action=mark-routing chain=output comment="Routemark local out via ezerdi" connection-mark=conn-from-ether1 dst-address-type=!local new-routing-mark=to-ether1 passthrough=no
add action=mark-routing chain=output comment="Routemark local out via rtk" connection-mark=conn-from-ether2 dst-address-type=!local new-routing-mark=to-ether2 passthrough=no
Route
/ip route
add check-gateway=ping comment="default Ezerdi route" disabled=no distance=2 dst-address=0.0.0.0/0 gateway=84.38.2.57 routing-table=main scope=30 suppress-hw-offload=no target-scope=10
add check-gateway=ping comment="default rtk route" disabled=no distance=3 dst-address=0.0.0.0/0 gateway=37.79.240.161 routing-table=main scope=30 suppress-hw-offload=no target-scope=10
add distance=1 dst-address=10.0.11.0/24 gateway=*5
add distance=1 dst-address=10.1.1.0/24 gateway=*5
add distance=1 dst-address=10.10.103.0/24 gateway=ipip-met18
add distance=1 dst-address=10.10.150.0/24 gateway=ipip-lev1
add comment="vpn clients on L9" distance=1 dst-address=10.11.1.0/24 gateway=10.0.0.5
add comment="vpn clients on L9" distance=2 dst-address=10.11.1.0/24 gateway=10.0.0.1
add check-gateway=ping comment="vpn clients on L9" distance=1 dst-address=172.16.254.0/24 gateway=10.0.0.5
add check-gateway=ping comment="vpn clients on L9" distance=2 dst-address=172.16.254.0/24 gateway=10.0.0.1
add check-gateway=ping comment="office lan via rtk-tun" disabled=no distance=2 dst-address=192.168.0.0/20 gateway=10.0.0.1 routing-table=main scope=30 suppress-hw-offload=no target-scope=10
add check-gateway=ping comment="office lan via ezerdi-tun" disabled=no distance=3 dst-address=192.168.0.0/20 gateway=10.0.0.5 routing-table=main scope=30 suppress-hw-offload=no target-scope=10
add distance=1 dst-address=192.168.180.0/24 gateway=*5
add check-gateway=ping comment="for routing mark to-ether2" distance=1 gateway=37.79.240.161 routing-table=to-ether2
add check-gateway=ping comment="for routing mark to-ether1" distance=1 gateway=84.38.2.57 routing-table=to-ether1
add check-gateway=ping comment="Hyper-V via ezerdi-tun" disabled=no distance=1 dst-address=192.168.1.3/32 gateway=10.0.0.5 routing-table=main scope=30 suppress-hw-offload=no target-scope=10
add check-gateway=ping comment="Hyper-V via ezerdi-tun" disabled=no distance=1 dst-address=192.168.15.5/32 gateway=10.0.0.5 routing-table=main scope=30 suppress-hw-offload=no target-scope=10
add check-gateway=ping comment="Hyper-V via ezerdi-tun" disabled=no distance=1 dst-address=192.168.15.6/32 gateway=10.0.0.5 routing-table=main scope=30 suppress-hw-offload=no target-scope=10
Routing table
/routing table
add disabled=no fib name=to-ether1
add disabled=no fib name=to-ether2
Аникей
это добро работало, пока мы не переехали на CHR с ROS7. на ROS6 работало.
На ROS6 и ROS7 на микротиках в офисе работает по сию минуту. Конфиг dualwan индентичный, проверил несколько раз
Марина, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
Bolyak
SmartNIC
https://hwp.ru/articles/Smart_nic_explain_151737/?ysclid=m793jwjm7m858448197&utm_referrer=https%3A%2F%2Fyandex.ru%2Fsearch%3Fclid%3D1906725%26text%3DSmartNIC%26lr%3D2
То есть для неё должен быть специальный драйвер для согласования фишек l2, l3, l4?
Andrew
The MPLS hardware offloading has been removed since RouterOS v7.
Andrew
кто знает это так и осталось?
Daniil Yurevich
The MPLS hardware offloading has been removed since RouterOS v7.
Ого, это в change log?
Andrew
Ого, это в change log?
https://help.mikrotik.com/docs/spaces/ROS/pages/30474317/CRS3xx+CRS5xx+CCR2116+CCR2216+switch+chip+features#CRS3xx,CRS5xx,CCR2116,CCR2216switchchipfeatures-MPLShardwareoffloading
Dmitry
IIyа
Andrew
господа, есть у кого-то успешный опыт в использовании CRS3хх в качестве P-router MPLS ? на трафике 2-3Гбит/с
 Константин
Много что написали в и за 7.2 лежу, читаю... Может мне так свезло, но 7.16.2 прям - АХ😌
В каждом конфиг своё
Andrew
лес рук
Daniil Yurevich
лес рук
Я думаю, что MPLS - вещи для взрослых и на Mikrotik такие штуки не используют.
IMHO, конечно.
Andrew
Я думаю, что MPLS - вещи для взрослых и на Mikrotik такие штуки не используют.
IMHO, конечно.
да работает оно, но в неправильных конфигах цпу в полку уходит. Поэтому ищу рецепт HW offload
Andrew
2-3 гбс, Вы местячковый пров? Или супер орг? 0
в местечковый. Мне надо собрать с регионов трафик меченый. Но при конфиге "в лоб" упирается в цпу.
Andrew
на самом деле там 1,5 гига в среднем, но с запасом 2 )
Andrew
агрегировать на другой железке конечно
Константин
Andrew
Микротик не Ваш вариант)
этот ответ я знаю и сам )) Но из спортивно-экономического интереса хочется найти святой грааль
Константин
этот ответ я знаю и сам )) Но из спортивно-экономического интереса хочется найти святой грааль
Возможно Шевченко поможет)
Константин
Почти;)
Andrew
тегни плиз
Константин
 Daniil Yurevich
А он же тут был, разве нет?
Константин
 Dmitry