 Andrew


не сообразил
 Sasha
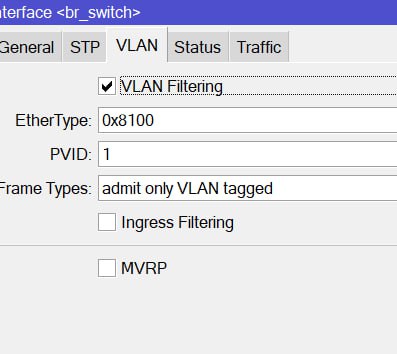 Sasha
Вы на порту смотрите
Andrew
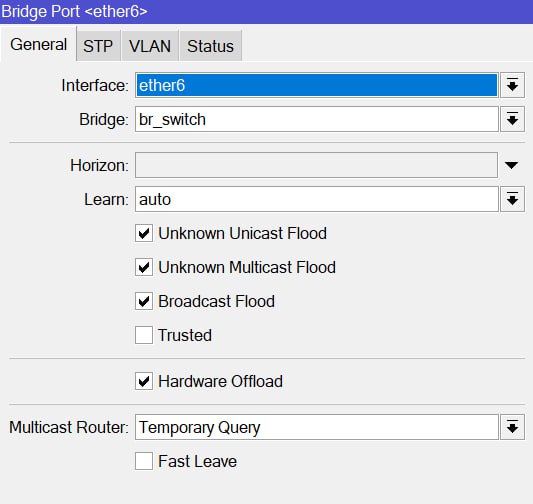 IIyа
Sasha
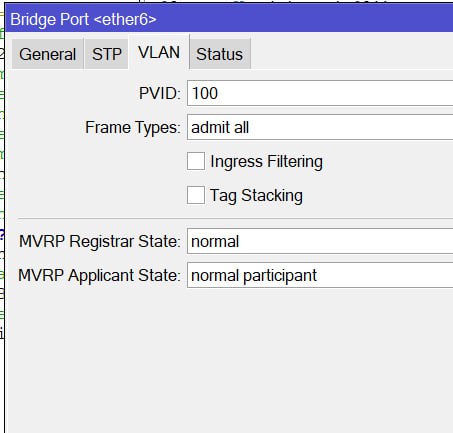 IIyа
Ingress Filtering надо бы ещё включить, для порядка 😁
Sasha
Ну почему же сомнительно
Andrew
я понял куда копать. завтра проверю
Sasha
я понял куда копать. завтра проверю
ну вы поняли что при отсуствии фильтрации на порту где у вас к примеру идет транк он же онли тегед трафик то вы светите и pvid ?
Andrew
ну вы поняли что при отсуствии фильтрации на порту где у вас к примеру идет транк он же онли тегед трафик то вы светите и pvid ?
не совсем, но вектор понял. философия tagged untagged в микроте это как понять смысл жизни
Andrew
и местами кзалось ты уже гуру и тут снова ...як и снова нетак как понимал
Sasha
Sasha
мне помогли осознать всю сложность бытия за что благодарен тут присуствующим
Andrew
после любых свитчей и с любым количеством сертификатов это поле пока недостижимо в полном понимании. вызов
Sasha
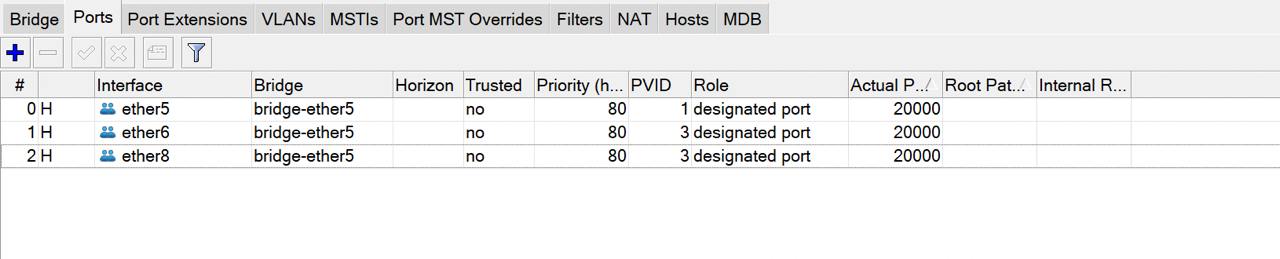 Andrew
иногда мне кажется они просто издеваются над потребителем. веток нереальное количество и каждая со своим набором неисправленных багов\
Sasha
 Sasha
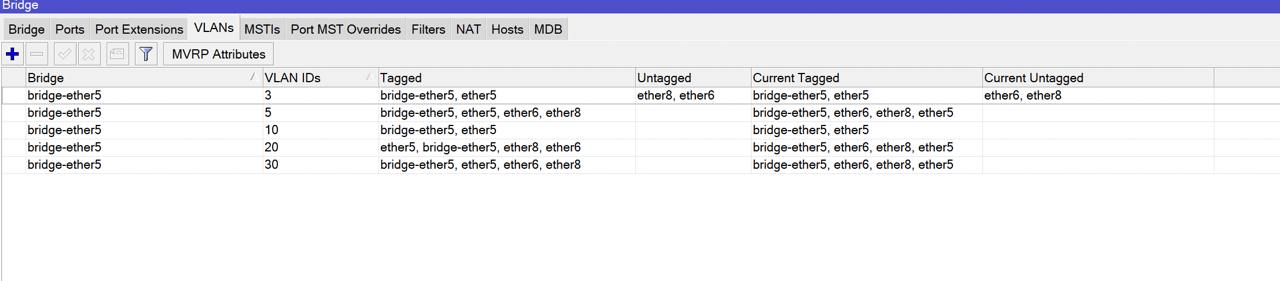
как то так
Sasha
получается 5 порт taged only
Sasha
bridge taged only
Andrew
ну название бриджа в этом примере не добавляет понимания
Alexey
Sasha
И выглядит миссконфигом, для портов 6 и 8, если уж они для кого-то untagget, ставить их в группы tagget как по мне, немножко не правильно.
а с чего вы это взяли? незная что включено туда?
Sasha
в порты включены свитчи юнифай которым надо получать влан менеджемент через ацесс и тагед вланы для работы оборудования дальше
Sasha
Все работает прекрасно свитчи получают ип в менеджементе и выдают вланы для точек доступа приходящие тегом так что тут нет мисконфига
Alexey
в порты включены свитчи юнифай которым надо получать влан менеджемент через ацесс и тагед вланы для работы оборудования дальше
Ну просто именно эта ситуация с гибридным портом в микроте не реализована как отдельный режим работы порта, а именно таким костылём. И точно так же работает - с костыльными решениями. Но - руки бы поотбивать за такое тем производителям, кто это использует.
Sasha
Ну просто именно эта ситуация с гибридным портом в микроте не реализована как отдельный режим работы порта, а именно таким костылём. И точно так же работает - с костыльными решениями. Но - руки бы поотбивать за такое тем производителям, кто это использует.
Вообще вполне нормальная тема. Рабочая уже больше 10 лет.
 Олег
Ну просто именно эта ситуация с гибридным портом в микроте не реализована как отдельный режим работы порта, а именно таким костылём. И точно так же работает - с костыльными решениями. Но - руки бы поотбивать за такое тем производителям, кто это использует.
Есть до фига оборудования, у которого нет "режимов" работы порта. Не всё испорчено подражанием Cisco
Alexey
Ну хз, если уж оборудование поддерживает tagget трафик, миксовать смысла не вижу, кроме как для всяких извр непотребств
Sasha
Ну хз, если уж оборудование поддерживает tagget трафик, миксовать смысла не вижу, кроме как для всяких извр непотребств
ну как миксовать pvid есть =)
 Евгений
Ну хз, если уж оборудование поддерживает tagget трафик, миксовать смысла не вижу, кроме как для всяких извр непотребств
Вот пример управляемых свичей, которые не умеют в менеджмент влан
https://t.me/mikrotikclub/346571
Sasha
Вот пример управляемых свичей, которые не умеют в менеджмент влан
https://t.me/mikrotikclub/346571
Реально странный. Это он во всех будет светится?
Sasha
Жуткие истории.
 Dmitry
А чем pvid не Management?
Dmitry
Ну так... Для всякого там, типа точек доступа?
Dmitry
Никакой разницы - нет. Ну если вы конечно не используете первый vlan в проде.
Dmitry
Ну просто именно эта ситуация с гибридным портом в микроте не реализована как отдельный режим работы порта, а именно таким костылём. И точно так же работает - с костыльными решениями. Но - руки бы поотбивать за такое тем производителям, кто это использует.
И это не hybrid - это trunk + native, прям как у упомянутой Cisco.
Dmitry
А вообще - раз у меня D-Link под рукой:
Сisco untagged = admit frames untagged only + pvid
Cisco trunk = admit frames any + список vlan-ов + pvid = 1 (по умолчанию)
---
Сisco trunk + native = admit frames any + pvid + список vlan-ов.
---
D-Link hybrid (режим для наркоманов) - admit frames any + список untagged vlan + tagged vlan + режимы тэгировать или нет определенный untagged vlan в исходящих frames.
Dmitry
ИМХО: И если мне не изменяет склероз - то admit tagged only очень опасный режим из-за которого у меня не срастался rstp при использовании в multi-vendor среде.
 Руслан
ИМХО: И если мне не изменяет склероз - то admit tagged only очень опасный режим из-за которого у меня не срастался rstp при использовании в multi-vendor среде.
а в среде mikrotiks + неуправляемые свичи хорошая практика?
Dmitry
а в среде mikrotiks + неуправляемые свичи хорошая практика?
Я не использую и вам не советую. Ну или у вас должен быть человек, который потом будет ходить и тыкать провода в неуправляемом оборудовании.
IIyа
Неуправляемые свитчи - пережиток прошлого 🦣🦣🦣🦣🦣
Евгений
Неуправляемые свитчи - пережиток прошлого 🦣🦣🦣🦣🦣
8 портовый неуправляемый стоит 1500р.
Сколько стоит «не пережиток прошлого»?
IIyа
8 портовый неуправляемый стоит 1500р.
Сколько стоит «не пережиток прошлого»?
Нафуагра платить за микротик, когда DIR650 с помойки стоит два рубля и тоже роутит и вафлю раздает? 😁
nuc
Евгений
Нафуагра платить за микротик, когда DIR650 с помойки стоит два рубля и тоже роутит и вафлю раздает? 😁
Ну вы же домой ccr ставить не будете?
У каждой задачи свой инструмент.
Я в своей практике использую тупые свичи.
IIyа
Ну вы же домой ccr ставить не будете?
У каждой задачи свой инструмент.
Я в своей практике использую тупые свичи.
CCR конечно нет, но разорился вот на hAP AX3. А когда нужен был свитч - использовал DGS1100-08.
Неуправляшками наелся много лет назад, работая в районной локальной сети и наблюдая штормы в гирляндах свитчей. 😁
 Alexander
Petr
8 портовый неуправляемый стоит 1500р.
Сколько стоит «не пережиток прошлого»?
Если бюджета никакого - можно набрать с Авито чего-то б/у-шного, хоть горсть hap lite-ов, хоть старые d-link-и или арубы-hp
Вот это искушение сэкономить на спичках вызывает нездоровое привыкание. В результате потом в коммутационной висит 15 24-портовых свичей и админы над ними трясутся, боясь кабель переключить - а то как заштормит
Или по комнатам раскиданы за батареями 4-5-портовые "тройники", а потом кто-то начинает настраивать vlanы и получает проблемы. Ну или просто от постоянного лежания на батарее железке становится худо, а сменившийся пять раз админ даже не знал, что он есть там.
Как по мне "тройники" как времянка еще имеют право на жизнь (и то, опять же, проще бу Hex купить какой-то), все что больше - нафиг-нафиг-нафиг
Евгений
Если бюджета никакого - можно набрать с Авито чего-то б/у-шного, хоть горсть hap lite-ов, хоть старые d-link-и или арубы-hp
Вот это искушение сэкономить на спичках вызывает нездоровое привыкание. В результате потом в коммутационной висит 15 24-портовых свичей и админы над ними трясутся, боясь кабель переключить - а то как заштормит
Или по комнатам раскиданы за батареями 4-5-портовые "тройники", а потом кто-то начинает настраивать vlanы и получает проблемы. Ну или просто от постоянного лежания на батарее железке становится худо, а сменившийся пять раз админ даже не знал, что он есть там.
Как по мне "тройники" как времянка еще имеют право на жизнь (и то, опять же, проще бу Hex купить какой-то), все что больше - нафиг-нафиг-нафиг
У каждого свои задачи.
Под мои идеально подходит.
Мне важны гигабитные порты.
Низкая стоимость и большое количество.
20 штук тупых спичей стоит 30тр.
20 штук управляемых стоит 200тр.
IIyа
У каждого свои задачи.
Под мои идеально подходит.
Мне важны гигабитные порты.
Низкая стоимость и большое количество.
20 штук тупых спичей стоит 30тр.
20 штук управляемых стоит 200тр.
Ну хоть миксуйте их с управляемыми и включайте по схеме "звезда" (управляемый - в центр, как минимум) 😁
Евгений
 Аникей
Нафуагра платить за микротик, когда DIR650 с помойки стоит два рубля и тоже роутит и вафлю раздает? 😁
Спасибо, я тут с такими как раз мучаюсь, отвратительные свичи 😁 буквально тормозят
IIyа
Спасибо, я тут с такими как раз мучаюсь, отвратительные свичи 😁 буквально тормозят
Ну там же разные ревизии с разным железом) Заливайте последнюю прошивку, и вперед! 😁
Paul
Коллеги, доброго вечера👋
Образовалась проблемка, может кто подскажет. На ax3 , после того, как заходишь в настройки ipsec, одно ядро проца грузит на 100% т.е. общая загрузка 25% при том, что нет ни единого коннекта.
Началось, если не ошибаюсь, то ли с 7.12 то ли с 7.13 Сейчас 7.17 и вот то же самое пироженое.😐
Помогает ребут, но лечить микрот ребутом - моветон. Хотелось бы разобраться
Антон
Коллеги, доброго вечера👋
Образовалась проблемка, может кто подскажет. На ax3 , после того, как заходишь в настройки ipsec, одно ядро проца грузит на 100% т.е. общая загрузка 25% при том, что нет ни единого коннекта.
Началось, если не ошибаюсь, то ли с 7.12 то ли с 7.13 Сейчас 7.17 и вот то же самое пироженое.😐
Помогает ребут, но лечить микрот ребутом - моветон. Хотелось бы разобраться
Такого не наблюдаю на своей стороне на версии софта 7.17.2.
IIyа
Коллеги, доброго вечера👋
Образовалась проблемка, может кто подскажет. На ax3 , после того, как заходишь в настройки ipsec, одно ядро проца грузит на 100% т.е. общая загрузка 25% при том, что нет ни единого коннекта.
Началось, если не ошибаюсь, то ли с 7.12 то ли с 7.13 Сейчас 7.17 и вот то же самое пироженое.😐
Помогает ребут, но лечить микрот ребутом - моветон. Хотелось бы разобраться
Микротик лечат нетинсталлом с перенастройкой 🤣
 kr3w
Только танцы, только бубен, только хардкор.
 Aka
Антон
Коллеги, доброго вечера👋
Образовалась проблемка, может кто подскажет. На ax3 , после того, как заходишь в настройки ipsec, одно ядро проца грузит на 100% т.е. общая загрузка 25% при том, что нет ни единого коннекта.
Началось, если не ошибаюсь, то ли с 7.12 то ли с 7.13 Сейчас 7.17 и вот то же самое пироженое.😐
Помогает ребут, но лечить микрот ребутом - моветон. Хотелось бы разобраться
Вообще совет. Проверь настройки IPsec и по удаляй лишнее.
Paul
Вообще совет. Проверь настройки IPsec и по удаляй лишнее.
А там посути нифига и нету.. дефолты.. ну и по мелочи, что при настройке L2tp сервака прилетело.. чё там, пир да идентити
Paul
Не! Сервак L2tp, который на этом маршрутнике крутится, со всеми ipsec’ами работает вообще без проблем! Настройки все проверены/перепроверены. Похоже именно на баг. И обнаружил то случайно
Paul
Т.е. пока в iP/IPsec не лезешь, всё тихо, проц отдыхает..
 Alex
Добрый вечер всем
В настройке микротика пока ещё не опытен.
Есть проблема помогите решить пожалуйста
Нужна сделать чтобы
Через микротик можно было одновременно выходить и в интернет и по соединению open vpn соединяться с офисом.
Насмотрелся кучу роликов но ничего не получается.
Либо интернет либо только впн.
Что делать где копать не знаю.
Для впн загружаю ключ.
Прошивка 7.12.1 на hex
Dmitry
маршрут в офисную сеть пропиши. галку add default route убрать
Dmitry
ну и естественно адресация домашней и офисной сети должны отличаться
bmw
и маскарад прописать -- иначе пакеты просто не смогут добраться к вам обратно
Dmitry
и маскарад прописать -- иначе пакеты просто не смогут добраться к вам обратно
или обратный маршрут
Sasha