MikroTik: CVE-2024-54772
An issue was discovered in the Winbox service of MikroTik RouterOS v6.43 through v7.16.1. A discrepancy in response times between connection attempts made with a valid username and those with an invalid username allows attackers to enumerate for valid accounts.
А что дает знание валидных аккаунтов, если пароли большие и сложные?
 Dmitrii


 Moneron 🇷🇺
А что дает знание валидных аккаунтов, если пароли большие и сложные?
В 2017-м была прекрасная cve-шечка, которая наглядно показывала, что сложный пароль ≠ надёжная защита.
Не поворачивайтесь к лесу задом к интернету винбоксом – и вы сразу же защищены лучше, чем сложным паролем.
Moneron 🇷🇺
А как тогда этот адрес попадает в Лисэс в dhcp сервере со статусом D?
Включай dhcp debug журнал и жди воспроизведения. Тогда можно будет что-то сказать
 IIyа
В 2017-м была прекрасная cve-шечка, которая наглядно показывала, что сложный пароль ≠ надёжная защита.
Не поворачивайтесь к лесу задом к интернету винбоксом – и вы сразу же защищены лучше, чем сложным паролем.
Мне тот товарищ "Робин Гуд" с Хабра пытался один микротик взломать )) Там был нетипичный для меня радиомост: настроенная станция с авторизацией и файрволлом, и апэшечка-бридж, куда винбокс приходил редиректом со станции. Редирект-то я и не закрыл. Товарищ создал уже половину своих правил с комментариями, потом до него дошло, что в настройках микротика что-то не так, и он забросил это дело. Прикольно было зайти однажды и увидеть 🤣
 Dmitry
В 2017-м была прекрасная cve-шечка, которая наглядно показывала, что сложный пароль ≠ надёжная защита.
Не поворачивайтесь к лесу задом к интернету винбоксом – и вы сразу же защищены лучше, чем сложным паролем.
а у меня он вообще как сервис отключен, чего и остальным желаю :)
 КЭПпучино
До такого нужно дорасти
Или работать с оборудованием на регулярной основе с большим количеством типовых задач.
А переехать с wireless пакета на wave2, например, в первый раз через винбокс поудобнее будет :)
 olegon.ru
а как можно пропускать через рутер arp-запросы?
то есть что хотел бы есть топология (без NAT)
Host1 - Mikrotik1 - Mikrotik2 - Host2
сейчас arp -a на host1 показывает всех, кто на M1, а нужно, чтобы и всех, кто на M2, то есть host2 тоже видеть
 Andrew
olegon.ru
хосты на М2 в бридже
 Евгений
мне нужно, к м1 подключен хост, который новые маки мониторит
Поднимите с этого хоста еоип до м2 и добавьте в бридж этот еоип.
Могу еще один наркоманский вариант предложить.
На хосте поднять влан.
На м1 поднять этот влан в обе стороны и объединить в бридж. На м2 поймать этот влан и добавить его в существующий бридж.
olegon.ru
Поднимите с этого хоста еоип до м2 и добавьте в бридж этот еоип.
Могу еще один наркоманский вариант предложить.
На хосте поднять влан.
На м1 поднять этот влан в обе стороны и объединить в бридж. На м2 поймать этот влан и добавить его в существующий бридж.
не хотелось бы усложнять, на хосте веб-сервер, это единственный хост в сети, а на м2 wifi, надеялся, что можно включить какой-то arp-proxy и чтобы потекло все на м1
Artem
MikroTik: CVE-2024-54772
An issue was discovered in the Winbox service of MikroTik RouterOS v6.43 through v7.16.1. A discrepancy in response times between connection attempts made with a valid username and those with an invalid username allows attackers to enumerate for valid accounts.
Странно - по ссылке на mitre инфа что подвержены до 7.16.1, а на гитхабе с PoC экскплойтом что до 7.17.1
 Nikita
В 2017-м была прекрасная cve-шечка, которая наглядно показывала, что сложный пароль ≠ надёжная защита.
Не поворачивайтесь к лесу задом к интернету винбоксом – и вы сразу же защищены лучше, чем сложным паролем.
Обязательно следует подчеркнуть, что на 99% роутеров основной аккаунт admin, он почти всегда активен и его не обязательно угадывать даже :)
Алексей
Обязательно следует подчеркнуть, что на 99% роутеров основной аккаунт admin, он почти всегда активен и его не обязательно угадывать даже :)
Нууу... Статистикой не владею, но возьмусь предположить, что владельцы Микротов в силу специфики ROS всё-таки далеко не обычные домохозяйки, а значит - учетка по умолчанию если и присутствует где-то, то явно не в 99%.
Другое дело, что winbox задом в инет - и роутер станет частью ботнета, это вопрос времени.
Алексей
Кстати, разрабы могли бы и какую-никакую защиту по дефолту прикрутить. Типа 5 раз пароль неправильно ввёл - в бан. Вариаций много. Реализация простая.
Всё новичкам-юзерам полегче жить было бы, а ботам посложнее)
IIyа
Кстати, разрабы могли бы и какую-никакую защиту по дефолту прикрутить. Типа 5 раз пароль неправильно ввёл - в бан. Вариаций много. Реализация простая.
Всё новичкам-юзерам полегче жить было бы, а ботам посложнее)
На официальном форуме периодически тему кнокинга для винбокса поднимают. Но разрабы морозятся. Как и с нормальной адресной книгой.
bmw
На официальном форуме периодически тему кнокинга для винбокса поднимают. Но разрабы морозятся. Как и с нормальной адресной книгой.
Полагаю, что производитель просто недоумевает, как можно выставлять голый винбокс для всего инета, ведь есть простое решение -- надеть трусы пускать только по белому списку.
Nikita
Краснодар / Skytelecom
# model = RB960PGS-PB
# serial number = D53******90E
/snmp
set contact=+7861*****10 enabled=yes location="RU, Ma******ya, S*****ya, 30"
/tool romon
set enabled=yes secrets=BN***********s
/radius
add address=10.30.255.49 secret="v*********r" service=login
Админ SkyTelecom, твой роутер открыт через  mac-winbox / admin без пароля
#skytelecom
p.s сменил пароль: admin, пароль как на romon
Вот, через незакрытый romon / mac telnet была щель несколько лет назад
Nikita
Нууу... Статистикой не владею, но возьмусь предположить, что владельцы Микротов в силу специфики ROS всё-таки далеко не обычные домохозяйки, а значит - учетка по умолчанию если и присутствует где-то, то явно не в 99%.
Другое дело, что winbox задом в инет - и роутер станет частью ботнета, это вопрос времени.
Это ты во Вьетнаме не был еще 🤓
Тут 0 тренеров, прикинь )
Nikita
Вы тут порт-кнокинг вин бокса обсуждаете, а 97% вьетнамцев не понимают вообще зачем нужен файрволл, без него и так все работает.
Nikita
Работает - не трогай (с)
Oleg
Вы тут порт-кнокинг вин бокса обсуждаете, а 97% вьетнамцев не понимают вообще зачем нужен файрволл, без него и так все работает.
хм. проверил на своём микротике. и правда — работает без файрволла!
Nikita
хм. проверил на своём микротике. и правда — работает без файрволла!
Они еще и правила отключают сверху вниз, без safe mode
Oleg
Они еще и правила отключают сверху вниз, без safe mode
Щас тоже так попробую
*пользователь покинул чат*
Oleg
ЧЕМОДАН-ВОКЗАЛ-NETINSTALL...
было на башорге - переписка в чате домовой сети:
- ребята! я тут новый эксплоит добыл! дайте айпишник какого-нибудь лоха -- я его ломану!
- 127.0.0.1
- *пользователь вышел из чата*
bmw
Alexei
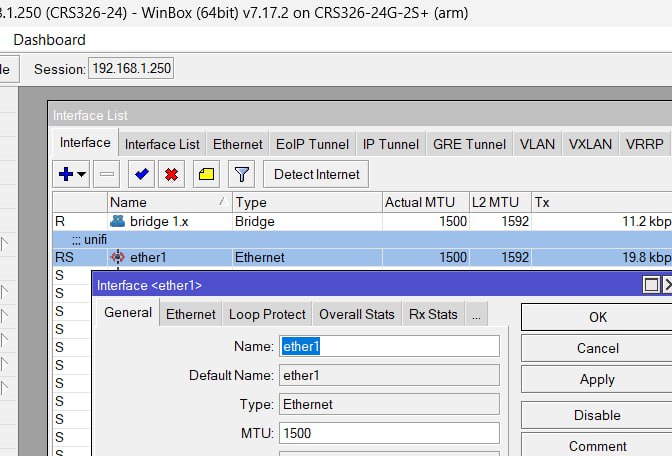
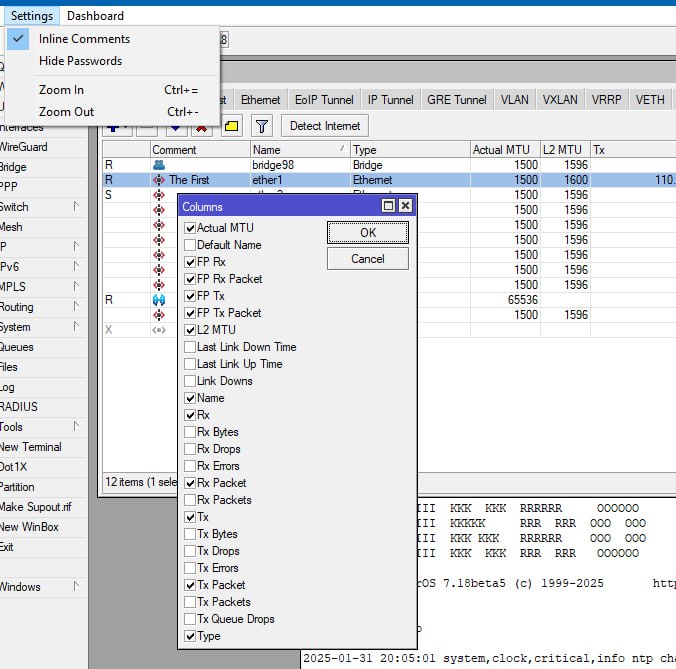
Коллеги, а что случилось с комментариями к интерфейсам? Куда они пропали в последней версии? Задаёшь комментарий, нажимаешь ОК, а его не видно)
Alexei
 Aka
мож у тя что то новее
Aka
у мя стабл
bmw
Коллеги, а что случилось с комментариями к интерфейсам? Куда они пропали в последней версии? Задаёшь комментарий, нажимаешь ОК, а его не видно)
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
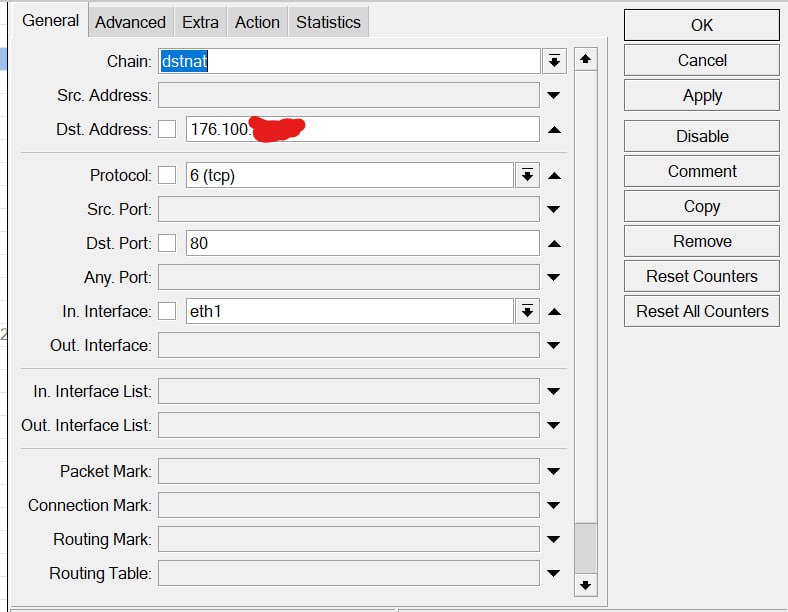 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
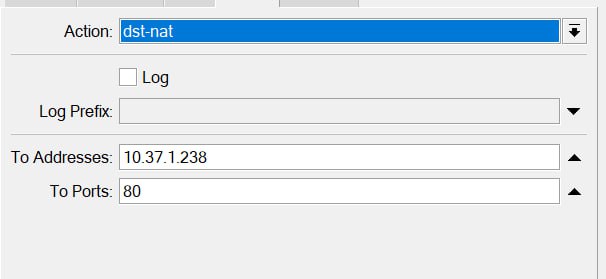 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
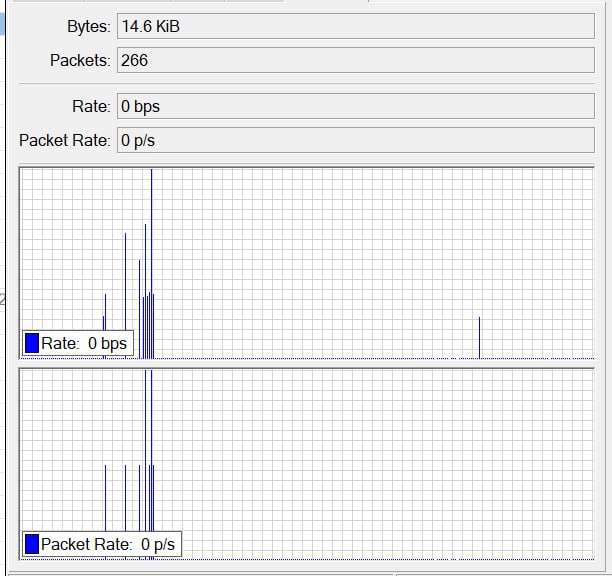 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
запись а подвязана в beget
bmw
Он уже прекрасно работает
7.18beta5 тоже прекрасно работает. В лабе. Но никто в прод его не поставит, если не с бодуна.
Nikita
7.18beta5 тоже прекрасно работает. В лабе. Но никто в прод его не поставит, если не с бодуна.
Ты чувствуешь разницу между стабильностью конструкции и стабильностью инструмента?
Nikita
Нестабильный молоток не разрушит стабильное строение
bmw
Ты чувствуешь разницу между стабильностью конструкции и стабильностью инструмента?
любой инструмент -- тоже конструкция, но маленькая.
bmw
Нестабильный молоток не разрушит стабильное строение
нестабильный молоток може повредить верстак
Nikita
любой инструмент -- тоже конструкция, но маленькая.
Если она у тебя работает 24/7 и от ее стабильности зависят бизнес процессы - ок
Nikita
Если получится обрушить long-term OS бетой винбокса - тебя ждут в зале славы.
 bmw
Если получится обрушить long-term OS бетой винбокса - тебя ждут в зале славы.
не так. этот слон (4) может положить винду или другую ОС, с которой люди работают.
И бета не есть FieldTest, а поиграть.
Nikita
эксплоит в бете -- оксюморон
Смотря что первое сломается - твой компьютер, твой роутер или winbox beta.
В последнем случае - это баг беты и не относится к стабильности бизнес процессов.
В остальных случаях это уже эксплоит.
Иксперты 😅
Nikita
А, ну если запускать бета винбокс на общем сервере, где работают другие - тогда обоснованно
Nikita
Хоть и не совместимо с security best practices
Алексей
Вы тут порт-кнокинг вин бокса обсуждаете, а 97% вьетнамцев не понимают вообще зачем нужен файрволл, без него и так все работает.
Зачем нам вьетнамцы? 😁 У нас своих 😁 хватает
 Андрей
у каждого своя вселенная
Вероятно.... Просто имел наблюдать примеры, когда в молодости на стройке химкомбината работал
Cherneev
Здравствуйте! Уважаемые участники форума, может кто-нибудь сталкивался с такой ситуацией. У клиента 4 магазина и офис. В магазинах стоят по 4 IP камеры Hikvision, RB2011 и рабочее место с клиентом 1С. На маршрутизаторах настроен тунель L2TP c IPSec до головного офиса. В офисе стоить пограничный маршрутизатор CCR1009,на котором поднят L2TP сервер и 2 сервера Trassir. Ширина канала 100 мб/с, расширить нет технической возможности. С подключением дополнительных камер в магазинах весь uplink канал на центральном марштуритаторе забивается видеопотоком. Было принято решение подключить еще один канал 100 мб/с, установить RB2011, на нем настроить сервер L2TP, повесить сервера trassir на этот роутер. В магазинах на роутерах натроить еще одну запись для L2TP. Вопрос такой, правильный путь реализации выбрал или правильнее подключить еще один канал на CCR1009, для приема видеопотока. В магазинах на роутерах настроить маркировку трафика и отправлять этот трафик через второе VPN соединение? Заранее спасибо.
Maxi
парни, стою перед выбором 3011 или ax2 или ax3, что раузумнее? устанавливать в удалённую серверную. вай фай при этом мне не нужон. Дайте совет, кто юзал и то и то. ну или другие варианты
 Алексей видеонаблюдение Саратов
парни, стою перед выбором 3011 или ax2 или ax3, что раузумнее? устанавливать в удалённую серверную. вай фай при этом мне не нужон. Дайте совет, кто юзал и то и то. ну или другие варианты
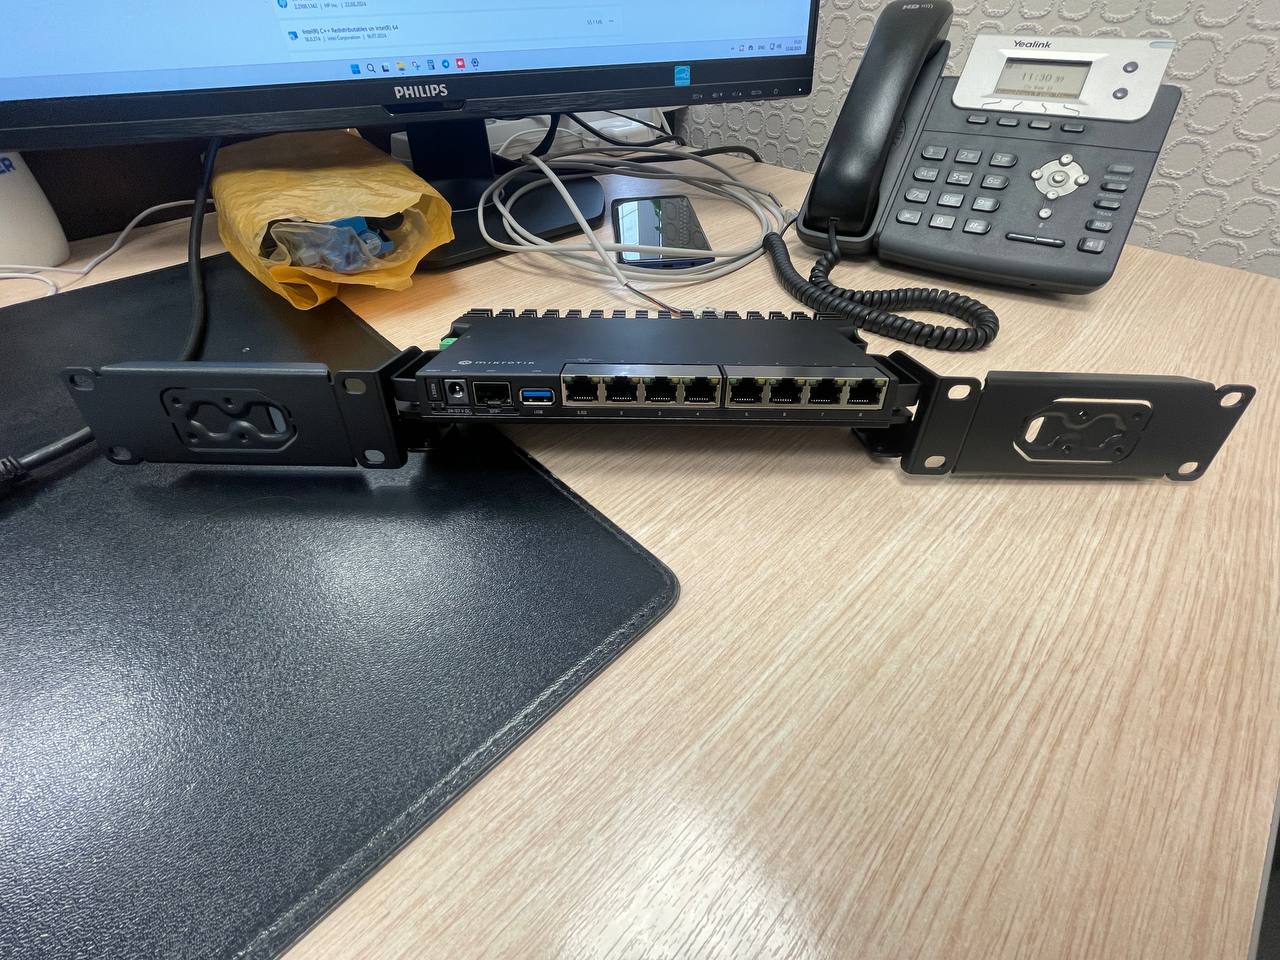
Другое: 5009 и уши для стойки.
А задачи какие?
 Innokentiy
маловероятно, что 3011 и разумнее могут быть в одном предложении
Innokentiy
маловероятно, что ах2 или ах3 могут быть разумнее, если вифи не нужон
Maxi
задачи... оклоло 200хостов коммутировать и рулить в интернет. и пачка л2тп штук 25
по факту щас на 951работает, и вроде вывозит, но сил у меня уже нет с ним жить, морально
Алексей видеонаблюдение Саратов
хотелось бы в 15-20 уложиться
Тогда 5009, или ах3. Озон/ситик/вб/авито. Примерно в этот бюджет оба, ах3 подешевле чуть. 5009 побыстрее.
 Аникей
 Innokentiy
там вроде они рассчитаны на впихивание 4шт в один юнит
Аникей
Двух, но всё равно выглядит, как МКС на минималках)