Интересно.. CRS никакого у меня нет, только обычные борды, но надо поэкспериментировать.. И думаю, надо этот вопрос поднять на официальном форуме.
Вот прямо сейчас и проверил. Создал switch1.509 VLAN-интерфейс и как видно из настройки бриджа там нет бриджа switch1 в списке tagged ports для VLAN 509, однако снифер получает RX фреймы в VLAN-интерфейсе switch1.509.
А что такое "обычные борды"?
 Konstantin

 IIyа
IIyа
А, еще rb5009 есть 😂
IIyа
CRS326 есть в доступе, но там ROS6xx и особо не поэкспериментируешь, железка в работе.
 Pavel
а смысл создавать interface vlan и в бридже не добавлять его в tagged?
Pavel
если нужно слать его транзитом на железке - то у Вас все сделано корректно на скриншоте "Bridge->Vlans", для этого и не нужен интерфейс
Konstantin
А кто-нибудь пользуется CRS312-4C+8XG? Купил парочку таких себе в лаб и уже менее чем через месяц тестирования словил баг, когда при использовании SFP+ оптических модулей порт начинает флапится и это случается или через несколько минут или в течении месяца. Починить на какое-то время можно только перезагрузкой самого устройства. Техподдержка признала проблему после долгого тестирования, но сказали что не знают когда у них дойдут руки. Ещё предложили использовать DAC или другие неоптические модули.
IIyа
Вот прямо сейчас и проверил. Создал switch1.509 VLAN-интерфейс и как видно из настройки бриджа там нет бриджа switch1 в списке tagged ports для VLAN 509, однако снифер получает RX фреймы в VLAN-интерфейсе switch1.509.
А что такое "обычные борды"?
 Konstantin
а смысл создавать interface vlan и в бридже не добавлять его в tagged?
Чтобы не загружать CPU. Interface VLAN создан, чтобы проверить как это работает.
Я могу задать встречный вопрос, зачем тогда добавлять сам bridge в список tagged ports, если CPU сразу начинает обрабатывать кадры лишь после того как был создан VLAN-interface?
Pavel
Чтобы не загружать CPU. Interface VLAN создан, чтобы проверить как это работает.
Я могу задать встречный вопрос, зачем тогда добавлять сам bridge в список tagged ports, если CPU сразу начинает обрабатывать кадры лишь после того как был создан VLAN-interface?
ну вон Илья выше и кинул - они поправили это, теперь он автоматом в тегированные залетает
 Dmitry
Вот прямо сейчас и проверил. Создал switch1.509 VLAN-интерфейс и как видно из настройки бриджа там нет бриджа switch1 в списке tagged ports для VLAN 509, однако снифер получает RX фреймы в VLAN-интерфейсе switch1.509.
А что такое "обычные борды"?
жаль это не ethernet frames от слова совсем
Dmitry
Чтобы не загружать CPU. Interface VLAN создан, чтобы проверить как это работает.
Я могу задать встречный вопрос, зачем тогда добавлять сам bridge в список tagged ports, если CPU сразу начинает обрабатывать кадры лишь после того как был создан VLAN-interface?
если вы собираетесь терминировать VLAN-ы на железке с включеным vlan-filterring в bridge
Konstantin
ну вон Илья выше и кинул - они поправили это, теперь он автоматом в тегированные залетает
Да, действительно стал динамически добавляться в список tagged ports. Поправили. На более старой версии динамических записей не было видно, что видимо и вызвало сомнения.
IIyа
ну вон Илья выше и кинул - они поправили это, теперь он автоматом в тегированные залетает
Угу. Сделал такой же VLAN-интерфейс на другом роутере hAP AX3 с 7.16 где VLAN Filtering НЕ включен - там всё тихо, никаких вланов естественно не нарисовалось, влан-интерфейс просто сидит поверх бриджа.
Dmitry
если vlan-filterring не включен, т.е. вы не разбираете ethernet-фреймы на порту свитчипа, то добавлять в tagged ничего не нужно.
Dmitry
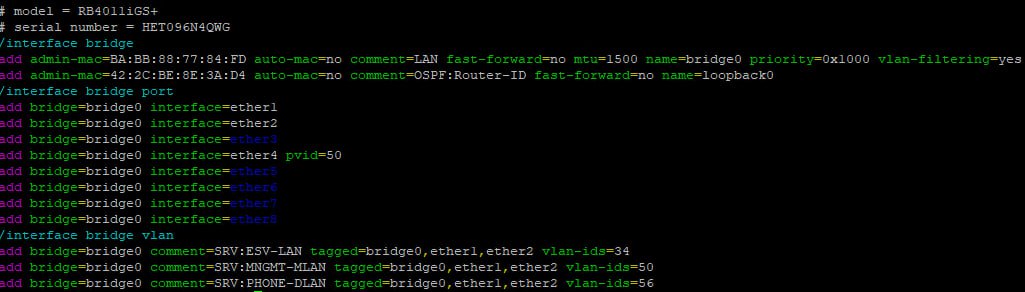 Konstantin
если вы собираетесь терминировать VLAN-ы на железке с включеным vlan-filterring в bridge
Подозреваю, что в какой-то версии, которую я упустил, вендор изменил модель поведения конфигурации и добавлять сам bridge в tagged ports стало не нужно, когда создаёшь VLAN-interface на bridge. Да, тогда всё вроде бы сходится. Спасибо.
IIyа
Подозреваю, что в какой-то версии, которую я упустил, вендор изменил модель поведения конфигурации и добавлять сам bridge в tagged ports стало не нужно, когда создаёшь VLAN-interface на bridge. Да, тогда всё вроде бы сходится. Спасибо.
Имхо, лучше добавить, чтобы это "D" не цепляло глаз 😁
Konstantin
Имхо, лучше добавить, чтобы это "D" не цепляло глаз 😁
Согласен. Просто опять же ранее это похоже было обязательным условием.
Dmitry
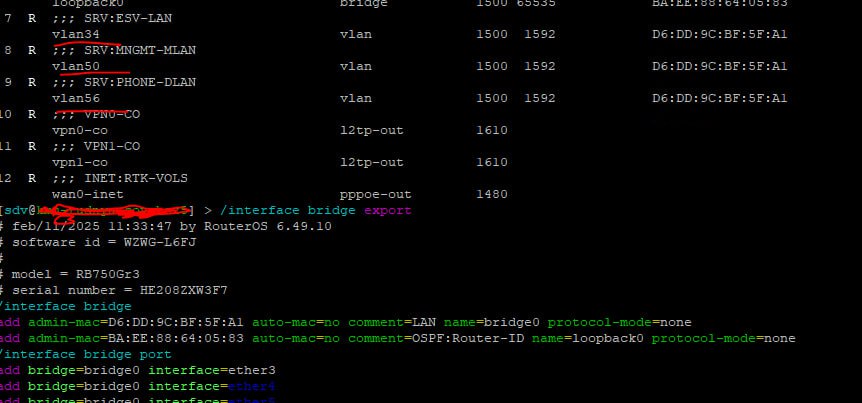 Dmitry
зачем?
чтобы как раз таки сохранить HW-Accelleration
IIyа
Dmitry
Самое прикольное, что на этом черном фоние половину не видно ,что в скринах, что в видосах. Видно только белый текст.
В то время как если использовать белый фон - видно все и везде
😁🐰
эммм ... оно же приближается если на него тыкнуть???
IIyа
эммм ... оно же приближается если на него тыкнуть???
Не видно один фиг )) Хоть с лупой разглядывай, как один небезызвестный персонаж..
Dmitry
ну ... я привык, а белый наоборот терпеть не могу.
IIyа
ну ... я привык, а белый наоборот терпеть не могу.
Предпочитаю белый )
С черным фоном у меня мой первый комп работал, ОРИОН-128.2 Все тогда делали черный фон. Потому что белый фон на телевизоре с трубой - это жесть и ад.. 🤣 А сейчас то все норм 😁
IIyа
Кстати да, 750Gr3 - один из немногих с аппаратной поддержкой Bridge VLAN Filtering 🙄
Dmitry
Кстати да, 750Gr3 - один из немногих с аппаратной поддержкой Bridge VLAN Filtering 🙄
она там ограничена и в моем случае (мне нужно чтобы MT был корнем STP) - не работает
IIyа
Надо табличку сваять, какие модели с поддержкой.
А то у микротика это все в двух разных таблицах, не наглядно.
Dmitry
хотя, может там в 7.x - что-то и переделали
IIyа
хотя, может там в 7.x - что-то и переделали
Не думаю, под табличкой дисклеймер висит об ограниченной поддержке на этом свитч-чипе MT7621
IIyа
https://help.mikrotik.com/docs/spaces/ROS/pages/328068/Bridging+and+Switching#BridgingandSwitching-BridgeHardwareOffloading
IIyа
Я тут месяц назад было на RB2011 решил сделать красиво и современно.. Ха.. 🤣 Загрузка проца в пиках под 80% как-то не понравилась совсем. перешил с 7-ки на 6-ку и не стал юзать Bridge VLAN Filtering - ситуация нормализовалась, 15% в пиках где-то.. Там трафик с нескольких камер на регик постоянно идет между портами.
Dmitry
Не думаю, под табличкой дисклеймер висит об ограниченной поддержке на этом свитч-чипе MT7621
там с 7.1 HW-offload нужных мне фич, но обновляться все равно не буду - я как то пытался и без route-cache мне стало совсем грустно.
IIyа
там с 7.1 HW-offload нужных мне фич, но обновляться все равно не буду - я как то пытался и без route-cache мне стало совсем грустно.
Вроде около 20% пенальти без route cache 🤔
IIyа
Ну роутер над менять тогда. HEX Refresh как раз в 2 раза производительнее
Pavel
хотя, может там в 7.x - что-то и переделали
не переделали). Все также - при включении STP - HW теряешь
Qurrrrrrr
Всем привет, обновил cAPGi-5HaxD2HaxD до 7.17.2 с 7.16.1, 10 штук таких точек в капсмане. На первой не поднимаются интерфейсы, в логах ошибка error while running customized default configuration script: interrupted
Подскажите пожалуйста, что может быть?
Dmitry
Ну роутер над менять тогда. HEX Refresh как раз в 2 раза производительнее
тоже нет - он на 7.x реально хуже по тестам, вообще не знаю зачем они это выпустили
Эмиль
Всем привет, обновил cAPGi-5HaxD2HaxD до 7.17.2 с 7.16.1, 10 штук таких точек в капсмане. На первой не поднимаются интерфейсы, в логах ошибка error while running customized default configuration script: interrupted
Подскажите пожалуйста, что может быть?
Это же новые ТД ax ? Как себя ведут в целом ? Хорошая дальность, скорость ?
IIyа
тоже нет - он на 7.x реально хуже по тестам, вообще не знаю зачем они это выпустили
Ну в их тесте с сайта производительность роутинга при 25 filter rules как раз в 2 раза выше. Я тут несколько раз уже сводную табличку постил
Dmitry
Ну в их тесте с сайта производительность роутинга при 25 filter rules как раз в 2 раза выше. Я тут несколько раз уже сводную табличку постил
а я тестил на столе в своем сценарии использования
Qurrrrrrr
Это же новые ТД ax ? Как себя ведут в целом ? Хорошая дальность, скорость ?
Я не победил глюки роуминга. У меня 2 точки на этаж, прохожу по зданию и перестает подключаться
IIyа
Всем привет, обновил cAPGi-5HaxD2HaxD до 7.17.2 с 7.16.1, 10 штук таких точек в капсмане. На первой не поднимаются интерфейсы, в логах ошибка error while running customized default configuration script: interrupted
Подскажите пожалуйста, что может быть?
пишет что ошибки в дефолтном скрипте конфига. Прогоните нетиснталл
Konstantin
Я не победил глюки роуминга. У меня 2 точки на этаж, прохожу по зданию и перестает подключаться
У меня роуминг работает. В логах всё красиво и на клиенте не заметно. А используемые клиентские устройства сами поддерживают FT и пр.?
Qurrrrrrr
Qurrrrrrr
Еще если кто-то подключился на AX, то AC уустройство к этой точке уже не подключится
Qurrrrrrr
Поэтому точки на AC перевел
IIyа
У меня роуминг работает. В логах всё красиво и на клиенте не заметно. А используемые клиентские устройства сами поддерживают FT и пр.?
Не скинете образец настройки капсмана и одной из капов?
Чтобы не смотреть двухчасовое видео от Романа Козлова, где он как обычно, чего-нибудь существенное не договорит )))
Pavel
Еще если кто-то подключился на AX, то AC уустройство к этой точке уже не подключится
кхм, это что за треш
Konstantin
Еще если кто-то подключился на AX, то AC уустройство к этой точке уже не подключится
Хм, такого я не замечал. У меня были backward compatibility issues, но решилось созданием отдельных SSID для legacy устройств.
Pavel
я просто от вайфая микротика давно ничего не жду и не использую, но если там все так - это жесть какая-то
Qurrrrrrr
кхм, это что за треш
Я вполне допускаю, что что-то не так настроено, но как я понял они не дают переключить в более низкий режим если подключилось устройство
 Аникей
Qurrrrrrr
wifi2
Аникей
wifi2
Там можно для разных точек задать разные стандарты. Я, правда, не проверял, у меня зоопарка нет, но читал, что можно
Qurrrrrrr
Там можно для разных точек задать разные стандарты. Я, правда, не проверял, у меня зоопарка нет, но читал, что можно
Обычная привычная логика это работать на минимальном стандарте, если нет ас устройств, то на ах. если есть, то все переключаются на ас
Аникей
Обычная привычная логика это работать на минимальном стандарте, если нет ас устройств, то на ах. если есть, то все переключаются на ас
не, я к тому, что можно настроить работу устройств с AX на стандарт AX
Konstantin
Обычная привычная логика это работать на минимальном стандарте, если нет ас устройств, то на ах. если есть, то все переключаются на ас
У меня на точках AX работают как клиенты поддерживающие ax, также ac и старее одновременно. Повторюсь, что некоторые старые клиенты не могут подключиться к сетям с современными фичами вроде FT и GCMP и пр. и если всё-таки необходимо обеспечить их работу, то приходится создавать для них отдельные SSID возможно с более ограниченным уровнем доступа.
IIyа
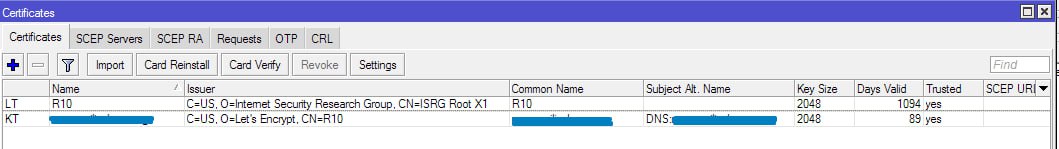
 Vitaly
IIyа
Что за проверенный скрипт? Делитесь им и с нами
# Script Name = "LetsEncryptUpdate"
# version 20250211
# == Add rules before run script
# /system scheduler add interval=12w1d name=LetsEncryptUpdate on-event=LetsEncryptUpdate policy=read,write,test start-date=2024-09-09 start-time=16:42:00
# /ip fi fi add chain=input protocol=tcp dst-port=80 action=accept comment="@LetsEncryptAccess"
# == Sources
# https://interface31.ru/tech_it/2023/07/rabotaem-s-sertifikatami-lets-encrypt-na-routerah-mikrotik-routeros-7.html
# Let's Encrypt - free & easy TLS certificates / MikroTik
# == Script Begin (SET YOUR "DomainName" FIRST or nothing "" for use IPCloud name)
:local DomainName "mydomain.name"
:local CertIssuer "Let's Encrypt"
:log warning "Let's Encrypt certificate for \"$DomainName\" renewal starting..."
# /ip service enable www
/interface sstp-server server set certificate=none
:delay 2
/ip fi address-list add list=lets-encrypt-access address=0.0.0.0/0 timeout=00:00:10 comment="Let's Encrypt Update Script running"
/certificate
:do { remove [find where (common-name=$DomainName and issuer~$CertIssuer)] } on-error={ :log error "Old LE Certificate not exist..."}
enable-ssl-certificate dns-name=$DomainName
:delay 30
:do {
/certificate
:local certName [get [find where (common-name=$DomainName and issuer~$CertIssuer)] name]
/interface sstp-server server set certificate=$certName
# /ip service disable www
:delay 2
:log warning "Let's Encrypt certificate renewal complete"
} on-error={ :log error "New LE Certificate not exist... Renewal FAILED!"}
# == End
IIyа
Немножко сырой в плане уведомлений и отработки ошибок. но работает.
Иван
Всем привет!
Никто не знает где купить кронштейны на CAP AC ? Потерял, не могу теперь повесить...
 Anton
bmw
Всем привет!
Никто не знает где купить кронштейны на CAP AC ? Потерял, не могу теперь повесить...
На самый край -- двусторонний скотч может помочь. Не кошерно, согласен, но задачу может выполнить.
 КЭПпучино
На самый край -- двусторонний скотч может помочь. Не кошерно, согласен, но задачу может выполнить.
А для надежности подключить патч-корд, потом с обратной стороны потолка/стены затянуть и завязать узлом/зафиксировать и никуда она не денется. :)
•
Ребята, всем привет! Кто нибудь сталкивался с настройкой Deeper Connect и микротик+PPoE от МГТС?
 Константин
На самый край -- двусторонний скотч может помочь. Не кошерно, согласен, но задачу может выполнить.
Жидкие гвозди и синяя изолента! Чего уж там!
А по сути, все подходящее можно найти на барахолках a`la авито и иже с ними...А если руки выше пояса, то центры крепежных материалов в помощь
bmw
NV
Всем привет!
Никто не знает где купить кронштейны на CAP AC ? Потерял, не могу теперь повесить...
https://www.avito.ru/kaluga/tovary_dlya_kompyutera/kronshteyn_mikrotik_mikrotik_4364608863
Иван
https://www.avito.ru/kaluga/tovary_dlya_kompyutera/kronshteyn_mikrotik_mikrotik_4364608863
А это прям, как будто оригинал) неужели кто то делает)
Dmitry
Ломается, пробовал...
Это всего лишь кружок из металла. Возьмите обычную перфоленту / большие ножницы / кусок пластика и саморезы :)
 Nikita
MikroTik: CVE-2024-54772
An issue was discovered in the Winbox service of MikroTik RouterOS v6.43 through v7.16.1. A discrepancy in response times between connection attempts made with a valid username and those with an invalid username allows attackers to enumerate for valid accounts.
 Moneron 🇷🇺
MikroTik: CVE-2024-54772
An issue was discovered in the Winbox service of MikroTik RouterOS v6.43 through v7.16.1. A discrepancy in response times between connection attempts made with a valid username and those with an invalid username allows attackers to enumerate for valid accounts.
Хы, раньше у ssh такая вулна была. Забавно.
Denis
Здравствуйте. Подскажите пожалуйста. 6.49.13. В настройках dhcp сервера установлен адресс пулл - статик онли. Но все равно время от времени выдаются динамические адреса. Почему это может происходить? Благодарю
Виктор
Denis
а микротом-ли они выдаются?
А как тогда этот адрес попадает в Лисэс в dhcp сервере со статусом D?