На цхр в парах элвед указать /32 адреса уникальные
указаны)
 Vladimir


 Радость
7.15.3 (stable)
responder неактивно
А маршруты как написаны? У маршрутов до нолей (пров и ВПН) роутинг тэйблы должны быть разные и соответственно Марк роутинг для второго тэйбла, если просто два маршрута с одинаковым дистансом ( и тэйблом) насколько я понимаю роутер на шару пускает через один или другой
IIyа
указаны)
IP-адреса на WG-интерфейсе сервера пишите с префиксом /24
На клиентах IP-адреса можно писать с префиксом /24 или /32 - смотря какие задачи
В allowed addresses на сервере в каждом пире пишем IP-клиента /32, а в allowed addresses клиентских пиров пишите 0.0.0.0/0
wg-интерфейсы на клиентах надо маскарадить
В файрволлах разрешить хождение трафика (клиентам стандартный заводской, wg можно добавить в список wan)
На сервере на интернет-интерфейсе тоже надо поднять SourceNAT.
responder на сервере можно включить, на клиентах выключить.
Нужно включить KeepAlive, каждые 15-30 секунд
IIyа
Сейчас сстп по нестандартному порту не везде работает увы
Ну как вариант - ицмп-кнокинг, как уже сказали выше. Кто постучится - того заносить на полминутки в список IP-адресов, который использовать в правиле DST-NAT для перенаправления соединения с 443-го на любой другой, настроенный в SSTP-сервере.
перед каждым запуском SSTP-соединения запускать кнокинг.
Можно написать батник (для винды), который будет кнокать и подключать SSTP-клиента.
Alexandr
Ну как вариант - ицмп-кнокинг, как уже сказали выше. Кто постучится - того заносить на полминутки в список IP-адресов, который использовать в правиле DST-NAT для перенаправления соединения с 443-го на любой другой, настроенный в SSTP-сервере.
перед каждым запуском SSTP-соединения запускать кнокинг.
Можно написать батник (для винды), который будет кнокать и подключать SSTP-клиента.
Ну это конечно костыль, но работает, да. Но хотелось бы сделать через обратный прокси нормально. Буду смотреть
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
ваыввпых ребята я сдаюсь
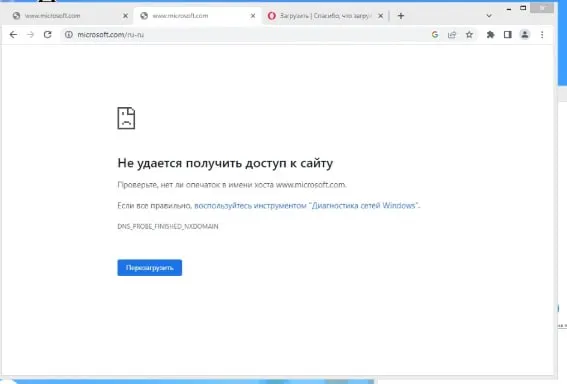
не работают сервисы майкрасофт
я не знаю где именно блок
можете пожалуйста подсказать с этими правилами взрыв какой-то
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
ping также не проходит на майкрасофт
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
gpt ссылается на dns
nuc
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
это правило какое-то стоит с 2022 года
снимать со всех компов - хана микроту
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
набегут обновления
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
я просто не понимаю где копать и как добавить в исключения несколько компов
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
очень не удобно с этим живётся
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
А ошибка в браузере ссылается на днс
Нслукап/диг тоже друзья твои
например выдало это
C:\work>nslookup www.microsoft.com
╤хЁтхЁ: UnKnown
Address: 192.168.1.1
Не заслуживающий доверия ответ:
╚ь : e13678.dscb.akamaiedge.net
Addresses: 2a02:26f0:9c00:388::356e
2a02:26f0:9c00:380::356e
2a02:26f0:9c00:395::356e
2a02:26f0:9c00:38f::356e
2a02:26f0:9c00:38c::356e
92.122.17.157
Aliases: www.microsoft.com
www.microsoft.com-c-3.edgekey.net
www.microsoft.com-c-3.edgekey.net.globalredir.akadns.net
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
соответсвенно добавить адресс 92.122.17.157?
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
/ip firewall filter add chain=forward src-address=10.37.1.168 dst-name="www.microsoft.com" action=accept
/ip firewall filter add chain=forward dst-name="www.microsoft.com" action=drop
?
nuc
соответсвенно добавить адресс 92.122.17.157?
Это цдн, адреса могут изменятся
Соответственно нужно изучить файрвол/адресс листы
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
кто-то подключался помогал
создавал правило в адресс лист
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
но это тоже не помогло
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
не работает
nuc
но это тоже не помогло
Экспорт терсе на пастбин
Позвать/нанять того кто изучить и предложит решения
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
нашёл решение
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
проблема в днс микрота
решение - вставить адресса гугла в ipv4 нужного пк
8.8.8.8
8.8.4.4
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
с почтовым сервером не так сильно нервничал как в микроте ковырялся😅
Stan&slav
с почтовым сервером не так сильно нервничал как в микроте ковырялся😅
смотря что с ним делали) миграция exchange в домене, такое удовольствие)))
 Maxim
смотря что с ним делали) миграция exchange в домене, такое удовольствие)))
Чанга вообще хрустальная. Чуть тронь🤭
 Евгений
привет всем
не дает покоя вопрос, видел что поднимался на форумах, но решения не отыскал
поднят wg на chr
когда к нему подключен один пир и прописаны доступы 0.0.0.0/0  далее приправлено все маршрутами -  пир может ходить в инет через  chr
если добавляем еще один пир - возможность ходить в инет через  chr пропадает по очереди или у обоих сразу, стабильности нет
можно конечно указать строгие адреса сетей в allowed addresses но тогда только сеть между этими тремя устройствами получается натянуть, без инета
а теперь вопроc 🦉: как сделать так чтобы все пиры могли ходить в инет через chr одновременно и без багов?
Надо адреса назначить , создать по больше пиров, и засунуть в нат, сделать правило в firewall и все) могу помочь
 olegon.ru
а есть какая-то возможность сделать мониторинг хоста, который просто link поднимает/опускает, а сам за firewall и никакие пинги не пропускает?
olegon.ru
SNMP
пардон, неточно поставил задачу, нужно в стиле netwatch, послать уведомление, если линк появился или пропал
 Михаил
пардон, неточно поставил задачу, нужно в стиле netwatch, послать уведомление, если линк появился или пропал
Любой условный Заббикс это умеет. Если нужен настолько минимальный функционал, то скрипты
IIyа
olegon.ru
Телеграм-бот?
да, тут непринципиально, просто хотел, чтобы рутер как-то подал сигнал, что хост в сети/не в сети
раньше Netwatch работал, но хитрый юзер или случайно, или нарочно стал хост прятать за стенкой
IIyа
да, тут непринципиально, просто хотел, чтобы рутер как-то подал сигнал, что хост в сети/не в сети
раньше Netwatch работал, но хитрый юзер или случайно, или нарочно стал хост прятать за стенкой
Кабель приходит от юзера прямо в ваш микротик или есть промежуточный коммутатор?
olegon.ru
Кабель приходит от юзера прямо в ваш микротик или есть промежуточный коммутатор?
прямо в мой микротик
IIyа
прямо в мой микротик
Назначьте какой-нибудь IP на этот интерфейс и пингуйте его в нетватче. Когда тот юзер погасит комп, линк упадет, IP деактивируется и Нетватч сработает
olegon.ru
Назначьте какой-нибудь IP на этот интерфейс и пингуйте его в нетватче. Когда тот юзер погасит комп, линк упадет, IP деактивируется и Нетватч сработает
было бы супер, но он в бридже, это же не дает интерфейсу адрес назначить?
IIyа
Назначить можно статический IP на подчиненные интерфейсы
olegon.ru
Назначить можно статический IP на подчиненные интерфейсы
спасибо большое, не догадался бы, пошел пробовать
IIyа
Альтернатива - писать собственый скрипт-нетватч, который будет по arp пинговать, анпример, или проверять состояние интерфейса, или еще каким-то образом оценивать наличие компа в сети
olegon.ru
Альтернатива - писать собственый скрипт-нетватч, который будет по arp пинговать, анпример, или проверять состояние интерфейса, или еще каким-то образом оценивать наличие компа в сети
я уже нагуглил идею скрипта, который именно статус линка будет оценивать, но еще не собрал
olegon.ru
Назначьте какой-нибудь IP на этот интерфейс и пингуйте его в нетватче. Когда тот юзер погасит комп, линк упадет, IP деактивируется и Нетватч сработает
нет, к сожалению, если я правильно сделал, зашел в Addresses и просто назначил адрес интерфейсу, то этот адрес пингуется, хотя линк down
IIyа
нет, к сожалению, если я правильно сделал, зашел в Addresses и просто назначил адрес интерфейсу, то этот адрес пингуется, хотя линк down
действительно.. пингуется.. ( ну тогда свой скрипт
Дмитрий
всем привет.
подскажите, по какой логике сортируются маршруты по dst.address в ip-routes?
ROS 7.11
косяк ранней версии?
ощущение что первостепенно он сортируется по gatewey
 Аникей
Дмитрий
Я четко указывал что хочу по dst фильтровать
Дмитрий
Не знаю что помогло, но я ребутнул пк и обновил winbox. И стало нормально
Дмитрий
Забыл указать что подключался winbox 4.11
Дмитрий
Обновилась до 4.17
Petr
Забыл указать что подключался winbox 4.11
Четвертый winbox в бете. Что, в случае с Микротиком, означает, что это ранняя альфа)
Дмитрий
Ну да(
Странно что это возникла только на одном подключении, и переподлючение не помогло
Konstantin
Про петли с MLAG поддержка вчера поблагодарила за репорт, подтвердили наличие проблемы, сказали что ищут пути решения и сроков пока никаких нет.
Сегодня получил сообщение от техподдержки, что проблему вроде бы как решили и осталось подождать следующего релиза.
Our bug tracker reports that your issue has been fixed. This means that we plan to release a RouterOS update with this fix. Make sure to upgrade to the next release when it comes out. To be sure this specific fix is included, read the changelog when the next version comes out. If your issue is not mentioned, it might mean it will be in the next release.
Daniil Yurevich
Konstantin
А можно немного подробнее что за проблема?
Вкратце, если с версии 7.17+ между портами одного и второго MLAG-коммутаторов подключить какую-то цепочку коммутаторов, пусть даже и в одном MSTP-region, получаешь петлю. В более ранних версиях RouterOS петля ожидаемо блокировалась включая alternate port где-то на одном из интерфейсов этой цепочки.
Konstantin
Какая прелесть
То есть, если у тебя уже так всё и подключено, что вполне ожидаемо, то остаётся только выполнить RouterOS upgrade на Stable версию и возникает вероятность, что можешь не подключиться удалённо даже по выделенному порту, так как CPU будет очень занят.
Konstantin
Смотрю, это уже стало традицией ) Расчехляем обновляторы:
What's new in 7.17.2 (2025-Feb-06 11:10):
*) device-mode - do not allow changing CPU frequency if "routerboard" is not allowed by device mode (introduced in v7.17);
*) device-mode - fixed feature and mode update via power-reset on PPC devices;
*) disk - fixed showing free space on tmpfs (introduced in v7.17);
*) disk - improved system stability when SMB interface list is used (introduced in v7.17);
*) dns - do not show warning messages for DNS static entries when they are not needed;
*) hotspot - fixed an issue where extra "flash/" is added to html-directory for devices with flash folders (introduced in v7.17);
*) sfp - improved system stability with some GPON modules for CCR2004 and CCR2116 devices;
*) smb - fixed connection issues with clients using older SMB versions (introduced in v7.17);
*) switch - fixed dynamic switch rules created by dot1x server (introduced in v7.17);
*) system - fixed a potential memory leak that occurred when resetting states after an error;
Кстати, я ещё так и не понял одного момента: в документации утверждалось, что если на коммутаторах 300 серии не добавлять сам bridge в список интерфейсов VLAN'а, то вроде как трафик не попадёт в CPU и будет обрабатываться лишь switch-chip'ом. Но когда я попробовал создать VLAN-интерфейс на switch-chip bridge и затем не добавлял bridge в список портов этого VLAN'а, то всё равно смог снифить трафик на этом VLAN-интерфейсе и видел весь проходящий трафик. Go figure!
Konstantin
А разве это не так и должно работать?
Ну вот я когда-то посмотрел вот этот ролик и подумал, что это нужно именно для того чтобы изолировать трафик от CPU.
https://www.youtube.com/watch?v=YMwOrc0LDP8&t=679s
IIyа
Кстати, я ещё так и не понял одного момента: в документации утверждалось, что если на коммутаторах 300 серии не добавлять сам bridge в список интерфейсов VLAN'а, то вроде как трафик не попадёт в CPU и будет обрабатываться лишь switch-chip'ом. Но когда я попробовал создать VLAN-интерфейс на switch-chip bridge и затем не добавлял bridge в список портов этого VLAN'а, то всё равно смог снифить трафик на этом VLAN-интерфейсе и видел весь проходящий трафик. Go figure!
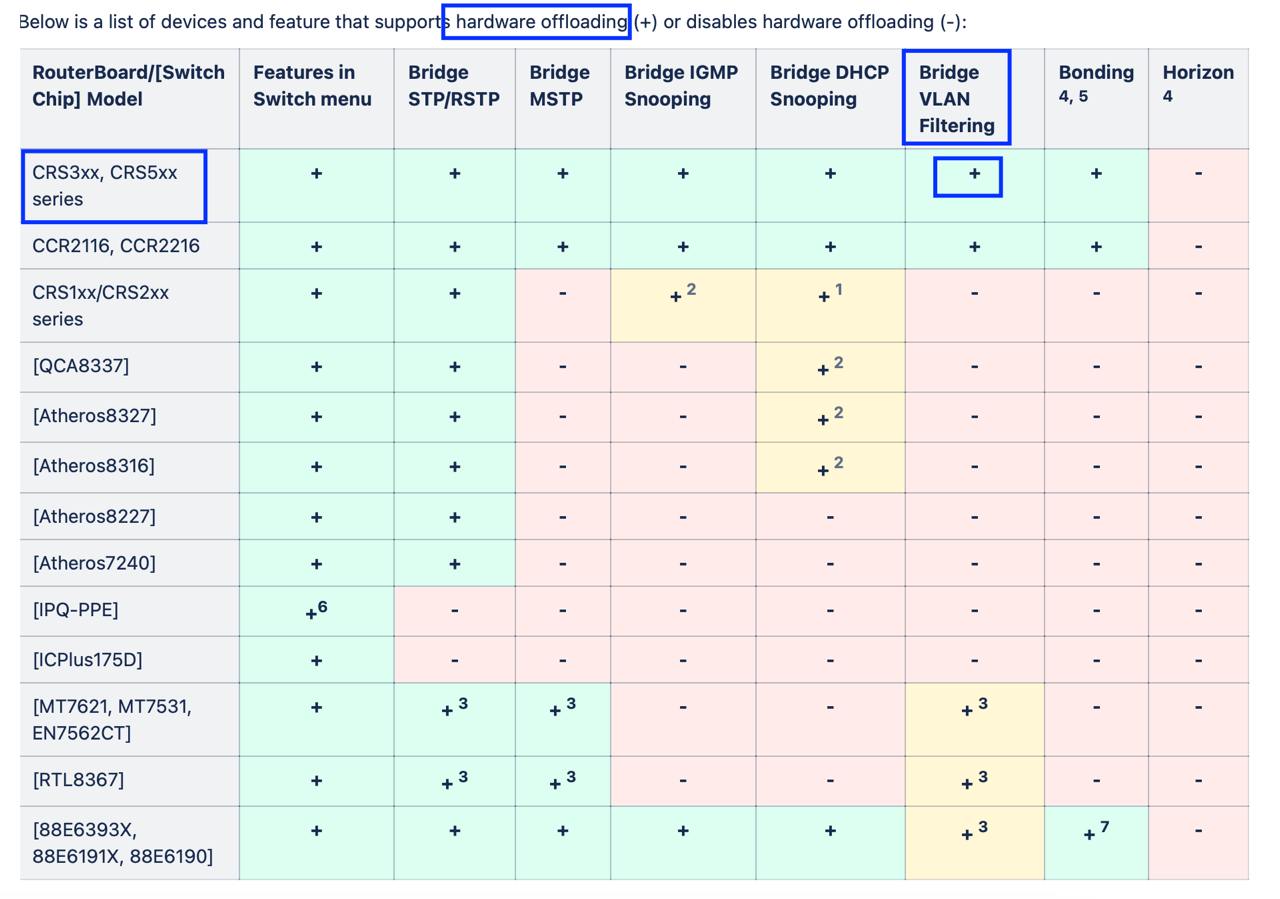
Думаю это все потому, что Bridge VLAN Filtering - программный. Судя по таблице на вики аппаратно он работает на роутерах CRS3xx и еще какой-то модели.. Во всяком случае на всех моих роутерах он - программный. Как только включаешь, сразу флаги "H" на портах бриджа исчезают.
Konstantin
Думаю это все потому, что Bridge VLAN Filtering - программный. Судя по таблице на вики аппаратно он работает на роутерах CRS3xx и еще какой-то модели.. Во всяком случае на всех моих роутерах он - программный. Как только включаешь, сразу флаги "H" на портах бриджа исчезают.
CRS это не маршрутизаторы, а коммутаторы и 300-серия подразумевает наличие хороших switch chips. На этих коммутаторах я использую VLAN filtering вместе с hardware acceleration.
IIyа
CRS это не маршрутизаторы, а коммутаторы и 300-серия подразумевает наличие хороших switch chips. На этих коммутаторах я использую VLAN filtering вместе с hardware acceleration.
Пока там стоит RouterOS во всей своей полноте функциональности - это многопортовый маршрутизатор
Konstantin
Пока там стоит RouterOS во всей своей полноте функциональности - это многопортовый маршрутизатор
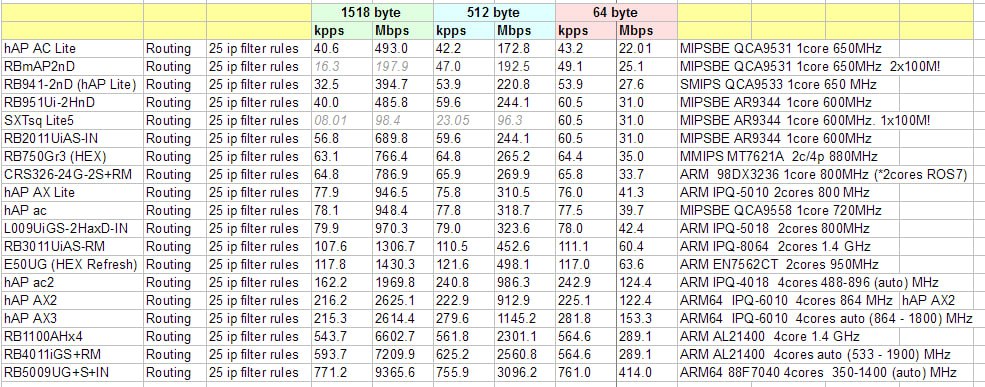
Только обычно там стоит процессор, который слишком слаб для обработки пакетов в software.
IIyа
Только обычно там стоит процессор, который слишком слаб для обработки пакетов в software.
 IIyа
Да еще сам SOC имеет два ядра, и гвоорят, под ROS7 второе включается и его видно, но не знаю, задействуется ли.. 🤔
Konstantin
IIyа
Железки слабые по сравнению с нынешними, но мегапопулярные в свое время. И вполне актуальные и сейчас в ряде случаев. По свитч-чипам - ну бюджетные в них, малопортовые.. А глюки не исключены в любых.
 Евгений
Ну вот я когда-то посмотрел вот этот ролик и подумал, что это нужно именно для того чтобы изолировать трафик от CPU.
https://www.youtube.com/watch?v=YMwOrc0LDP8&t=679s
https://help.mikrotik.com/docs/spaces/ROS/pages/328068/Bridging+and+Switching#BridgingandSwitching-BridgeHardwareOffloading
посмотрите табличку
3ю серию лучше и удобнее настраивать через влан фильтеринг.
Евгений
 Konstantin
https://help.mikrotik.com/docs/spaces/ROS/pages/328068/Bridging+and+Switching#BridgingandSwitching-BridgeHardwareOffloading
посмотрите табличку
3ю серию лучше и удобнее настраивать через влан фильтеринг.
Я видел эту таблицу. А на что мне там нужно обратить внимание? Я как раз писал о том, что происходит когда добавляшь bridge в список tagged портов на 300-ой CRS серии.
Евгений
Кстати, я ещё так и не понял одного момента: в документации утверждалось, что если на коммутаторах 300 серии не добавлять сам bridge в список интерфейсов VLAN'а, то вроде как трафик не попадёт в CPU и будет обрабатываться лишь switch-chip'ом. Но когда я попробовал создать VLAN-интерфейс на switch-chip bridge и затем не добавлял bridge в список портов этого VLAN'а, то всё равно смог снифить трафик на этом VLAN-интерфейсе и видел весь проходящий трафик. Go figure!
+
думал что настройка через свич чип.
поглядел на 3хх
а там это сделать нельзя.
Konstantin
+
думал что настройка через свич чип.
поглядел на 3хх
а там это сделать нельзя.
Наверное я недостаточно точно выразился ранее. У меня была задача на CRS3xx изолировать CPU от кадров внутри не management VLAN'ов. Просмотрев приведённый выше ролик с примером о том, как на bridge создаётся management VLAN путём добавления самого бриджа в список tagged ports соответствующего VLAN ID, я предположил, что не добавляя bridge в tagged ports какого-то VLAN ID можно таким образом изолировать CPU от кадров в соответствующем VLAN ID, что должно способствовать его меньшей нагрузке. Но к своему удивлению, я обнаружил, что даже если не добавлять bridge в список tagged ports, то кадры в этом VLAN ID по прежнему можно sniff'ить на соответствующем VLAN-интерфейсе bridge, в связи с чем у меня есть подозрение, что вышеперечисленные действия работают как-то по-другому чем я себе представлял. Однозначного описания логики в документации я пока не нашёл.
Евгений
 Konstantin
IIyа
Это не так. На видео говорится о всех сериях коммутаторов, но том таймкоде, что я присылал как раз показывают коммутаторы 3хх серии. Это отчётливо видно на таймкоде 3:31 где /system/identity коммутатора — CRS326.
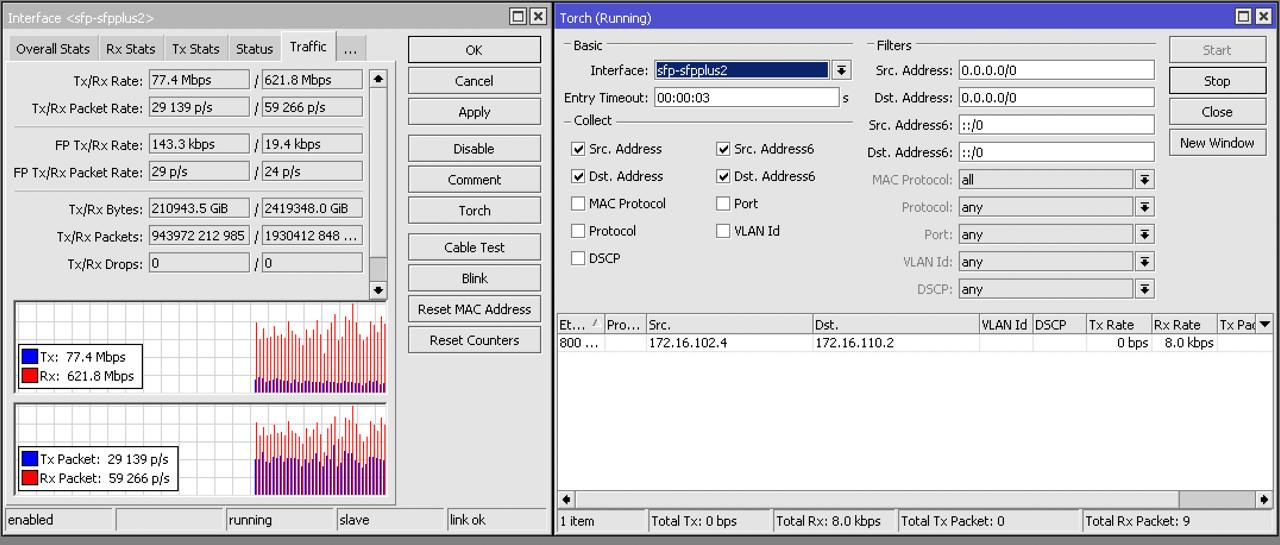
Сейчас уже точно не вспомню как я выполнял тестирование, но под рукой есть RB5009UPr+S+ с неплохим чипом Marvell 88E6393X, который я использовал как PoE коммутатор и там я по прежнему могу снифить фреймы на VLAN интерфейсе бриджа, даже если сам бридж не был добавлен в tagged ports тестируемого VLAN ID.
Интересно.. CRS никакого у меня нет, только обычные борды, но надо поэкспериментировать.. И думаю, надо этот вопрос поднять на официальном форуме.