ios
На ios не пробовал, не знаю. Официальный мануал изучали?
 Алексей

 Denis
На ios не пробовал, не знаю. Официальный мануал изучали?
У меня он не взлетел. Может руки такие.
 Аникей
Комрады! А с переменными в терминале можно работать?
К примеру вот так?
/ip firewall nat
add chain=dstnat action=dst-nat to-addresses=${gateway_ip} to-ports=53 protocol=udp src-address=!${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=dstnat action=dst-nat to-addresses=${gateway_ip} to-ports=53 protocol=tcp src-address=!${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=srcnat action=masquerade protocol=udp src-address=${network}/${prefix} dst-address=${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=srcnat action=masquerade protocol=tcp src-address=${network}/${prefix} dst-address=${gateway_ip} dst-port=53 log=no log-prefix=""
конечно
:local <имя переменной>
$<имя переменной>
Алексей
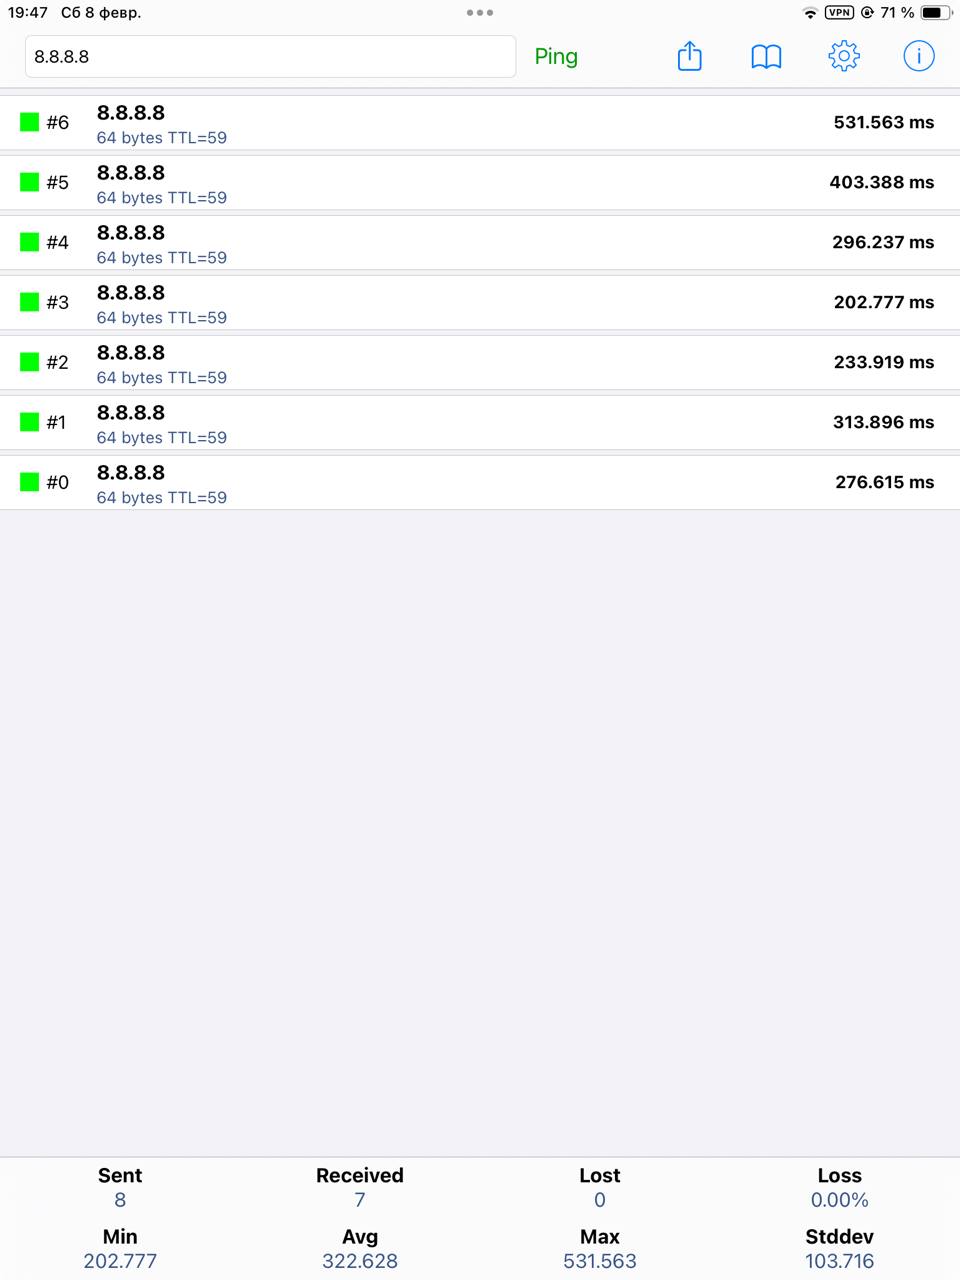
Рекомендую очень внимательно прочитать раздел Road Warrior setup using IKEv2 with RSA authentication
Официальной инструкции.
https://wiki.mikrotik.com/Manual:IP/IPsec#RoadWarrior_client_with_NAT
 Алексей
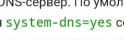
Ну вот. Значит проблема с DNS. Но я полный нуб и дилетант. Не является истиной в последней инстанции 😁
Алексей
 Denis
 Denis
Хм, прикольно. На ios телега через прокси настроена. Она обновляет сообщения.
Алексей
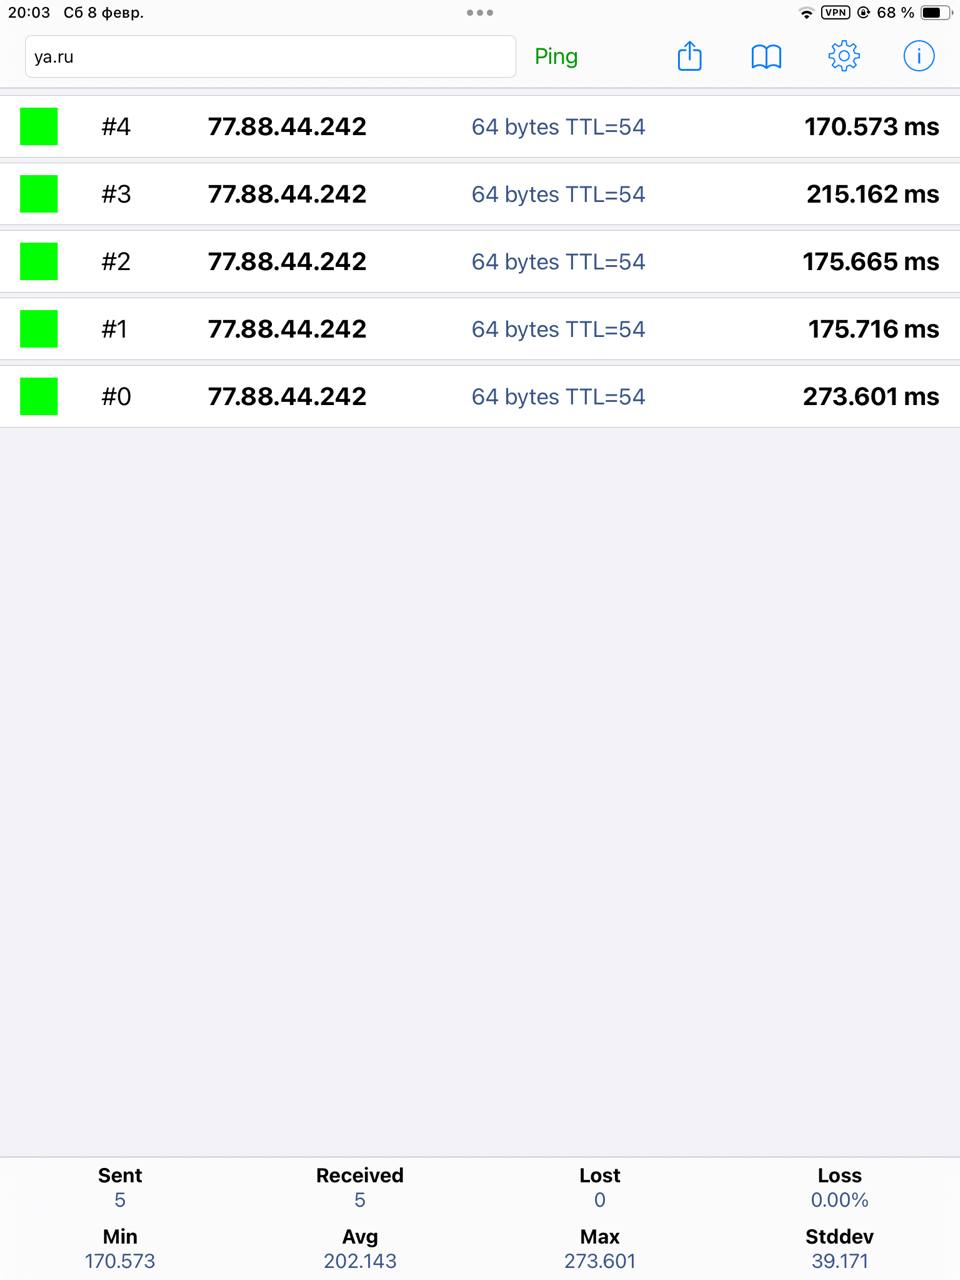
А если ping ya.ru
Denis
И почта работает.
IIyа
Комрады! А с переменными в терминале можно работать?
К примеру вот так?
/ip firewall nat
add chain=dstnat action=dst-nat to-addresses=${gateway_ip} to-ports=53 protocol=udp src-address=!${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=dstnat action=dst-nat to-addresses=${gateway_ip} to-ports=53 protocol=tcp src-address=!${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=srcnat action=masquerade protocol=udp src-address=${network}/${prefix} dst-address=${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=srcnat action=masquerade protocol=tcp src-address=${network}/${prefix} dst-address=${gateway_ip} dst-port=53 log=no log-prefix=""
В документации написано: local переменные действуют в пределах одной строки терминала или внутри рамок {} (туда можно поместить несколько строк в терминалке)
Либо global-переменные.
Алексей
Получается, что DNS работает. 🤔
Denis
Получается, что DNS работает. 🤔
Почта работает, потому что почтовик у меня за микротом стоит. Телега, потому что через внешний прокси. все остальные приложения не работают.
IIyа
Почта работает, потому что почтовик у меня за микротом стоит. Телега, потому что через внешний прокси. все остальные приложения не работают.
Резюмируя: вы в интернете подключаетесь туннелем IPsec IKEv2 к условному микротику-шлюзу и пытаетесь через туннель и этот микротик выходить в интернет?
Denis
Резюмируя: вы в интернете подключаетесь туннелем IPsec IKEv2 к условному микротику-шлюзу и пытаетесь через туннель и этот микротик выходить в интернет?
Клиентом подключаюсь к микроту на котором поднят ikev2\ipsec и хочу через этот микрот выходить в инет и видеть локальные ресурсы за микротом.
Denis
Что сейчас: клиент видит локалку, но не видит инет.
Алексей
Клиентом подключаюсь к микроту на котором поднят ikev2\ipsec и хочу через этот микрот выходить в инет и видеть локальные ресурсы за микротом.
Именно так у меня сделано. Только андроид и strongswan
IIyа
Клиентом подключаюсь к микроту на котором поднят ikev2\ipsec и хочу через этот микрот выходить в инет и видеть локальные ресурсы за микротом.
Локальные ресурсы работают, проблема в выходе в интернет осталась, так?
Алексей
Единственное, что обламывает - блокировки со стороны сотовых операторов. В частности МТС.
То vpn работает, то работает первые несколько пакетов, то вообще не работает, то работает со скоростью 512 кбайт/с 🤦🏻♂
IIyа
Я и его потом настраивать буду :)
Главное - в Ондроид надо поместить сертификаты. Я использовал LetsEncrypt и понадобилось ISRG и еще какой-то залить (их можно скачать с сайта LetsEncrypt-а), без сертификатв - болт.
Denis
IIyа
 Аникей
Что сейчас: клиент видит локалку, но не видит инет.
трасировку можете сделать с клиента до того же гугла?
Denis
Картинки нафик )
С IOS можно сделать трасировку до условного google.com ? Проверить где теряется трафик
сорри, только картинка :)
IIyа
Вообще, предположительно 1) проверить политики IPsec, что они пропускают трафик с любых адресов (точнее, исходящие от клиента - к любым адресам, и наоборот, входящие к клиенту - от любых адресов)
2. Трафик из туннеля заворачивается на микротике стандартным образом и натится.
Аникей
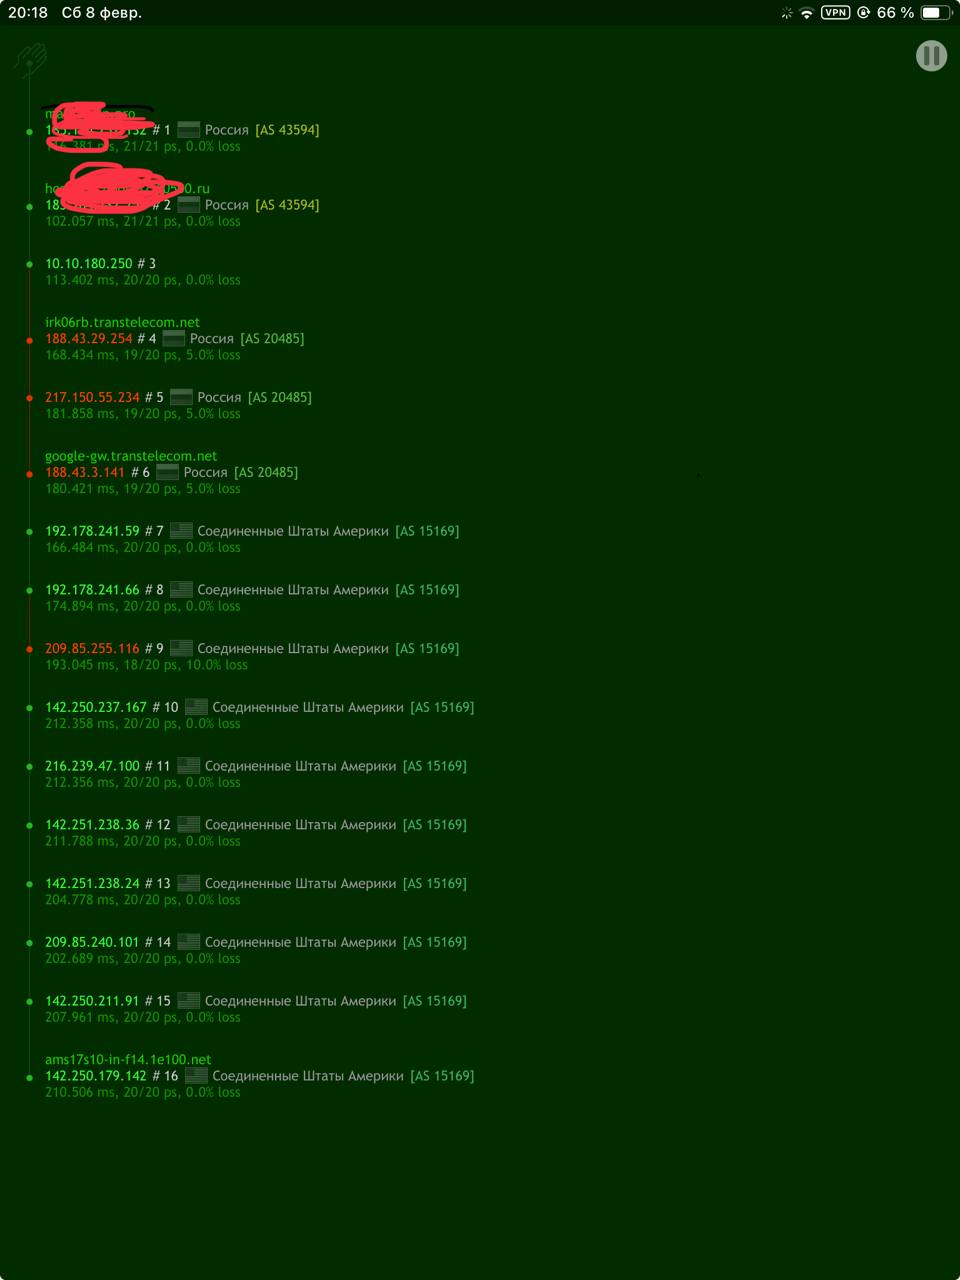 IIyа
Denis
первые шаги от клиента должны идти в туннель, согласно техзаданию
Первые шаги - внешний ip микрота, следующий - шлюз провайдера
IIyа
С IPsec проще шифровать какой-то туннель, через который ходит трафик. Тогда в политиках только адреса туннеля и не нужно греть голову.
Denis
IIyа
ISRG v2 и Lets'Encrypt R10 и R11 сертификаты нужны.
Алексей
Как по мне - проще на Микроте выпустить сертификаты.
IIyа
Это для ipsec? Чистого
Для SSTP и OpenSSTPClient-а, соотв. на микротике в SSTP-сервере тоже использовать сертификат LetsEncrypt.
В старые версии Windows нужно тоже закидывать апдейт с сертификатами, в последних версиях - все уже есть.
Рекомендуется LetsEncrypt по той причине, что в клиентах уже есть корневые сертификаты для сертификатов LE.
Можно использовать на сервере и клиенте самоподписанные сертификаты, но их нужно ипортировать во все устройства и у меня OpenSSTPClient кочевряжился с самоподписанным (видимо искал корневой к нему)
Алексей
Кстати, сейчас обратил внимание, что трассировка на Google у меня одинаковая что с vpn, что без него. То есть НЕ через VPN.
IIyа
Кстати, сейчас обратил внимание, что трассировка на Google у меня одинаковая что с vpn, что без него. То есть НЕ через VPN.
Надо разобраться с IOS, почему не запихивает трафик в туннель
Denis
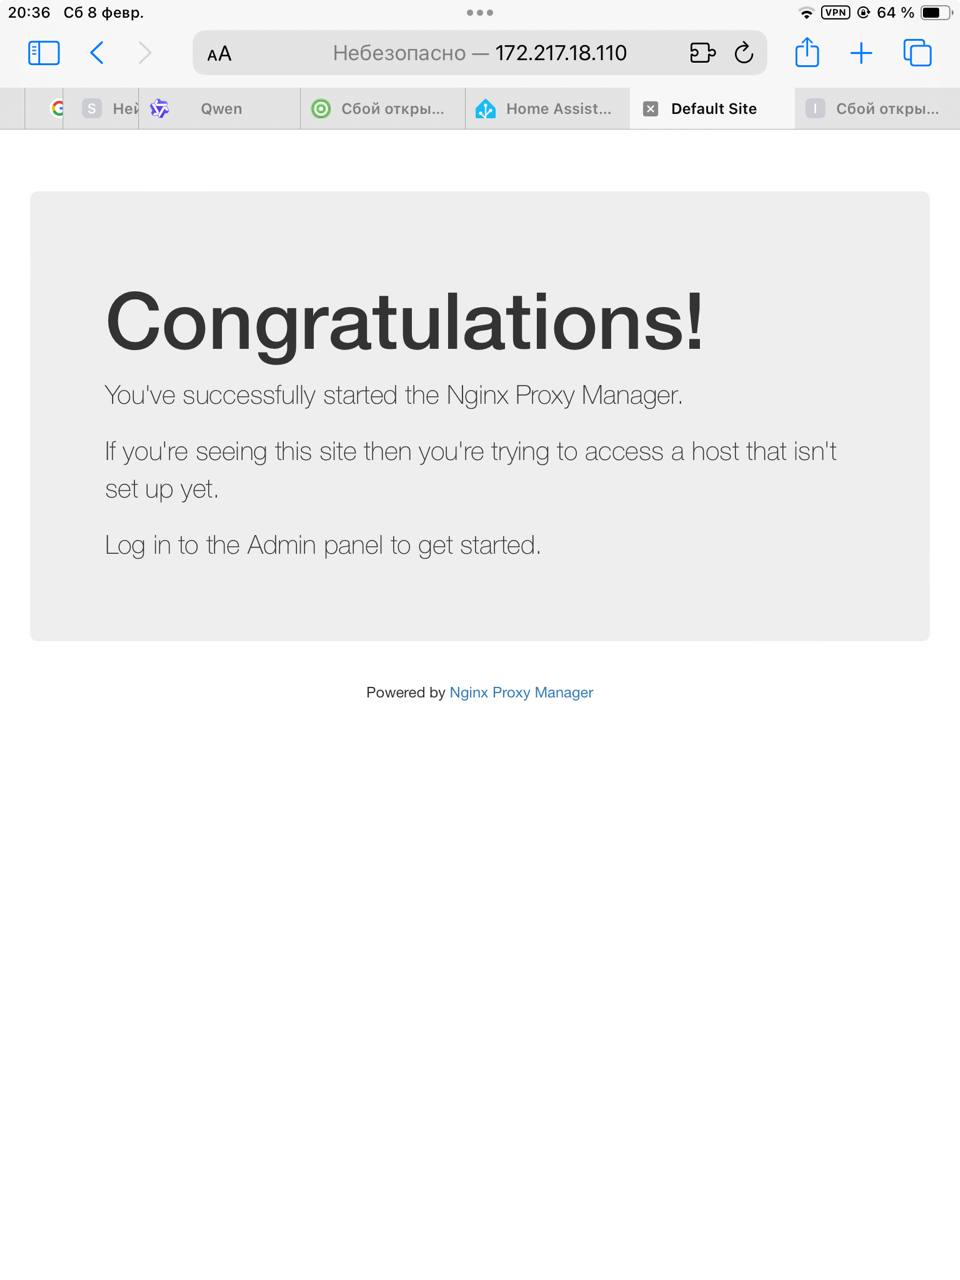 Алексей
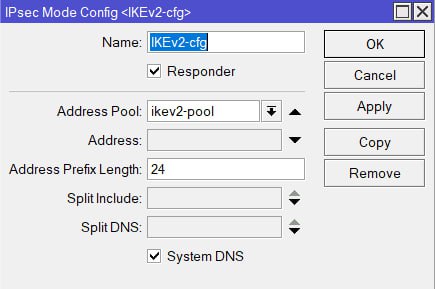
Что в split include? Это в mode conf
Алексей
И в profiles nat traversal что стоит? Yes?
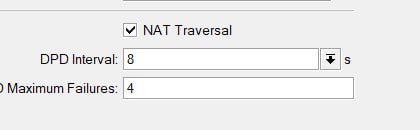 Алексей
А у меня split include стоит локальная сеть с маской 24
Алексей
И длина префикса 32 у меня, но не знаю что это
Konstantin
Смотрю, это уже стало традицией ) Расчехляем обновляторы:
What's new in 7.17.2 (2025-Feb-06 11:10):
*) device-mode - do not allow changing CPU frequency if "routerboard" is not allowed by device mode (introduced in v7.17);
*) device-mode - fixed feature and mode update via power-reset on PPC devices;
*) disk - fixed showing free space on tmpfs (introduced in v7.17);
*) disk - improved system stability when SMB interface list is used (introduced in v7.17);
*) dns - do not show warning messages for DNS static entries when they are not needed;
*) hotspot - fixed an issue where extra "flash/" is added to html-directory for devices with flash folders (introduced in v7.17);
*) sfp - improved system stability with some GPON modules for CCR2004 and CCR2116 devices;
*) smb - fixed connection issues with clients using older SMB versions (introduced in v7.17);
*) switch - fixed dynamic switch rules created by dot1x server (introduced in v7.17);
*) system - fixed a potential memory leak that occurred when resetting states after an error;
Про петли с MLAG поддержка вчера поблагодарила за репорт, подтвердили наличие проблемы, сказали что ищут пути решения и сроков пока никаких нет.
lev
Как решить проблему с 2 провайдерами , которые выдают адреса по dhcp . И необходимо переключится в случае пропадания у основного интернета. В документации RouterOS пишут про faloiver но со статическими адресами.
lev
Надеюсь кто-то сталкивался, без скрипта можно такое реализовать? Буду благодарен за помощь
 Pavel
В настройках dhcp-клиента у обоих провайдеров поставить галку "default route" и на второй вкладке для резервного маршрута увеличить distance
Pavel
Это наиболее простой вариант
IIyа
Как решить проблему с 2 провайдерами , которые выдают адреса по dhcp . И необходимо переключится в случае пропадания у основного интернета. В документации RouterOS пишут про faloiver но со статическими адресами.
Простой скрипт dhcp-клиента, меняет адрес шлюза в статическом маршруте (ищет по комментарию)
/ip dhcp-client
add default-route-distance=10 default-route-tables=main disabled=yes interface=ether1 script=":if (\$bound=1) do={\r\
\n/ip route set [find comment=\"@ for recursive ISP1\"] gateway=(\$\"gateway-address\") disabled=no;\r\
\n/log info \"===== ISP1 dhcp-client bound IPADDR (\$\"lease-address\") and GATEWAY (\$\"gateway-address\") =====\"\r\
\n} else={\r\
\n:log info \"===== ISP1 dhcp-client LOST IPADDR (\$\"lease-address\")\";\r\
\n}"
И свой статический маршрут + рекурсивный маршрут до опорной точки
Комментарий базового маршрута не менять, задействуется в скрипте
/routing table add name=ISP1 fib
/ip route
add comment="@ for recursive ISP1" disabled=no distance=1 dst-address=77.88.8.1/32 gateway=10.0.0.1 routing-table=main scope=10 suppress-hw-offload=no target-scope=10
add check-gateway=ping comment="recursive out ISP1" disabled=no distance=1 dst-address=0.0.0.0/0 gateway=77.88.8.1 routing-table=main scope=10 suppress-hw-offload=no target-scope=11
add check-gateway=ping comment="recursive fwd ISP" disabled=no distance=1 dst-address=0.0.0.0/0 gateway=77.88.8.1 routing-table=ISP1 scope=10 suppress-hw-offload=no target-scope=11
Denis
Добрый всем. Подскажите плиз. За микротом находится веб сервер, работает по 443 порту, dstnat. Хочу на этом микроте поднять sstp сервер, 443 порт. Я верно понимаю, впн не получится на этом порту поднять?
 Maxim
port knocking
Maxim
https://ex.uz/2021/03/mikrotik-sstp-i-veb-server-na-odnom-portu/
IIyа
Добрый всем. Подскажите плиз. За микротом находится веб сервер, работает по 443 порту, dstnat. Хочу на этом микроте поднять sstp сервер, 443 порт. Я верно понимаю, впн не получится на этом порту поднять?
SSTP на другой порт повесьте, ему непринципиально.
Но вот если надо прям чтоб оба на 443 порту, тогда надо разбирать трафик или промежуточным прокси-сервером типа Nginx, либо как-то на микротике просматривать по L7 или как-то еще содержимое первых пакетов соединения и соотв рулить туда или сюда
Alexandr
SSTP на другой порт повесьте, ему непринципиально.
Но вот если надо прям чтоб оба на 443 порту, тогда надо разбирать трафик или промежуточным прокси-сервером типа Nginx, либо как-то на микротике просматривать по L7 или как-то еще содержимое первых пакетов соединения и соотв рулить туда или сюда
Сейчас сстп по нестандартному порту не везде работает увы
Alexandr
SSTP на другой порт повесьте, ему непринципиально.
Но вот если надо прям чтоб оба на 443 порту, тогда надо разбирать трафик или промежуточным прокси-сервером типа Nginx, либо как-то на микротике просматривать по L7 или как-то еще содержимое первых пакетов соединения и соотв рулить туда или сюда
У меня так через обратный прокси, кстати и не получилось завести.
Vladimir
привет всем
не дает покоя вопрос, видел что поднимался на форумах, но решения не отыскал
поднят wg на chr
когда к нему подключен один пир и прописаны доступы 0.0.0.0/0  далее приправлено все маршрутами -  пир может ходить в инет через  chr
если добавляем еще один пир - возможность ходить в инет через  chr пропадает по очереди или у обоих сразу, стабильности нет
можно конечно указать строгие адреса сетей в allowed addresses но тогда только сеть между этими тремя устройствами получается натянуть, без инета
а теперь вопроc 🦉: как сделать так чтобы все пиры могли ходить в инет через chr одновременно и без багов?
 Радость
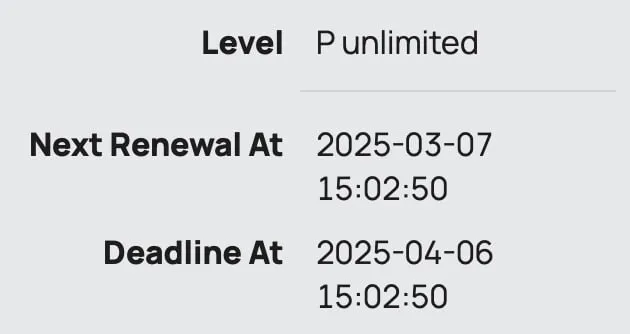
P Unlimited
Что значит Р? Там вроде как по уровням и на бесплатной есть ограничения по скорости и количеству туннелей...
Vladimir
 Vladimir
Что значит Р? Там вроде как по уровням и на бесплатной есть ограничения по скорости и количеству туннелей...
через учетку порегил
вроде максимальная
Радость
через учетку порегил
вроде максимальная
А галка responder снята ? После обновления 7.17.1 вг перестал работать/нестабильно работал, снял галку и побежало всё нормально
Vladimir
А галка responder снята ? После обновления 7.17.1 вг перестал работать/нестабильно работал, снял галку и побежало всё нормально
7.15.3 (stable)
responder неактивно
nuc
Что значит Р? Там вроде как по уровням и на бесплатной есть ограничения по скорости и количеству туннелей...
Изучить типы лицензии документации