 NV


Это плюс минус одинаково работает у всех провов кто ipoe внедрил для b2c
 Anton
Коллеги, подскажите, как в скрипте на микротике получить случайное число. Нашел решение с fetch url с внешнего сайта с генератором, но у меня тестовый стенд и интернета там нет. Есть другие варианты?
bmw
Коллеги, подскажите, как в скрипте на микротике получить случайное число. Нашел решение с fetch url с внешнего сайта с генератором, но у меня тестовый стенд и интернета там нет. Есть другие варианты?
На тестовом стенде поднять простейший веб-сервер (хоть скрипт на питоне по 80 порту или любому другому), который на всё выдаёт гсч.
Anton
Вариант, но хотелось бы проще, средствами микротика
bmw
питон в контейнере?
Anton
кстати да, можно контейнер на роутере
 Aka
 Sergey 🌵
Aka
одинаковые
колец нет
Sergey 🌵
одинаковые
колец нет
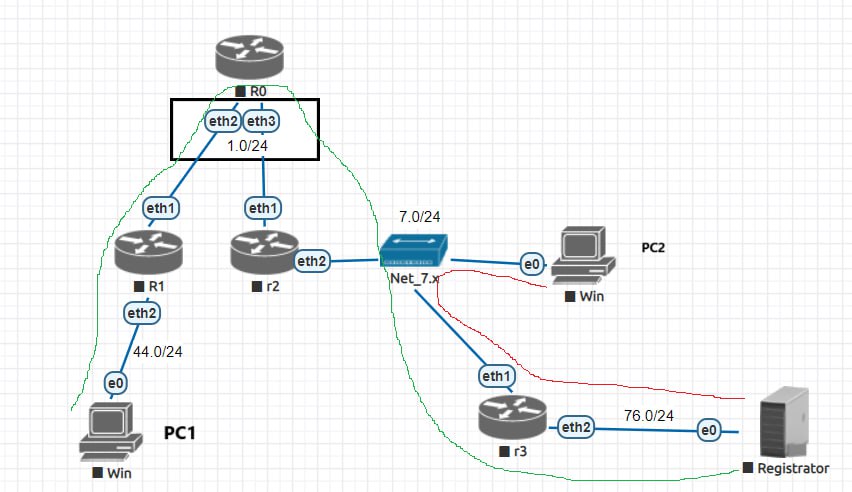
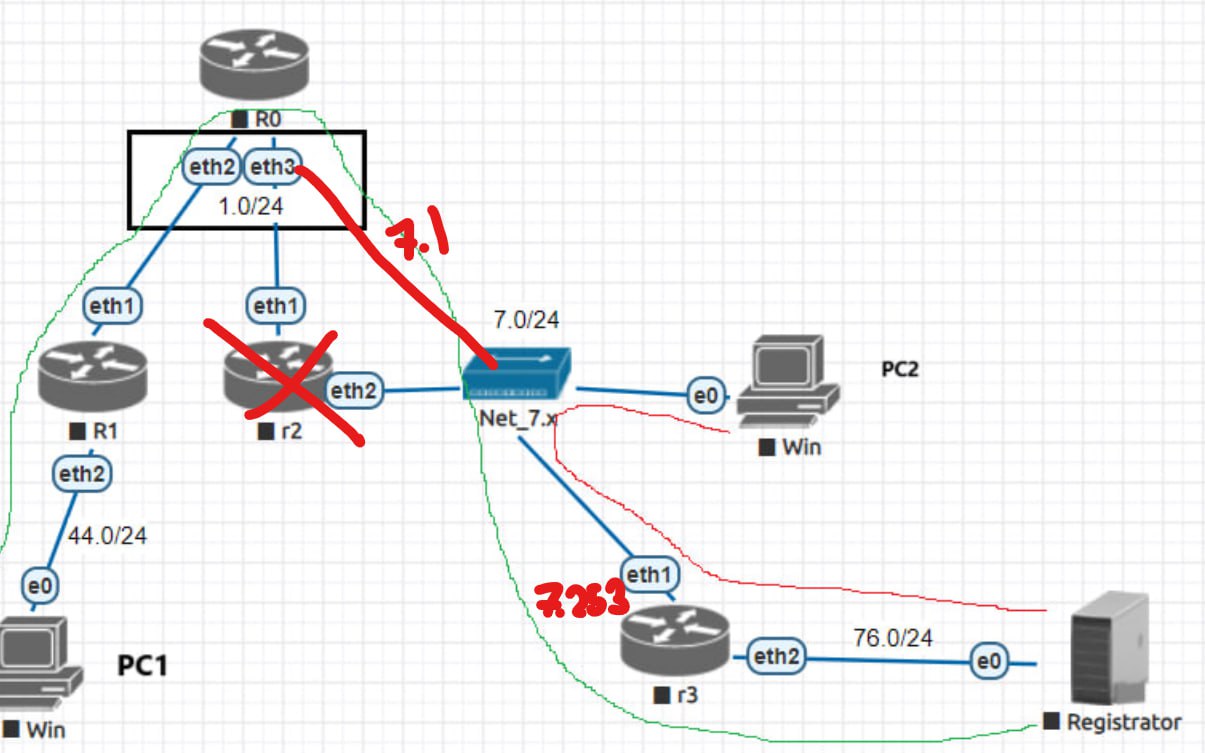
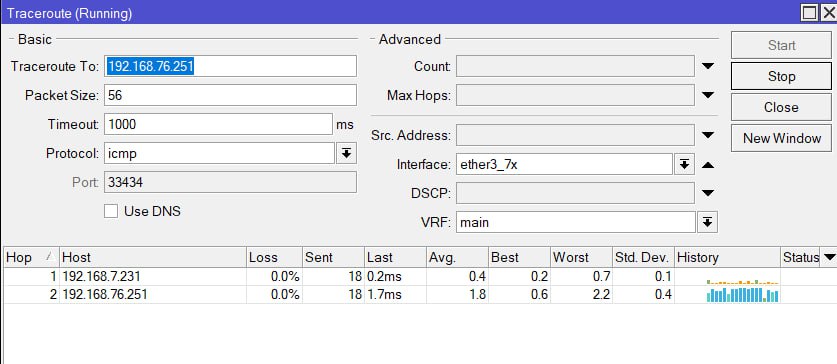
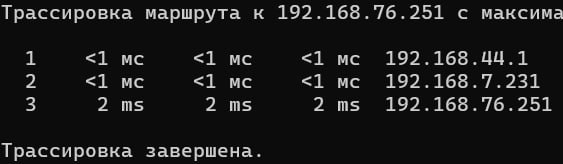
Ну тогда packet sniffer Вам в помощь, смотрите по каждому сегменту где теряется tcp.
Aka
собственно на R3 нет вообще никаких правил
Aka
 Евгений
Aka
 Евгений
Aka
да все верно
Aka
 Aka
Я два раза сталкивался с похожим кейсом.
Не победил, забил.
 Евгений
Aka
искать ответа в настройках рега
какая нить безопасность
Евгений
искать ответа в настройках рега
какая нить безопасность
маскарад в сторону рега на R3 поставьте и не надо ничего искать.
хотя если он ПК1 отвечает, то он не виновник
Aka
Pavel
В билилнге надо связать мак девайса и логин аккаунта
До привязки дело не доходит. Роутер не может попасть в сеть провайдера. Техподдержка сказала что "мы не знаем как настраивать ваш роутер". Жесть )))
 Владимир
До привязки дело не доходит. Роутер не может попасть в сеть провайдера. Техподдержка сказала что "мы не знаем как настраивать ваш роутер". Жесть )))
техпод и не обязан уметь настраивать ВАШ роутер
Евгений
До привязки дело не доходит. Роутер не может попасть в сеть провайдера. Техподдержка сказала что "мы не знаем как настраивать ваш роутер". Жесть )))
посмотрите мак на микротике
впишите его в ноут
сделайте привязку у провайдера с ноута
воткните в микрот
Владимир
До привязки дело не доходит. Роутер не может попасть в сеть провайдера. Техподдержка сказала что "мы не знаем как настраивать ваш роутер". Жесть )))
банально у вас 8 порт не на wan интерфейсе
NV
До привязки дело не доходит. Роутер не может попасть в сеть провайдера. Техподдержка сказала что "мы не знаем как настраивать ваш роутер". Жесть )))
у вас интерфейс роутера получает какой то серый адрес
10 или 100
после надо попасть на заглушку
спросите имя и адрес заглушки
сделайте днс статик в микроте
с ноута за микротом откройте ресурс авторизация
план второй
возьмите мак ноута и прибейте на микрот
вариантов решения два
было бы у вас желание разобраться
Владимир
человек воткнул провайдерский кабель в 8 порт и пытается настроить квиксэтом
NV
квиксет ему нахер не нужен
NV
ему изначально надо было шланг не в ноут тыкать а в маршрутизатор сразу
настроив на старом wan dhcpclient
Алексей
человек воткнул провайдерский кабель в 8 порт и пытается настроить квиксэтом
Я это и пытался несколько раз донести. Почему нельзя хотя бы ПОПРОБОВАТЬ сделать по дефолту (через 1 порт), сохранив бэкап - непонятно.
Стало бы понятнее, проблема с МАКом или роутером
Евгений
Я это и пытался несколько раз донести. Почему нельзя хотя бы ПОПРОБОВАТЬ сделать по дефолту (через 1 порт), сохранив бэкап - непонятно.
Стало бы понятнее, проблема с МАКом или роутером
ipoe это привязка по маку (+к свичу и порту свича - опция 82)
можно сделать просто по маку и qinq
Pavel
Удалось единожды попасть на страницу авторизации. Игрался с полем add default route: special classless. Пока что пытаюсь воспроизвести
Pavel
Это было через роутер...
 Maxim
На всякий случай на объект привезу 3011, что до этого стоял
Bolyak
ipoe это привязка по маку (+к свичу и порту свича - опция 82)
можно сделать просто по маку и qinq
IPoE строго говоря - IP over Ethernet. При этом как идентефейтруется абонент не так важно.
Евгений
IPoE строго говоря - IP over Ethernet. При этом как идентефейтруется абонент не так важно.
Аааа! Точно!
Вооон оно в чем дело.
А я ту думал…
 olegon.ru
слушайте, а на hap ac3 лампочкой как-то можно управлять? а то моргает разными цветами...
IIyа
слушайте, а на hap ac3 лампочкой как-то можно управлять? а то моргает разными цветами...
/system/leds смотрели?
IIyа
Хм, да.. Power Led нету...
Алексей
Ребята, а кто на практике подключал 2 провайдера по Pppoe? Есть ли в этом практический смысл?
Ну в плане того, будет ли роутер делать балансировку для равномерной загрузки каналов?
Владимир
Евгений
Ребята, а кто на практике подключал 2 провайдера по Pppoe? Есть ли в этом практический смысл?
Ну в плане того, будет ли роутер делать балансировку для равномерной загрузки каналов?
Будет. Не совсем равномерную, но будет.
Смысл… если ширины канала одного провайдера не хватает, то можно расширить.
Условно, если два канала по 100, то загрузить сможете на 150. 200 не получите.
+резервирование
 Айтишник Митя
/rules@MissRose_bot
Denis
Здравствуйте. Подскажите пожалуйста. За микротом сидит почтовый сервер, отдельная подсеть 10.12.12.0/24, соответственно на микроте настроен dstnat in интерфейс - wan на ip почтовика. Для доступа к почтовику из локалки так же установлено правило dstnat src адресов 10.12.0.0/24 - dst адрес внешний ip микрота и все на ip почтовика. Аналогично предыдущему правилу настроен маскарад.
Не могу с самого микрота отправить письмо на ящик своего почтовика (бэкап на e-mail)/ естественно smtp своего почтовика. Но этот скрипт работает нормально внутри локалки на другом микроте.
Есть какой-то секрет, чтобы почту (smtp) на микроте настроить?
Благодарю
Denis
 Denis

 Аникей
Denis
а зачем маскарад, если подсети разные? оно бы и так работало
Ок, попробую без него. Но микрот все равно без почты.
Аникей
Если не работает, то это не поможет, просто маскирование тут не нужно.
Как бы сделал я: я бы в локальном dns добавил запись с smtp-сервером с локальным адресом smtp-сервера, и обращался бы к нему. Если действительно всё работать в локалке, то это должно сработать, если скрипт написан действительно правильно
Аникей
Ну и сертификат надо импортировать в микротик, если по шифрованному smtp работает
Denis
Ну и сертификат надо импортировать в микротик, если по шифрованному smtp работает
на другом микроте ничего этого нет. Я про сертификат и записи в днс.
Аникей
на другом микроте ничего этого нет. Я про сертификат и записи в днс.
А другой микротик нормально натится этим микротиком. А у этого микротика как это отрабатывает? А в скрипте smtp сервер как указан?
Denis
А другой микротик нормально натится этим микротиком. А у этого микротика как это отрабатывает? А в скрипте smtp сервер как указан?
Натится нормально, обновление получает. smtp сервер - доменное имя.
IIyа
Натится нормально, обновление получает. smtp сервер - доменное имя.
В доменном имени же внешний IP ?
Телнетом с микротика можно к нему подключиться (для теста) ?
IIyа
Правила проброса как выглядят?
Аникей
Натится нормально, обновление получает. smtp сервер - доменное имя.
Я и говорю, что тот микротик натится, а этот нет. Укажите на микротике не домен, а внутренний ip, почти наверняка заработает
IIyа
Я и говорю, что тот микротик натится, а этот нет. Укажите на микротике не домен, а внутренний ip, почти наверняка заработает
Ну там получается. что по доменному имени микротик сам к себе обращается ))
Как вариант можно в DNS микротика статическую запись создать с внутренним IP сервера, чтобы микротик обращался к серверу, а не к самому себе. Этот же IP будут разрешать те клиенты, которые пользуются DNS микротика.
Аникей
Aka
Denis
Добрый всем. Плиз подскажите. К микроту подключаюсь по ikev2\ipsec, подсеть 172.21.65.0/24. На клиентах доступны только локальные ресурсы за микротом. Как сделать чтобы кроме локалки еще и выход в мир был у клиентов? Благодарю.
Аникей
Аникей
А, и маршрут по умолчанию на клиентах тоже должен быть в тоннель
Аникей
Маршрут нужно клиентам передать?
ой, я тут не в курсе, умеет ли ike, не работал с ним. Но если можно, то да, 0.0.0.0/0 передать
IIyа
Маршрут нужно клиентам передать?
На винде в свойствах подключения - TCPIPv4 - дополнительно - поставить галку "использовать удаленный шлюз"
Denis
🥷
Комрады! А с переменными в терминале можно работать?
К примеру вот так?
/ip firewall nat
add chain=dstnat action=dst-nat to-addresses=${gateway_ip} to-ports=53 protocol=udp src-address=!${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=dstnat action=dst-nat to-addresses=${gateway_ip} to-ports=53 protocol=tcp src-address=!${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=srcnat action=masquerade protocol=udp src-address=${network}/${prefix} dst-address=${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=srcnat action=masquerade protocol=tcp src-address=${network}/${prefix} dst-address=${gateway_ip} dst-port=53 log=no log-prefix=""
🥷
Комрады! А с переменными в терминале можно работать?
К примеру вот так?
/ip firewall nat
add chain=dstnat action=dst-nat to-addresses=${gateway_ip} to-ports=53 protocol=udp src-address=!${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=dstnat action=dst-nat to-addresses=${gateway_ip} to-ports=53 protocol=tcp src-address=!${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=srcnat action=masquerade protocol=udp src-address=${network}/${prefix} dst-address=${gateway_ip} dst-port=53 log=no log-prefix=""
add chain=srcnat action=masquerade protocol=tcp src-address=${network}/${prefix} dst-address=${gateway_ip} dst-port=53 log=no log-prefix=""
вот на эту часть терминал ругается как на синтаксическую ошибку. Подскажите как правильно команду записать?
Алексей
Добрый всем. Плиз подскажите. К микроту подключаюсь по ikev2\ipsec, подсеть 172.21.65.0/24. На клиентах доступны только локальные ресурсы за микротом. Как сделать чтобы кроме локалки еще и выход в мир был у клиентов? Благодарю.
Клиенты Windows?
В настройках IPv4 снять галку "Шлюз по умолчанию"