в гугле вобщем-то все написано про классовые маршруты, в кратце, если виндовс впн клиент получает адрес из сети 192.168.a.0/24, то виндовс добавляет маршрут к сети 192.168.a.0/24 через ВПН, если клиент получfет адрес из сети 10.*.*.* то добавляется маршрут ко всей 10.0.0.0/8, если адрес из сети 172.16.*.* то добавляется маршрут 172.16.0.0/16
подушню: 172.16.0.0/12
 Павел


 Sergey
точно 12? вроде как виндовс ставит маршрут /16
 Руслан
точно
диапазон: 172.16.0.0-172.31.255.255
речь про классовый маршрут. в сети 172.16.0.0/12 сети класса B,а это маска /16
Руслан
 Павел
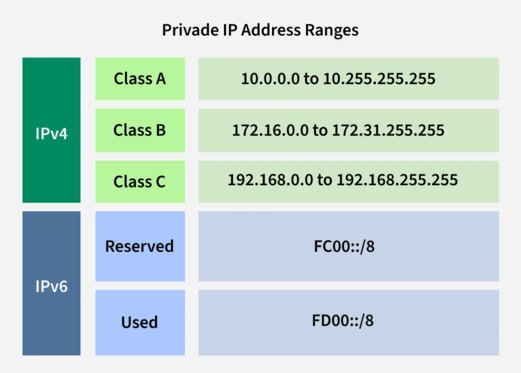
посмотрите описание к этой картинке, возможно ниже объясняется что на этой картинке означают классы
имеешь ввиду вот это:
– Класс B имеет 1 048 576 IP-адресов и используется средними сетями и имеет 16 бит для сети и 16 бит для хостов.
Эмиль
Всем привет! Хочу узнать, а можно ли как-то в routing rules завернуть днс имена ?
Sergey
 Sergey
 Sergey
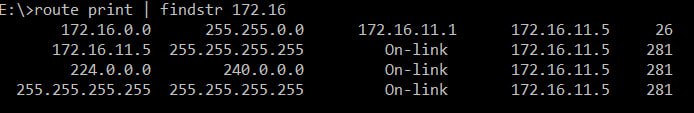
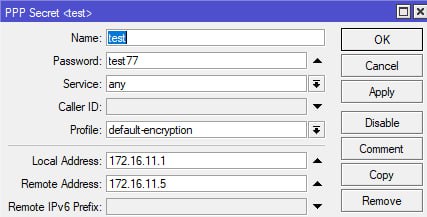
виндовс таки ставит маршрут /16
Руслан
имеешь ввиду вот это:
– Класс B имеет 1 048 576 IP-адресов и используется средними сетями и имеет 16 бит для сети и 16 бит для хостов.
https://ru.wikipedia.org/wiki/%D0%9A%D0%BB%D0%B0%D1%81%D1%81%D0%BE%D0%B2%D0%B0%D1%8F_%D0%B0%D0%B4%D1%80%D0%B5%D1%81%D0%B0%D1%86%D0%B8%D1%8F
а еще есть вики. скрин хотел приложить, но выше его уже приложили.
классовый маршрут клиент получит по 16 маске. а то что у вас на фото, это не совсем верная информация
 Руслан
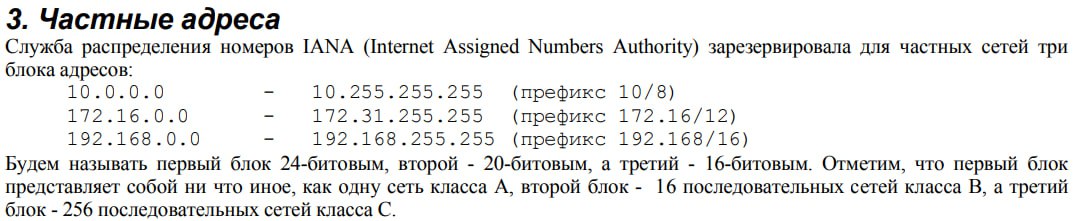
вот тут как раз верно сказано "второй блок - 16 последовательных сетей класса В" — 16 сетей класса B
 Innokentiy
речь про классовый маршрут. в сети 172.16.0.0/12 сети класса B,а это маска /16
речь не про классовый маршрут. если есть маска - это маршрут по определению из бесклассового мира
Руслан
речь не про классовый маршрут. если есть маска - это маршрут по определению из бесклассового мира
правильнее сказать "маршрут, основанный на классе"?
Я не настоящий электрик, объясняю как получается ))
Innokentiy
правильно вообще не упоминать классы
Innokentiy
либо вы находитесь в 1985 году или раньше, и тогда адресное пространство разделяется на подсети по классам, либо в 2025, и тогда классы отменили 40 лет как, а для указания принадлежности адреса к подсети используется маска
Innokentiy
классовый мир - это мир, в котором не существует подсетей случайного размера, и размер подсети, к которой принадлежит адрес, определяется самим адресом
Innokentiy
если это адрес класс А, то в одном канале с ним должны быть все остальные адреса, начинающиеся на такой же октет, все 16 миллионов
Innokentiy
ни один из этих адресов не имеет права быть назначен где-то еще
Innokentiy
если класса В, то в одном канале должны быть все 65536 адресов, начинающиеся на одни и те же два октета
Innokentiy
ну и, по аналогии, для класса С - три октета
Innokentiy
то есть мы смотрим на адрес 123.45.67.89 и видим, что он класса А, а потому все IP-адреса, начинающиеся на 123, доступны в той же канальной среде
Innokentiy
(в бесклассовом мире это был бы адрес 123.45.67.89/8)
Руслан
Руслан
 bmw
Руслан
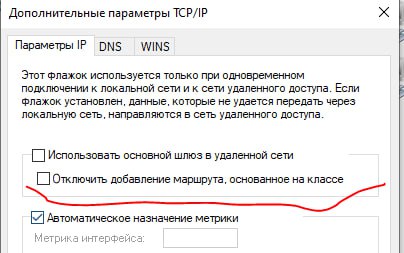
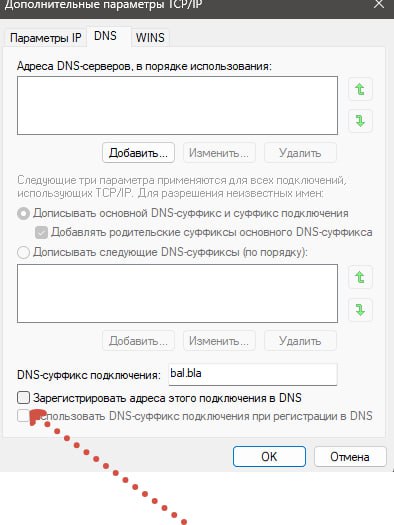
кстати, а знает ли кто, как этой галкой (и другими на этой вкладке) управлять через команды, не мышкой?
да, через powershell, смотрите подробности
-SplitTunneling $False
вроде то что нужно
Innokentiy
Елена, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
 Олег
да, через powershell, смотрите подробности
-SplitTunneling $False
вроде то что нужно
 Alexander
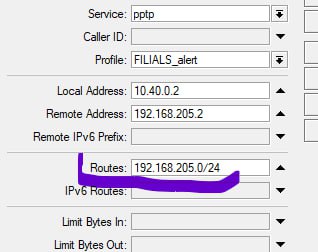
Всем привет. Кто может подсказать следующий момент: Есть 2 микротика, один на белом адресе, второй далеко за натом. Тот который за натом, подключается к тому, который на белом через pptp, получает от него адрес забитый в PPP-secret, 192.168.80.99. Локальная подсеть на микротике, который за натом 192.168.70.0/24. На микротике с белым адресом прописан статический роут dst. address 192.168.70.0/24 и gateway - pptp подключение. Если pptp подключение прервется и поднимется заново, то маршрут не будет работать, пока снова не укажешь gateway.
Как сделать так, чтобы не нужно было постоянно лазить в настройку маршрутов?
Alexander
 Руслан
Так он не создаёт нужный маршрут при подключении. На самом деле вообще ничего не меняется. Варинт предложили, со скриптами на добавление-удаление маршрута, он должен сработать по идее. Спасибо.
70+ подключений таким образом. маршрут создается динамический при поднятии пптп, при обрыве маршрут пропадает.
Alexander
70+ подключений таким образом. маршрут создается динамический при поднятии пптп, при обрыве маршрут пропадает.
Да, действительно работает. Как-то видимо не так подключение дёрнул. Спасибо за подсказку.
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
 Руслан
Эмиль
Руслан
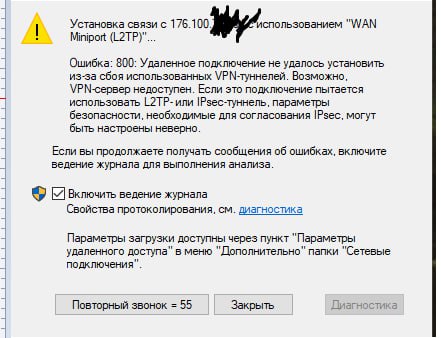
Удалял мини порты, раздавал с телефона, ставил статику
vpn пересоздать попробуйте.
тип тунеля разный попробуйте.
Недавно у меня тоже проблемы начались с sstp. случаи единичные, 2-3 пользователя из 1000. Пересадил на l2tp - полет нормальный
IIyа
ZlyddeN
Подскажите, а есть где почитать про совместимые с RoS 7/рос 6 параметры ovpn сервера?
ZlyddeN
Например если сервер 2.6.ххх , DH 2048... И прочие нюансы
В офф. вики тока про сжатие
Daniil Yurevich
Например если сервер 2.6.ххх , DH 2048... И прочие нюансы
В офф. вики тока про сжатие
Настаиваешь ovpn сервер и экспортируешь конфиг для клиента. Смотришь,что поддерживается.
Сергей
Добрый вечер. Подскажите может кто знает как это реализовать. Необходимо узнать IP адрес на всем пути следования. т.е. есть статичный адрес, но у провайдера до него есть внутри еще маршрутизаторы. их адреса известы, но мне нужно узнать какие адреса мне присвоены. В чем суть. на втором маршрутизаторе висит мой адрес и еще один. Просто связь между ними быстрее чем если обращаться в внешнему айпи.
Руслан
Добрый вечер. Подскажите может кто знает как это реализовать. Необходимо узнать IP адрес на всем пути следования. т.е. есть статичный адрес, но у провайдера до него есть внутри еще маршрутизаторы. их адреса известы, но мне нужно узнать какие адреса мне присвоены. В чем суть. на втором маршрутизаторе висит мой адрес и еще один. Просто связь между ними быстрее чем если обращаться в внешнему айпи.
ничего не понятно, но оочень интересно (с)
"нужно узнать какие адреса мне присвоены" - звоните провайдеру и спрашиваете какие адреса вам присвоены
"узнать IP адрес на всем пути следования" трассировка маршрута
Вообще не особо понятно что у вас и какая проблема. Нарисуйте схему , айпишники, что куда проверяете. Приложите тесты. Сформулируйте вопрос понятнее. Возможно оформив все наглядно, сами же и увидите ответ.
ZlyddeN
Настаиваешь ovpn сервер и экспортируешь конфиг для клиента. Смотришь,что поддерживается.
типа попробовать импортировать в RoS и следить за матюками в логе?
ZlyddeN
уже пробовал - чот не срослось
кончилось тем, что коннект есть, а трафика не идет, а на сервере
Bad compression stub decompression header byte: 69
 Ettercap
Если вдруг кому интересно, развернул amnesiawg на chr в докере (в цоде) в качестве сервера, клиенты (андроид и винда) работают отлично. Дополнительно к инструкции от контейнера - поправил mss и вынес маскарадинг с контейнера на сам chr
Ссылка на контейнер - https://hub.docker.com/r/wiktorbgu/amneziawg-mikrotik
А как перезагружали CHR, что бы включить контейнеры?
Launch
Через панель управления
 Pavel
А как перезагружали CHR, что бы включить контейнеры?
Отключение/включение в панели хостера помогло, перезагрузка в chr ничего не давала
Stanislav
IKEv2 сломался… 🫤 Генерация нового сертификата letsencrypt ломается в самом конце, а с самоподписанным - radius timeout error вылазит на этапе подключения клиента…
збс обновился, эхх
Хм. Обновился сегодня и у меня работает и IKEv2, и сертификат номально получил скриптом. Железка RB3011UiAS-RM.
 Абвгдейка
 Петр
Руслан
Абвгдейка
конкретизируйте что именно не понимаете
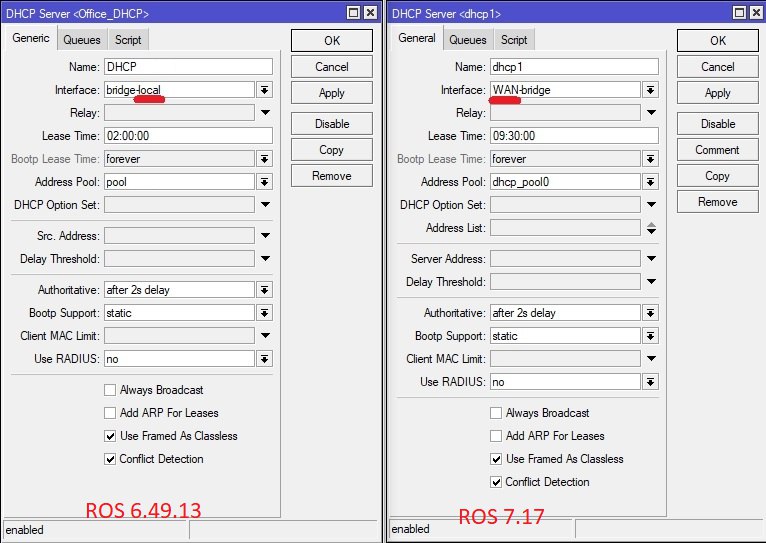
Почему в одном случае надо настраивать в лан, а в другом в ван?
ZlyddeN
Почему в одном случае надо настраивать в лан, а в другом в ван?
Ван и Лан - просто названия в данном случае
ZlyddeN
Смотрите кого именно так обозвали
Абвгдейка
всё, понял, понял, перепутал лист и бридж, спасибо
 Maxim
Всем привет. Неожиданно обнаружилась трабла, которую я пока не могу понять как решить ввиду того, что физическая часть подключения локалки тайна покрытая мраком. Есть микротик. В нем два порта: 1 идёт на 27 этаж, 2 на 18. Дальше физическая часть неизвестна. Ни с того ни с сего порт 18 начал кричать что получает loop protect packet от порта 27 этажа.
Maxim
Как дебажить не зная физической части?
IIyа
И монтажники часто, чтобы не перетягивать кабели, обрезают их и делают скрутки. Возможно тут как раз такой вариант
Sasha
Всем привет.
Sasha
Подскажите, как на mikrotik сделать ребут интерфейса на котором WAN подключение.
 Михаил
Подскажите, как на mikrotik сделать ребут интерфейса на котором WAN подключение.
 Sasha
Подскажите, как на mikrotik сделать автоматический ребут интерфейса на котором WAN подключение, если пропадает пинг 8.8.8.8?
Михаил
Подскажите, как на mikrotik сделать автоматический ребут интерфейса на котором WAN подключение, если пропадает пинг 8.8.8.8?
https://help.mikrotik.com/docs/spaces/ROS/pages/8323208/Netwatch
 Maxim
Подскажите, как на mikrotik сделать автоматический ребут интерфейса на котором WAN подключение, если пропадает пинг 8.8.8.8?
https://wifisystem.ru/docs/mikrotik/watchdog-mikrotik/
Maxim
В вопросе был ребут интерфейса
Это прекрасно, просто у вопрощающего напрочь отсуствует желание и возможность приложить чуточку усилий и немного поискать информацию в открытых источниках.
Мож ему и ребут всей бабушки подойдёт
Maxim
И монтажники часто, чтобы не перетягивать кабели, обрезают их и делают скрутки. Возможно тут как раз такой вариант
Там все гораздо интереснее) вроде все восстановили, но физика - сферический конь в вакууме 🤦♂
Sasha
Подскажите, как на mikrotik сделать автоматический ребут интерфейса на котором WAN подключение, если пропадает пинг 8.8.8.8?
:local pingResult [:put [/ping 8.8.8.8 count=3]] :if ($pingResult = 0) do={ /interface ethernet disable "WAN" :delay 5s /interface ethernet enable "WAN" }