 Андрей🐧


всем привет!
уже не знаю что делать
имею роутер ax2
настроил вг как клиента
трафик идёт, вг сеть через интерфейс пингуется
фастроутинг вырублен
но не могу завернуть весь траф в впн интерфейс
0/0/0/0 to %wg0 не работает будто
куда копать?
Андрей🐧
 Руслан
всем привет!
уже не знаю что делать
имею роутер ax2
настроил вг как клиента
трафик идёт, вг сеть через интерфейс пингуется
фастроутинг вырублен
но не могу завернуть весь траф в впн интерфейс
0/0/0/0 to %wg0 не работает будто
куда копать?
1. Маршрутизация. Проверить есть ли маршруты на том конце в обратную сторону
2. Фаерволл. Проверить разрешения хождения траффика
Андрей🐧
1. Маршрутизация. Проверить есть ли маршруты на том конце в обратную сторону
2. Фаерволл. Проверить разрешения хождения траффика
root@255510:~# docker exec -ti 138 ash
138915c23c62:/app# wg show
interface: wg0
public key: VSQX/HTYS3mfGXfjK+r6GWNPoBMzMt9M4GYoWgGvGx8=
private key: (hidden)
listening port: 51820
peer: TLv/ObytvgFKVrq6geoJjy0m3pyHw/j4tshKZRANx3U=
preshared key: (hidden)
endpoint: 94.188.73.195:36666
allowed ips: 10.8.0.3/32
latest handshake: 1 minute, 12 seconds ago
transfer: 91.80 MiB received, 3.41 GiB sent
peer: DUzRywFcMXyYTgbdBeJco3ta94QMYV00UXTRGy9zZTA=
preshared key: (hidden)
endpoint: 94.188.73.195:51820
allowed ips: 10.8.0.2/32
latest handshake: 1 minute, 49 seconds ago
transfer: 66.00 KiB received, 67.93 KiB sent
138915c23c62:/app# ping 10.8.0.2
PING 10.8.0.2 (10.8.0.2): 56 data bytes
64 bytes from 10.8.0.2: seq=0 ttl=64 time=35.734 ms
64 bytes from 10.8.0.2: seq=1 ttl=64 time=35.766 ms
64 bytes from 10.8.0.2: seq=2 ttl=64 time=35.461 ms
^C
--- 10.8.0.2 ping statistics ---
3 packets transmitted, 3 packets received, 0% packet loss
round-trip min/avg/max = 35.461/35.653/35.766 ms
138915c23c62:/app#
микрот по внутренней сетке сервер видит
 Alexander
 Sergey
маскарад?
Руслан
понеслись гадания на гуще :)
Alexander
Как tracert с пк выглядит при полном заворачивании трафика на ВГ?
Sergey
добавьте лог правило на forward и посмотрите какой в логах будет out interface, трафик уходит туда куда нужно?
Руслан
 Андрей🐧
Как tracert с пк выглядит при полном заворачивании трафика на ВГ?
02:52:25 thug@ROG-Strix tg ±|master ✗|→ traceroute 10.8.0.3
traceroute to 10.8.0.3 (10.8.0.3), 64 hops max
1 192.168.88.1 2,683ms 1,280ms 1,263ms
2 10.8.0.1 41,236ms 144,565ms 39,108ms
3 10.8.0.3 226,450ms 150,248ms 86,474ms
Андрей🐧
как вы сами думаете что именно такое фото может прояснить?
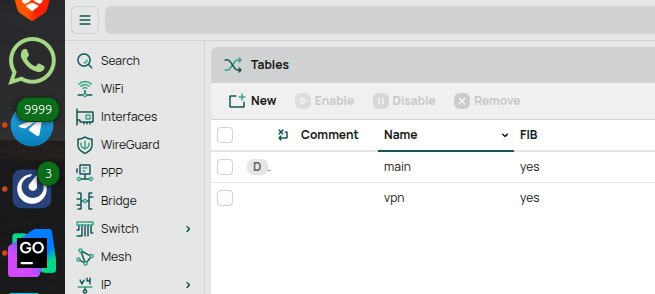
вы же попросили показать созданную роут тейбл для впн
Alexander
02:52:25 thug@ROG-Strix tg ±|master ✗|→ traceroute 10.8.0.3
traceroute to 10.8.0.3 (10.8.0.3), 64 hops max
1 192.168.88.1 2,683ms 1,280ms 1,263ms
2 10.8.0.1 41,236ms 144,565ms 39,108ms
3 10.8.0.3 226,450ms 150,248ms 86,474ms
Нене. Лучше восьмерки трасейрнуть, понять заворачивается ли вообще трафик.
Андрей🐧
Нене. Лучше восьмерки трасейрнуть, понять заворачивается ли вообще трафик.
неа
уходит на провайдера
Sergey
ip ro pr de покажите
Alexander
Андрей🐧
ip ro pr de надо в терминал микрота загнать)
https://pastebin.com/WUBqLYUg
я извиняюсь
только начал осваивать терминал его
Alexander
https://pastebin.com/WUBqLYUg
я извиняюсь
только начал осваивать терминал его
И если включить WG и выключить остальные маршруты до 0 ничего не сработает? Ну и вообще, лучше бы дистансы разные поставить
Андрей🐧
Alexander
на main 1
на wg траф 2?
Дистансы? Ага.
Я бы ради эксперимента оставил бы вообще один маршрут до 0, через WG и проверил что так все работает. ( Как минимум что трассировка пошла через ВГ).
После этого, во вторую таблицу маршрутизации трафик надо загонять, с помощью мангла к примеру.
Андрей🐧
Дистансы? Ага.
Я бы ради эксперимента оставил бы вообще один маршрут до 0, через WG и проверил что так все работает. ( Как минимум что трассировка пошла через ВГ).
После этого, во вторую таблицу маршрутизации трафик надо загонять, с помощью мангла к примеру.
да
я думал насчет маркировки трафика
ибо основная задача стояла задать статикой телек , маркировать ему трафик и загонять в впн
но потом почитал про bgp
как-то больше понравился вариант
сейчас попробую дистансы настроить
он еще не все дает редактировать в веб морде
Андрей🐧
да
я думал насчет маркировки трафика
ибо основная задача стояла задать статикой телек , маркировать ему трафик и загонять в впн
но потом почитал про bgp
как-то больше понравился вариант
сейчас попробую дистансы настроить
он еще не все дает редактировать в веб морде
в целом и с bgp разобрался
и с маркировкой трафика через adress_list
но вот он зараза такая не уходит туда)
Alexander
да
я думал насчет маркировки трафика
ибо основная задача стояла задать статикой телек , маркировать ему трафик и загонять в впн
но потом почитал про bgp
как-то больше понравился вариант
сейчас попробую дистансы настроить
он еще не все дает редактировать в веб морде
winbox в помощь.
Сильно проще, имхо.
Alexander
да
я думал насчет маркировки трафика
ибо основная задача стояла задать статикой телек , маркировать ему трафик и загонять в впн
но потом почитал про bgp
как-то больше понравился вариант
сейчас попробую дистансы настроить
он еще не все дает редактировать в веб морде
В линукс через wine ставится. Работает норм
Андрей🐧
так
мало ли кому интересно, чем закончилась моя эпопея
попросил помочь коллегу - сетевого инженера
он пофиксил это добавив роут внешний вг адрес сервера -> гейтвей провайдера
а потом с дистанс 10 завернул нули на внутр гейтвей вг
IIyа
так
мало ли кому интересно, чем закончилась моя эпопея
попросил помочь коллегу - сетевого инженера
он пофиксил это добавив роут внешний вг адрес сервера -> гейтвей провайдера
а потом с дистанс 10 завернул нули на внутр гейтвей вг
Стандартно же. Если 0.0.0.0 заворачивать в туннель, откуда роутер узнает, куда слать пакеты самого туннеля? Вот ему и надо маршрут к серверу указать.
 Евгений
тут надо маркировать, по другому не получится
Евгений
ну или если только с основново канала убрать дефолтный марштурт и вписать только один маршрут сервера vpn куда закрывается микротик
Евгений
но я бы промаркировал
Евгений
просто потом появится необходимость кого то пускать в инет через местного провайдера когото через vpn. ну или захотят закрутить чисто сети ютуба допустим в vpn
IIyа
просто потом появится необходимость кого то пускать в инет через местного провайдера когото через vpn. ну или захотят закрутить чисто сети ютуба допустим в vpn
А, ну тогда да, "полный фарш" 😁
Стелла, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
 ᅠ
Всем привет, вопрос следующий, как правильно реализовать на микроте два контролера capsman, один будет для оборудования на ros7 и работать с ax и wpa3 а другой будет на ros 6 и работать в качестве контролера для старых точек на процах mipsbe
ᅠ
Два микротика для данных схем есть. Сложность возникает в том, как передать бриджи на ros7 для разных подсетей
Андрей🐧
просто потом появится необходимость кого то пускать в инет через местного провайдера когото через vpn. ну или захотят закрутить чисто сети ютуба допустим в vpn
Ну я так и сделал
От мастер сети вифи сделал ещё одну
Создал подсеть 28 маской
Замаркировал трафик
И убрал все это дело в впн
Меня пока такое решение устраивает
Андрей🐧
И ещё вспомнил важный нюанс
Мало ли кому поможет
На DHCP клиенте нужно выключить использование дефолтного роута
Иначе в впн трафик у меня не уходил
Руками создал статику до провайдера
Denis
Здравствуйте. Подскажите пожалуйста. ЛВС, разделена на сегменты вланами. Подняты dhcp серверы (static-only), все хосты в сети в статике и внесены в адрес-листы. Файрволлом дропается форвард из локальных сетей в wan все не принадлежащее этим адрес-листам. Но остается доступ к локалке этих неучтенных, если вручную проставить адрес из подсетей локалки. Как это можно заблокировать? Благодарю.
 Innokentiy
отчасти, но не полностью, может решить задачу 802.1x - на тиках есть
Innokentiy
в запрошенной формулировке задачу решает dynamic arp inspection, на тиках его нет
Innokentiy
в реальности вам скорее всего нужны оба механизма
 Maxim
в запрошенной формулировке задачу решает dynamic arp inspection, на тиках его нет
А если сделать добавление лизов DHCP в arp и на бридже arp-reply-only, то любые "левые" маки по сути смогут только в пределах одного vlan общаться? Не поможет разве?
Innokentiy
тс как раз и печалится, что в пределах влана трафик продолжает ходить
Innokentiy
технически можно убрать бриджинг и настроить vlan-per-user, это решит проблему, но не особо элегантно
 Andrew
Maxim
тс как раз и печалится, что в пределах влана трафик продолжает ходить
ааа... точно, не так понял... ну тогда это ж проблема L2 и уровня доступа.
Innokentiy
pvlan и local-proxy-arp тоже могут быть решением
 Anton
 Anton
 Anton
Sergey
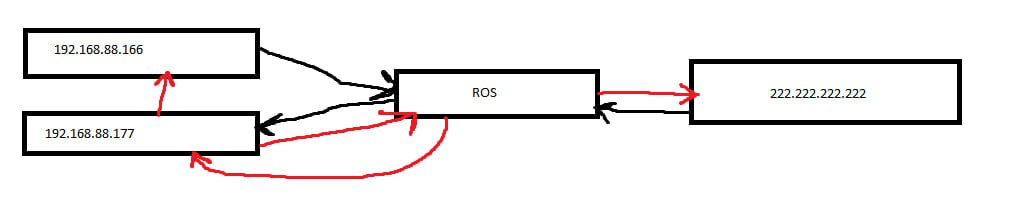
88.177 отправляет обратный пакет напрямую .166, но 166 ничего .177 не отправлял, пакет дропается
Anton
harpin nat видимо нужен вам
src-nat src=192.168.88.166 dst=192.168.88.177 и экшн либо маскарад либо адрес шлюза
маскарад сработал, спасибо!
IIyа
Здравствуйте. Подскажите пожалуйста. ЛВС, разделена на сегменты вланами. Подняты dhcp серверы (static-only), все хосты в сети в статике и внесены в адрес-листы. Файрволлом дропается форвард из локальных сетей в wan все не принадлежащее этим адрес-листам. Но остается доступ к локалке этих неучтенных, если вручную проставить адрес из подсетей локалки. Как это можно заблокировать? Благодарю.
Доступ клиентов проводами? Какое оборудование на доступе?
 Nikita
Denis
Доступ клиентов проводами? Какое оборудование на доступе?
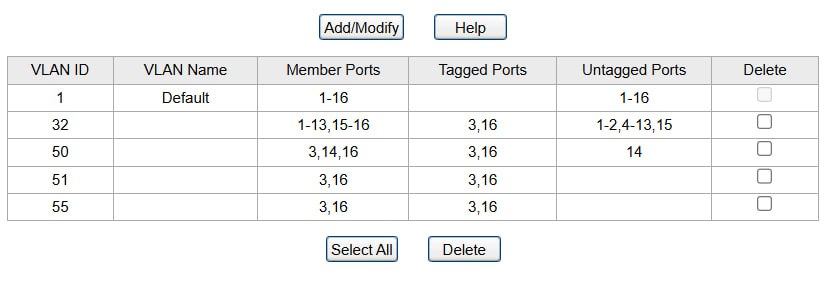
В большинстве провод. Есть тд TP-Link. После микрота - управляемые коммутаторы, но урезанные (нельзя назначить менеджмент влан, только дефолт vlan с id 1).
На микроте между вланами "коммунизма" нет.
IIyа
 Denis
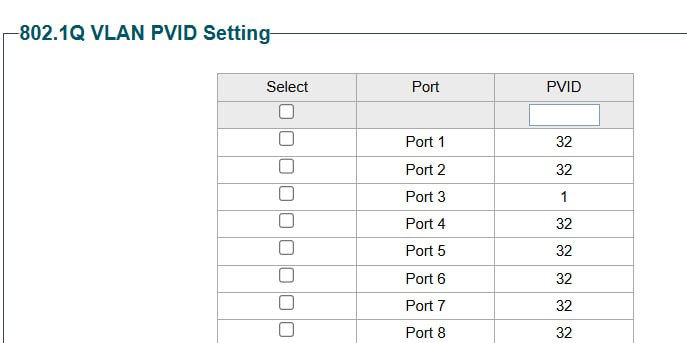 Denis
802.1Q VLAN
IIyа
ТП-Линки?
IIyа
Жесть )
IIyа
Ни Port Security, ни привязки мак-адресов к портам..
IIyа
А гнать вланами с портов всех юзеров на микротик и фильтровать их там - тоже вариант так себе..
 Dmitry
В большинстве провод. Есть тд TP-Link. После микрота - управляемые коммутаторы, но урезанные (нельзя назначить менеджмент влан, только дефолт vlan с id 1).
На микроте между вланами "коммунизма" нет.
Напишите модель. Хотя да, в случае TP-Link может быть всякое
Dmitry
Да с этими все печально
IIyа
Здравствуйте. Подскажите пожалуйста. ЛВС, разделена на сегменты вланами. Подняты dhcp серверы (static-only), все хосты в сети в статике и внесены в адрес-листы. Файрволлом дропается форвард из локальных сетей в wan все не принадлежащее этим адрес-листам. Но остается доступ к локалке этих неучтенных, если вручную проставить адрес из подсетей локалки. Как это можно заблокировать? Благодарю.
Кстати, попробуйте на роутере на интерфейсе LAN включить режим Local Proxy ARP. Он тогда будет отвечать на все широковещательные запросы протокола ARP (в поисках соответствия IP) своим мак-адресом.
Соответственно недоверенные устройства, получив такую связку, попрутся на роутер, где их трафик можно прибить или сделать еще что-нибудь.
Но чтобы доверенным устройствам такая бяка не прилетала, нужно все связки IP/MAC доверенных устройств зафиксировать в ARP-таблице статически.
Я такую схему не проверял на практике, но выглядит рабочей.
Сталкивался с применением софта IP Sentinel - и он реально не давал работать в одноранговой сети незарегистрированным машинам, все время вылазил "конфликт IP-адресов". https://miac.volmed.org.ru/wiki/index.php/Настройка_ip-sentinel Правда, этот софт, судя по результату, отправлял в поддельном пакете mac-адрес самого недоверенного источника (отчего у того и случался "конфликт IP").
Единственная проблема тут, что доверенное устройство успеет ответить недоверенному устройству быстрее роутера. Но от роутера ответ тоже прилетит и как будет реагировать свитч на две такие связки - не знаю.
Поэкспериментируйте, было бы интересно посмотреть на эту схему.
IIyа
Если бы свитчи были хотя бы базовые управляшки D-Link 1100-й серии, можно было бы включить AsymmetricVLAN для изоляции абонентов между собой и весь их трафик прилетал бы на аплинк, где микротик разбирался бы с ним.
Daniil Yurevich
Если бы свитчи были хотя бы базовые управляшки D-Link 1100-й серии, можно было бы включить AsymmetricVLAN для изоляции абонентов между собой и весь их трафик прилетал бы на аплинк, где микротик разбирался бы с ним.
Это же технология отдачи на порт несколько untagged vlan
Daniil Yurevich
А запретить обмен трафиком между портами - traffic segmentation