Хочу по инструкции в закрепе настроить проброс трафика через VPN,
/ip firewall mangle add action=mark-connection chain=prerouting connection-mark=no-mark connection-state=new dst-address-list=to-vpn in-interface-list=!WAN new-connection-mark=to-vpn-conn passthrough=yes
in-interface-list=!WAN - У меня нет интерфейс листов, и честно запутался у меня LTE интерфейс и WG , нужно оба их в список запихнуть?)
подгоните инструкцию под свою конфигурацию, либо подгоните свою конфигурацию под инструкцию. как вам проще
 Руслан


 IIyа
Хочу по инструкции в закрепе настроить проброс трафика через VPN,
/ip firewall mangle add action=mark-connection chain=prerouting connection-mark=no-mark connection-state=new dst-address-list=to-vpn in-interface-list=!WAN new-connection-mark=to-vpn-conn passthrough=yes
in-interface-list=!WAN - У меня нет интерфейс листов, и честно запутался у меня LTE интерфейс и WG , нужно оба их в список запихнуть?)
dst-address-list=to-vpn здесь используется для того, чтобы правило не красилось в красный цвет при деактивации этого интерфейса. Можете указать тут вместо dst-адрес-листа свой wg.
Лист !WAN - это стандартный адрес лист (содержащий WAN-интерфейсы, которые надо натить и фильтровать вход снаружи) В вашем случае - LTE и wg.
 Алексей видеонаблюдение Саратов
А прокси yes разве не нормально?
нормально, это было самое очевидное предположение, и оно оказалось неверным
Stan&slav
dst-address-list=to-vpn здесь используется для того, чтобы правило не красилось в красный цвет при деактивации этого интерфейса. Можете указать тут вместо dst-адрес-листа свой wg.
Лист !WAN - это стандартный адрес лист (содержащий WAN-интерфейсы, которые надо натить и фильтровать вход снаружи) В вашем случае - LTE и wg.
можете пожалуйста ещё подсказать, в список DNS добавляет в список Адресов хосты сайтов, но но они очень быстро исчезают, а устройства держат кэш ip, и получается какое-то время работает, а потом отваливается
Stan&slav
как можно заставить не удаляться хотябы несоклько часов ip адреса
IIyа
можете пожалуйста ещё подсказать, в список DNS добавляет в список Адресов хосты сайтов, но но они очень быстро исчезают, а устройства держат кэш ip, и получается какое-то время работает, а потом отваливается
На 1 день, например: /ip dns set address-list-extra-time=1d
Stan&slav
На 1 день, например: /ip dns set address-list-extra-time=1d
странно, что не могу найти этого в самом winbox
IIyа
странно, что не могу найти этого в самом winbox
В GUI - нет. В терминалке - /ip dns print
Также описано в документации help.mikrotik.com
Они серьезно взялись за мануалы в последние пару лет :)
 Arsen
Доброй ночи!
А нет ли скриптов, которые автоматизируют процесс создания ppp user/secret и генерацию сертификата?
mAX
Добрый день, подскажите пожалуйста, можно ли как то в микротике перенаправить смс ? Неудобно залазить постоянно в микрот и читать сообщения
я перенаправлял в телеграм
скрипт без поддержки русского, с некоторыми костылями получился.. поправил решение gpt)
https://gist.github.com/chertov/b8e82c0379bd70a37092f894e349b5ac
Stan&slav
я перенаправлял в телеграм
скрипт без поддержки русского, с некоторыми костылями получился.. поправил решение gpt)
https://gist.github.com/chertov/b8e82c0379bd70a37092f894e349b5ac
спасибо, уже нашел готовый скрипт, тоже решил в телегу слать, правда он транслит шлёт, но хотябы смс читаютсЯ)
 Кальмарыч
Ну что, друзья, дождались?
RouterOS 7.17 (Stable)
Внимательно читайте ченджлог перед установкой и не сломайте зубы об device-mode
IKEv2 сломался… 🫤 Генерация нового сертификата letsencrypt ломается в самом конце, а с самоподписанным - radius timeout error вылазит на этапе подключения клиента…
збс обновился, эхх
Daniil Yurevich
Ребята, у вас DOH нормально работает?
Последние пару дней у меня стабильно timeout'ами кидается (5с стоит). Это как на Cloudflare так и на GoogleDNS (ЭрТелеком оно же домсру, Челябинская обл.)
Кальмарыч
у меня DOT на отдельном одноплатнике, ниче сказать не могу 🤷🏻♂️
IIyа
Denis
Добрый всем. Подскажите плиз. От чего зависит выделение дхцп адресов из конца пула или его начала?
 Евгений
Добрый всем. Подскажите плиз. От чего зависит выделение дхцп адресов из конца пула или его начала?
тоже задавался этим вопросом, но по опыту скажу он с конца выдает и по порядку вниз.
Denis
тоже задавался этим вопросом, но по опыту скажу он с конца выдает и по порядку вниз.
 Denis
 Innokentiy
выдает всегда с конца к началу и не возвращается после освобождения
Innokentiy
возвращается только после того как полный круг сделает
 Евгений
Дополню.
Если что-то статикой вписано, то микрот может с начала начать выдавать. Много раз с этим сталкивался. Точную закономерность не вычислял.
Возможно…
Если выдал 250-254, потом микрот ребутнулся, а клиенты из-за свича остались со своими адресами… то микрот может с начала начать выдавать.
 Виталий
Мой микротик с RouterOS 7.14 выдает ip с начала почему-то.
P.s. ip микротика при этом статика с 254 в конце.
 Pavel
Блин, почему три прошедших дня я находил что угодно, но не это? 🤪
Спасибо, опробую
Александр, есть успехи, или не пробовал? Сейчас тоже пытаюсь ковырять на chr, есть проблема с хождением трафика
 Moneron 🇷🇺
Костя, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
 Maxim
Коллеги, я не помню как было в ROS6, но как будто динамические записи в политиках IPSec удалялись. Сейчас зашёл ROS 7.15.3, а там в списке 1000+ записей L2tp клиентов. Ну и активных пользователей L2tp пару дестяков) Подозреваю что может не сильно позитивно влиять на производительность. Удалить руками динамическийе политики не получается. Так у всех или только мне повезло?)
IIyа
Коллеги, я не помню как было в ROS6, но как будто динамические записи в политиках IPSec удалялись. Сейчас зашёл ROS 7.15.3, а там в списке 1000+ записей L2tp клиентов. Ну и активных пользователей L2tp пару дестяков) Подозреваю что может не сильно позитивно влиять на производительность. Удалить руками динамическийе политики не получается. Так у всех или только мне повезло?)
Я бы переконфигурировал L2TP добавив привязанные интерфейсы l2tp-server-binding. 2 десятка можно создать вручную.
Если не поможет, то попробовал бы не штатный "автоматический" L2tp/ipsec, а вручную повторить это.
Maxim
IIyа
Если клиенты постоянно меняются, то незачем. А если одни и те же, я б попробовал.
Ну и как говорится, другую версию ROS
Maxim
Если клиенты постоянно меняются, то незачем. А если одни и те же, я б попробовал.
Ну и как говорится, другую версию ROS
Меняются. Попробую обновиться сегодня вночи. Просто хотелось бы понять только ли у меня подобные проблемы с политиками
IIyа
Stanislav
какой жосткий редизайн морды
Они бы лучше подсветку синтаксиса в окнах со скриптами запили! Но к сожалению, приоритеты не те, маркетологи побеждают. 🤦♂️
 Андрей
Мой микротик с RouterOS 7.14 выдает ip с начала почему-то.
P.s. ip микротика при этом статика с 254 в конце.
Или лыжи не едут, или я тупой. Но оно же в тиках где-то настраиваться должно, с какого конца адреса выдавать. Я сейчас на выезде, посмотреть не могу. Но точно помню, что в 6 версии было. Неужели в 7 это убрали ?
 Sasha
Всем хорошего вечера
Sasha
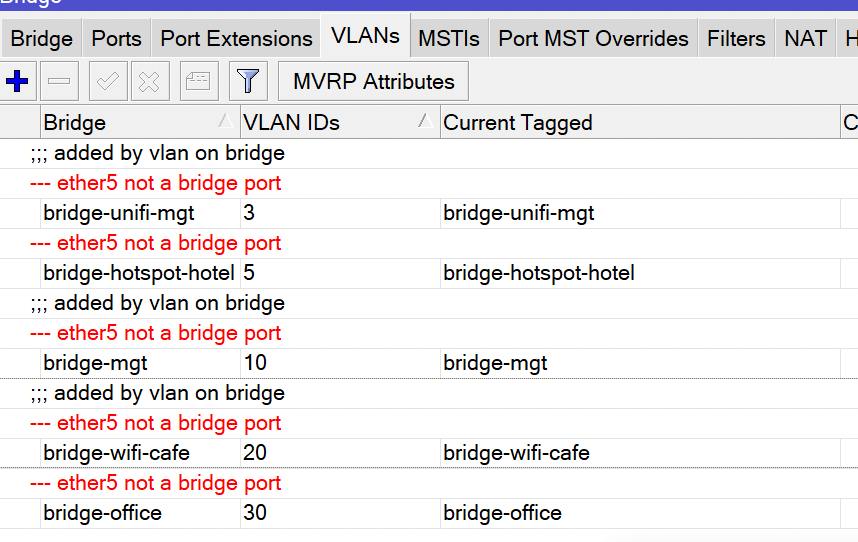
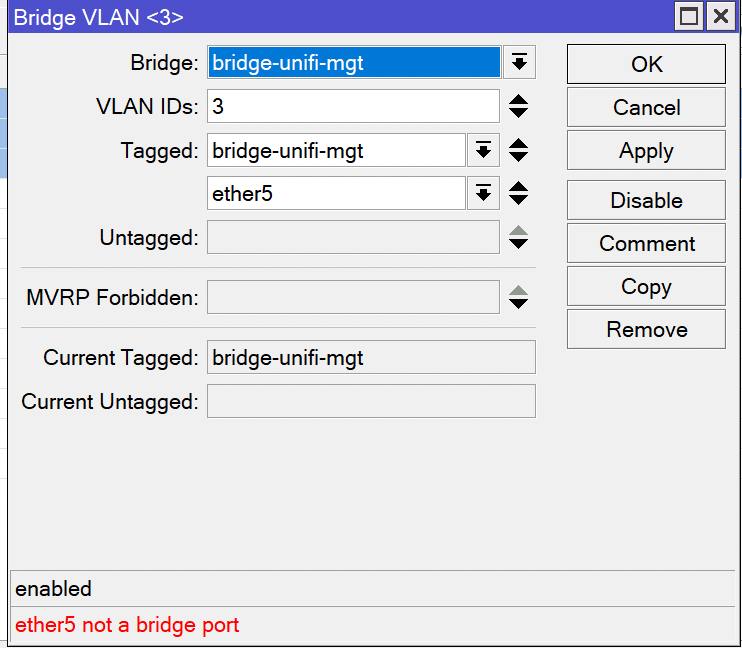
кто может обьяснить. Есть ether5 в него мне надо отдать транком вланы 3 5 10 20 30
Эти вланы в бриджах на бридж висит дхцп и прочее
Sasha
как только я даю так мне пишет что порт ether5 not bridge
Sasha
вообще какая то вакханалия получилась
IIyа
Или лыжи не едут, или я тупой. Но оно же в тиках где-то настраиваться должно, с какого конца адреса выдавать. Я сейчас на выезде, посмотреть не могу. Но точно помню, что в 6 версии было. Неужели в 7 это убрали ?
Нет, не настраивается. И да, по-умолчанию выдаётся с конца, но в некоторых конфигах - с начала. Я пока не анализировал, почему. Предположение, что есть зависимость от адреса самого DHCP (в начале или в конце) мне кажется логичным
IIyа
кто может обьяснить. Есть ether5 в него мне надо отдать транком вланы 3 5 10 20 30
Эти вланы в бриджах на бридж висит дхцп и прочее
подробнее, что за бриджи, что в них, как на них висит dhcp ?
Sasha
подробнее, что за бриджи, что в них, как на них висит dhcp ?
я хочу порт 5 выдать транком вланы на свитч дальше
IIyа
я хочу порт 5 выдать транком вланы на свитч дальше
что мешает vlan-интерфейсы навесить на ether5 напрямую?
Sasha
мне их потом надо будет еще в 1 порт раздать
Sasha
я навесил их
Sasha
но у меня нет нет да петля почему то
IIyа
1-й порт тоже транковый?
Sasha
нет
IIyа
а как несколько VLAN-ов собираетесь в 1-й порт выдать?
IIyа
😞
Нужно поэкспериментировать и понять зависимость ,при каких обстоятельствах микротик начинает выдавать IP с начала.
А вообще - совершенно пофигу, это лишь вопрос эстетики
Sasha
1-й порт тоже транковый?
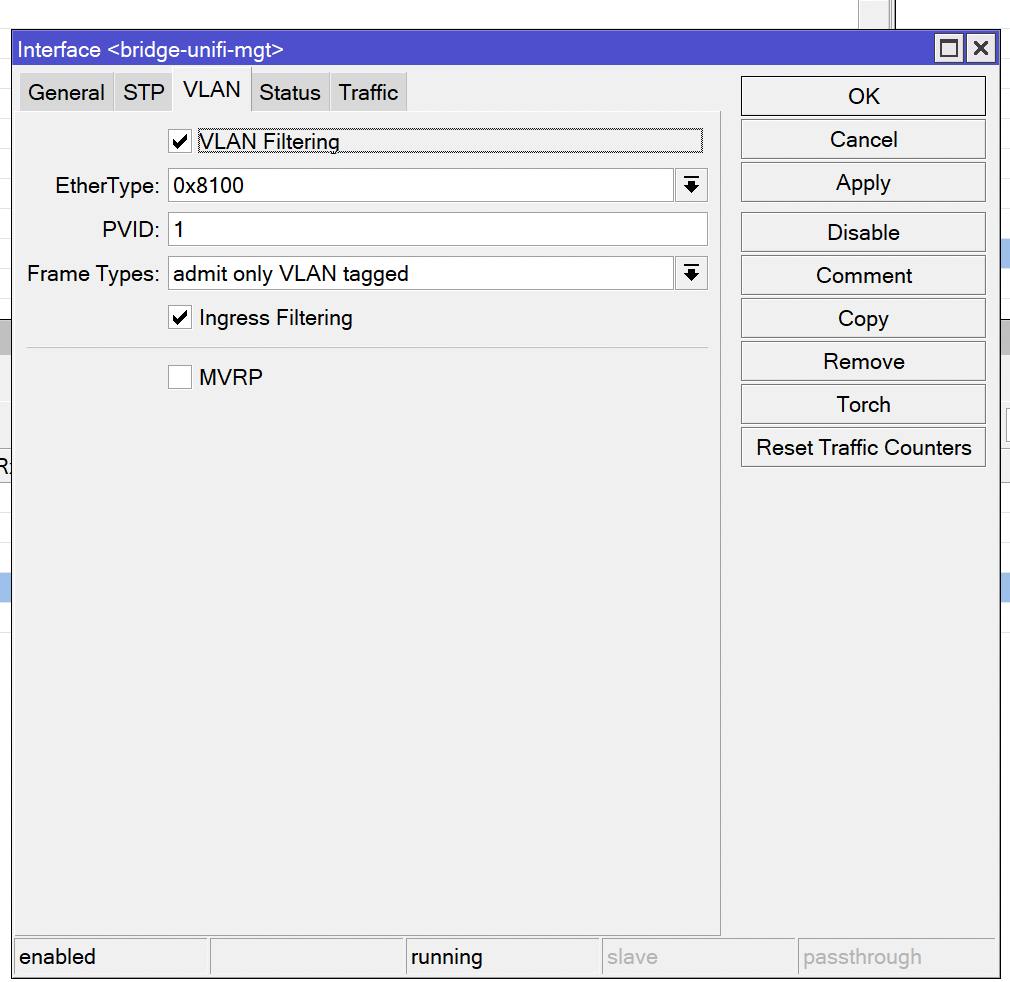
я создал 5 бриджей навешал на каждый по влану через бридж-влан и указал что они taged и выбрал помимо бриджа еще и интерфейс ether5 включил фильтрацию только тегированый трафик и получил ошибку ether5 not bridge port
Sasha
 Sasha
 Sasha
 Dmitry
Руслан
Или лыжи не едут, или я тупой. Но оно же в тиках где-то настраиваться должно, с какого конца адреса выдавать. Я сейчас на выезде, посмотреть не могу. Но точно помню, что в 6 версии было. Неужели в 7 это убрали ?
DHCP будет выдавать вам айпишники как вы хотите если в пуле укажете 10.20.30.254-10.20.30.20, к примеру.
Тогда будет счастье :)
И мне так же помнится, что в какой-то версии 6 починили выдачу айпи, но точно не вспомню. возможно показалось просто.
Dmitry
и как быть если надо больше 1 влана?
Включить в bridge / настроить vlan-filtering / отметить ether5 как tagged во всех нужных clan
---
Если нужно терминировать ( повесить ip-адреса ) на MT - добавить сам bridge как tagged порт / добавить vlan интерфейсы с родительским интерфейсом bridge
Dmitry
Сколько уже можно мусолить эти vlan-ы, честно ...
Sasha
Включить в bridge / настроить vlan-filtering / отметить ether5 как tagged во всех нужных clan
---
Если нужно терминировать ( повесить ip-адреса ) на MT - добавить сам bridge как tagged порт / добавить vlan интерфейсы с родительским интерфейсом bridge
В какой включить бридж? Я для него щас отдельно создал бридж и закинул ether5 во все как taged и трафик 0
Dmitry
IIyа
В какой включить бридж? Я для него щас отдельно создал бридж и закинул ether5 во все как taged и трафик 0
Вам нужен только 1 бридж.
в него включить порт5 а на него сверху повесить vlan-интерфейсы
включить vlan filtering
создать bridge vlans, где в tagged вносить сам bridge и ether5
так будет работать
теперь разобраться, как вы их хотите выводить на порт1
Sasha
Sasha
Просто если это не бриджи я не могу повешать на них дхцп на эти вланы
IIyа
Можете. по серверу на каждый vlan
однако прежде нужно узначь как выих хотите выводить в ether1
Sasha
можно в лс?
Sasha
если не затруднит
IIyа
можно
 Maxim
Никто не наблюдает проблем с Google и Meta через впн? У меня после масштабного сбоя в РФ начались странные выкрутасы: оба телека (Xiaomi) несколько дней назад одновременно утром сказали что подключение якобы ограничено. Перестал открываться YouTube и, как ни странно Кинопоиск🤭. Все подсети завернуты в впн в штаты. На пинги все отзывается. На телефоне и компе ютуб работает. При этом перестала открываться гугл почта и гугл плей. Все голову уже сломал.
 Ettercap
Никто не наблюдает проблем с Google и Meta через впн? У меня после масштабного сбоя в РФ начались странные выкрутасы: оба телека (Xiaomi) несколько дней назад одновременно утром сказали что подключение якобы ограничено. Перестал открываться YouTube и, как ни странно Кинопоиск🤭. Все подсети завернуты в впн в штаты. На пинги все отзывается. На телефоне и компе ютуб работает. При этом перестала открываться гугл почта и гугл плей. Все голову уже сломал.
Но ведь если завернуть весь трафик внутрь vpn, то все чудесным образом будет работать.
Maxim
Maxim
Да и весь не получится. Есть с десяток впн которые в меня смотрят. Эти подсети придётся гнать в шлюз провайдера. Но мысль интересная. Попробую
Maxim
Работает🤔
Maxim
Что-то я походу не выспался... О чем это говорит?
Maxim
🤨