 Denis


Это извне
Denis
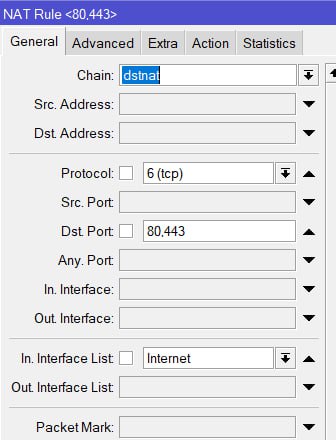
 Руслан
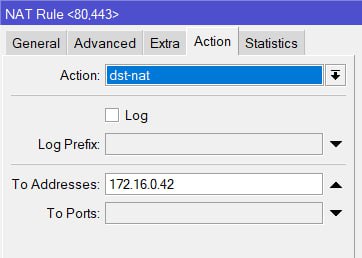 Руслан
Evgenyi
Ппц у вас тут ботов валится. Нигде такого не вижу и не видел. 🤷 в шоке 🤯
 Innokentiy
боты валятся во все чатики, просто обычно их отстреливают тихо. а тут роза на каждый чих спамит
Innokentiy
@moneron @AndreySo может выключим велкам-сообщение в розе?
 Andrey
Evgenyi
боты валятся во все чатики, просто обычно их отстреливают тихо. а тут роза на каждый чих спамит
Ясно. Спасибо за информацию
 Moneron 🇷🇺
Ппц у вас тут ботов валится. Нигде такого не вижу и не видел. 🤷 в шоке 🤯
Им интересен микротик )
IIyа
Плохо у него юсб нет woobm воткнуть
Плохо у него нет компорта, как на старых RBшэчках, подоткнул Serial, запустил Putty - и смотришь что там с ним 🙃
 NIKOLYA
IIyа
если взять от 6ки нетинсталл, то такая картина
Will reset config
Using server IP: 192.168.88.3
Starting PXE server
Waiting for RouterBOARD...
PXE client: D4:01:C3:BD:C5:B0
Sending image: arm64
TFTP error not defined: 0xffd30134
По логике надо брать нетинстал, версией равной или выше заводскому/прошитому бутлоадеру. Да ещё и версии, как обычно, иногда приходится подбирать. Опыт прошивки нетинсталлом есть?
IIyа
Хотя.. если линк поднимается только на 10М, скорее всего SoC накрылся, возврат по браку.
NIKOLYA
По логике надо брать нетинстал, версией равной или выше заводскому/прошитому бутлоадеру. Да ещё и версии, как обычно, иногда приходится подбирать. Опыт прошивки нетинсталлом есть?
да есть конечно, не одна сотня ролтенов прошла ...
по всем симптомам трупешник
даже если учесть что вдруг он восстановится, такой ролтен, который на ходу потерял прошивку считай из коробки, нахрен надо в прод, буду возвращать
NIKOLYA
спасибо за советы)
IIyа
да есть конечно, не одна сотня ролтенов прошла ...
по всем симптомам трупешник
даже если учесть что вдруг он восстановится, такой ролтен, который на ходу потерял прошивку считай из коробки, нахрен надо в прод, буду возвращать
Кстати, я обычно под WAN использую 5-й порт. Поскольку на 1-м висит функция нетинсталла, и в случае его повреждения, роутер уже не перепрошить. И в подозрительных случаях использую грозозащиту (гальваническую развязку) InfoSys РГ6 или полноценную РГ5, а для радиоточек с PoE - РГ4. У меня даже дома стоит РГ6, поскольку встречал случаи прилётов сетевого напряжения по кабелю, а микротики не так чтоб и дешевые.
 Аникей
Кстати, я обычно под WAN использую 5-й порт. Поскольку на 1-м висит функция нетинсталла, и в случае его повреждения, роутер уже не перепрошить. И в подозрительных случаях использую грозозащиту (гальваническую развязку) InfoSys РГ6 или полноценную РГ5, а для радиоточек с PoE - РГ4. У меня даже дома стоит РГ6, поскольку встречал случаи прилётов сетевого напряжения по кабелю, а микротики не так чтоб и дешевые.
Это почему не перепрошить? Вчера нетинсталлом перешил на свежие пакеты свой hap ac2, а потом благополучно воткнул провайдерский кабель и он продолжил работать, но уже с новым вайфай
IIyа
Это почему не перепрошить? Вчера нетинсталлом перешил на свежие пакеты свой hap ac2, а потом благополучно воткнул провайдерский кабель и он продолжил работать, но уже с новым вайфай
Нетинсталлом перешивали на каком порту роутера?
Аникей
А если он сгорит от прилета, например, что тогда?
Нифига себе «если» 😅
Как это спасёт микротик и стальные порты? У меня два погорельца были за всю жизнь от прилёта через провайдера, и оба раза роутер горел полностью и убивал с собой порты компов, которые к нему подключены 🥲
IIyа
Нифига себе «если» 😅
Как это спасёт микротик и стальные порты? У меня два погорельца были за всю жизнь от прилёта через провайдера, и оба раза роутер горел полностью и убивал с собой порты компов, которые к нему подключены 🥲
Ну вот у знакомого сейчас RB4011 в работе, Ether1 и 10 паленые грозой... Остальные нормально работают. Я ему говорил ставить грозозащиту, а он решил сэкономить.
IIyа
Это дело случая и особенностей схемотехники девайса. Иной целиком выгорит, а у иного просто порты дохнуть будут по-одному.
 Victor
Ну вот у знакомого сейчас RB4011 в работе, Ether1 и 10 паленые грозой... Остальные нормально работают. Я ему говорил ставить грозозащиту, а он решил сэкономить.
Откуда уверенность, что защита бы спасла?
 Wasp
Ну вот у знакомого сейчас RB4011 в работе, Ether1 и 10 паленые грозой... Остальные нормально работают. Я ему говорил ставить грозозащиту, а он решил сэкономить.
Грозозащита - это комплекс мер. Нужен экранированный кабель, правильное заземление. У вас сколько ом заземление?
Innokentiy
котаны, помогите настроить bridge firewall, мне надо запретить форвардинг длинковских лупдетектов ethertype=0x9000
Innokentiy
/interface bridge
add name=bridge1 protocol-mode=none vlan-filtering=yes
/interface bridge port
add bridge=bridge1 edge=yes interface=ether2 pvid=777
/interface bridge settings
set use-ip-firewall=yes use-ip-firewall-for-vlan=yes
/interface bridge filter
add action=accept chain=forward in-interface=ether2 mac-protocol=packing-simple
Innokentiy
ожидаю, что у правила будет капать счетчик, но он не капает
Антон
ожидаю, что у правила будет капать счетчик, но он не капает
/in/b/fil/a action=log mac-protocol=0x9000 chain=input place-before=0
Потом в лог.
Что-то есть там?
Антон
Я бы ещё указал in-bridge если используется in-interface если этот интерфейс находится в bridge.
Innokentiy
/in/b/fil/a action=log mac-protocol=0x9000 chain=input place-before=0
Потом в лог.
Что-то есть там?
ваше правило вроде не сильно отличается от моего? packing-simple=0x9000
Innokentiy
place-before не особо актуально, других правил пока нет)
Innokentiy
chain=input не очень понятно, этот трафик не обрабатывается тиком и форвардится как мультикаст
Антон
ваше правило вроде не сильно отличается от моего? packing-simple=0x9000
Правило более широкое и только на вход.
Innokentiy
попробовал поставить инпут, но все равно все по нулям
Innokentiy
есть такое ощущение, что где-то чего-то надо довключить)
Антон
Или выключить...
Innokentiy
или выключить
Антон
/in/b/sett/set use-ip-firewall=no
Не очень хочется этого, но думаю это может влиять.
Innokentiy
поставить no?
Innokentiy
нет эффекта(
Антон
...
Буду думать дальше...
Антон
/in/b/fil/a action=log mac-protocol=0x9000 chain=forward
/in/b/fil/a action=log mac-protocol=0x9000 chain=output
Доп правила, если ищем.
Может быть оно у тебя бегает только в VLAN...
В таком случае можно прокинуть и vlan-id
Innokentiy
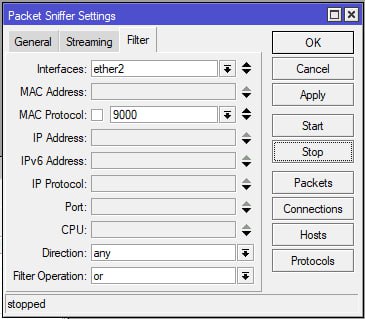
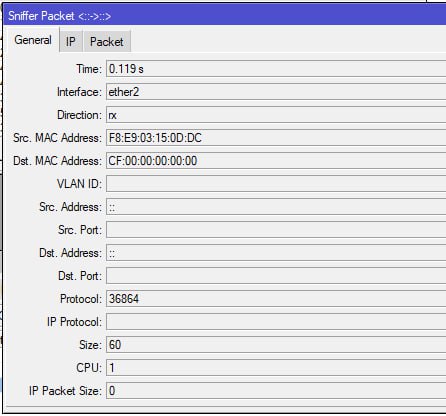
на ether2 оно точно приходит антагом
Innokentiy
 Innokentiy
 Innokentiy
мб это потому что свитччип не умеет в rule table?
IIyа
Откуда уверенность, что защита бы спасла?
Изучение схемотехники, чтение информации. Опыт.
Кроме того, если бы там бахнуло вот так вообще конкретно, то погорело бы все в округе и RB4011 не выжил бы.
IIyа
Грозозащита - это комплекс мер. Нужен экранированный кабель, правильное заземление. У вас сколько ом заземление?
Не знаю, сколько у него там Ом заземления.
В моих кейсах (у меня) - ничего не горит.
Экранированный кабель не всегда к месту, иногда экран больше вредит.
IIyа
/in/b/sett/set use-ip-firewall=no
Не очень хочется этого, но думаю это может влиять.
Включение галки заставляет бридж прокидывать трафик через обычный файрволл, что сразу нагружает проц. Это атавизм еще с самых первых версий ROS, когда в бридже никаких фильтров ещё не было реализовано. Используйте фильтрацию в самом бридже.
Daniil Yurevich
Daniil Yurevich
Тот же CPU.
IIyа
мб это потому что свитччип не умеет в rule table?
Что не умеет свитч аппаратно - реализуется процессором программно.
IIyа
А на чем, по твоему, работает eb tables?
Разные пути прохождения трафика и разная нагрузка на проц.
Daniil Yurevich
Разные пути прохождения трафика и разная нагрузка на проц.
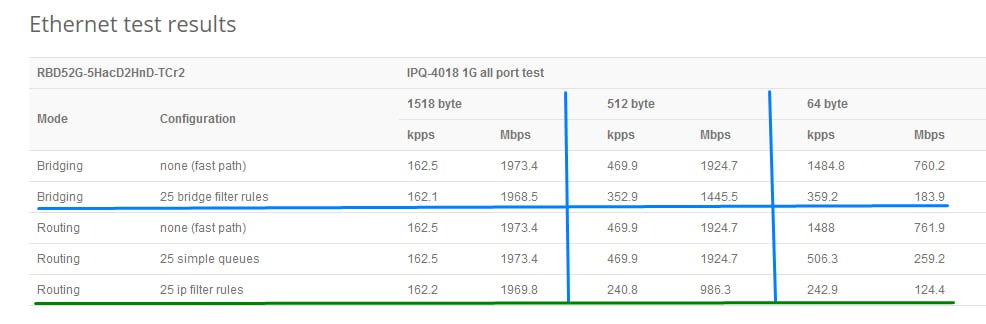
Я, конечно, с тестером не сидел, но интересно было бы посмотреть насколько сильно разнится использование IP firewall в bridge, нежели в eb tables
IIyа
Я, конечно, с тестером не сидел, но интересно было бы посмотреть насколько сильно разнится использование IP firewall в bridge, нежели в eb tables
 IIyа
/interface bridge
add name=bridge1 protocol-mode=none vlan-filtering=yes
/interface bridge port
add bridge=bridge1 edge=yes interface=ether2 pvid=777
/interface bridge settings
set use-ip-firewall=yes use-ip-firewall-for-vlan=yes
/interface bridge filter
add action=accept chain=forward in-interface=ether2 mac-protocol=packing-simple
Если на порту PVID=777, то приходящий трафик тегируется VLAN-ID=777 и отправляется на обработку в бридж. А в бридже у вас не прописан VLAN-ID=777, поэтому летит мимо.
Innokentiy
Если на порту PVID=777, то приходящий трафик тегируется VLAN-ID=777 и отправляется на обработку в бридж. А в бридже у вас не прописан VLAN-ID=777, поэтому летит мимо.
если это действительно так, то это лютая дичь)
Innokentiy
через полчасика проверю
IIyа
если это действительно так, то это лютая дичь)
Это не дичь а работа VLAN на ingress портах.
Если у вас нет 777-й VLAN, то оставьте VLANID=1 что по-умолчанию. В самом бридже по-умолчанию тоже VLANID=1
IIyа
Либо в правилах фильтра бриджа укажите, что есть тег VLAN=777
Innokentiy
нет, это именно дичь, потому что по стандарту метка 802.1q не обязана совпадать с VID, по таблице которого будет обрабатываться кадр
IIyа
нет, это именно дичь, потому что по стандарту метка 802.1q не обязана совпадать с VID, по таблице которого будет обрабатываться кадр
Метка вешается на нетегированные кадры
Innokentiy
по стандарту вешается не метка, а VID, который является отдельной с меткой 802.1q сущностью
IIyа
Хорошо, не метка, а внутренний VLAN IDentificator ))
Ну а как еще нетегированный траффик загнать в какую-то VLAN?
Innokentiy
1. "загонять" никого никуда не надо, надо определить, по какой таблице обрабатывать кадр
2. для кадров без метки определить таблицу нужно по каким-то правилам, заданным администратором
2а. проще всего - по аналогу команды switchport access vlan X / switchport native clan X. в мире микротика - int br port pvid
2b. посложнее - mac-based vlan. микроты в такое нативно не умеют (хотя что-то очень похожее можно сделать через switch rule), но смысл в том, что таблица для обработки кадра определяется по маку источника (часто через радиус)
3. для кадров с меткой можно либо использовать то, что лежит в метке, либо опять же оперировать правилами
3а. проще всего - доверяем тому, что лежит в метке, и назначаем VID равным тому, что лежит в метке
3b. смотрим на то, что лежит в метке, и с помощью неких манипуляций вычисляем из этого некоторый другой VID (в цисках это называется private vlan)
3с. mac-based vlan и прочие извращения никто не отменял
Innokentiy
спасибо, вы были правы, действительно, микрот VID для кадра хранит в метке 802.1Q, которую приклеивает к кадру даже тогда, когда в кадре ее изначально не было
 Dmitry
Innokentiy
спасибо, вы были правы, действительно, микрот VID для кадра хранит в метке 802.1Q, которую приклеивает к кадру даже тогда, когда в кадре ее изначально не было
соответственно, ethertype в тот момент, когда кадр попадает в сниффер, 0x9000, а в тот момент, когда проверяется матчер в bridge firewall - уже 0х8100
IIyа
Что касается Микротика, то он всегда использовал внутренние вланы, в силу архитектуры роутербордов первых поколений (свит-чип + проц сбоку, связанные единственным линком MII/RGMII и т.д).
Innokentiy
и корректный синтаксис в моем случае
add action=passthrough chain=forward in-interface=ether2 mac-protocol=0x8100 vlan-encap=0x9000
Alexey
Добрый день, подскажите пож, какие могут быть подводные камни в настройке DHCP сервера на виртуальном wlan интетерфейсе? Делаю виртуальный wlan, сажаю его на другой бридж, поднимаю два разных  dhcp сервера с разными пулами адресов, подключаюсь к ssid виртуального wlan и все равно получаю адрес из пула основного беспроводного интерфейса 🙁 что-то очевидное видимо пропускаю, но что?
Маша, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.