 IIyа

 IIyа
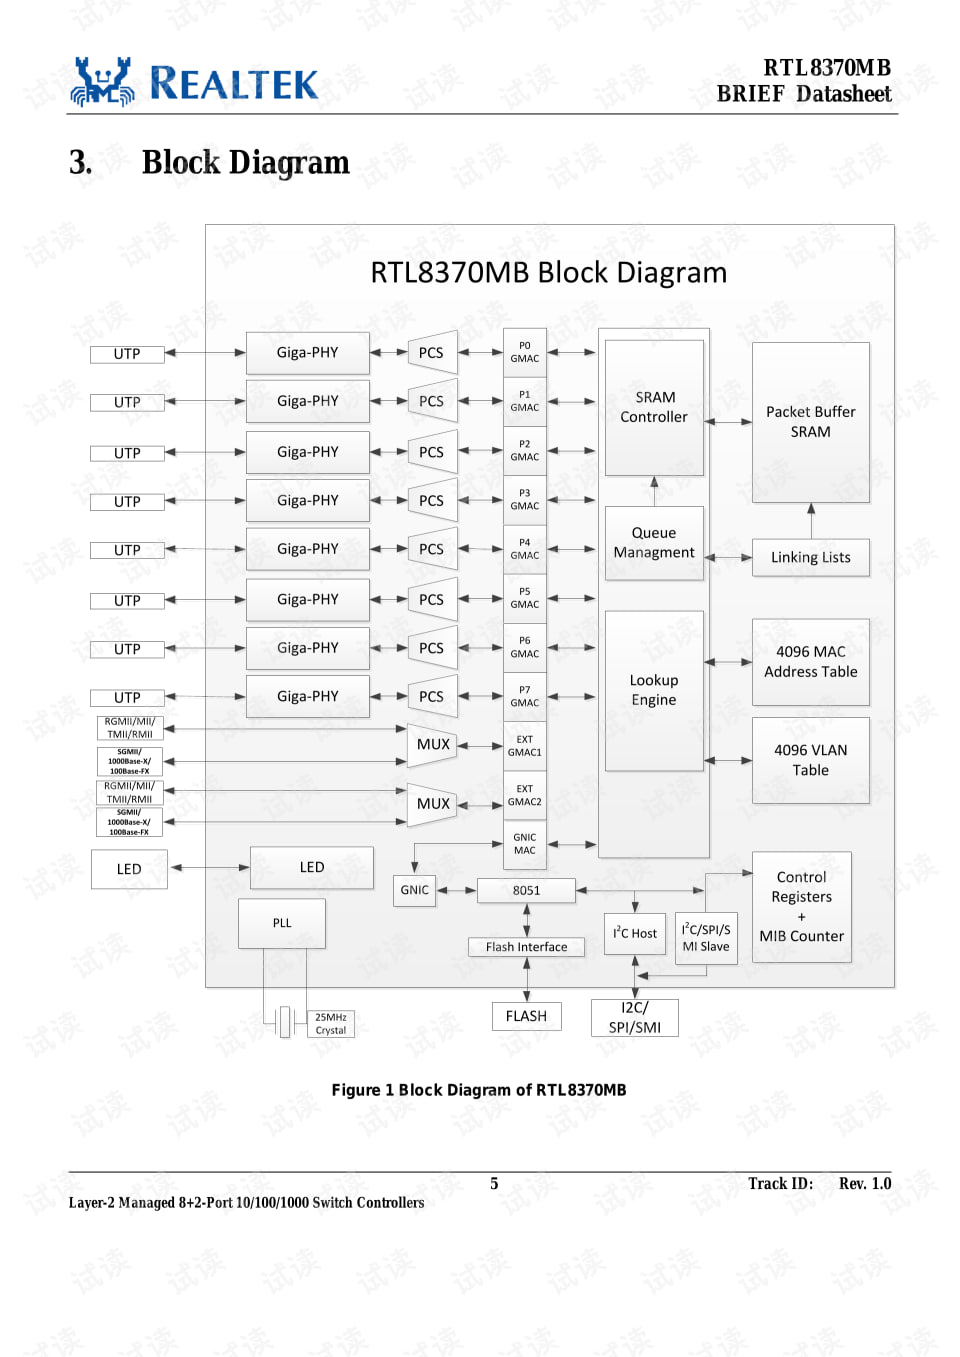
О, красота, там проц 8051 😇🕺🕺🕺 Раньше не замечал. Крут старикашка!
 Dmitry
Dgs-1108 без доработки от D-Link, и то потому что его массово используют провайдеры, просто кусок железа - примерно такой как mikrotik
 Alexandr
в телеге есть чатик по хаку реалтеков
Пользователь Alexandr имеет 1/3 предупреждений, будьте внимательны!
Причина:
Действие Invitelink заблокировано в этом чате.
IIyа
в телеге есть чатик по хаку реалтеков
Вы намекаете, что специально сформированным пакетом/последовательностью можно получить доступ к управлению свитч-чипом с любого "access-порта"? 🤔
Roman
Подскажите, как в crs326 настроить 10gb sfp, желательно пошагово
 Andrey
Работает из коробки. Если линк не поднимается, смотрим видит ли микротик модуль, если модуль видит, проверяем патчкорд, если всё ок, убираем автосогласование скорости и проверяем на какой скорости поднялся линк. Есть прикол, что не все модули работают нормально. Мы только спустя год смогли "подобрать", не оригинальные модули, которые работают без нареканий.
cl0oud
на сером ип fwd в днс статик не работает, не добавляет в адрес лист ип-адреса? - на белом почему-то в двух местах работает, на сером в 3 нет.
 Аникей
Подскажите, как в crs326 настроить 10gb sfp, желательно пошагово
Некоторые sfp приходится под микротики прошивать совместимой прошивкой. Мои поставщики это самостоятельно делают
cl0oud
Уточните
уточняю, в DNS Static есть записи типа FWD, которые могут автоматически добавлять ип адреса в IP - Firewall - Address List, так работает на 2 примерах где статика, и не работает на 3 примерах где серые ип адреса. как дали понять в другой группе, от белости и серости это не зависит, вот и копаю, от чего зависит
IIyа
уточняю, в DNS Static есть записи типа FWD, которые могут автоматически добавлять ип адреса в IP - Firewall - Address List, так работает на 2 примерах где статика, и не работает на 3 примерах где серые ип адреса. как дали понять в другой группе, от белости и серости это не зависит, вот и копаю, от чего зависит
Вы про адреса уточните, чьто за белые и серые? В запросах? Или в сети используются?
cl0oud
белые и серые это wan, а запрос в днс статик к любому *.domain.com
IIyа
А на какой сервер форвардите запросы?
cl0oud
к любому, можно 8.8.8.8 или 1.1.1.1
cl0oud
это не меняет сути
cl0oud
на* всех железках одинаковые настройки и сама начинка, только белые и серые ван
IIyа
на* всех железках одинаковые настройки и сама начинка, только белые и серые ван
Данные dns-серверы доступны на "серых адресах"?
Что-то у вас настроено. Ибо вот у меня нет разницы какой там wan-адрес, всё работает должным образом.
Не используете DOH вкупе со старыми прошивками (DOH не форвардился) ?
cl0oud
Данные dns-серверы доступны на "серых адресах"?
Что-то у вас настроено. Ибо вот у меня нет разницы какой там wan-адрес, всё работает должным образом.
Не используете DOH вкупе со старыми прошивками (DOH не форвардился) ?
доступы есть, буду искать, раз у вас всё нормально
IIyа
доступы есть, буду искать, раз у вас всё нормально
Обновите прошивки до последней стабильной (7.16.2)
cl0oud
Обновите прошивки до последней стабильной (7.16.2)
они самые и есть, да и nat чистый, побалуюсь с днс серверами и может ещё чего придумаю
cl0oud
заработало, сам не знаю как, просто почистил статику днс и через терминал добавил заново
IIyа
заработало, сам не знаю как, просто почистил статику днс и через терминал добавил заново
может, какие записи совпадали
cl0oud
не, добавлял до этого скриптом - не работало, вручную через терминал - заработало, дело было в днс статике
cl0oud
просто так же делал на белом wan, вот сейчас и на сером заработало
IIyа
Интересный скрипт ) Что-то хитрое вносил.
cl0oud
то же самое вносил, просто сам скачивал файл с сервера (который в базе хранился) да через import выполнялся
cl0oud
то же самое вносил, просто сам скачивал файл с сервера (который в базе хранился) да через import выполнялся
так же, до этого добавлял правила:/ip firewall nat
add disabled=no chain=dstnat protocol=udp dst-port=53 action=redirect to-ports=53
add disabled=no chain=dstnat protocol=tcp dst-port=53 action=redirect to-ports=53
cl0oud
но и отключал их, разницы нет
IIyа
так же, до этого добавлял правила:/ip firewall nat
add disabled=no chain=dstnat protocol=udp dst-port=53 action=redirect to-ports=53
add disabled=no chain=dstnat protocol=tcp dst-port=53 action=redirect to-ports=53
Надо скрипт смотреть и записи, что он там брал и как вносил.
В правилах редиректа лучше добавить отслеживаемый интерфейс/диапазон_IP.
 Δҿዙนς 👨💻
Вышла 7.16.2 stable. Небольшие дополнения и исправления:
What's new in 7.16.2 (2024-Nov-26 14:09):
*) certificate - do not download CRL if there is not enough free RAM;
*) certificate - fixed handling of capsman-cap certificates (introduced in v7.16);
*) dhcpv4-server/relay - added additional error messages for DHCP servers and relays;
*) dns - fixed lookup order for static DNS entries (introduced in v7.16.1);
*) ethernet - improved linking after reboot for hAP ax lite devices ("/system routerboard upgrade" required);
*) gps - changed default GPS antenna setting for LtAP mini with internal LTE/GPS combo antenna;
*) leds - fixed bogus argument for "leds" property (introduced in v7.16);
*) leds - fixed PoE-in LEDs for CRS318-1Fi-15Fr-2S device;
*) modem - KNOT BG77 modem, improved handling of modem unexpected restarts;
*) route - fixed possible issue with inactive routes after reboot (introduced in v7.16);
*) routerboot - improved stability for IPQ8072 and IPQ6010 when flash-boot is used ("/system routerboard upgrade" required);
Народ, подскажите как правильно написать, чтоб в письмо отправки бэкапов можно было положить два файла?
В инете такой скрипт и там один файл добавляется и потом дублируется скрипт, но уже разница file=$exportfile.
/tool e-mail send from=$EaccountFrom to=$EaccountTo server=$smtpserv port=587 user=$EaccountFrom password=$pass tls=starttls file=$backupfile subject=("BackUP Mikrotik in $sysname (" . [/system clock get date] . ")") body=("$sysname Backup file see in attachment. RouterOS $sysver");
Как правильно перечислить, чтоб два было вложения в одном письме?
В 6-й версии нормально работало, 2 файла в одной отправке было.
IIyа
Народ, подскажите как правильно написать, чтоб в письмо отправки бэкапов можно было положить два файла?
В инете такой скрипт и там один файл добавляется и потом дублируется скрипт, но уже разница file=$exportfile.
/tool e-mail send from=$EaccountFrom to=$EaccountTo server=$smtpserv port=587 user=$EaccountFrom password=$pass tls=starttls file=$backupfile subject=("BackUP Mikrotik in $sysname (" . [/system clock get date] . ")") body=("$sysname Backup file see in attachment. RouterOS $sysver");
Как правильно перечислить, чтоб два было вложения в одном письме?
В 6-й версии нормально работало, 2 файла в одной отправке было.
file (File[,File]; Default: ) List of the file names that will be attached to the mail separated by a comma.
IIyа
Стало быть нам надо взять два имени файла, соединить их через запятую и поместить набор в переменную $backupfile
Или просто подставить имена file=($backupfile1.",".$backupfile2)
Δҿዙนς 👨💻
file (File[,File]; Default: ) List of the file names that will be attached to the mail separated by a comma.
т.е. вот так будет выглядеть блок?
/tool e-mail send from=$EaccountFrom to=$EaccountTo server=$smtpserv port=587 user=$EaccountFrom password=$pass tls=starttls file ($backupfile [,$exportfile]; Default: ) subject=("BackUP Mikrotik in $sysname (" . [/system clock get date] . ")") body=("$sysname Backup file see in attachment. RouterOS $sysver");
IIyа
т.е. вот так будет выглядеть блок?
/tool e-mail send from=$EaccountFrom to=$EaccountTo server=$smtpserv port=587 user=$EaccountFrom password=$pass tls=starttls file ($backupfile [,$exportfile]; Default: ) subject=("BackUP Mikrotik in $sysname (" . [/system clock get date] . ")") body=("$sysname Backup file see in attachment. RouterOS $sysver");
нет, не так. Это цитата из вики с примером синтаксиса команды(параметра)
IIyа
Или просто подставить имена file=($backupfile1.",".$backupfile2)
Такой синтаксис должен сработать
Δҿዙนς 👨💻
нет, не так. Это цитата из вики с примером синтаксиса команды(параметра)
)) ясно. я прошу подсказать как правильно написать-то.. ? к сожалению я не понимаю синтаксис🫠
IIyа
Так там дело еще в том, что оба имени надо предварительно подготовить. Как я понимаю, в данном скрипте подготавливается только одно.
Пользователь Evgenyi имеет 1/3 предупреждений, будьте внимательны!
Причина:
Действие Invitelink заблокировано в этом чате.
Total messages:345230
cl0oud
когда amneziawg завезут в микротик, есть инфа?
 Anton
когда amneziawg завезут в микротик, есть инфа?
https://hub.docker.com/r/wiktorbgu/amneziawg-mikrotik
Anton
Коллеги, добрый вечер. Пытаюсь поднять на CHR Open-VPN. При попытке подключения в логе следующая ошибка сразу после коннекта - disconnected <poll error>. Подскажите в какую сторону копать? Я пробовал менять IP пул на адрес в ручную, ошибка та же
Anton
Проблема решилась обновлением клиента на Windows
IIyа
Проблема решилась обновлением клиента на Windows
С OpenVPN это обычная проблема, скорее даже стандартная багофича. Разработчики постоянно что-то меняют по-мелочи, что вызывает несовместимость между разными версиями.
 Андрей
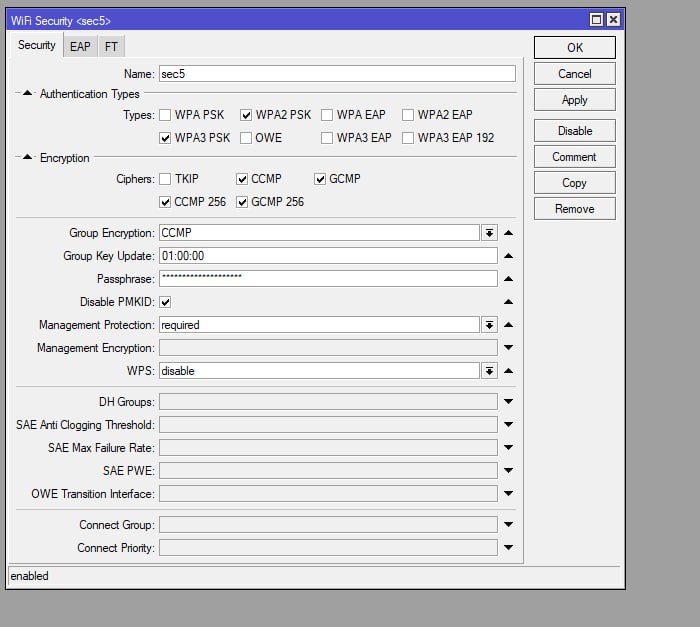
подскажите такой момент. современные эпл устройства, 15 айфон и свежий айпад про не хотят соединяться при подключенном ВПА3
Андрей
 Андрей
просто не видят сеть. стоит поставить еще и впа2 все норм работает
Андрей
как заставить работать только ВПА3?
Андрей
микротик ах2
Андрей
Щас пока рано для впа3 онли
почему? стандарт уже давно принят и по идее должен работать. столько обновлений вышло...
Overclocker
почему? стандарт уже давно принят и по идее должен работать. столько обновлений вышло...
Далеко не все клиенты поддерживают, а некоторые, которые поддерживают, если точка не одна, осень плохо переключаются.
Пока лично наоборот отключаю впа3, если это объект с разношёрстными клиентами
 Фима
Доброе
Фима
Кто-нить связывал ROS7 с freeradius?
Фима
Интересует передаёт-ли ROS7 параметр Acct-Input-Gigawords при dhcp?
Фима
на ROS6 прилетает - там вопросов нет
Фима
а вот в ROS7 в логах пусто, трафф не подсчитатьэ
Андрей
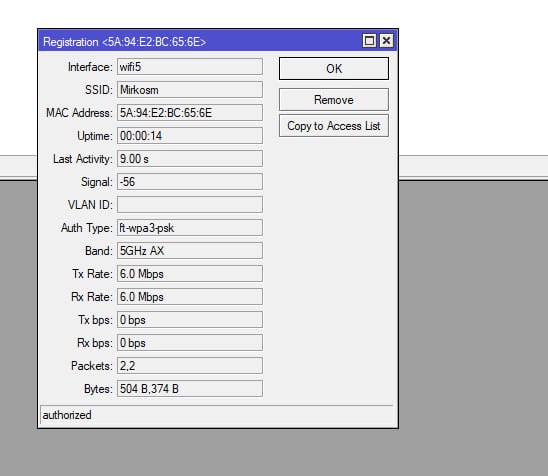
обновился сейчас на 7,17. там появились поля с авторизацией. так с чистым ВПА3 сеть не видят и не коннектятся, но стоит включить и впа2 и видно что клиенты при этом подключаются по впа3. чудеса.
Андрей
 Moneron 🇷🇺
Зобанено 🔨
 Wasp
Быстро)
 NIKOLYA
День добрый
Ни кто не сталкивался с hap ax2 со следующей проблемой.
Роутер новый из коробки, всё настроили, и через час работы всё легло
Далее сиптомы, линк поднимается только на 1м порту на 10мб, остальные порты не реагируют
При попытке нетинстала следующее
Version: 7.16.2(2024-11-26 13:15:20)
Will apply empty config
Waiting for Link-UP on enp5s0
Waiting for RouterBOARD...
Assigned 192.168.88.2 to D4:01:C3:BD:C5:B0
Assigned 192.168.88.2 to D4:01:C3:BD:C5:B0
Assigned 192.168.88.2 to D4:01:C3:BD:C5:B0
Assigned 192.168.88.2 to D4:01:C3:BD:C5:B0
...
и так далее куча новых сообщений с Assigned 192.168.88.2 to D4:01:C3:BD:C5:B0 и всё, больше ничего не происходит
потом через какое то время порт падает, роутер перезагружается как я понимаю и всё
NIKOLYA
если взять от 6ки нетинсталл, то такая картина
Will reset config
Using server IP: 192.168.88.3
Starting PXE server
Waiting for RouterBOARD...
PXE client: D4:01:C3:BD:C5:B0
Sending image: arm64
TFTP error not defined: 0xffd30134
NIKOLYA
Попробуйте другой блок питания или источник питания для начала
пробовал 3 разных заведомо рабочих
и по пое питание подкидывал
в разных территориально помещениях)
 Владимир
пробовал 3 разных заведомо рабочих
и по пое питание подкидывал
в разных территориально помещениях)
Возможно проблемы в железе. Может перегревается?
Владимир
Надо взять другой такой же, конфиг этот залить и проверить
NIKOLYA
Возможно проблемы в железе. Может перегревается?
да не сказал бы
дома такой же стоит, под нагрузкой теплее, этот еле живой
NIKOLYA
Надо взять другой такой же, конфиг этот залить и проверить
так он не откликается никак
из коробки вроде завелся, причем какой то косяк с провайдером был, а может и со свитч чипом ...
суть в том, что pppoe не поднималась сессия, хотя брасы были видны.
решением было снизить mtu на 1, то есть 1499 ставишь и сразу поднимается сессия.
базаво настроил для дома, через пол часа ушел со связи и всё.
нетинстал с винды вообще его не видит, в линуксе я описал выше
порт только первый на 10мб откликается и всё
Владимир
так он не откликается никак
из коробки вроде завелся, причем какой то косяк с провайдером был, а может и со свитч чипом ...
суть в том, что pppoe не поднималась сессия, хотя брасы были видны.
решением было снизить mtu на 1, то есть 1499 ставишь и сразу поднимается сессия.
базаво настроил для дома, через пол часа ушел со связи и всё.
нетинстал с винды вообще его не видит, в линуксе я описал выше
порт только первый на 10мб откликается и всё
Неси обратно где брал. Микротики тоже умеют умирать новыми.
Владимир
А индикаторы портов как себя ведут? потухшие или горят? я замечал при отвале портов, порт горит независимо от подключен или нет. но можно потушить светодиод просто отключив порт в интерфесах.
NIKOLYA
А индикаторы портов как себя ведут? потухшие или горят? я замечал при отвале портов, порт горит независимо от подключен или нет. но можно потушить светодиод просто отключив порт в интерфесах.
Потухшие, только первый порт иногда откликается.
Сзади индикация повер и юзер как обычно реагируют будто все должно работать
NIKOLYA
Такое ощущение что свитч чип отъехал
NIKOLYA
Плохо у него юсб нет woobm воткнуть
Владимир
скорее всего дохлый
Denis

 Руслан