Добрый день, подскажите пож, какие могут быть подводные камни в настройке DHCP сервера на виртуальном wlan интетерфейсе? Делаю виртуальный wlan, сажаю его на другой бридж, поднимаю два разных  dhcp сервера с разными пулами адресов, подключаюсь к ssid виртуального wlan и все равно получаю адрес из пула основного беспроводного интерфейса 🙁 что-то очевидное видимо пропускаю, но что?
Может быть у wlan'a в datapath другой бридж поставить и на него дхцп повесить ?
 Михаил

 Alexey
Может быть у wlan'a в datapath другой бридж поставить и на него дхцп повесить ?
Спасибо, а где такая настройка? У себя на 6.49 ничего похожего в wireless не увидел
Михаил
Спасибо, а где такая настройка? У себя на 6.49 ничего похожего в wireless не увидел
извиняюсь, это в капсмане можно так датапатх поменять. Попробуйте создать новый бридж и добавить туда интерфейс виртуального wlan'а, ну и дхцп на этот же бридж поставить. Не забудьте роутеру дать соответствующий адрес на этот бридж. Не уверен, что это правильное решение, но по логике как-то так должно быть
IIyа
извиняюсь, это в капсмане можно так датапатх поменять. Попробуйте создать новый бридж и добавить туда интерфейс виртуального wlan'а, ну и дхцп на этот же бридж поставить. Не забудьте роутеру дать соответствующий адрес на этот бридж. Не уверен, что это правильное решение, но по логике как-то так должно быть
Более правильно будет использовать Bridge VLAn Filtering и все настроить в одном бридже. Но и вариант с несколькими бриджами вполне работоспособен. Я бы только поотключал на бриджах, кроме основного, hardware offload - все равно WLAN-интерфейсы не имеют аппаратной разгрузки, а разгружать аппаратно в пределах 1 руотера можно только 1 бридж единовременно.
Алексей
Добрый день.
Прошу помощи в направлении мысли. Есть mikrotik с двумя провайдерами.
Один провайдер выдает 3 IP внешних статические для серверов и серую подсеть 29 для офиса.
Второй провайдер выдает внешнюю подсеть 29 из них моих 5 моих и шестой шлюз.
Оба провайдера выдают ip по своему кабелю. т.е. eth1 первый провайдер eth2 второй провайдер.
В порт eth5 windows server с hyper-v. На данном сервере подняты 3 виртуалки на который мне нужно привязать от каждого провайдера по одному внешнему ip. Как можно это реализовать NAT переадресация не все возможности открывает. спасибо за любые идеи
Alexey
Добрый день.
Прошу помощи в направлении мысли. Есть mikrotik с двумя провайдерами.
Один провайдер выдает 3 IP внешних статические для серверов и серую подсеть 29 для офиса.
Второй провайдер выдает внешнюю подсеть 29 из них моих 5 моих и шестой шлюз.
Оба провайдера выдают ip по своему кабелю. т.е. eth1 первый провайдер eth2 второй провайдер.
В порт eth5 windows server с hyper-v. На данном сервере подняты 3 виртуалки на который мне нужно привязать от каждого провайдера по одному внешнему ip. Как можно это реализовать NAT переадресация не все возможности открывает. спасибо за любые идеи
Ну вообще netmap проще всего, а там уже на виртуалках распределять. В виртуалки пропихнуть тегированным трафиком, как вариант
 Sasha
Не замечали подлипание wg? Что сессия как будто висит на 7.16.1 и новая не подымается
Sasha
Пока не сделаешь disabled enabled.
 Евгений
На 7.15 замечал именно тунель между микротиками но было один раз
Евгений
Между микро тиком и мобильными устройствами вроде нормально
Софа
Добрый день. Прошу помощи(или ткните носом, если не вижу очевидного).
Есть точка доступа hAP ac2.
На ней настроен wi-fi на 2.4 Гц. Ap bridge, B/G/N.
Ширина канала 20 Гц.
Настроен DHCP сервер, повешен на этот wlan
А проблема выглядит следующим образом - устройства приходят, висят пару минут и
уходят(время явно меньшее чем lease_time). Максимум на точке одновременно держится 10 клиентов.
Алексей
Proxy arp?
Или в бридж объединить виртуалки и провайдера
Объединить не получиться т.к. сервер должен быть локальным а виртуалки сидят на этом же кабеле
 Евгений
Объединить не получиться т.к. сервер должен быть локальным а виртуалки сидят на этом же кабеле
Влан?
Добавляете второй интерфейс, вешаете адресацию и прописываете маршруты
0.0.0.0 в мир,
Все локальные подсети через роутер
Denis
Добрый всем. Подскажите пожалуйста. Микрот ax2, его можно научить подключаться к родительской сети по вифи и затем уже, создав свою сеть, раздавать ее по вифи и лан?
 Innokentiy
если у вас два разных радио (2.4 и 5), то никто вам не мешает сделать одно из радио клиентом, а второе - ap
Innokentiy
и забриджевать все три интерфейса
Stanislav
Innokentiy
а почему нет-то?
 Daemon
Но с нюансами, если та точка не микротик 😁
Будажапов Аюр Батоевич
 dsweb
 Petr
Всем привет!
Подскажите куда копнуть. Ситуация такая : роутер ax3. Есть Пк, подключенный проводом и ноут подключенный по wifi.
При передаче файла с ноута на Пк и наоборот, скорость не выше 50Мбит.
Если оба устройства подключить проводом - скорость 1Гбит
Если оба устройства посадить на WiFi - скорость порядка 300-350 Мбит
Евгений
Всем привет!
Подскажите куда копнуть. Ситуация такая : роутер ax3. Есть Пк, подключенный проводом и ноут подключенный по wifi.
При передаче файла с ноута на Пк и наоборот, скорость не выше 50Мбит.
Если оба устройства подключить проводом - скорость 1Гбит
Если оба устройства посадить на WiFi - скорость порядка 300-350 Мбит
посмотреть на загрузку цпу
tools-profile
Petr
Всем привет!
Подскажите куда копнуть. Ситуация такая : роутер ax3. Есть Пк, подключенный проводом и ноут подключенный по wifi.
При передаче файла с ноута на Пк и наоборот, скорость не выше 50Мбит.
Если оба устройства подключить проводом - скорость 1Гбит
Если оба устройства посадить на WiFi - скорость порядка 300-350 Мбит
Проблема решилась отключением HW Offload на бридже
 Аникей
Проблема решилась отключением HW Offload на бридже
теперь интересно, как разгрузка повлияла на скорость передачи
Petr
теперь интересно, как разгрузка повлияла на скорость передачи
хз. Но методом проб и ошибок выяснил это
Включаешь HW - скорость падает сразу же.
Выключаешь - доходит до 400-500Мбит
Petr
хз. Но методом проб и ошибок выяснил это
Включаешь HW - скорость падает сразу же.
Выключаешь - доходит до 400-500Мбит
Ну и в доке написано, про свич-чип ax3
Currently, HW offloaded bridge support for the IPQ-PPE switch chip is still a work in progress. We recommend using, the default, non-HW offloaded bridge (enabled RSTP).
Евгений
хз. Но методом проб и ошибок выяснил это
Включаешь HW - скорость падает сразу же.
Выключаешь - доходит до 400-500Мбит
ради прикола попробуйте в дефолт сбросить, интересно, что будет
Petr
ради прикола попробуйте в дефолт сбросить, интересно, что будет
Роутер полностью в дефолте. Разве что, пакет с контейнерами стоит
Аникей
Кирилл
 Denis
Добрый всем. Плиз подскажите. Какую железяку выбрать для командировок\отпуска - ac2 или ax2? Задачи: чтобы в любом месте иметь при себе с пяток впн-ов с маршрутами для доступа к рабочим и личным сетям.
 Руслан
Sasha
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
всем доброго дня!
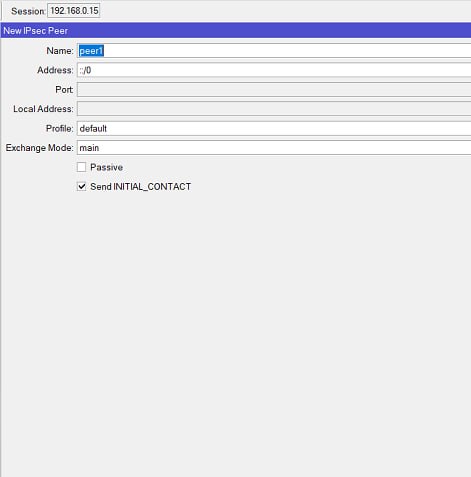
можете пожалуйста подсказать как сменить l2tp подключение на ipsec ?
Руслан
всем доброго дня!
можете пожалуйста подсказать как сменить l2tp подключение на ipsec ?
путем ручных манипуляций
Denis
А зачем таскать что то с собой для этого?
Имеете ввиду все на телефоне\планшете\ноуте поднять?
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
вот например профиль l2tp
Sasha
Вы будете каждый раз в отеле страдать с подрубанием к wifi?
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
надо на ipsec пересадить
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
по микроту лоу стак
пытался почитать гайды - инфа в основном про соединение офисов
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
а нужны профили с впн отдельные
Sasha
На свежих андроидах (вроде после 10 версии) l2tp/ipsec больше не поддерживается, если что.
А в текущих реалиях мир замкнулся на l2tp?
Denis
Да
Я сейчас таскаю с собой map lite. Начинает подводить, в плане производительности и наличия только 2.4 на борту.
Крайний раз в отпуске подключил свой микрот к сети и все члены прайда с инетом.
 ԱՄԻՉ
по микроту лоу стак
пытался почитать гайды - инфа в основном про соединение офисов
через UserManager попробуйте
Pavel
надо на ipsec пересадить
На свежих андроидах (вроде после 10 версии) l2tp/ipsec больше не поддерживается, если что. Просто для информации.
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
просто стоит задача юзерам предоставить либо ipsec либо ikev2
Sasha
Я сейчас таскаю с собой map lite. Начинает подводить, в плане производительности и наличия только 2.4 на борту.
Крайний раз в отпуске подключил свой микрот к сети и все члены прайда с инетом.
Сегодня если вы уезжаете куда то за кардон уже всё. 50/50 что будет работать
Руслан
просто стоит задача юзерам предоставить либо ipsec либо ikev2
l2tp + ipsec у вас должен быть для клиентов
ԱՄԻՉ
по микроту лоу стак
пытался почитать гайды - инфа в основном про соединение офисов
https://help.mikrotik.com/docs/spaces/ROS/pages/11993097/IPsec#IPsec-RoadWarriorsetupusingIKEv2withEAP-MSCHAPv2authenticationhandledbyUserManager(RouterOSv7)
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
ip sec нету
Sasha
Или вы живёте за пределами?
Руслан
Denis
Тогда с какой схемой впн-ов пролезу?
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
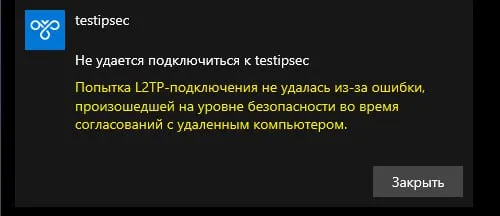 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
что ему не нравится
🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
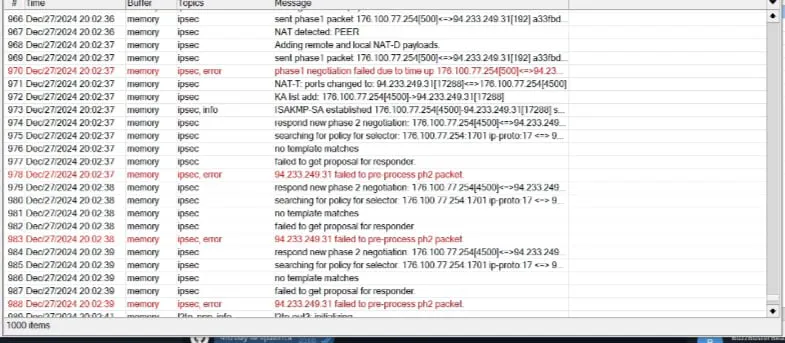 🖇𝕱𝕾𝕭_𝖒𝖎𝖉🤍
при попытке подключения сразу выбивает данное
Аникей
 Maxim
Популярные протоколы закрыты
bmw
Популярные протоколы закрыты
ну и второй вариант, если офис-дом связан с внешним сервером уже -- дайлапиться до этого внешнего сервера, а там уже можно по вкусу куда.
bmw
Для отпуска (и любой фри-сети) важно закрыть/зашифровать именно первый хоп, доверия к которому нет. совсем.
IIyа
Я сейчас таскаю с собой map lite. Начинает подводить, в плане производительности и наличия только 2.4 на борту.
Крайний раз в отпуске подключил свой микрот к сети и все члены прайда с инетом.
Ещё бы не подводил 🤣 Там же урезанный по самое немогу проц. Надо было чуть доплатить и взять mAP-2ND с полноценным процессором. классная железка. Хотя мощей его тоже уже не хватает, и 5 ГГц + USB (для LTE) были бы очень уместны. Можно питать от повербанка.